

 stanfrbd/cyberbro
Une application simple qui extrait vos IoCs à partir d’entrées indésirables et vérifie leur réputation en utilisant plusieurs services CTI.
Une application simple qui extrait vos IoC à partir d'entrées brutes et vérifie leur réputation à l'aide de multiples services.
🌐 demo.cyberbro.net



Inspiré par Cybergordon et IntelOwl.
Ce projet vise à offrir un moyen simple et efficace de vérifier la réputation de vos observables à l'aide de multiples services, sans avoir à déployer une solution complexe. Consultez la documentation sur https://docs.cyberbro.net/
[!TIP] Pour créer des rapports personnalisés, utilisez Cyberbro avec votre LLM préféré (Claude, OpenAI gpt-5...) via MCP (Model Context Protocol)
Consultez Cyberbro MCP pour plus d'informations.
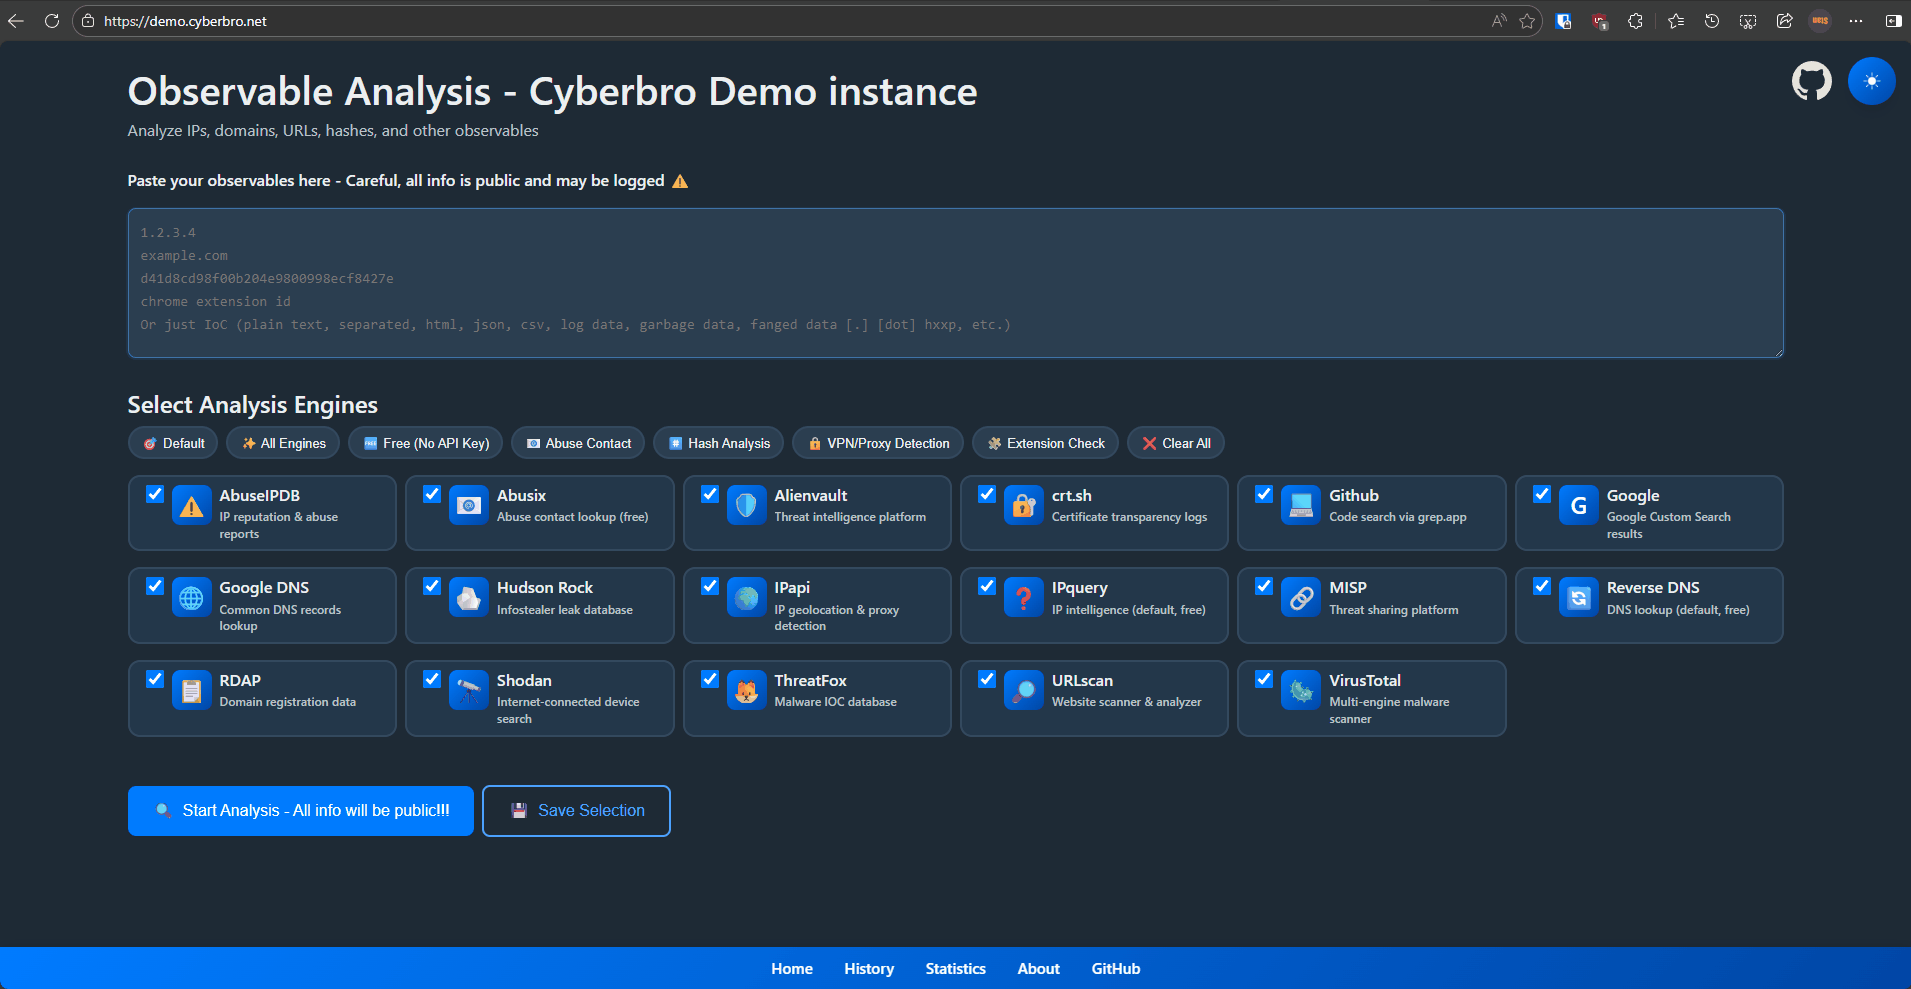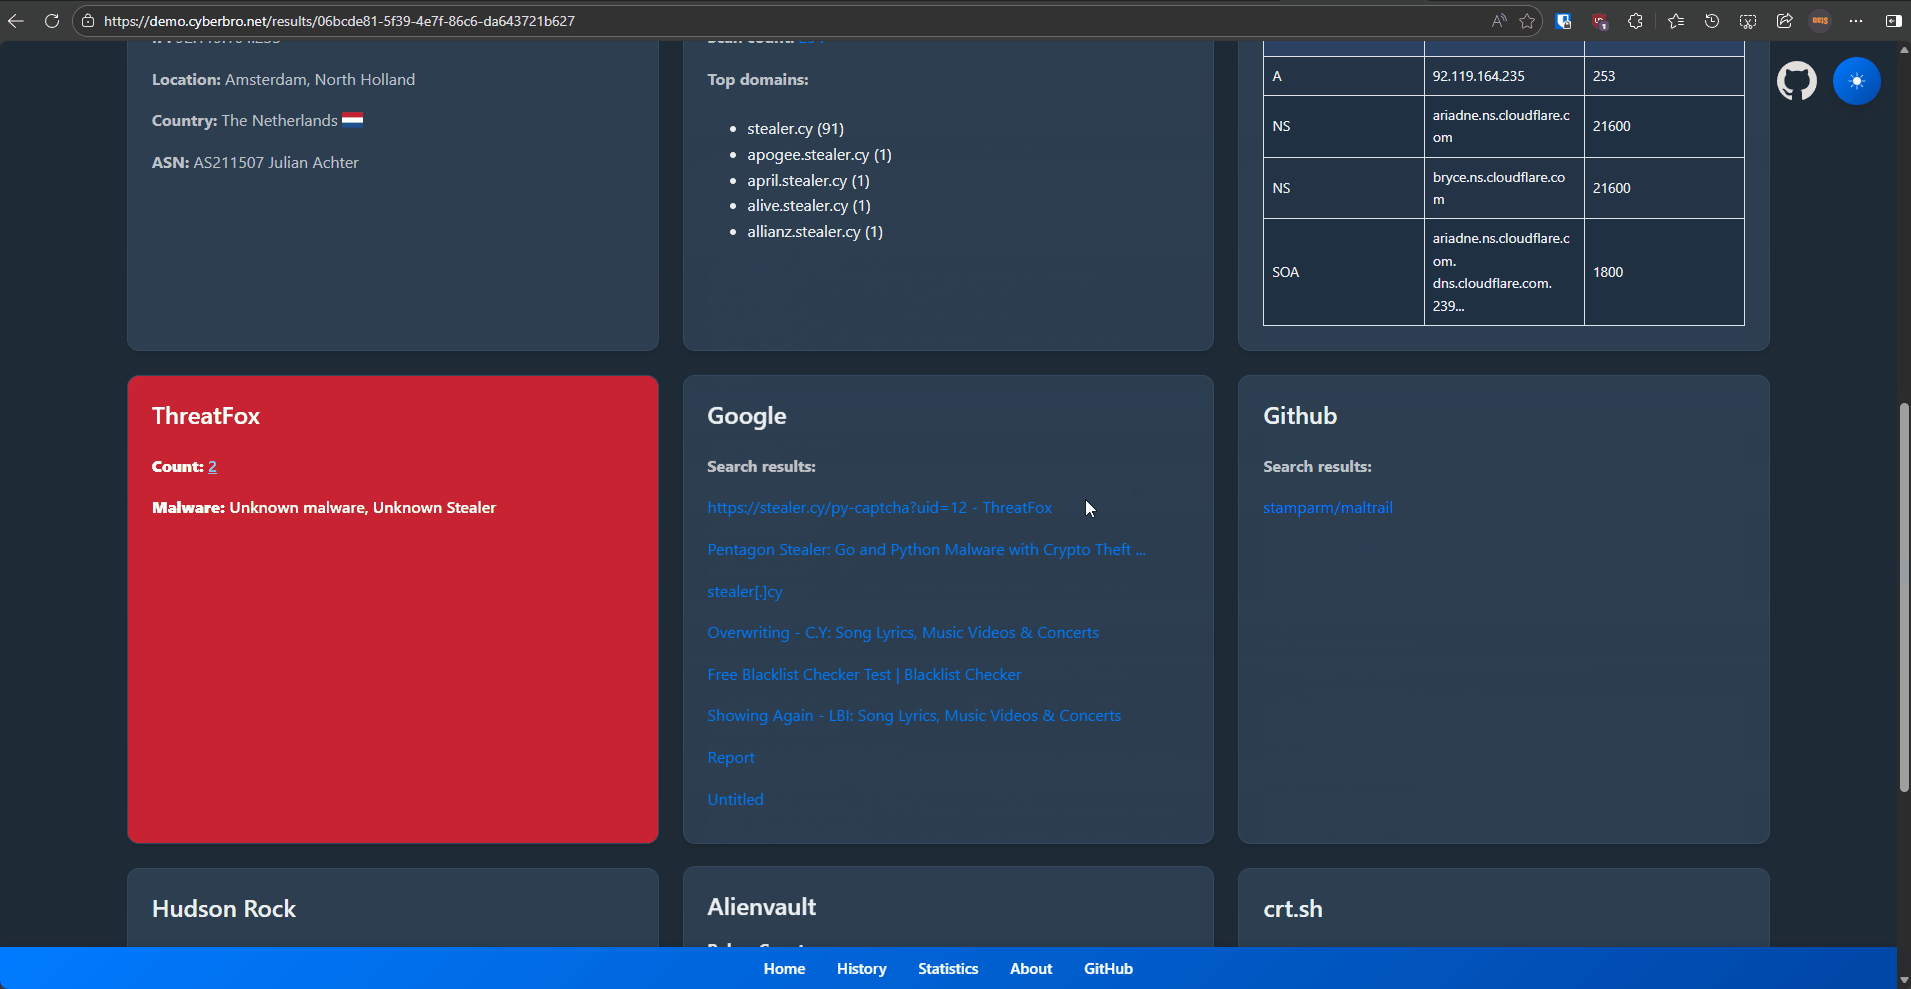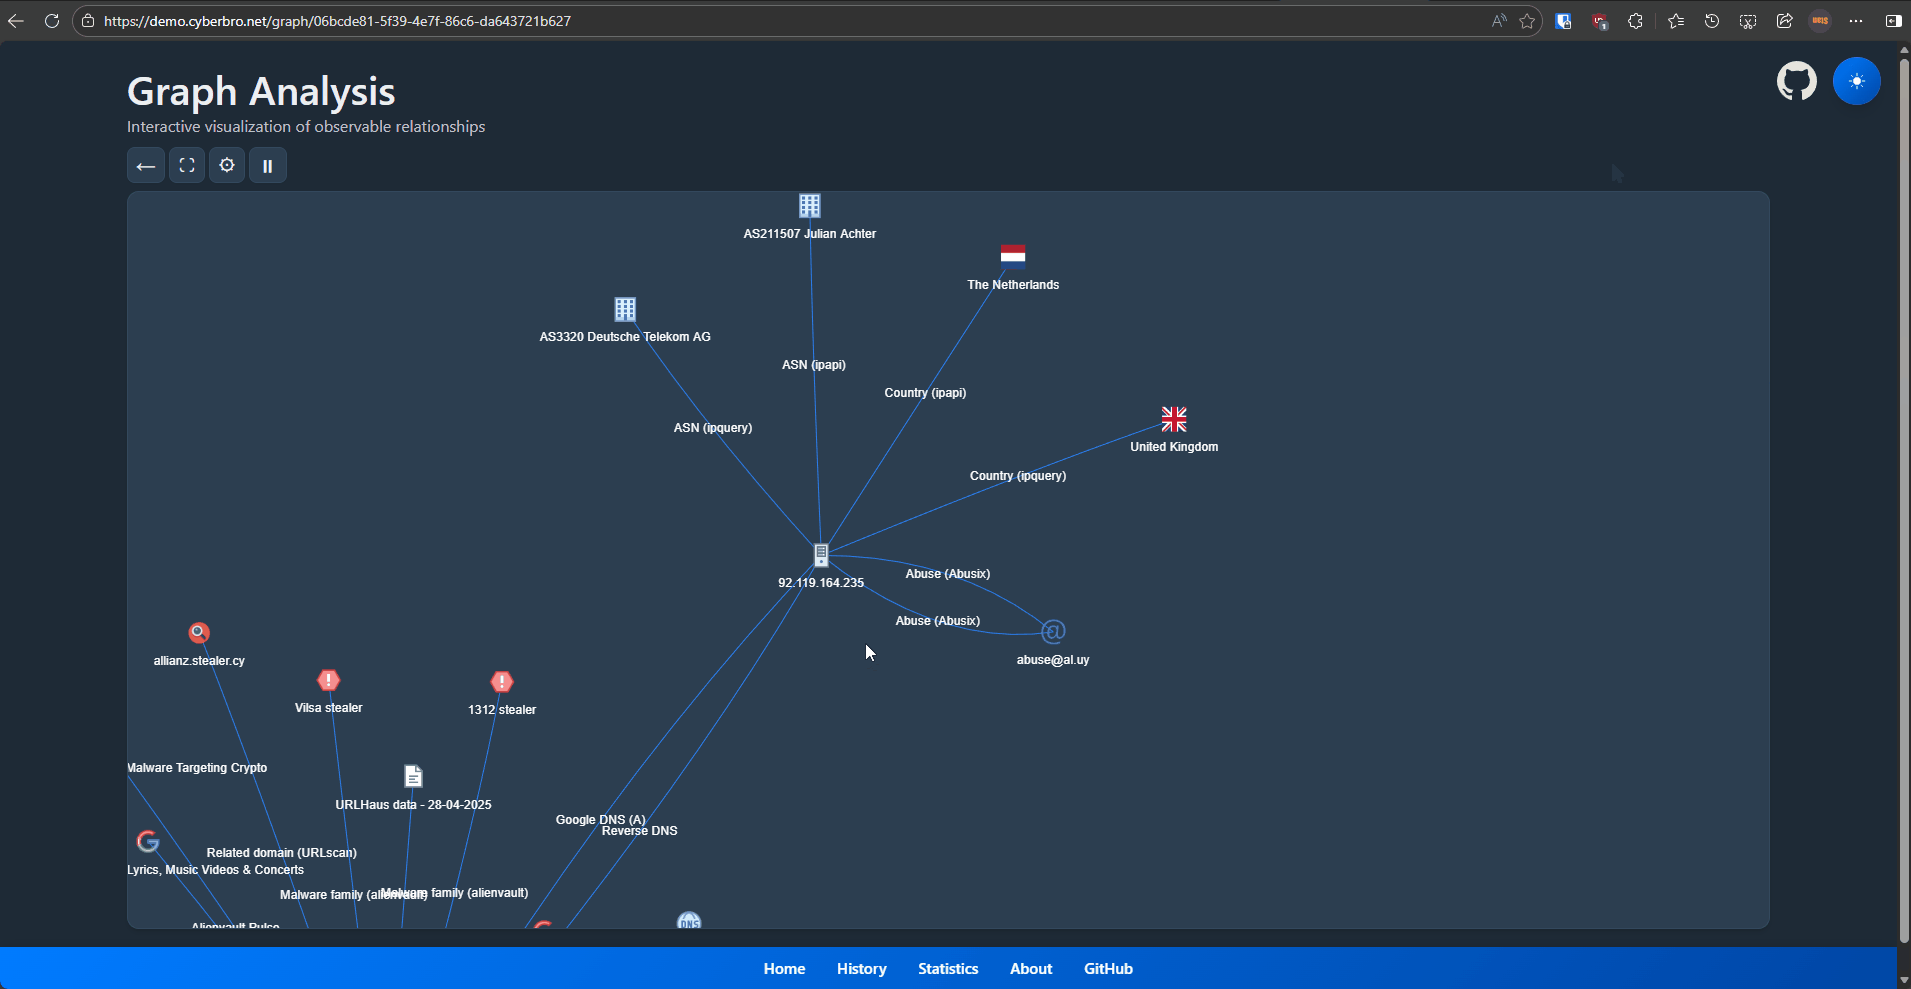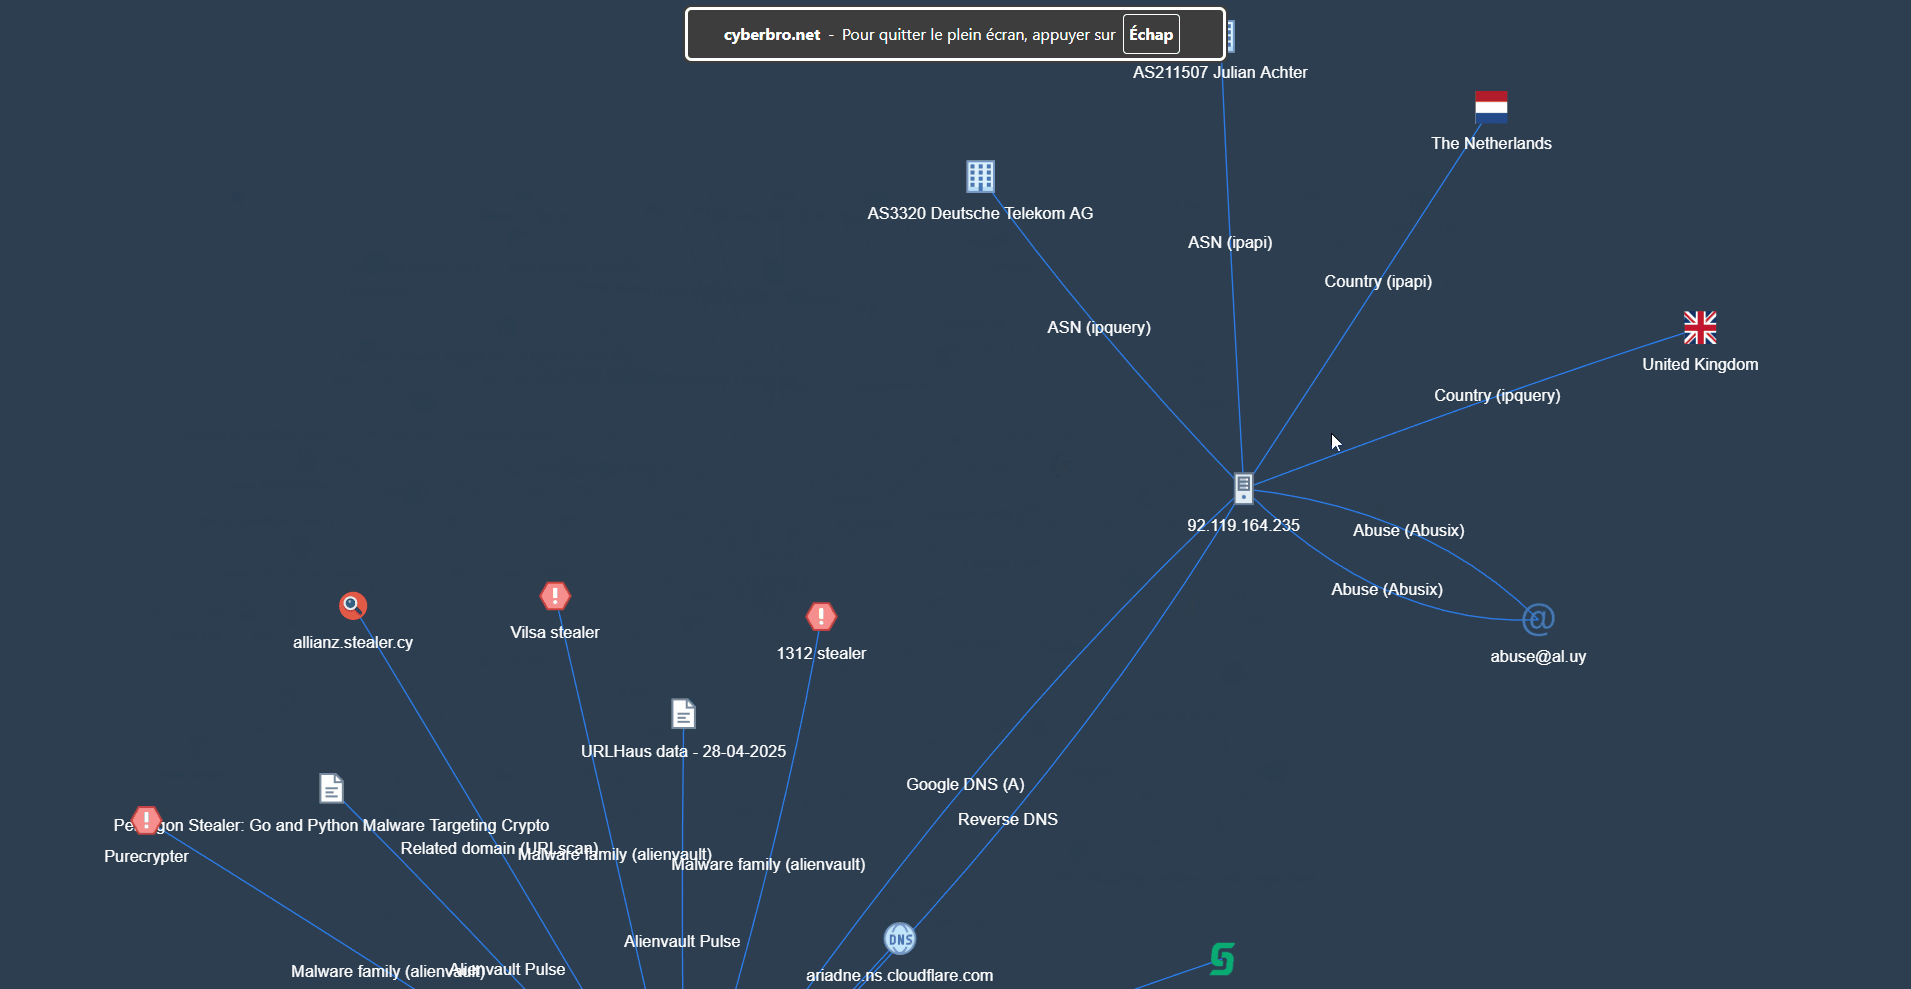
[!WARNING] Cyberbro ne fournit pas d'authentification ni d'autorisation intégrées. Il s'agit d'un choix de conception intentionnel, et une authentification native n'est pas prévue pour le moment. Toute personne pouvant atteindre l'application peut être en mesure de lancer des analyses, d'accéder à l'historique et aux résultats des analyses, et de consommer les quotas d'API tierces configurés. N'exposez pas Cyberbro directement à des réseaux non fiables ou à l'Internet public sans contrôles d'accès externes.
Pour les déploiements partagés ou accessibles à distance, protégez toutes les routes de l'application (y compris l'API, l'historique, les résultats et les exports) à l'aide d'une solution éprouvée telle que Cloudflare Access, un reverse proxy avec authentification activée, ou un VPN. Restreignez l'accès réseau avec des règles de pare-feu ou des listes d'autorisation IP le cas échéant. Un reverse proxy ou un WAF seul ne fournit pas d'authentification.
Cyberbro est destiné à rester un outil léger d'enrichissement d'IOC plutôt qu'une plateforme multi-utilisateurs de renseignement sur les menaces. Si vous avez besoin d'une authentification intégrée et d'une gestion des utilisateurs, envisagez un projet plus complet tel que IntelOwl.
Consultez SECURITY.md pour les attentes de déploiement et le signalement de vulnérabilités.
[!TIP] Si vous êtes paresseux, vous avez besoin de Docker.
Faites ungit clone; copiez.env.samplevers.env;docker compose uppuis rendez-vous surlocalhost:5000. Voilà, c'est tout !
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
cp .env.sample .env
[!NOTE] Vous n'avez pas de clés API ? Aucun problème, copiez simplement
.env.samplevers.envet laissez les valeurs optionnelles vides. Soyez prudent si un proxy est utilisé.
Vous pourrez utiliser tous les moteurs gratuits !
.env.[!WARNING]
.envcontient des secrets sensibles et ne doit jamais être commité. Pour les déploiements en production/équipe, utilisez SOPS, Vault ou un workflow de gestionnaire de secrets équivalent.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_CSE_URL=https://www.googleapis.com/customsearch/v1
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here






