

BLUESPAWN
 ion28/bluespawn
Un logiciel de défense active et EDR pour renforcer les équipes bleues.
defensive-toolsvulnerability-scannersmemory-forensics+3
1.3k
ion28/bluespawnUn logiciel de défense active et EDR pour renforcer les équipes bleues.
 thinkst/canarytokens-docker
Configuration Docker pour mettre en place rapidement vos propres Canarytokens.
 blessedrebus/krawl
Krawl est un serveur de déception web personnalisable, léger et natif du cloud, ainsi qu'un anti-crawler, qui crée de fausses applications web…
 jaksi/sshesame
Un honeypot SSH facile à installer et à utiliser, un faux serveur SSH qui laisse entrer n'importe qui et journalise son activité
 matanolabs/matano
Lac de données de sécurité open source pour la chasse aux menaces, la détection et la réponse, et l'analyse de cybersécurité à l'échelle du pétaoctet…
 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
 activecm/rita
Real Intelligence Threat Analytics (RITA) est un framework de détection des communications de commande et de contrôle par analyse du trafic réseau.
 aide/aide
Outil de surveillance de l'intégrité des fichiers qui détecte les modifications non autorisées apportées aux fichiers et répertoires surveillés à…
 danielbohannon/invoke-dosfuscation
Générateur d'obfuscation de commandes cmd.exe et banc d'essai de détection
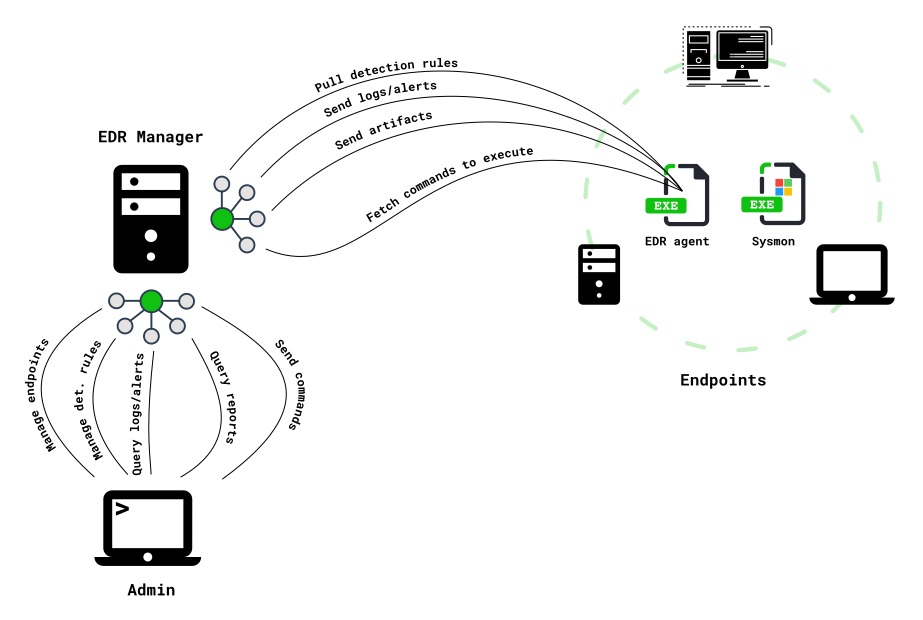 0xrawsec/whids
EDR Windows avec moteur de détection basé sur Gene, collecte d'artefacts en temps réel, intégration Sysmon et API REST pour gérer les endpoints, les…
 yampelo/beagle
Beagle est un outil de réponse aux incidents et de criminalistique numérique qui transforme les journaux de sécurité et les données en graphiques.
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges couvrant la forensique numérique, la réponse à incident, l'analyse de malwares et la chasse aux menaces, avec des flags de…
 olafhartong/threathunting
Une app Splunk mappée à MITRE ATT&CK pour guider vos chasses aux menaces.
 tugcantopaloglu/openclaw-dashboard
🔐 Tableau de bord de surveillance sécurisé et en temps réel pour les agents IA OpenClaw. Authentification, TOTP MFA, suivi des coûts, flux en…
 snorby/snorby
Application Ruby On Rails pour la surveillance de la sécurité réseau
 cisco-talos/iocs
Indicateurs de compromission
 wmal/linux-kodachi
Système d'exploitation renforcé basé sur Debian axé sur la confidentialité avec une pile d'anonymat pré-intégrée (Tor, VPN, DNSCrypt), des outils…
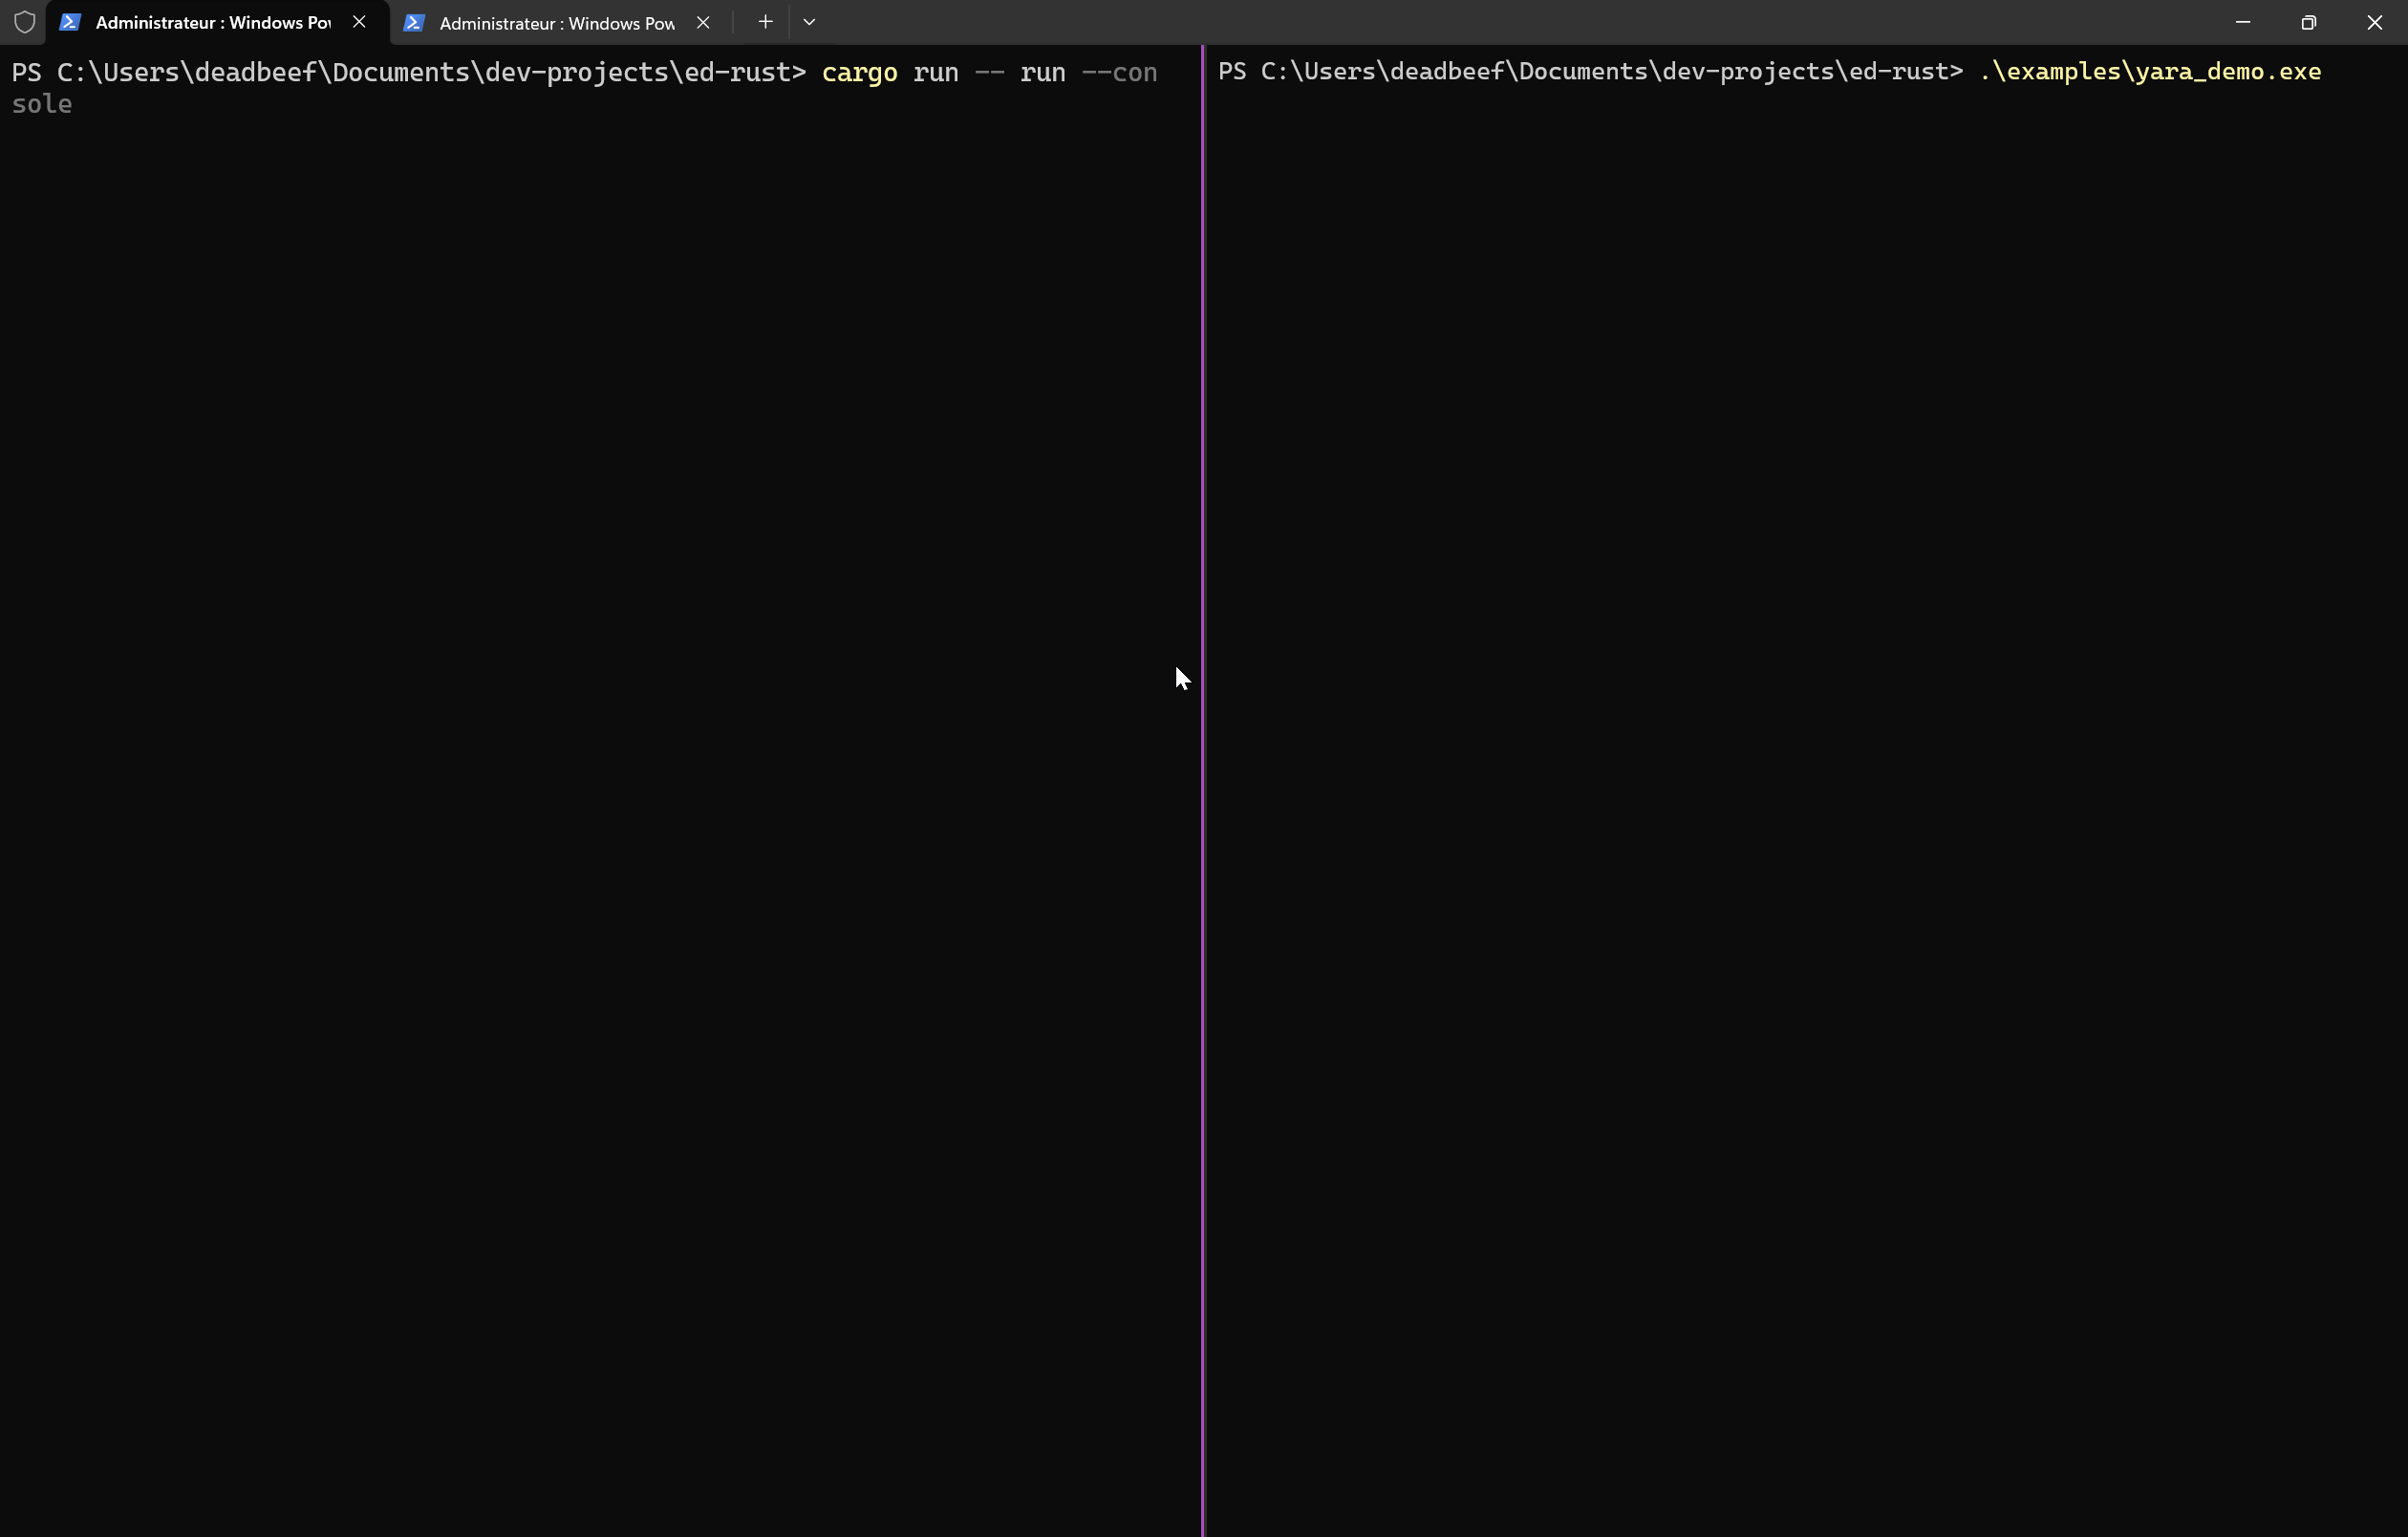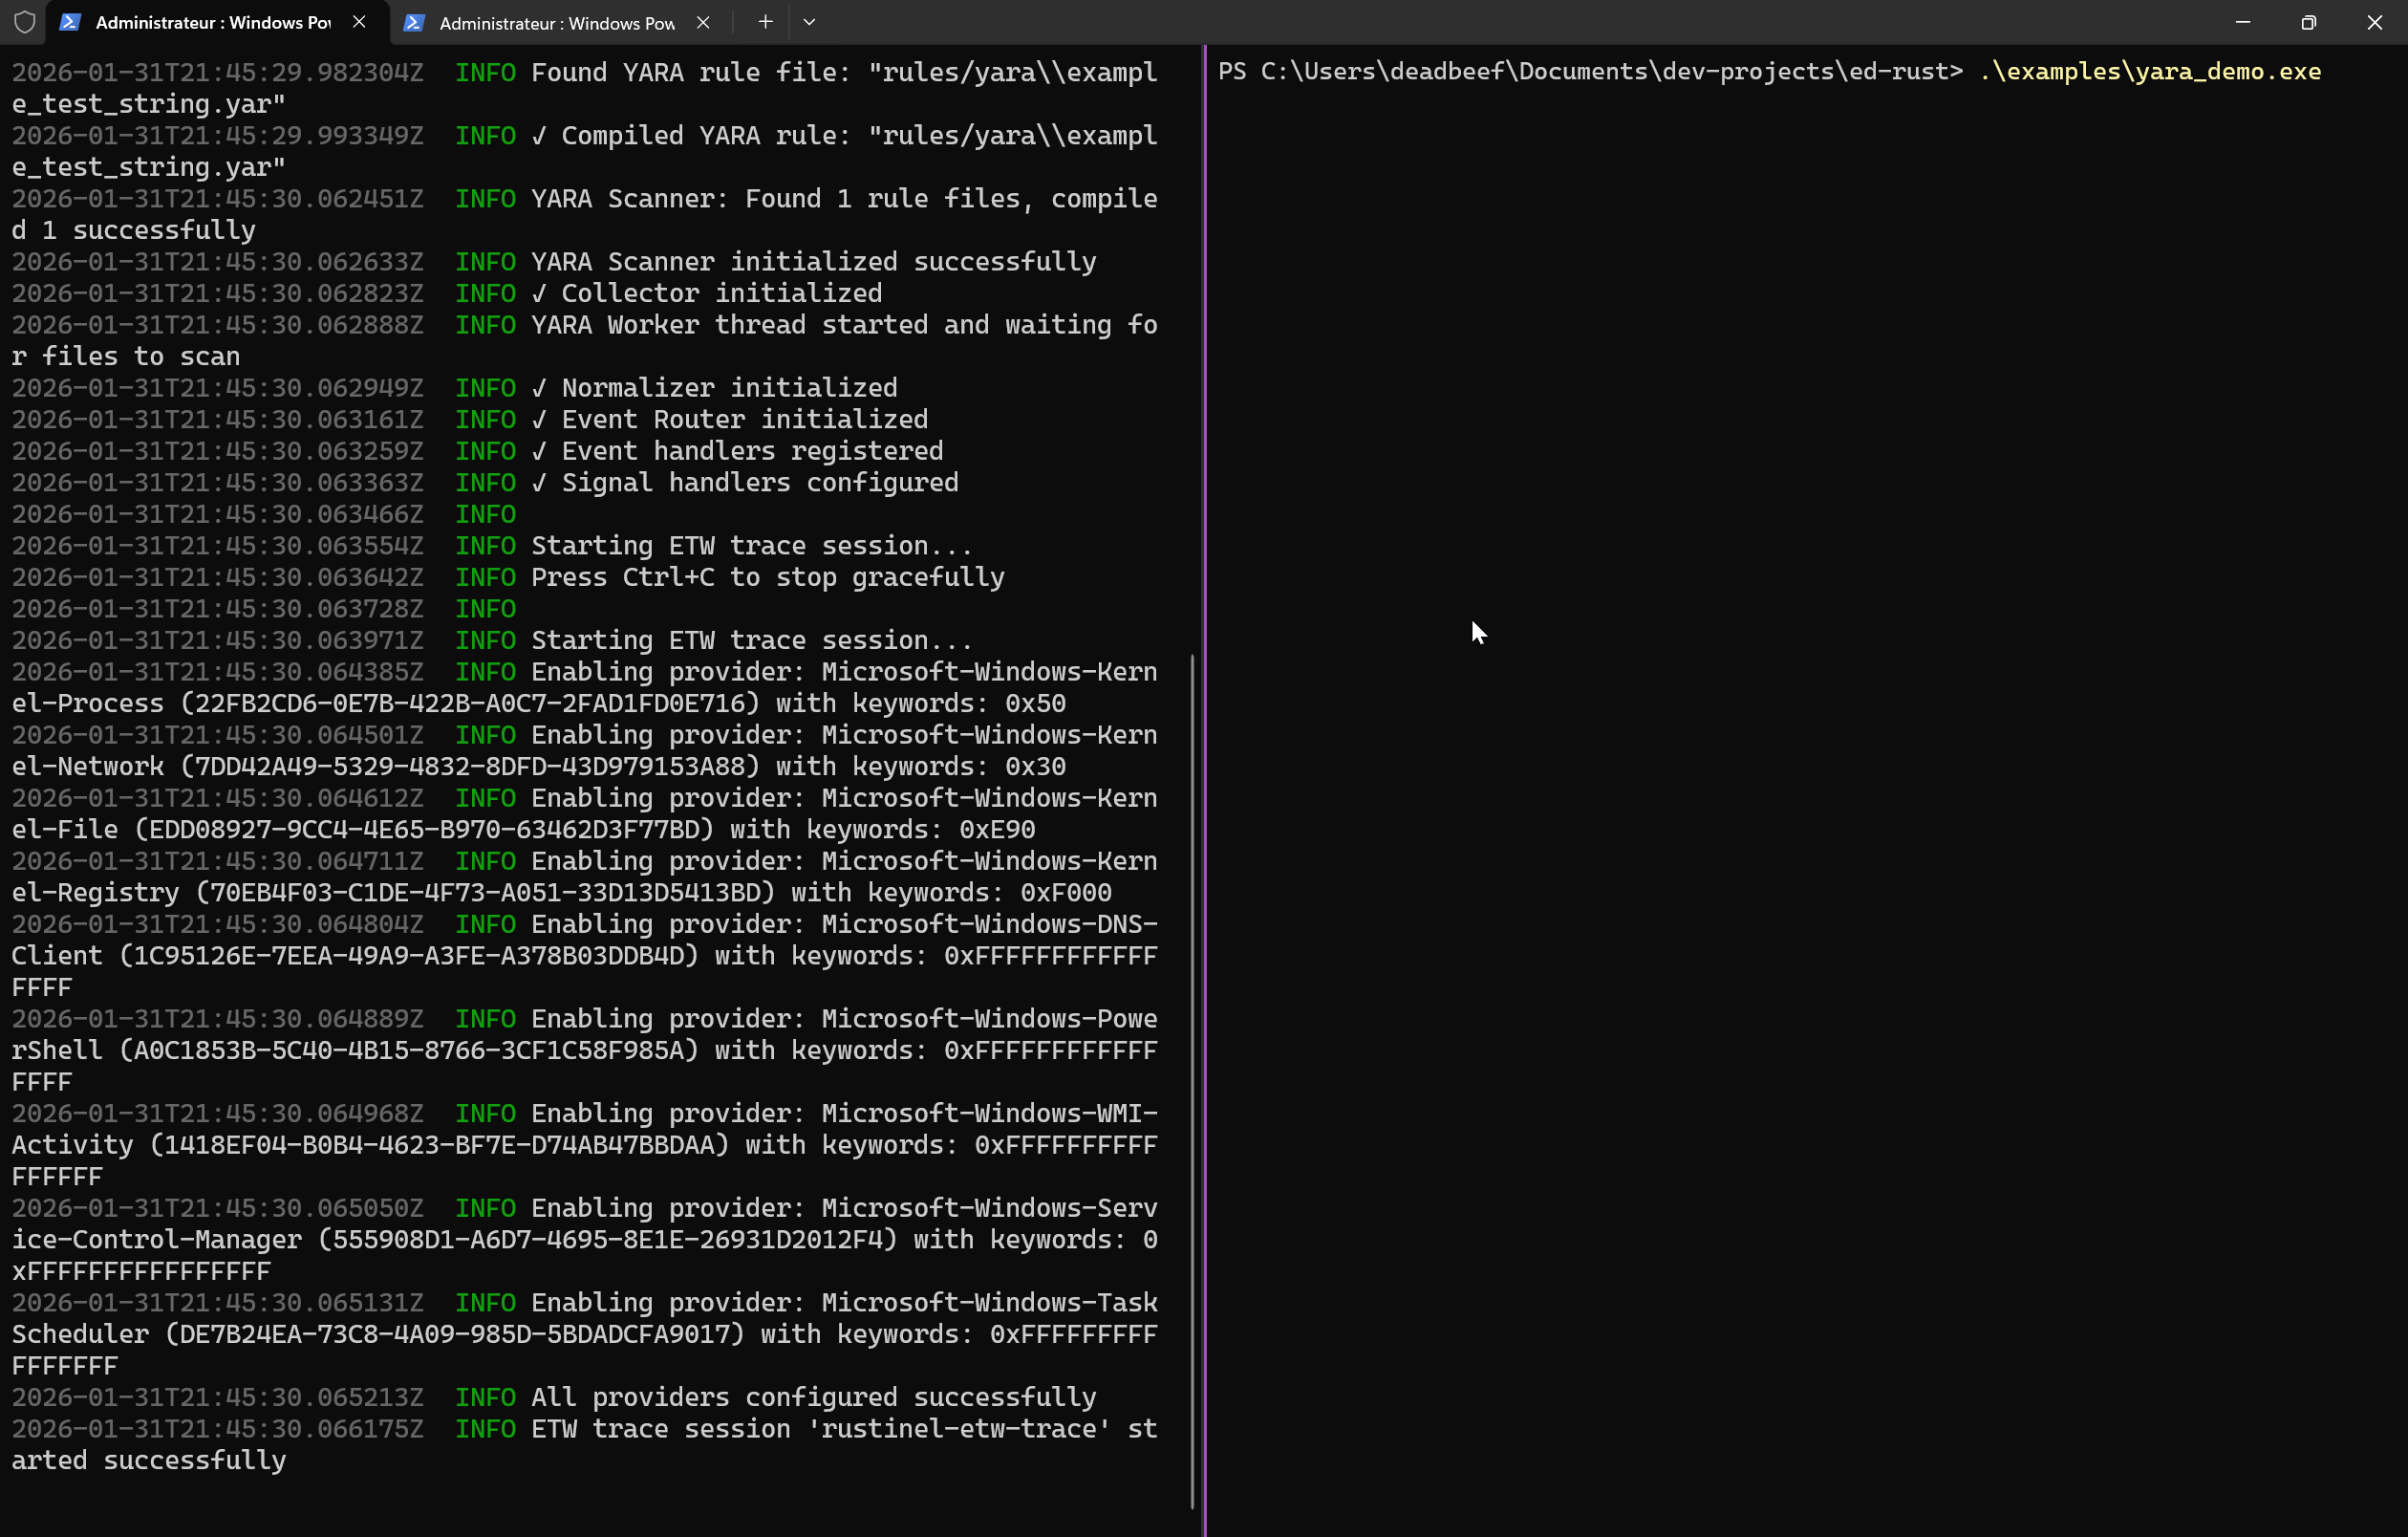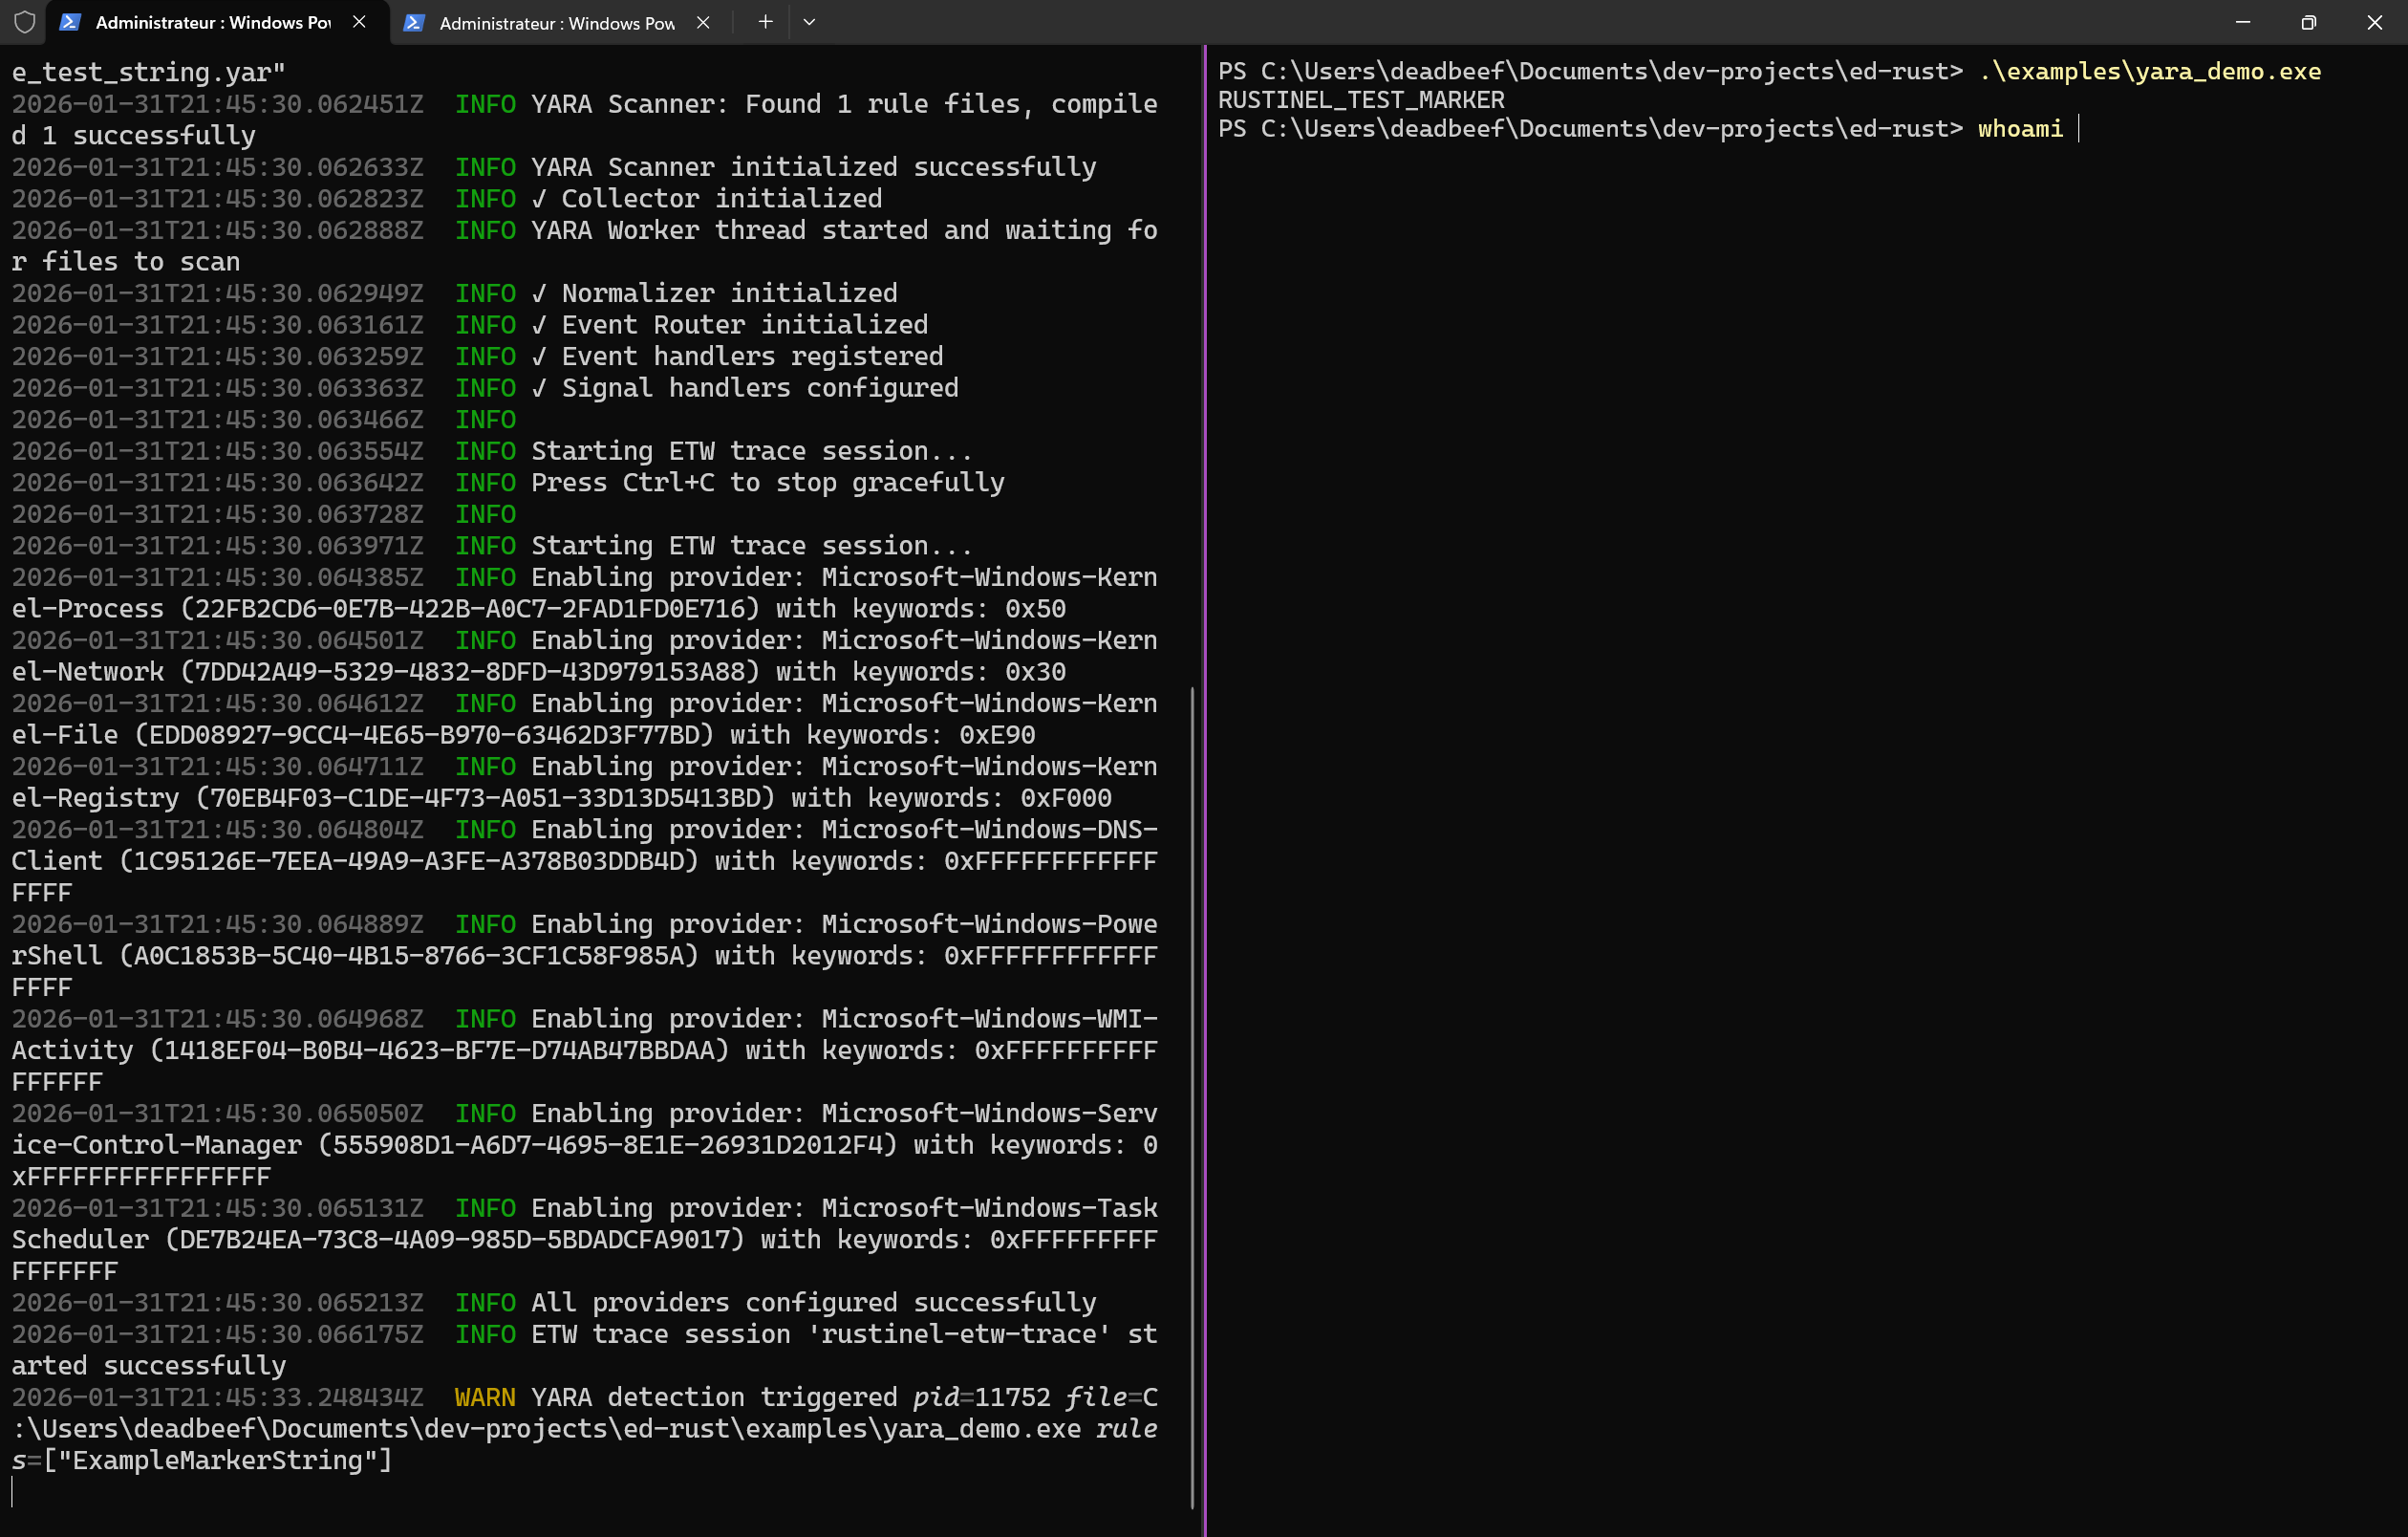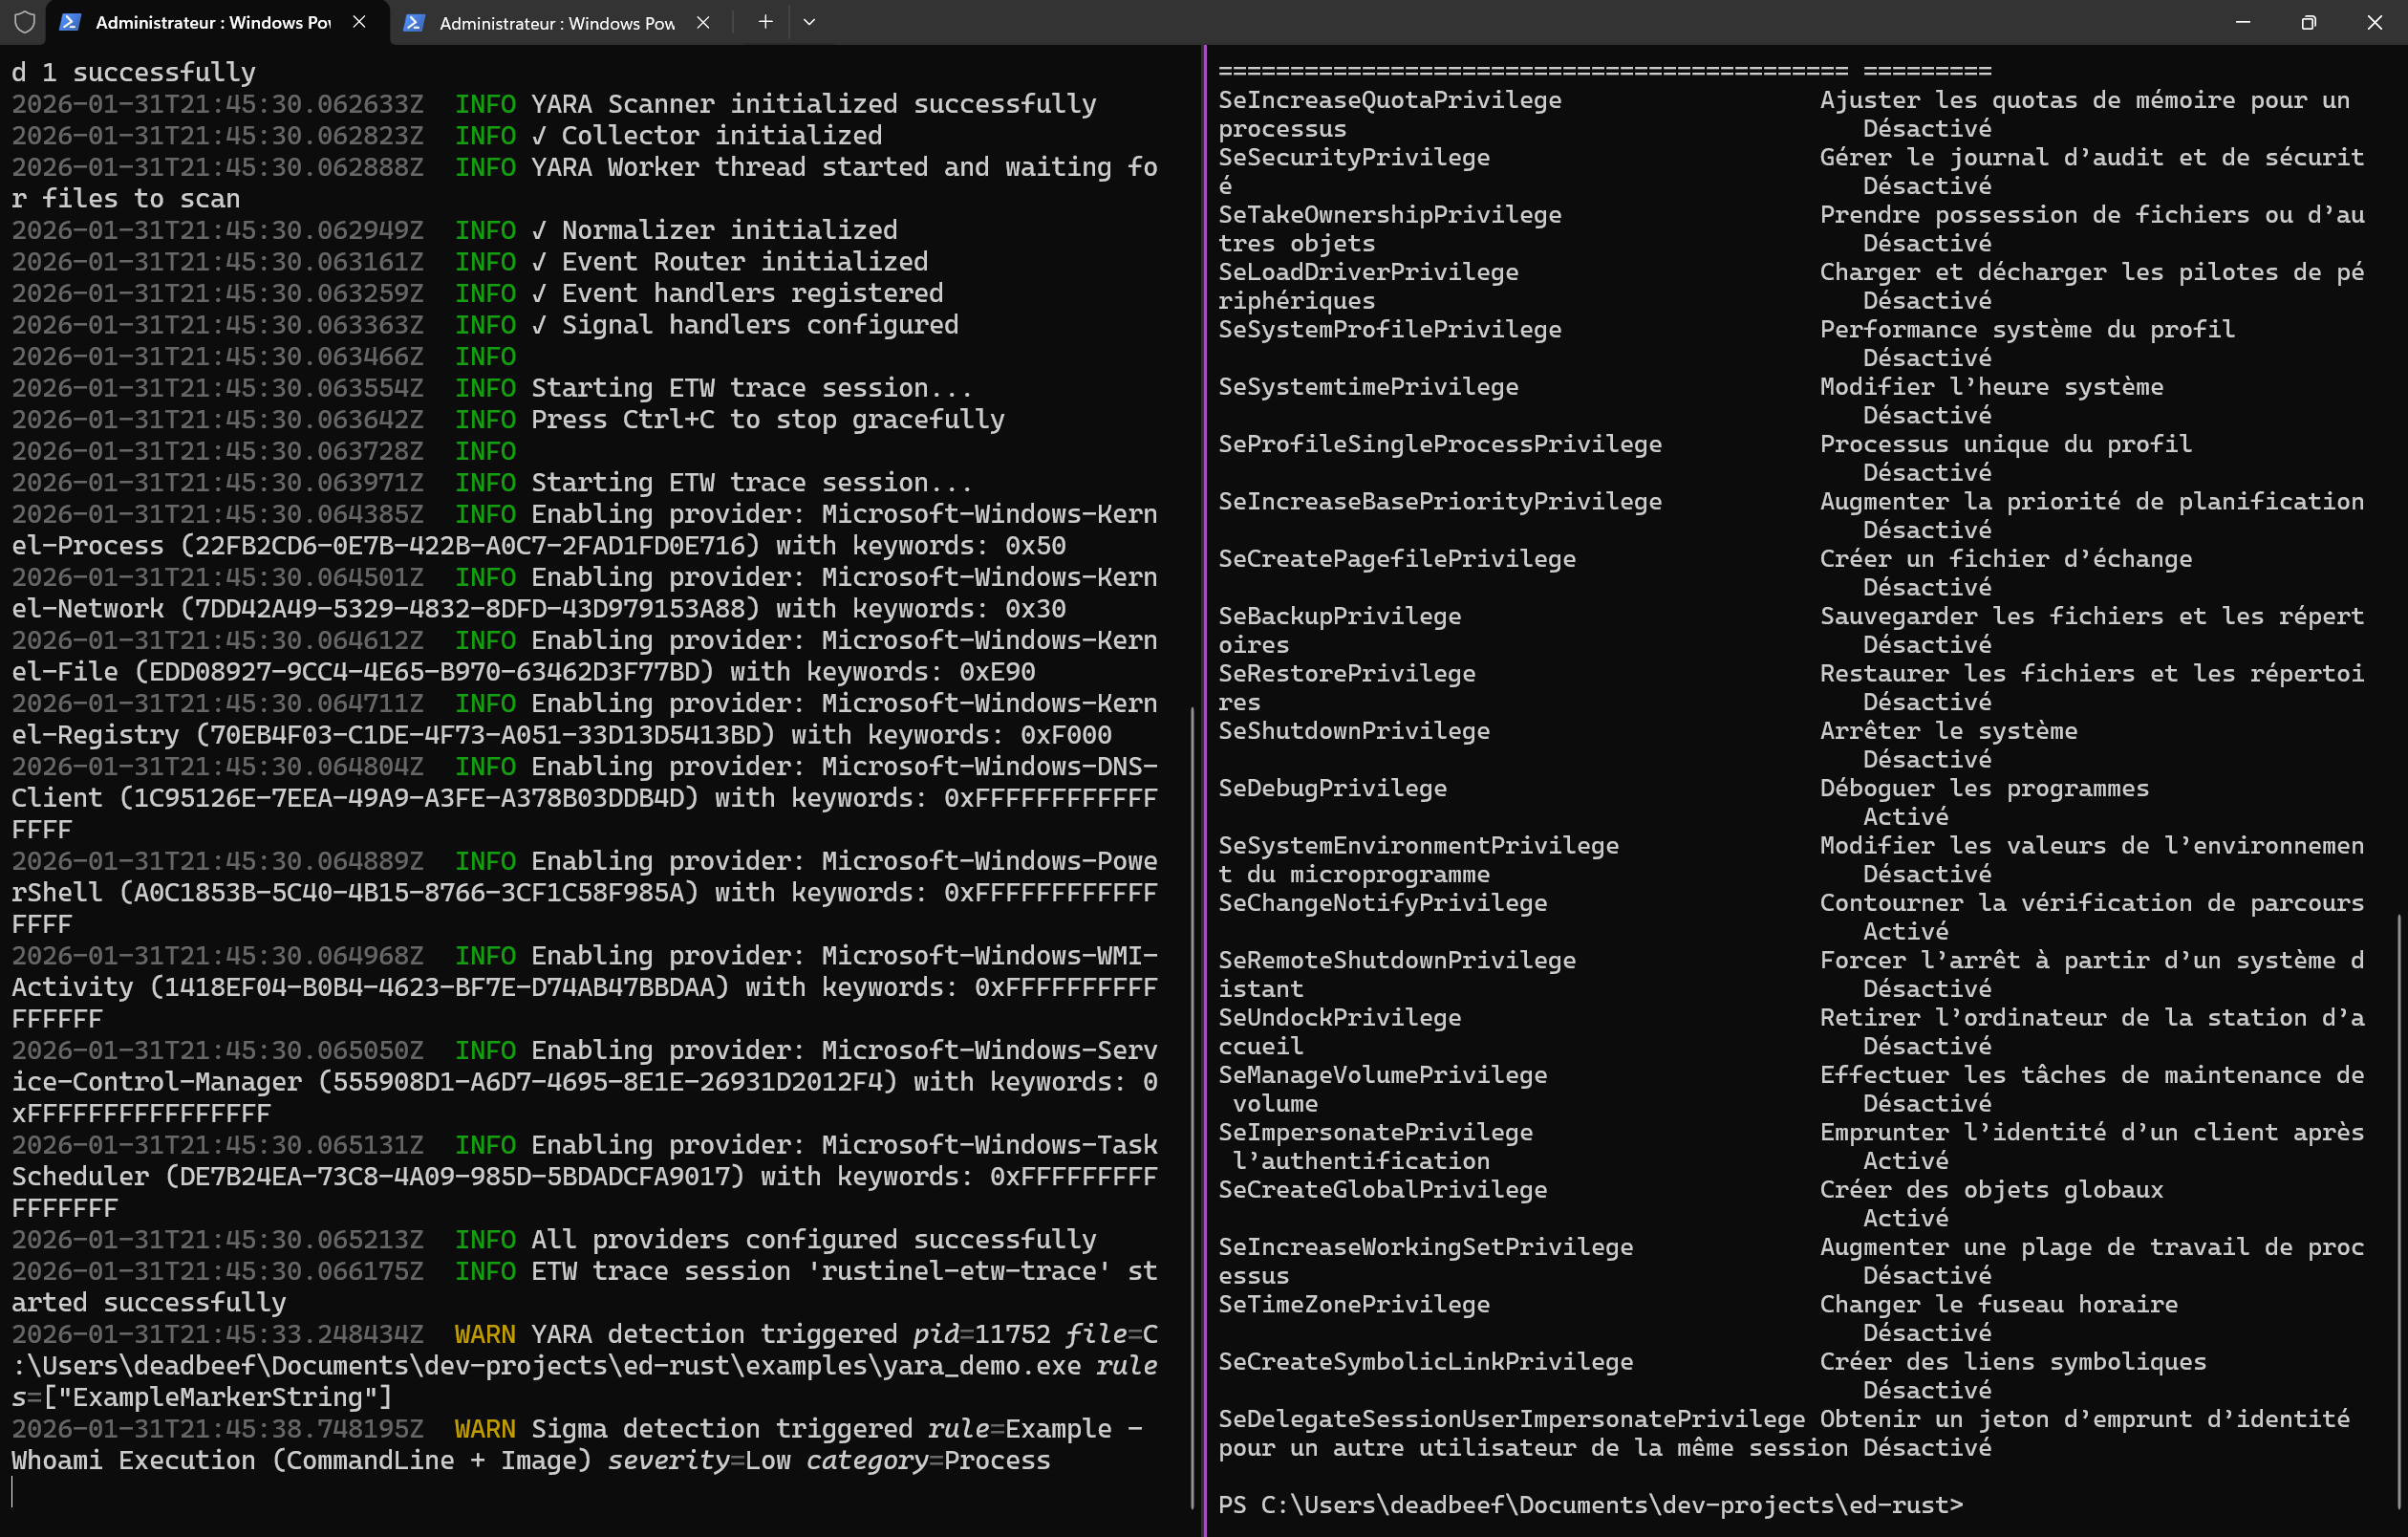 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.