

UnifiedThreatHunting
 sims718718/unifiedthreathunting
Documente une méthodologie de chasse aux menaces structurée et reproductible couvrant les déclencheurs, les hypothèses SMART, les critères de…
defensive-toolsforensicsthreat-intelligence+6
154
sims718718/unifiedthreathuntingDocumente une méthodologie de chasse aux menaces structurée et reproductible couvrant les déclencheurs, les hypothèses SMART, les critères de…
 vulnex/bytesrevealer
Visionneuse de reverse engineering en ligne
 rbidou/llm-forensics
Forensique de LLM au niveau des poids : comparer les poids des modèles, détecter les fine-tunes, les fusions et les dérivés déguisés, et faire…
 seclog-open/seclog
Collecte des journaux de sécurité multi-sources à partir de scénarios d'attaque Docker reproductibles, construit des chaînes d'attaque et fournit le…
 cisagov/malcolm
Suite conteneurisée d'analyse du trafic réseau ingérant les PCAP, les journaux Zeek et les alertes Suricata pour la normalisation, l'enrichissement…
 idaholab/malcolm
Malcolm est une suite d'outils d'analyse de trafic réseau puissante et facile à déployer pour les artefacts de capture de paquets complets (fichiers…
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
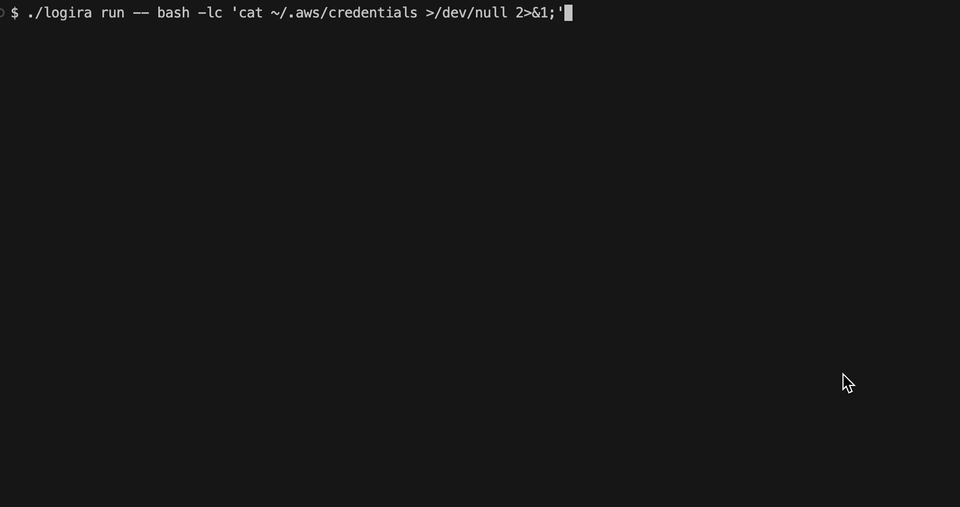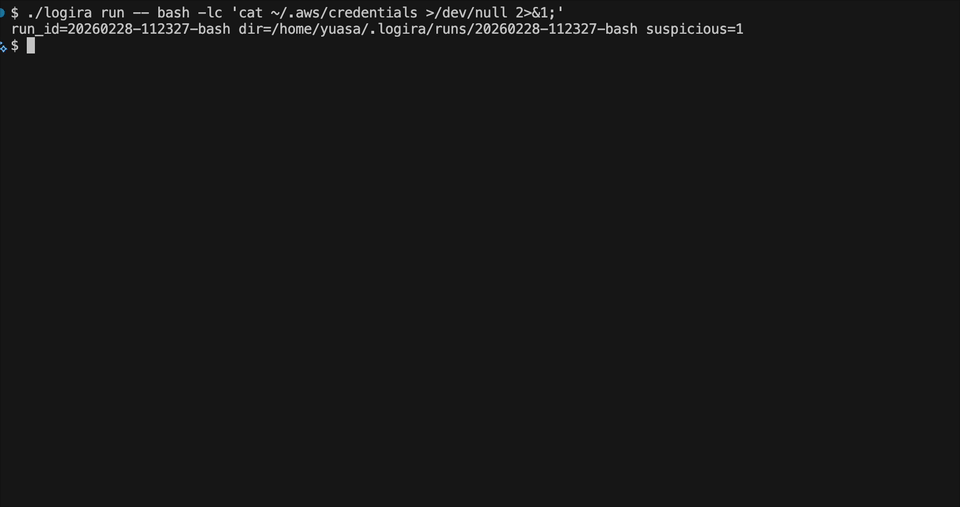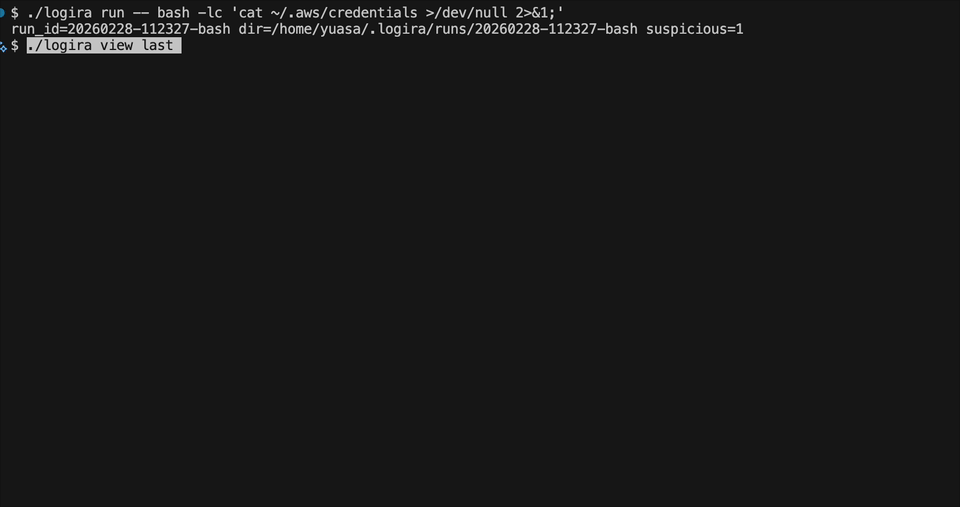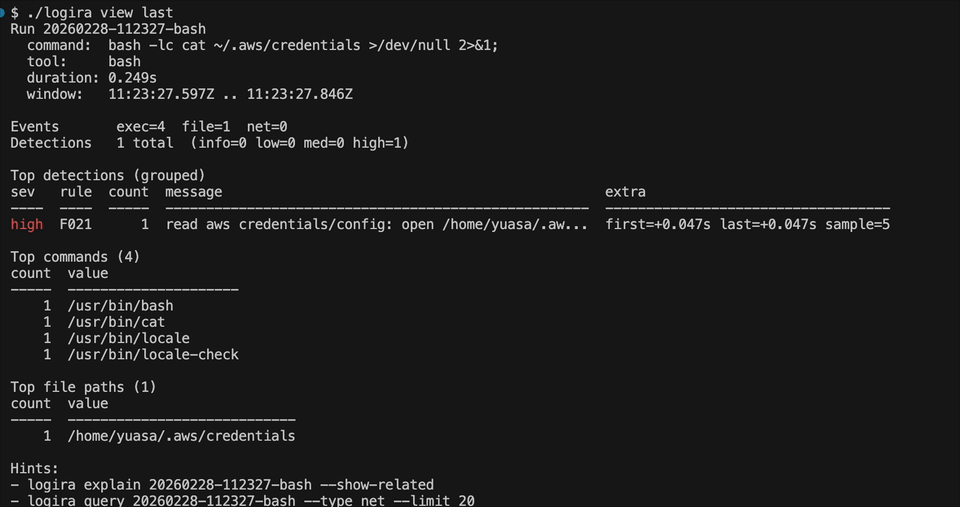 melonattacker/logira
OS-level runtime auditing for unpredictable automation.
 xchwarze/magic-extractor
Outil d'extraction Windows universel qui détecte les fichiers inconnus et les achemine vers l'extracteur intégré approprié.
 wagga40/zircolite
Un outil de détection autonome basé sur SIGMA pour les journaux EVTX, Auditd et Sysmon pour Linux.
 aradhyacp/secflow
Pipeline automatisée d'analyse des menaces basée sur l'IA qui achemine des fichiers, URLs, IPs, domaines ou images à travers des analyseurs de…
 problem99-io/kodeblue
SOC, réponse aux incidents et SecOps pour serveurs Linux en un seul agent : apprend chaque hôte, le surveille avec des capteurs sans token, effectue…
 sherlock-project/sherlock
Traquez les comptes de médias sociaux par nom d'utilisateur à travers différents réseaux sociaux
 fox-it/dissect
Dissect est un framework et un ensemble d'outils de criminalistique numérique et de réponse aux incidents qui vous permet d'accéder rapidement et…
 bkuan001/halo-record
Pistes d'audit inviolables pour agents d'IA : Runtime Records chaînés par hachage, sans dépendance, vérifiables par tous.
 jankammerath/bogusmips
Analyse forensique pour le désassemblage, le réassemblage, la rétro-ingénierie et l'audit d'applications Android
 raj3shp/persisthunt
Script de détection de persistance, de chasse et de collecte d'artefacts Linux
 cecio/usbvalve
Exposer l'activité USB à la volée