
pentesting_scripts
 vonahisec/pentesting_scripts
Ce référentiel contient une liste d'outils qui peuvent être utiles pour les consultants effectuant des tests d'intrusion.
penetration-testing-frameworksreconnaissancevulnerability-analysis+3
18
vonahisec/pentesting_scriptsCe référentiel contient une liste d'outils qui peuvent être utiles pour les consultants effectuant des tests d'intrusion.
 tc4dy/cve-2026-58048-poc-exploit
👾 CVE-2026-58048 – Boîte à outils d'exécution SQL root cPanel (CVSS 9.4) | Suite complète Red/Blue Team Toolkit pour cPanel & WHM 11.x non corrigés.…
 mahmoudimus/static_asm
Assembleur compile-time C++2x en en-tête uniquement pour l'encodage d'instructions x86/x86-64
 shutdownrepo/pywhisker
Version Python de l'outil C# pour les attaques 'Shadow Credentials'
 scorpioneslabs/mssqlpwner
Outil avancé de test d'intrusion MSSQL pour le mouvement latéral, l'exécution de commandes, le relais NTLM et les attaques par force brute via des…
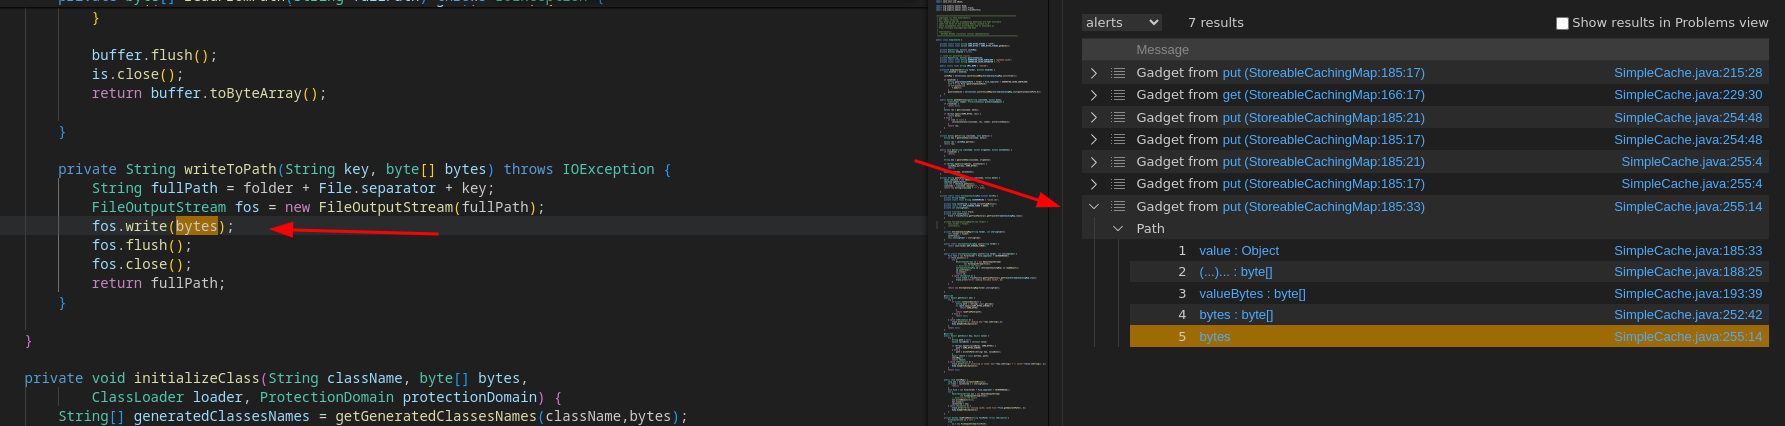 synacktiv/qlinspector
Trouver des chaînes de gadgets Java/C# avec CodeQL
 nu11secur1ty/kali-linux
Kali Linux configuration avancée
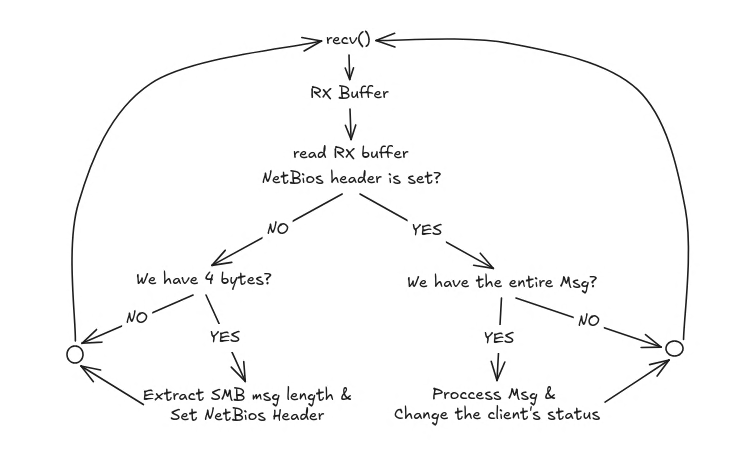 lcky00/impostor
SMB1 server for NTLMv2 hash interception, written in C.
 ymsniper/umbra
Overlay de jeu externe en lecture seule pour Linux. Décalages dérivés, squelettes composés, module noyau optionnel pour des lectures mémoire…
 hackerschoice/team-teso
Archive historique de code d'exploitation et d'outils de TESO, comprenant des exploits distants, des agents DDoS et des utilitaires de développement…
 0xreadingsteiner/cisco-security-research
Recherche indépendante en sécurité sur les produits Cisco — CUCM, Expressway, FTD, ISE
 ufrisk/pcileech
Logiciel d'attaque par accès direct à la mémoire (DMA)
 netw0rknoob/vulnclaw
Basé sur l'orchestration AI Agent + chaîne d'outils MCP + compétences en pentest, associé à un grand modèle de langage, entrée en langage naturel →…
 creeeeger/cve-2024-56426
Un PoC de la vulnérabilité CVE-2024-56426.
 msuiche/hotcell
Moniteur d'exploitation à l'exécution pour les pipelines de documents et d'images d'Apple (iOS/macOS) — concept EXPMON : agent Frida + règles…
 capture0x/confirmesc
Énumérateur de privesc Linux qui confirme l'exploitabilité et vous donne la commande exacte pour obtenir un shell root - sans recherche dans…
 nu11secur1ty/kousei
Framework Python/Go qui génère des requêtes PoC d'injection SQL, automatise les attaques sqlmap et gère des scripts d'exploitation modulaires avec…
 zju-llm-safety/trace
Framework de jailbreak agentique pour les agents basés sur des LLM utilisant la décomposition de tâches basée sur des schémas, des stratégies de…