

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
410 résultats
ceasta preview

ceasta

GitHubngwg/ceasta

disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…

static-analysisdynamic-analysis-sandboxingreverse-engineering+6
138
il y a 8 jours
recurse preview

recurse

GitHubrecurse-labs/recurse

Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…

static-analysisdynamic-analysis-sandboxingreverse-engineering+7
284il y a 5 jours
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…

static-analysisdynamic-analysis-sandboxingmemory-forensics+9
32il y a 4 mois
mitmproxy preview

mitmproxy

GitHubmitmproxy/mitmproxy

Un proxy HTTP intercepteur interactif compatible TLS pour les testeurs de pénétration et les développeurs de logiciels.
android-securitygeneral-purpose-utilitiespacket-sniffing-analysis+12
44.7kil y a 1 jour
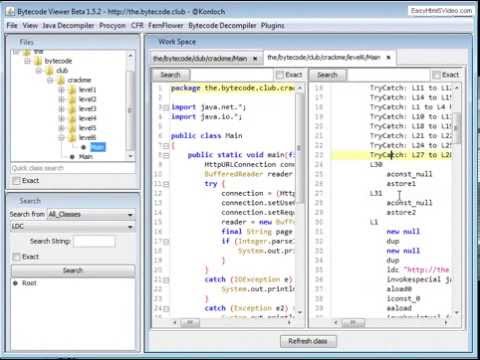
bytecode-viewer preview

bytecode-viewer

GitHubkonloch/bytecode-viewer

Une suite de rétro-ingénierie pour Jar Java 8+ et Android APK (Décompilateur, Éditeur, Débogueur et plus)

android-securitystatic-analysisdynamic-analysis-sandboxing+6
15.6kil y a 2 mois
ipsw preview

ipsw

GitHubblacktop/ipsw

Couteau suisse de recherche pour iOS/macOS
encryption-decryption-toolsios-securityexploitation+9
3.8kil y a 1 jour
ptrace preview

ptrace

GitHubwhatswrongandwhy/ptrace

Utilitaire de traçage et de débogage de processus sous Linux basé sur ptrace, permettant d'inspecter les appels système, la mémoire et le flux…

dynamic-code-analysisexploitationreverse-engineering+2
il y a 2 mois
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Moniteur système Windows en temps réel avec analyse avancée des processus, du réseau et des disques, débogage de traces de pile, détection de…

general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6kil y a 1 jour
frida preview

frida

GitHubfrida/frida

Dépôt principal pour héberger les binaires de version
android-securitydynamic-analysis-sandboxingios-security+9
21.4kil y a 0 jours
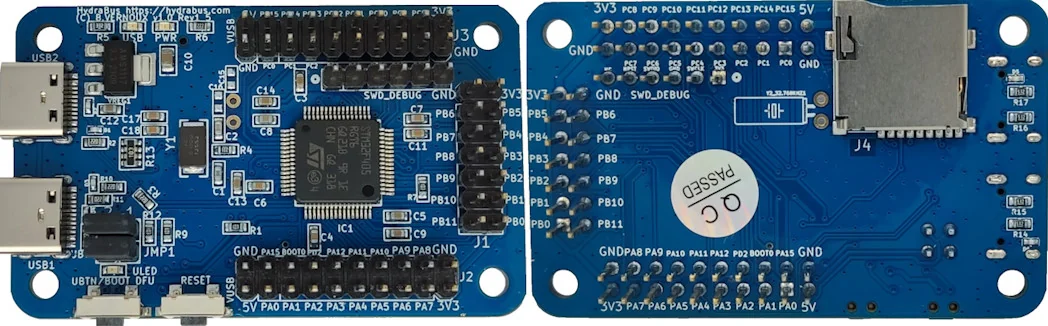
hydrafw preview

hydrafw

GitHubhydrabus/hydrafw

Micrologiciel open source pour HydraBus, un outil polyvalent pour le débogage de matériel embarqué, le hacking et les tests d'intrusion, prenant en…

embedded-systems-securityiot-securitydebuggers+6
451il y a 8 mois
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1kil y a 7 jours
ILSpy preview

ILSpy

GitHubicsharpcode/ilspy

Décompilateur .NET avec prise en charge de la génération PDB, ReadyToRun, Metadata (&plus) - multiplateforme !

static-analysiscode-analysisreverse-engineering+2
25.8kil y a 18h 8m
jadx preview

jadx

GitHubskylot/jadx

Outil en ligne de commande et avec interface graphique pour décompiler les fichiers Android Dex et APK en code source Java lisible, avec décodage des…
android-securitystatic-analysismobile-app-pentesting+5
50.0kil y a 1 jour
deREferencing preview

deREferencing

GitHubdanigargu/dereferencing

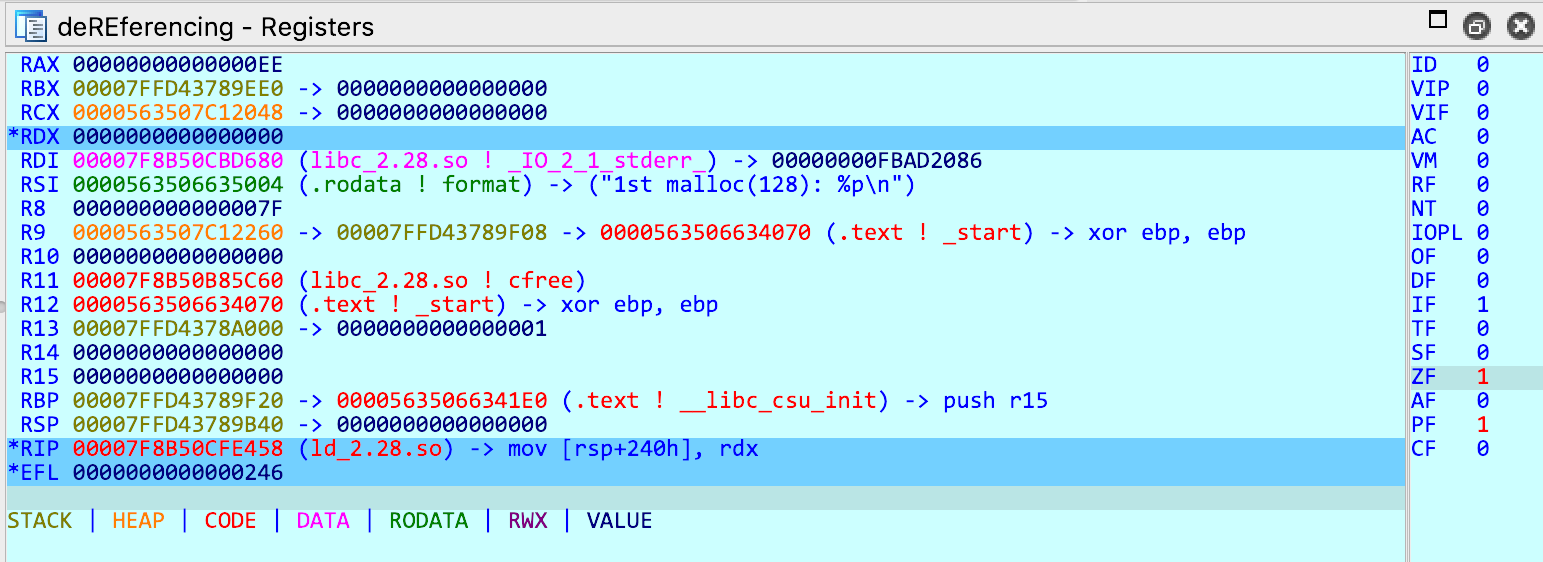
Plugin IDA Pro qui implémente des vues des registres et de la pile plus conviviales.

static-analysisreverse-engineeringdebuggers+1
768il y a 1 mois
spectrIDA-Reverse_Engineering_Stack preview

spectrIDA-Reverse_Engineering_Stack

GitHubggfuchsi-oss/spectrida-reverse_engineering_stack

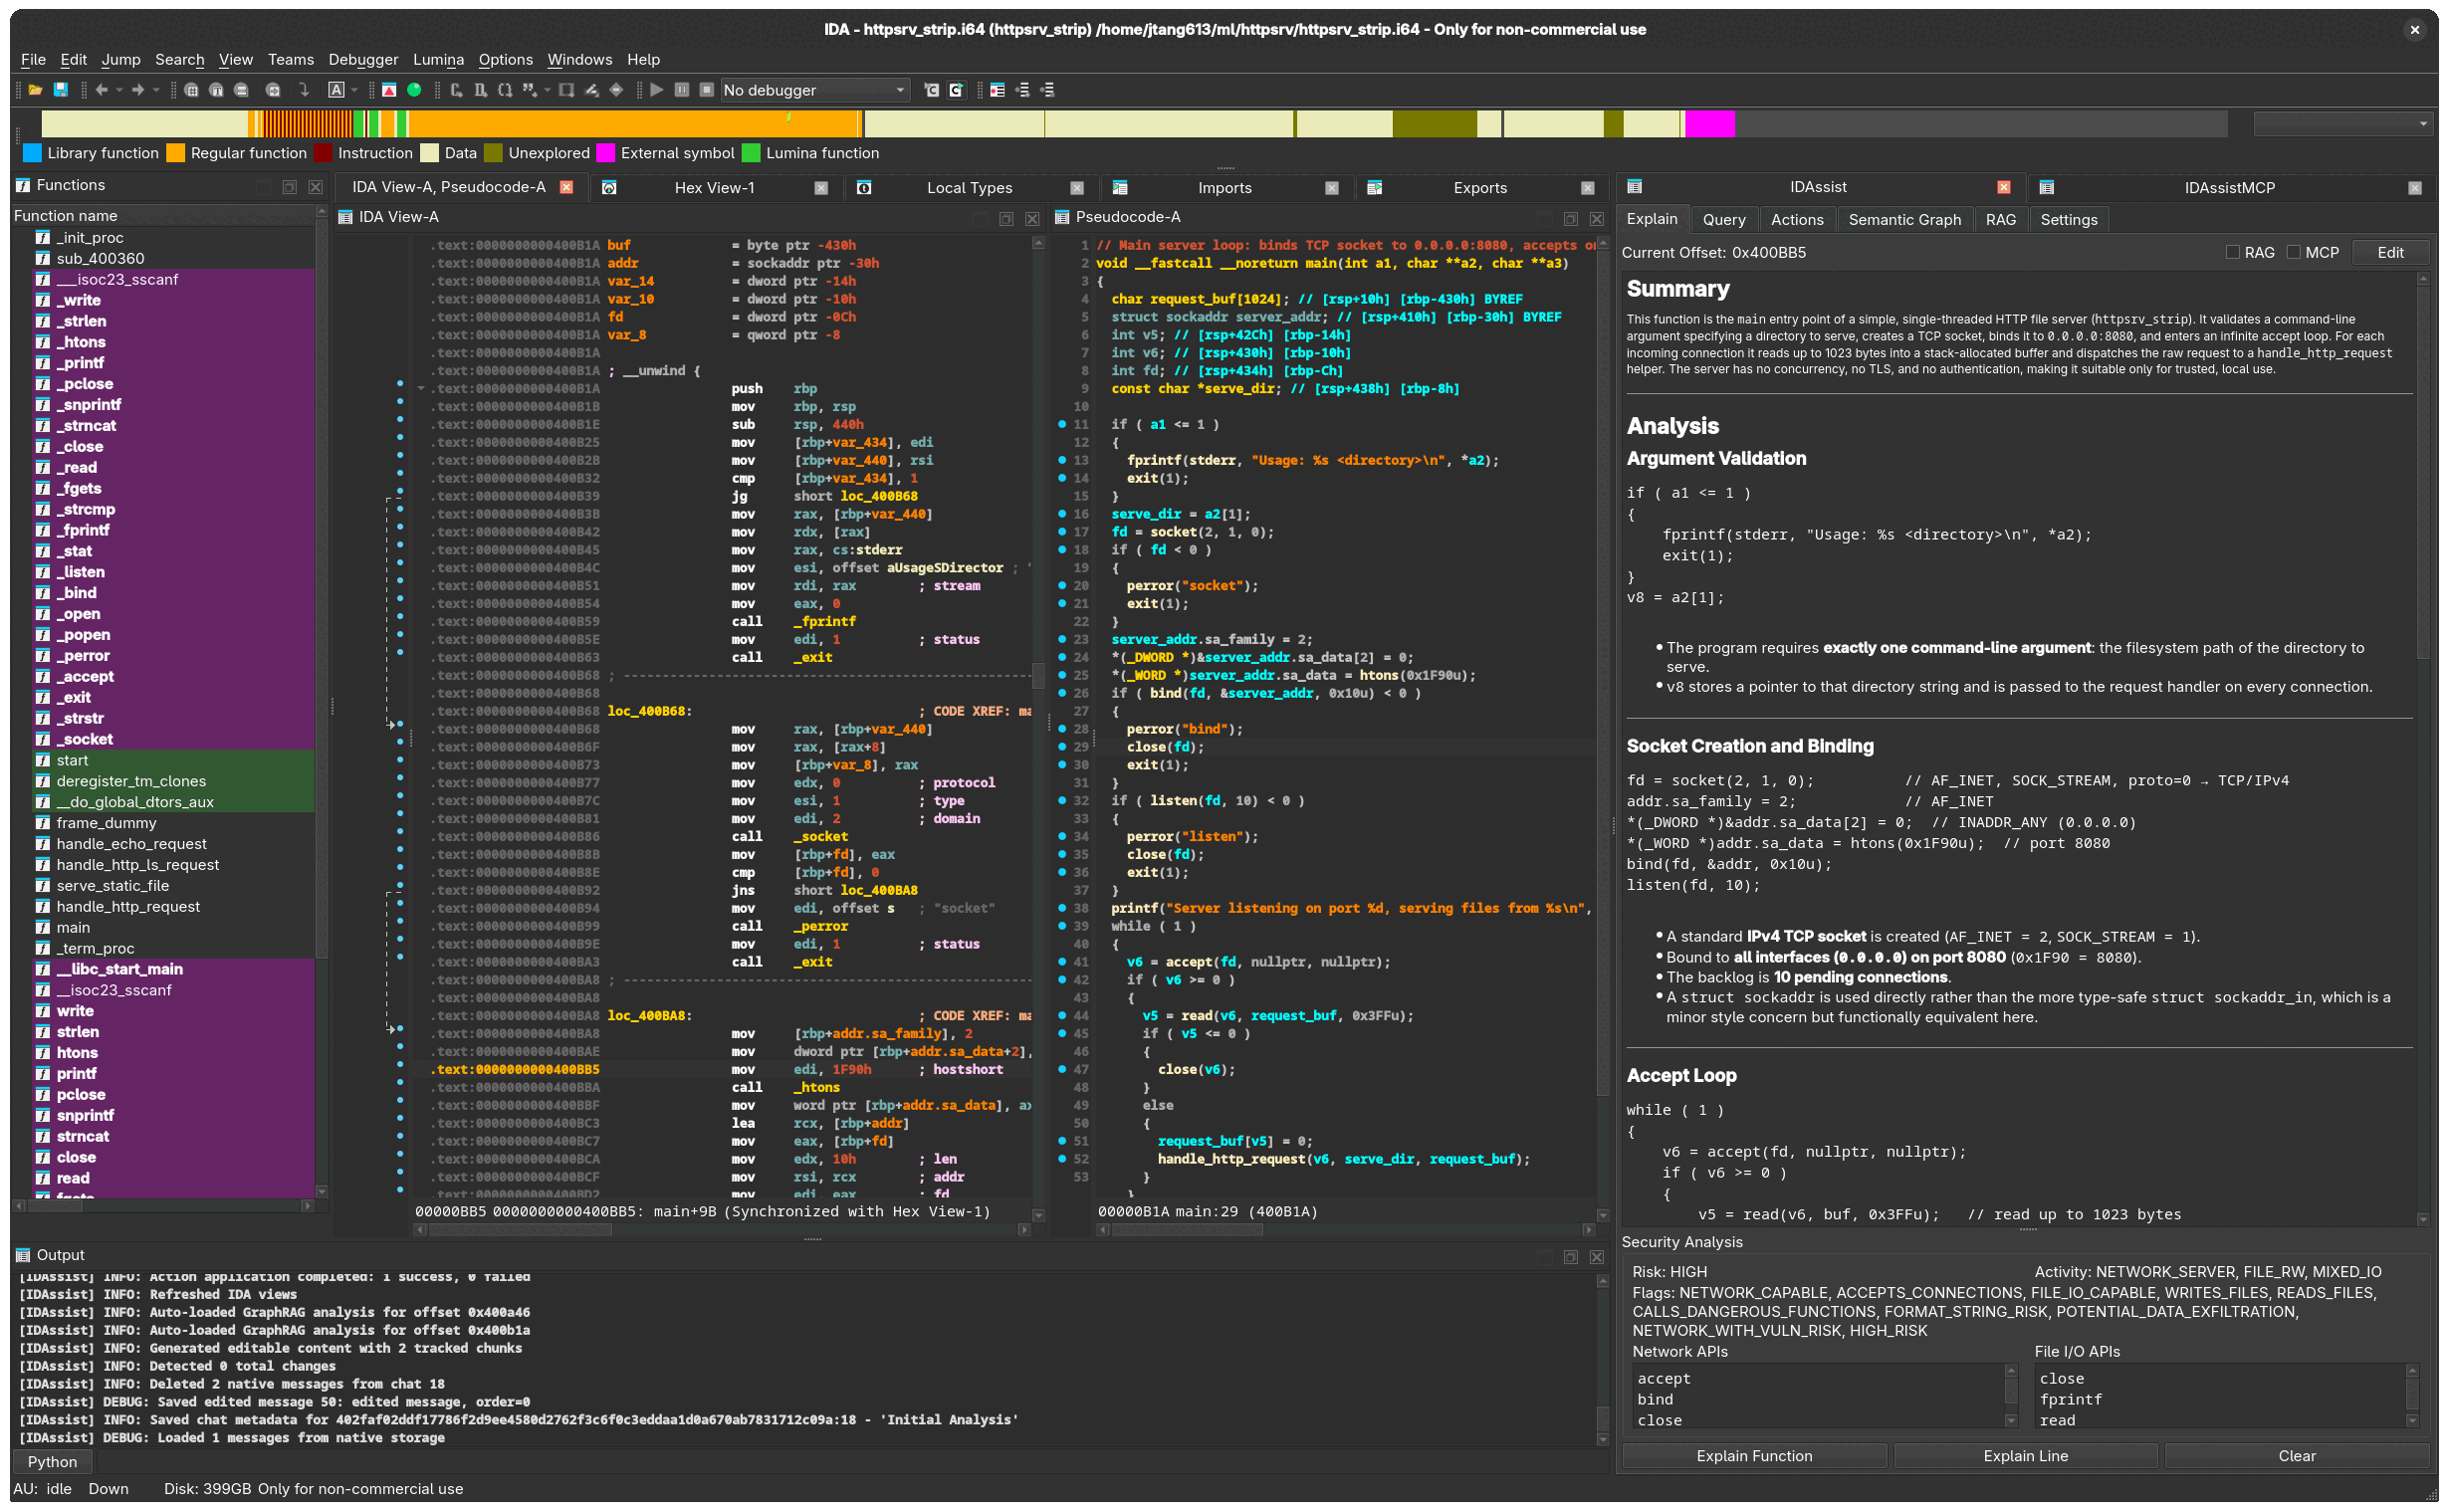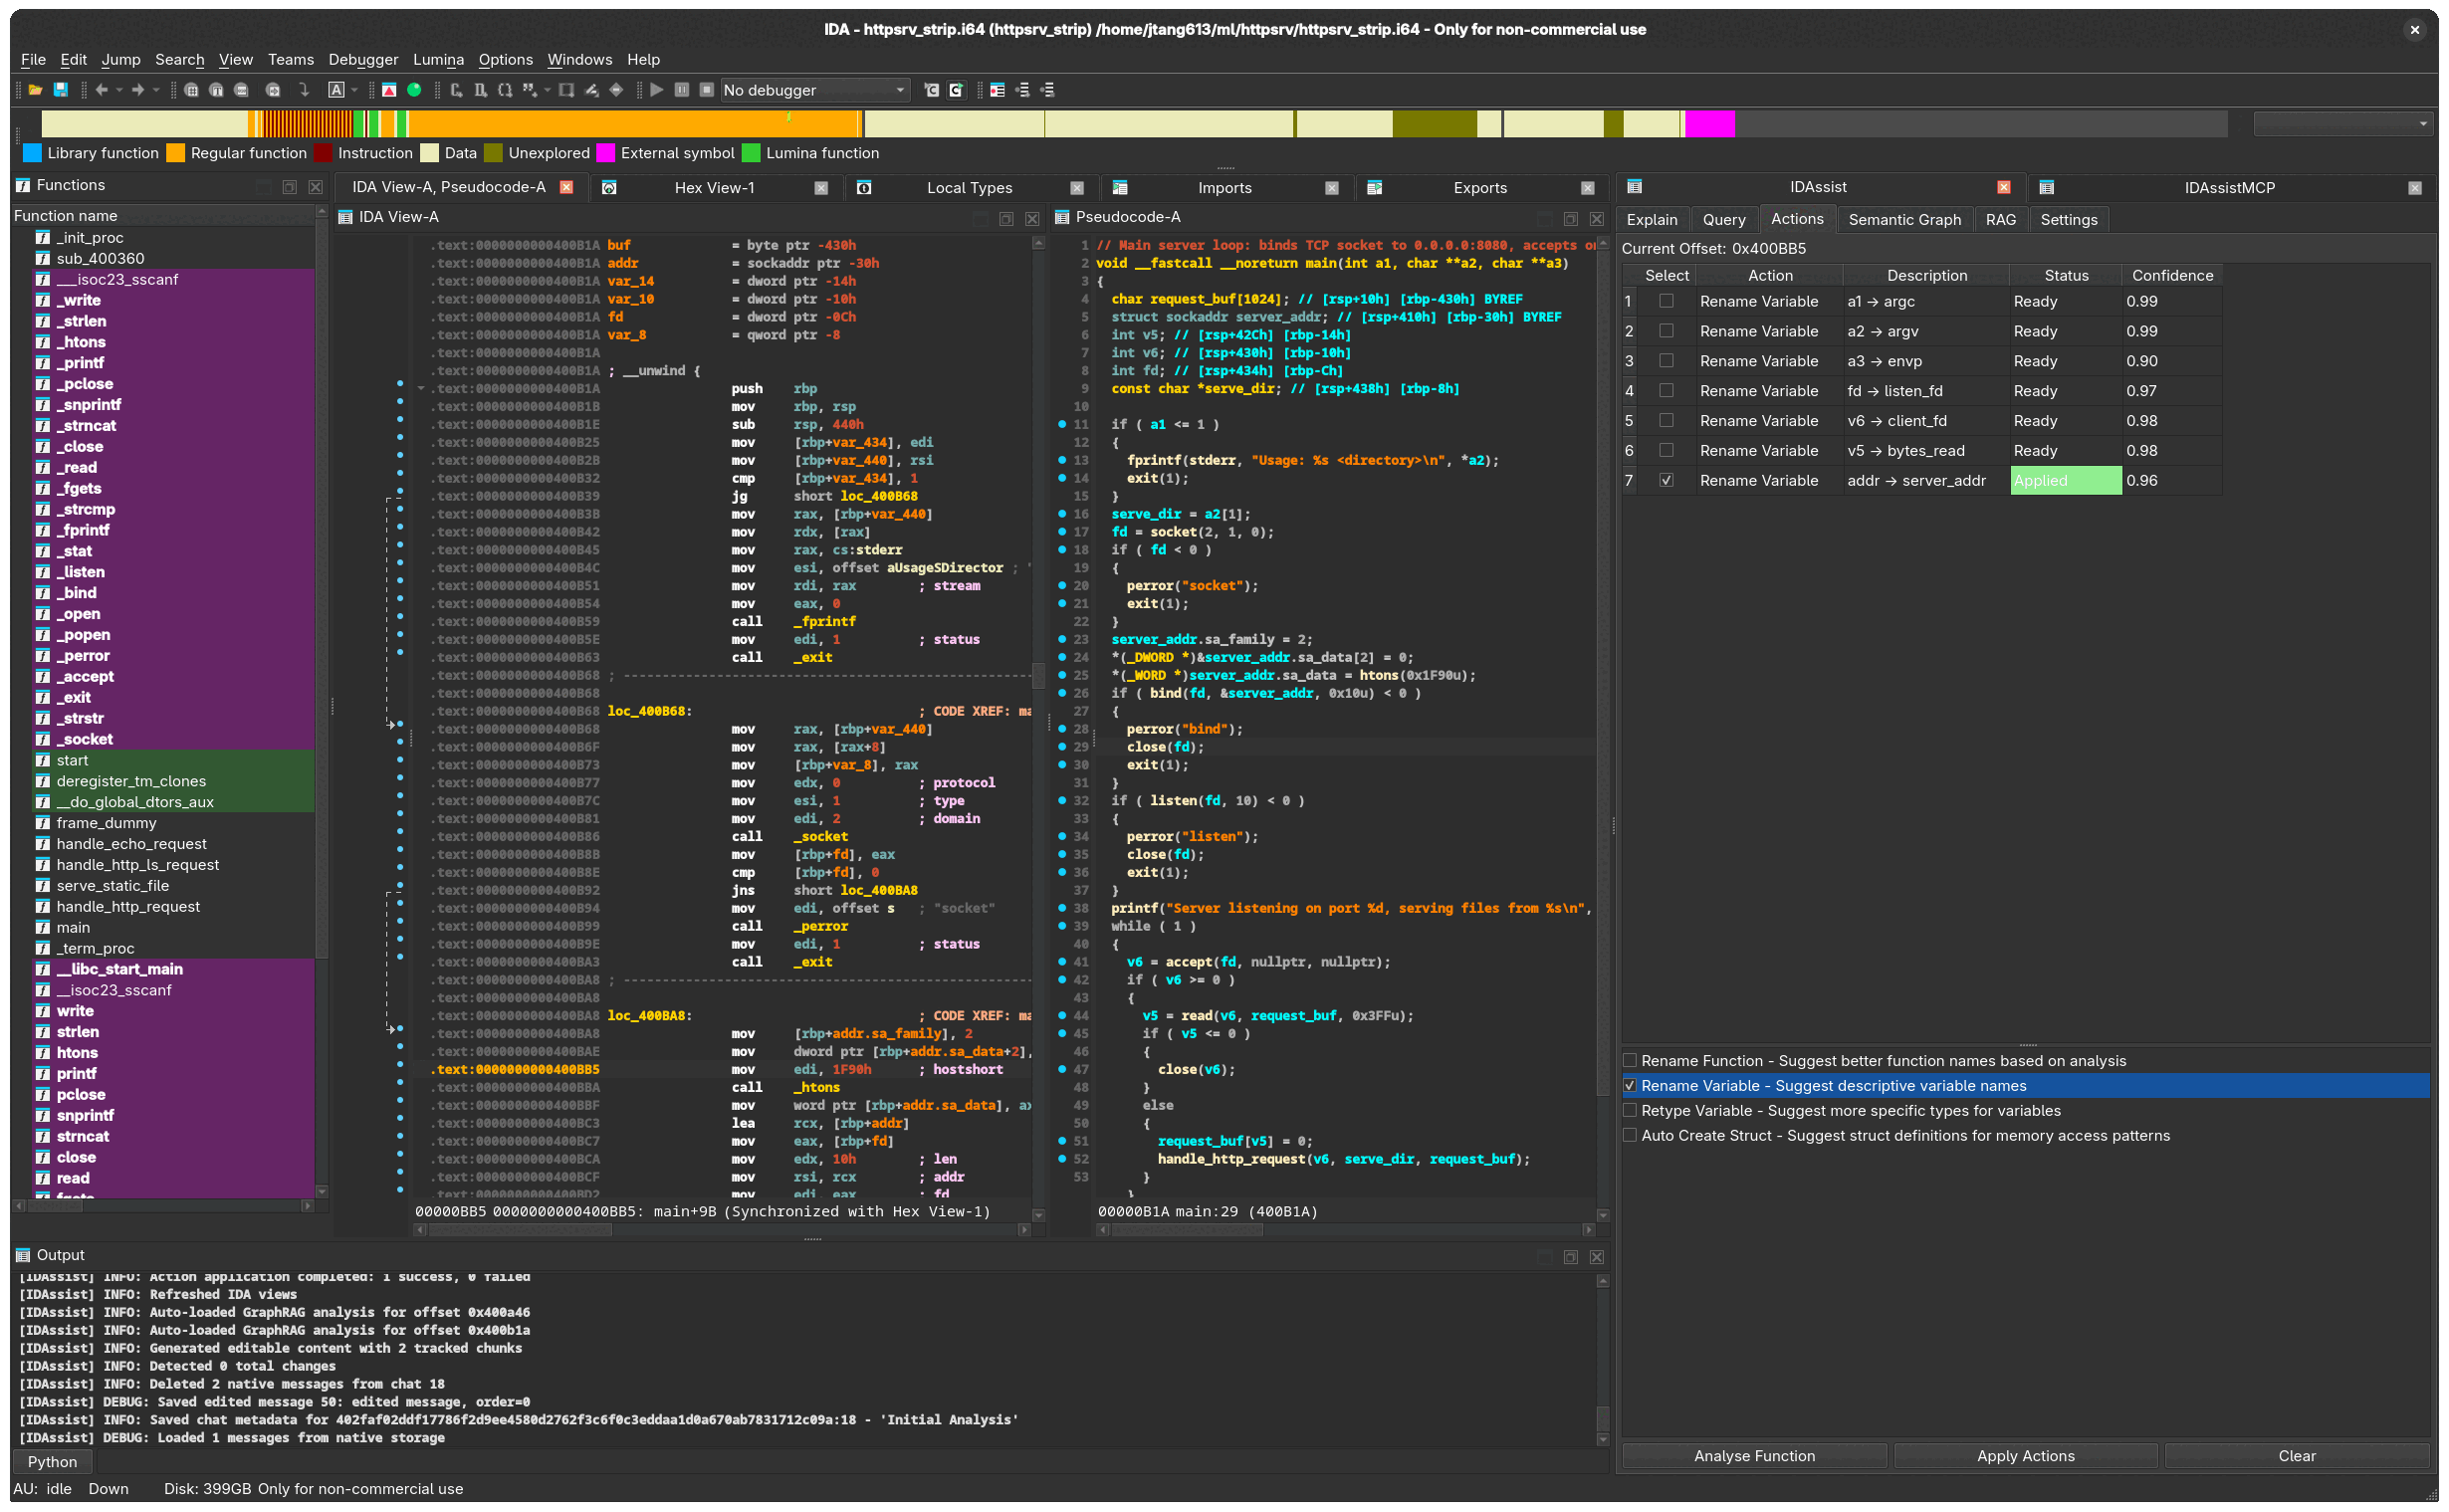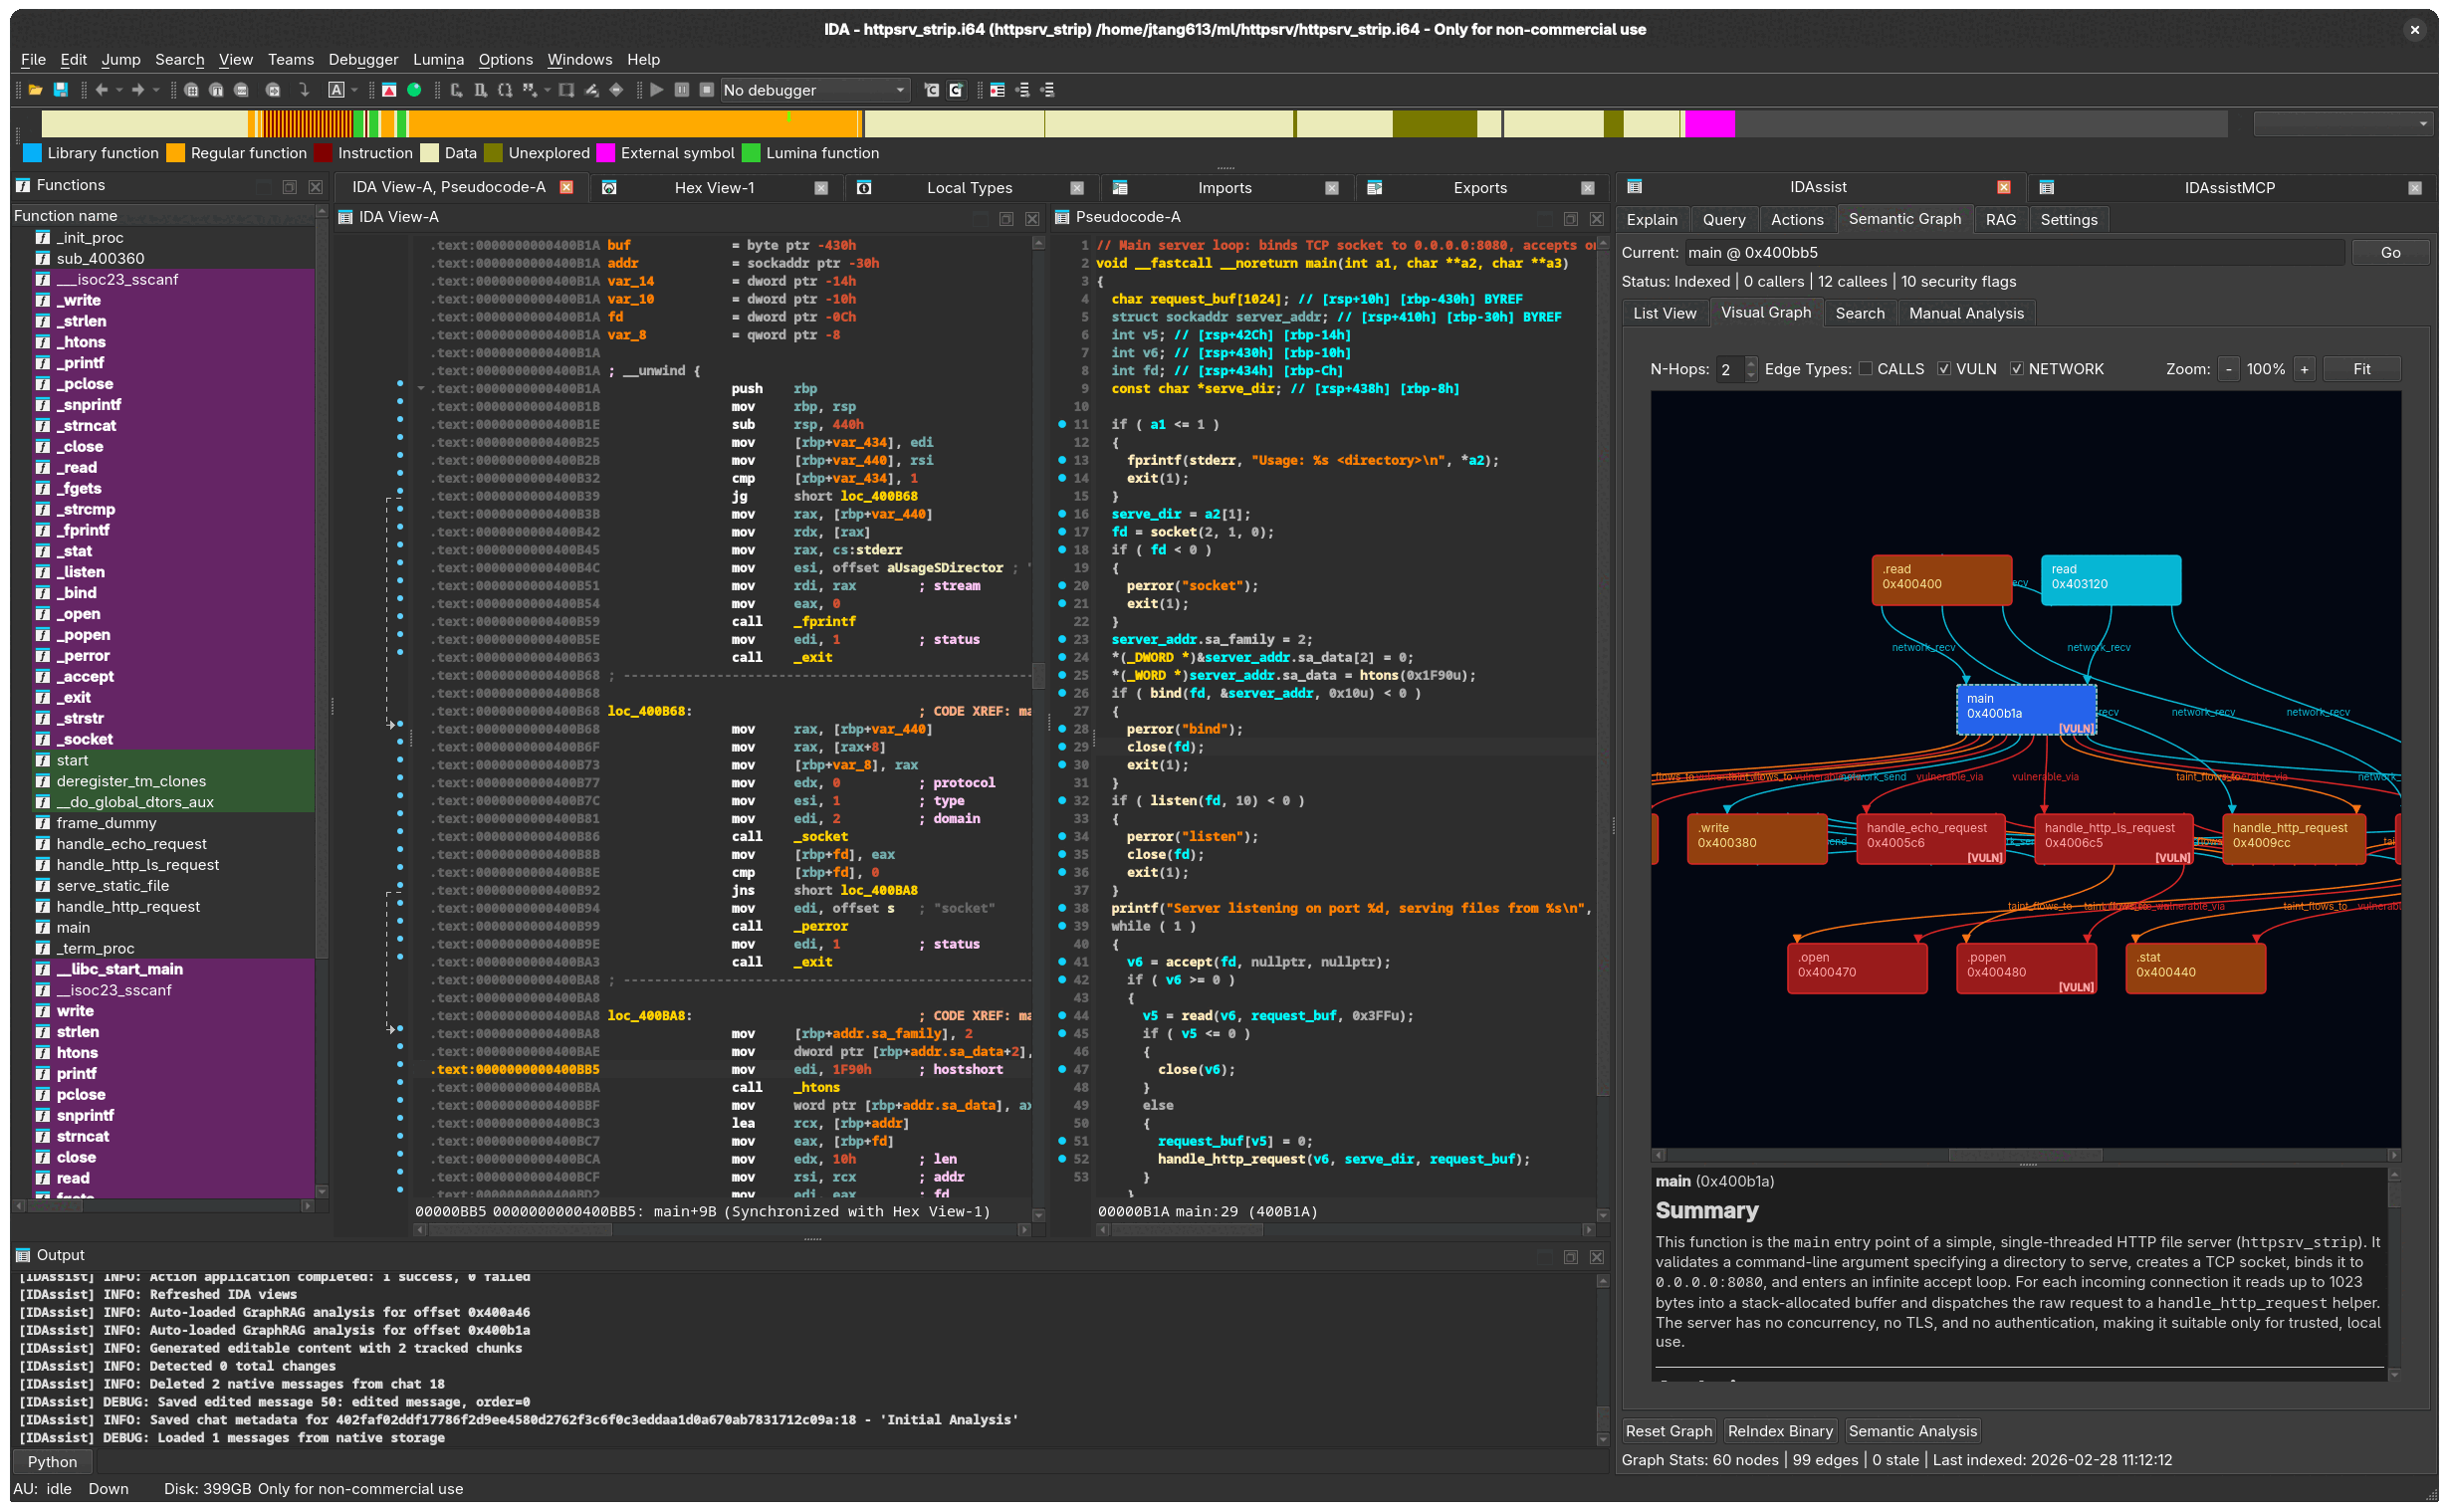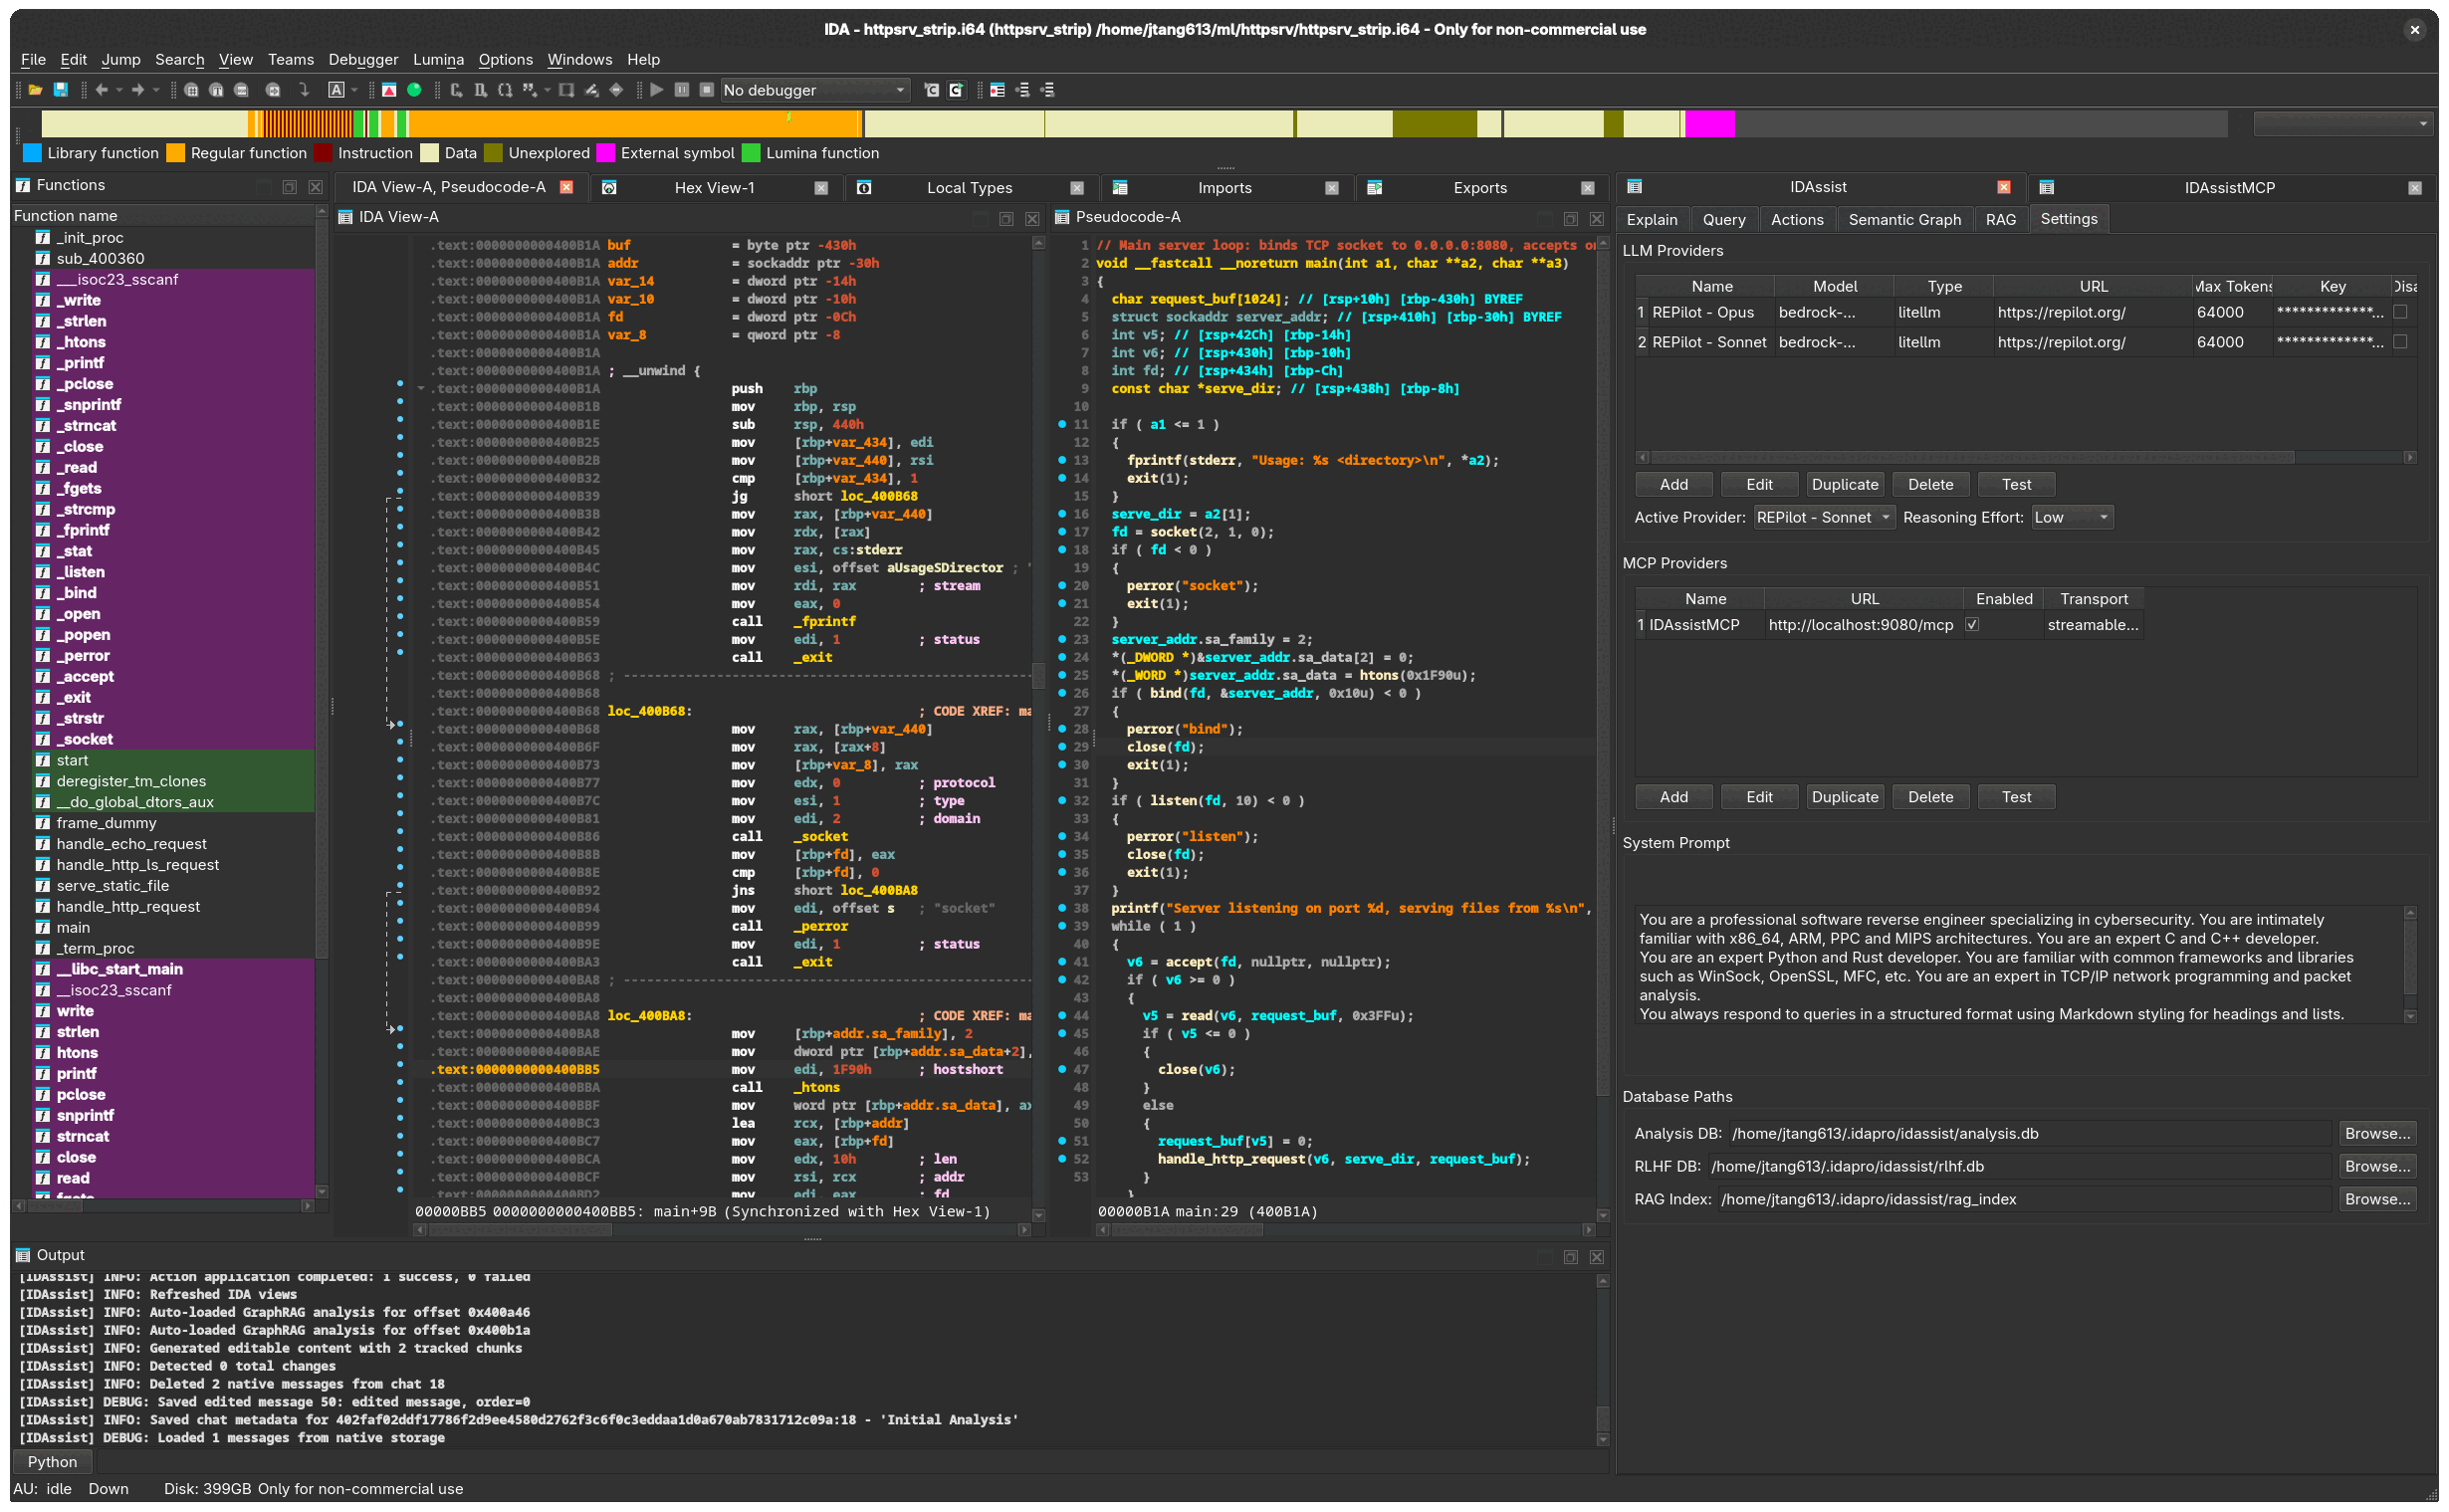
Analyse binaire parallèle avec IDA Pro, nommage de fonctions assisté par IA, graphe de connaissances Neo4j et moteur d'émulation/hooking/fuzzing…
static-analysisdynamic-analysis-sandboxingexploitation+8
49il y a 2 mois
IDAssist preview

IDAssist

GitHubsymgraph/idassist

Plugin de rétro-ingénierie alimenté par IA pour IDA Pro

static-analysisvulnerability-analysiscode-analysis+7
705il y a 14 jours
cortex preview

cortex

GitHubpdb333/cortex

Une boîte à outils d'analyse d'exécution Windows combinant analyse de mémoire, débogage, automatisation et API adaptées à l'IA.
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
5il y a 3 jours
salt preview

salt

GitHubpaolomonti42/salt

SALT - SLUB ALlocator Tracer pour le noyau Linux

memory-forensicsreverse-engineeringdebuggers+2
157il y a 8 ans
Précédent12…23Suivant