

PPEnum
 rasta-mouse/ppenum
Simple BOF pour lire le niveau de protection d'un processus
information-gatheringpost-exploitationpenetration-testing+2
120
rasta-mouse/ppenumSimple BOF pour lire le niveau de protection d'un processus
 mythicagents/nimplant
Un implant multiplateforme écrit en Nim
 yehia-mamdouh/shell3er
Shell inversé basé sur PowerShell avec exécution de tâches en arrière-plan, transfert de fichiers et double mécanisme de persistance via le registre…
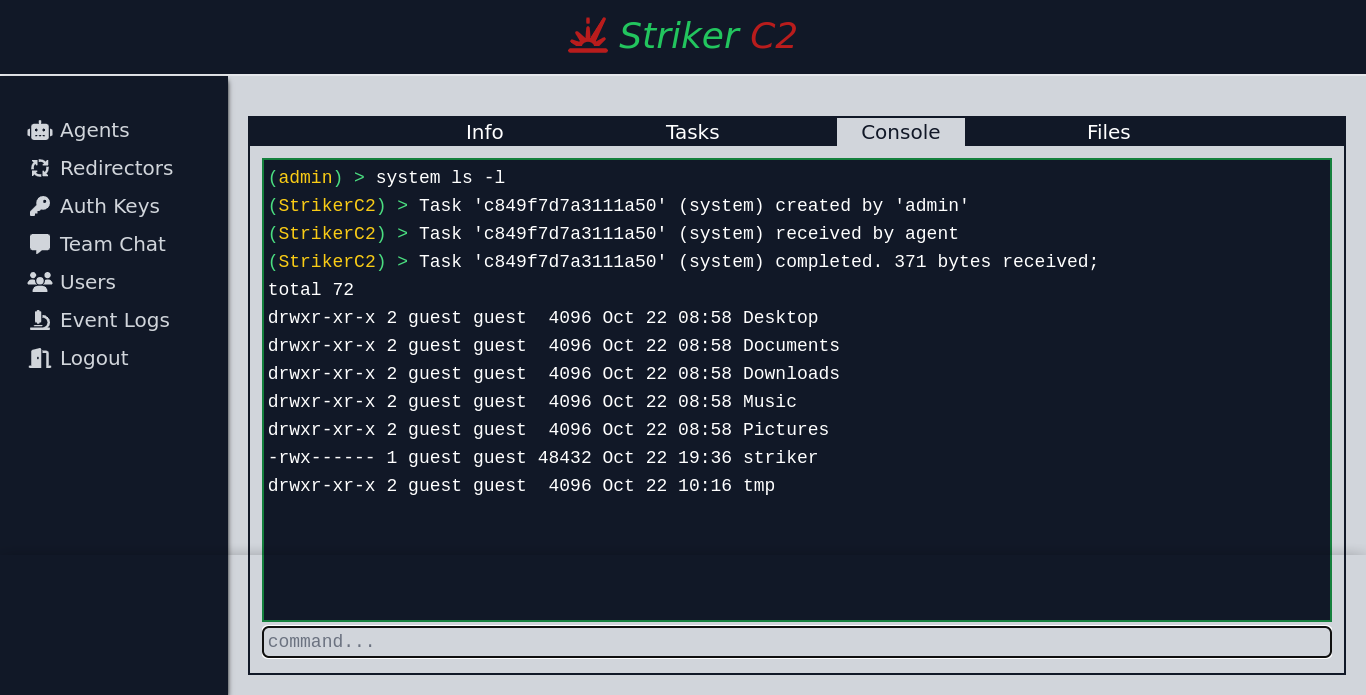 4g3nt47/striker
Framework C2 multi-opérateur avec agents natifs en C et Python, canaux HTTP(S), tâches asynchrones et une interface web réactive pour les opérations…
 outflanknl/findobjects-bof
Un projet Cobalt Strike Beacon Object File (BOF) qui utilise des appels système directs pour énumérer les processus à la recherche de modules chargés…
 mhaskar/dnsstager
Cacher votre payload dans le DNS
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…
 jorgeorchilles/presentations
Supports et matériaux pour présentations en conférence
 rtfmkiesel/goldig
Exécuter des commandes sur Windows via des enregistrements DNS TXT malveillants
 quantumcore/paradoxiarat
ParadoxiaRat : Outil d'accès à distance natif Windows.
 malwaremorghulis/sunburst
Détection de SUNBURST C2 Stage-1 à l'aide de l'entropie de Shannon
 nodauf/girsh
Génère automatiquement un reverse shell entièrement interactif pour une victime Linux ou Windows
 redsiege/persistassist
Cadre de persistance entièrement modulaire
 codextf2/burp2malleable
Petit utilitaire Python que j'ai écrit pour transformer les requêtes HTTP de Burp Suite en profils Malleable C2 de Cobalt Strike.
 xiaolichan/wmiexec-regout
Version modifiée de impacket wmiexec.py, obtient la sortie (données, réponse) depuis le registre, ne nécessite pas de connexion SMB, contourne…
 mr-un1k0d3r/thundershell
RAT basé sur PowerShell non géré Python / C#
 icyguider/newpowerdns
Version mise à jour de PowerDNS par @domchell. Ajoute la prise en charge des transferts via les enregistrements A DNS et quelques autres…
 attl4s/freemetsrvloader
Un fork de freeBokuLoader qui cible et libère le paquet DLL réflexive initial de Metsrv.