

airstrike
 smokeme/airstrike
Framework C2 Stage0 personnalisable avec des modèles d'agents C et Rust, un backend Flask et un tableau de bord React pour créer et exploiter vos…
post-exploitationcommand-and-controleducation+2
174
smokeme/airstrikeFramework C2 Stage0 personnalisable avec des modèles d'agents C et Rust, un backend Flask et un tableau de bord React pour créer et exploiter vos…

 onescripter/wmiexec
Exécuter des commandes Windows à distance et capturer la sortie en utilisant uniquement WMI et PowerShell (sans remoting).
 karma9874/androrat
Un outil simple d'administration à distance pour Android utilisant des sockets. Il utilise Java côté client et Python côté serveur
 octoberfest7/memfiles
Un toolkit CobaltStrike pour écrire les fichiers produits par Beacon en mémoire plutôt que sur le disque.
 malwaredllc/byob
Un framework open-source de post-exploitation pour étudiants, chercheurs et développeurs.
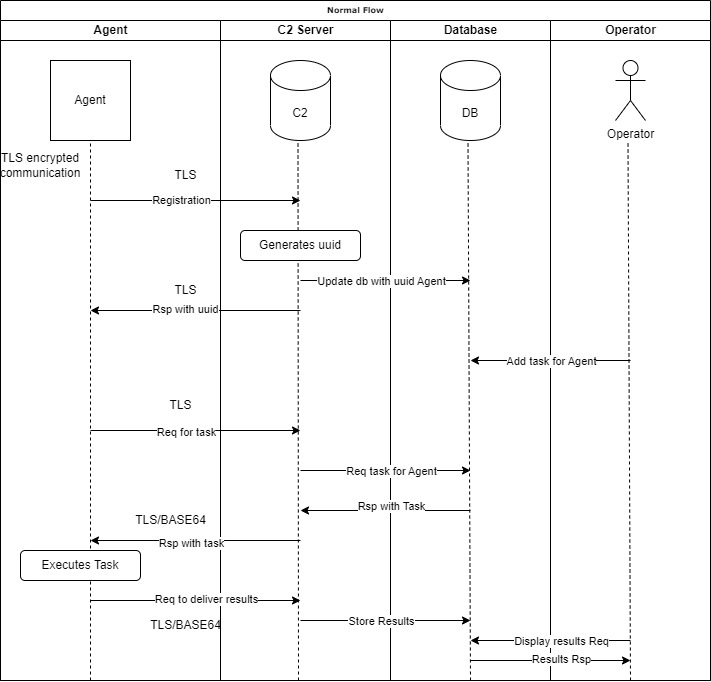 voukatas/commander
Cadre de commande et de contrôle basé sur Python avec communication TLS chiffrée, support multi-agent (Python/C), sessions interactives, transfert de…
 ariary/fileless-xec
Dropper furtif exécutant des binaires distants sans les déposer sur le disque .(Support HTTP3, support ICMP, traces invisibles, multiplateforme,...)
 ricardojoserf/sharpcoverttube
YouTube comme canal C2 - Contrôler des systèmes Windows en téléversant des vidéos QR sur YouTube
 m8sec/activereign
Un ensemble d'outils de découverte réseau et d'attaque pour les environnements Active Directory Windows.
 geeoon/dns-tunnel-keylogger
Serveur et client de keylogging qui utilisent le tunneling/exfiltration DNS pour transmettre les frappes au clavier à travers les pare-feux.
 i-am-jakoby/powershell-for-hackers
Ce dépôt est une collection de fonctions powershell que tout hacker devrait connaître.
 fin3ss3g0d/evilgophish
evilginx3 + gophish
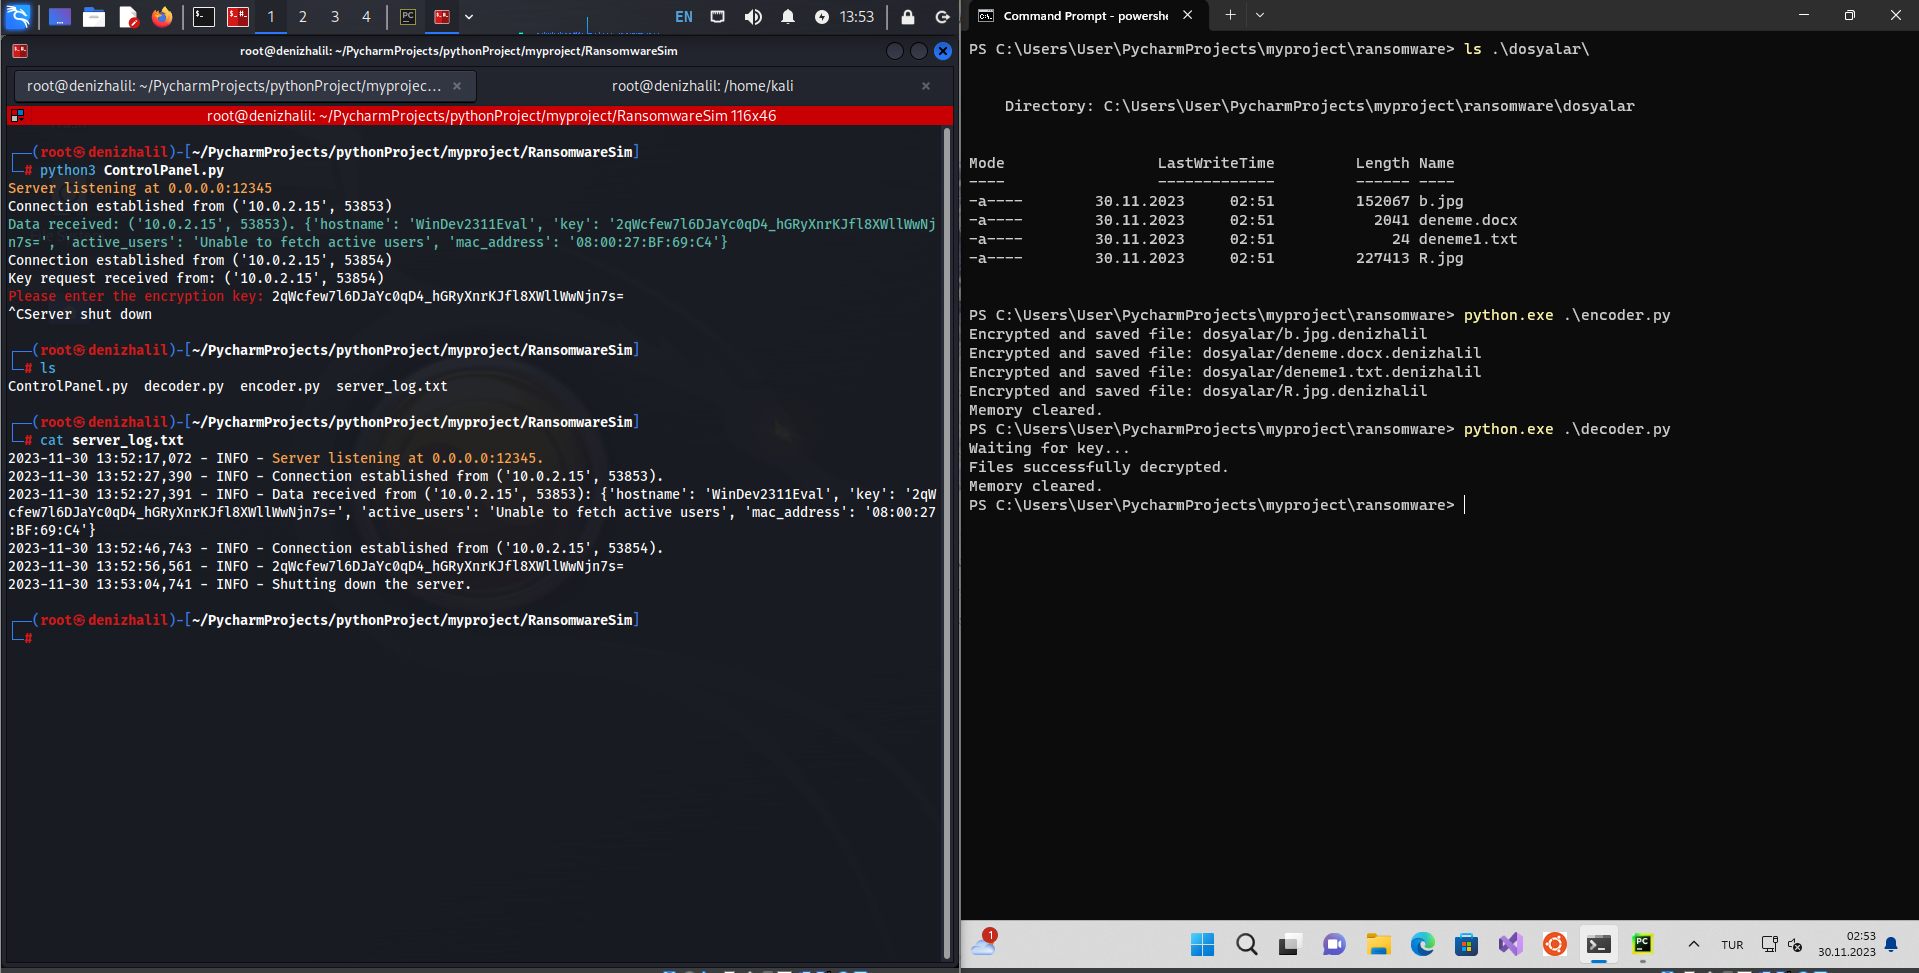 halildeniz/ransomwaresim
Simulateur éducatif de ransomware démontrant le chiffrement de fichiers, la communication C2 et le déchiffrement pour la formation en cybersécurité…
 xiaolichan/redcaddy
C2 redirector basé sur caddy
 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…
 byt3bl33d3r/offensivenim
Mes expériences dans l'armement de Nim (https://nim-lang.org/)
 havocframework/modules
Modules utilisés par le Havoc Framework