

area51
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
exploitationweb-application-exploitationapi-security-testing+4
6
thoropass-public/area51The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 semgrep/semgrep
Analyse statique légère pour de nombreux langages. Trouvez des variantes de bogues avec des motifs qui ressemblent à du code source.
 hahwul/mzap
⚡️ Scan ZAP multi-cibles
 devcop95/bugbounty-lab101
Un espace de travail complet pour le bug bounty destiné aux chercheurs HackerOne. Comprend l'application du périmètre, un pipeline automatisé de…
 brutelogic/unkover
Testeur de contournement d'accès Bash 403/401 qui sonde une URL avec usurpation d'en-tête, altération de méthode, normalisation de chemin et…
 mobsf/mobile-security-framework-mobsf
Framework de test de sécurité automatisé pour applications mobiles Android, iOS et Windows. Effectue une analyse statique et dynamique, une détection…
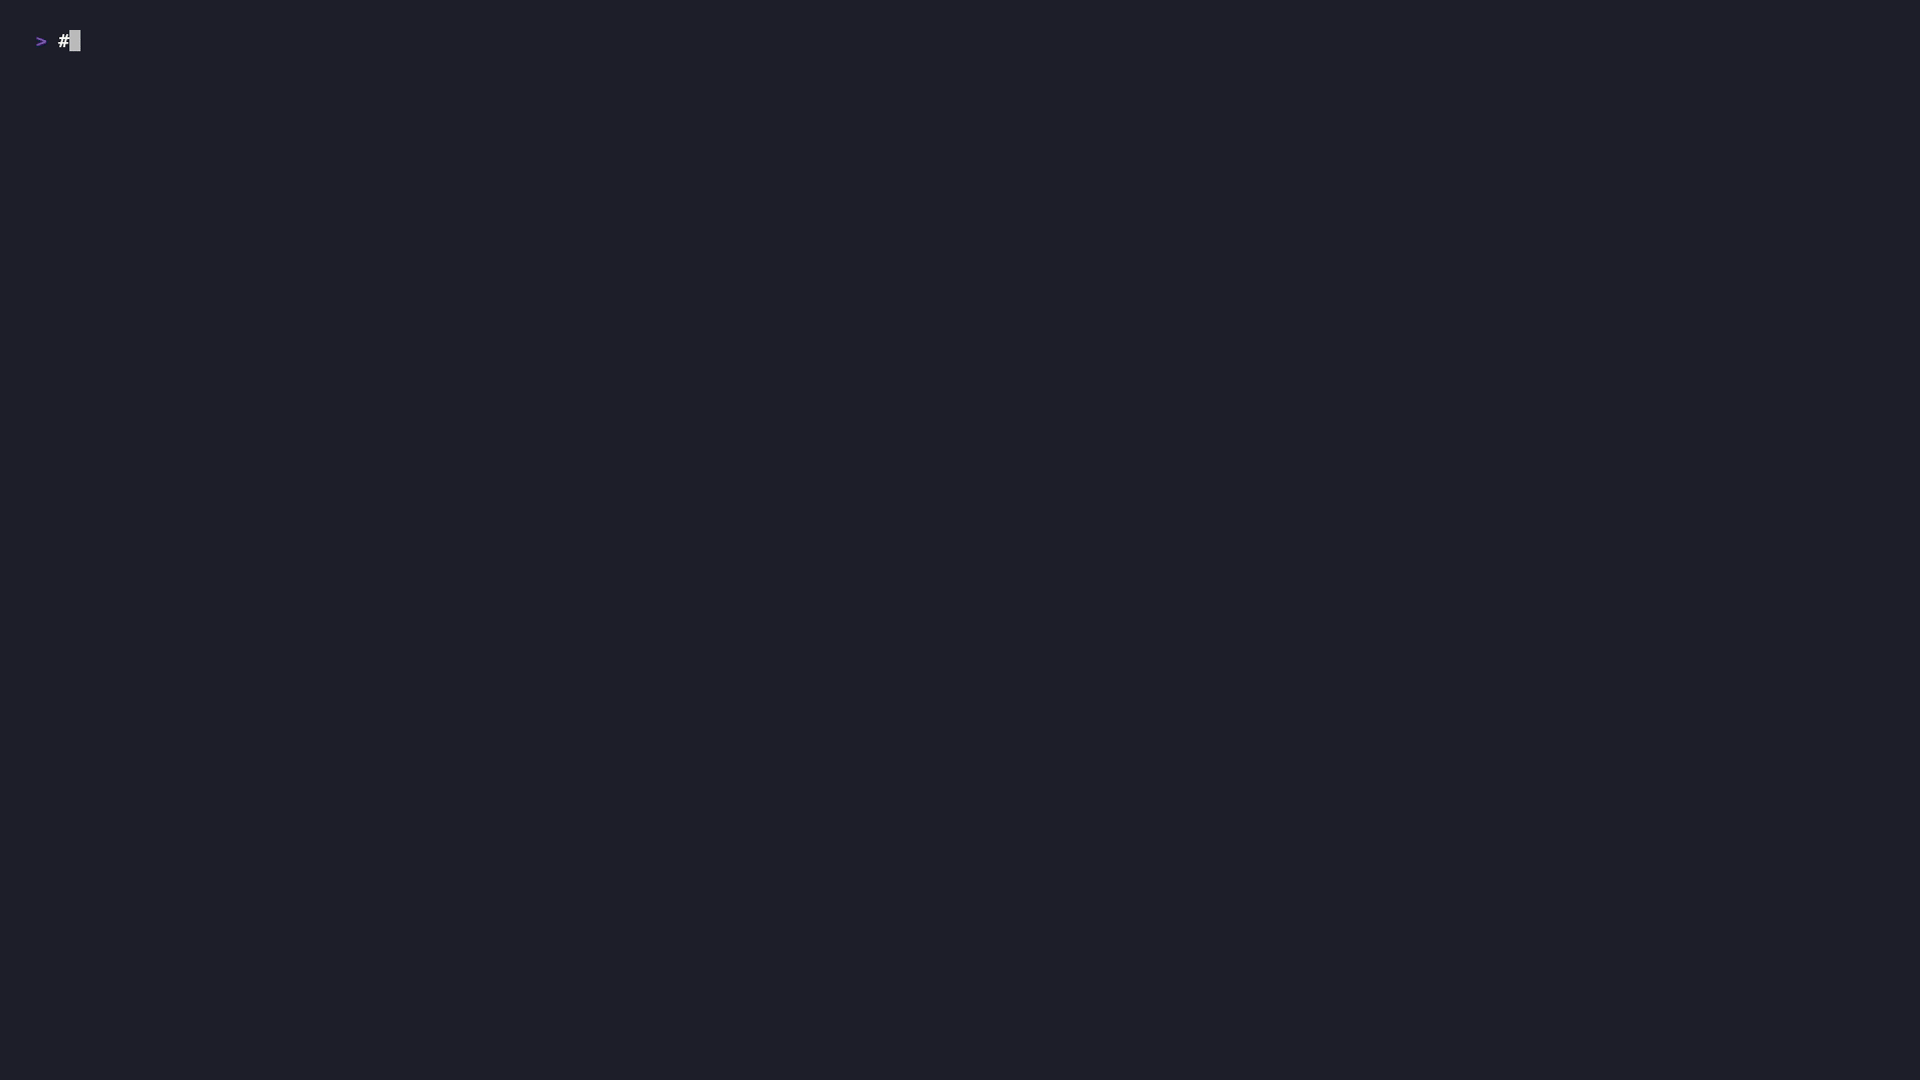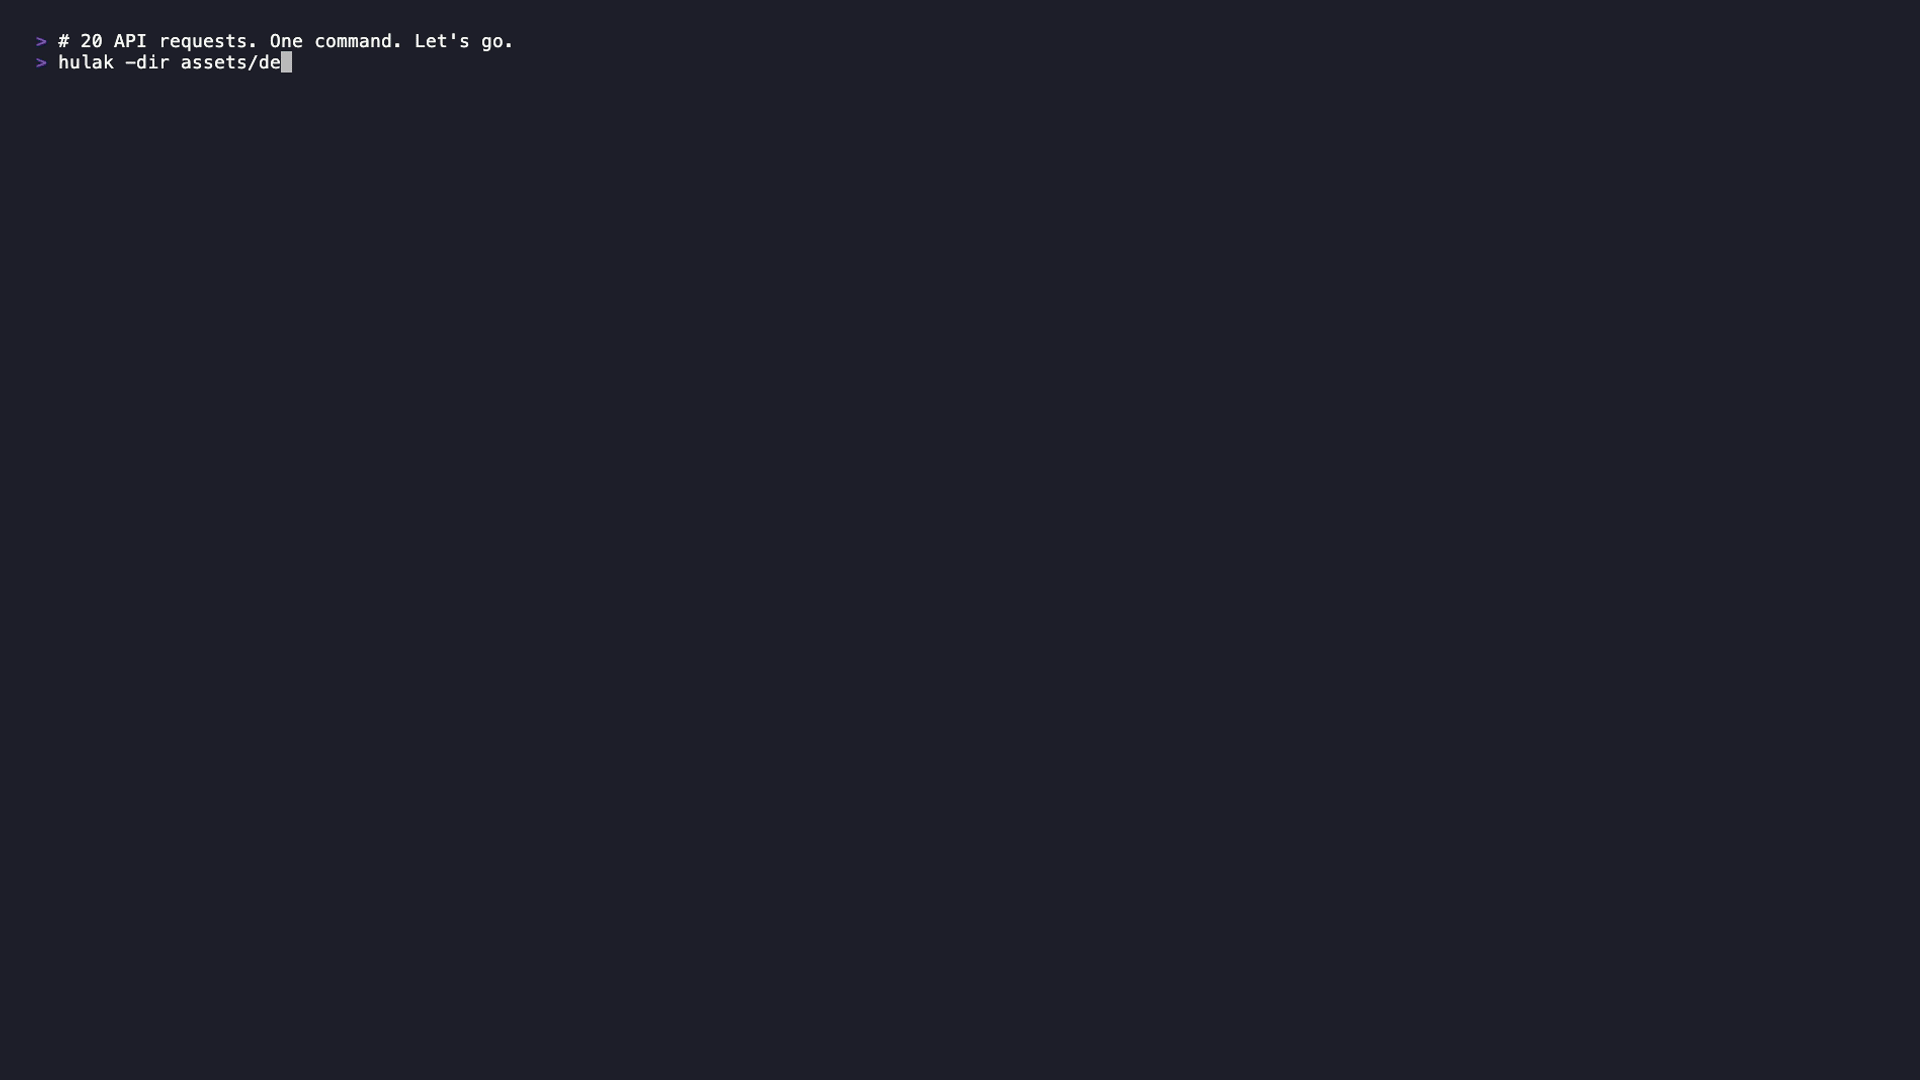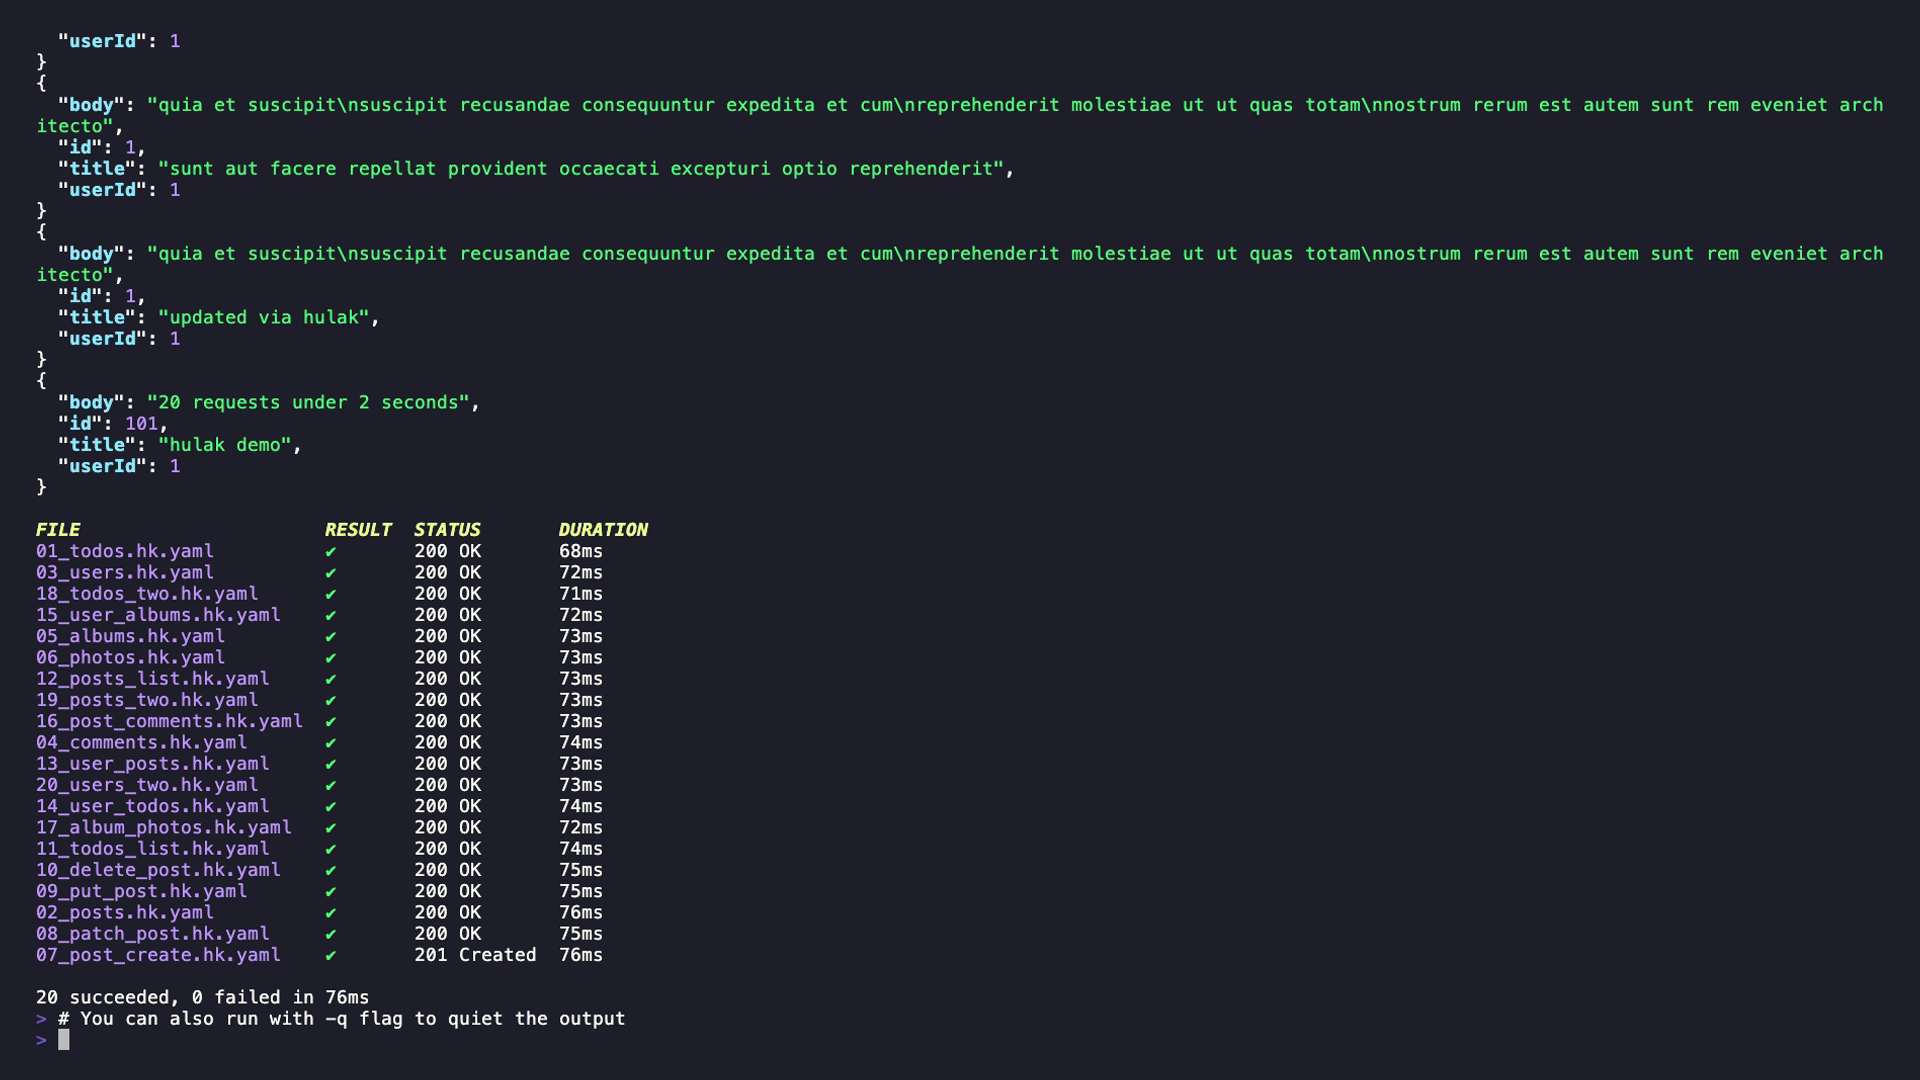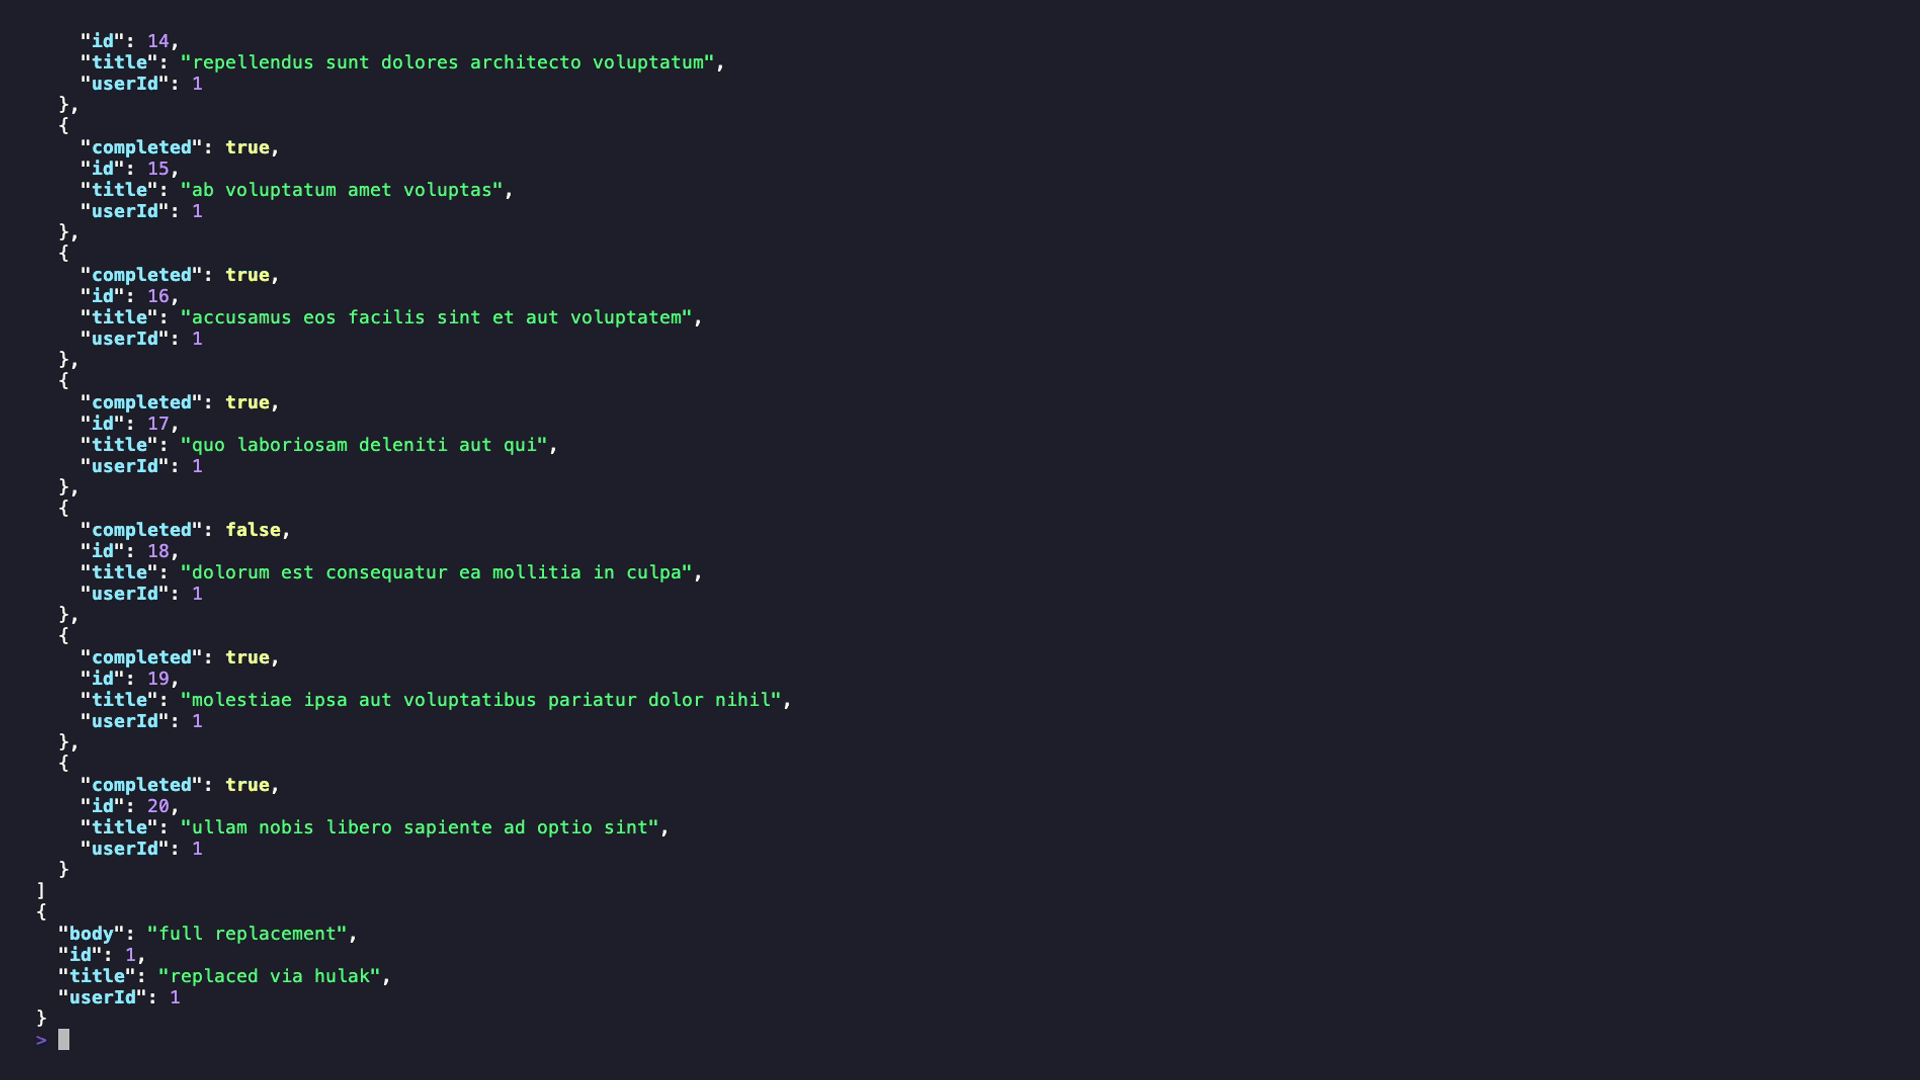 xaaha/hulak
Un client API CLI léger basé sur des fichiers, avec des secrets chiffrés par age, une prise en charge GraphQL native et un serveur MCP intégré pour…
 simoneavogadro/android-reverse-engineering-skill
Décompile les fichiers Android APK/XAPK/JAR/AAR et extrait les API HTTP, les schémas d'authentification et les flux d'appels en utilisant jadx, avec…
 mda2av/http11probe
Une plateforme de test ouverte qui sonde les serveurs HTTP/1.1 par rapport aux exigences des RFC 9110/9112, aux vecteurs de contrebande (smuggling)…
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 owasp/nettacker
Cadre de test d'intrusion automatisé - Scanner de vulnérabilités open-source - Gestion des vulnérabilités
 awarexone/agentic-bug-hunter
Kit de chasse aux bug bounty propulsé par l'IA, qui fonctionne avec ou sans abonnement.
 vighnesh91/-logicsentry-ai
Moteur de triage SAST/DAST hors ligne qui analyse le code source et rejoue le trafic HAR pour détecter les failles de logique métier, les BOLA, les…
 0xsteph/pentest-ai
Pentester IA open source qui prouve chaque découverte. Des oracles machine réexécutent chaque exploit ; les bugs vérifiés livrent une capsule de…
 traceforce/mcp-xray
Unified security scanner for MCP servers with config, pentest, and repo-scan modes. Generates SARIF reports for CI/CD integration, detects secrets,…
 wapiti-scanner/wapiti
Scanner de vulnérabilités web écrit en Python3
 silentchainai/silentchain
Extension de scanner de vulnérabilités alimentée par l'IA pour Burp Suite avec support multi-fournisseur (Ollama, OpenAI, Claude, Gemini)