
FMD Android
 fmd-foss/fmd-android
Trouvez votre appareil et contrôlez-le à distance. Fonctionne via SMS, messageries instantanées ou l'interface web du serveur FMD. Une alternative…
android-securitydefensive-toolsdata-recovery+3
517
fmd-foss/fmd-androidTrouvez votre appareil et contrôlez-le à distance. Fonctionne via SMS, messageries instantanées ou l'interface web du serveur FMD. Une alternative…

 alexandreborges/malwoverview
Malwoverview est un outil de première réponse pour la chasse aux menaces sur VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault,…
 mozilla/firefox-devtools-mcp
Serveur Model Context Protocol pour Firefox DevTools - permet aux assistants IA d'inspecter et de contrôler le navigateur Firefox via WebDriver BiDi
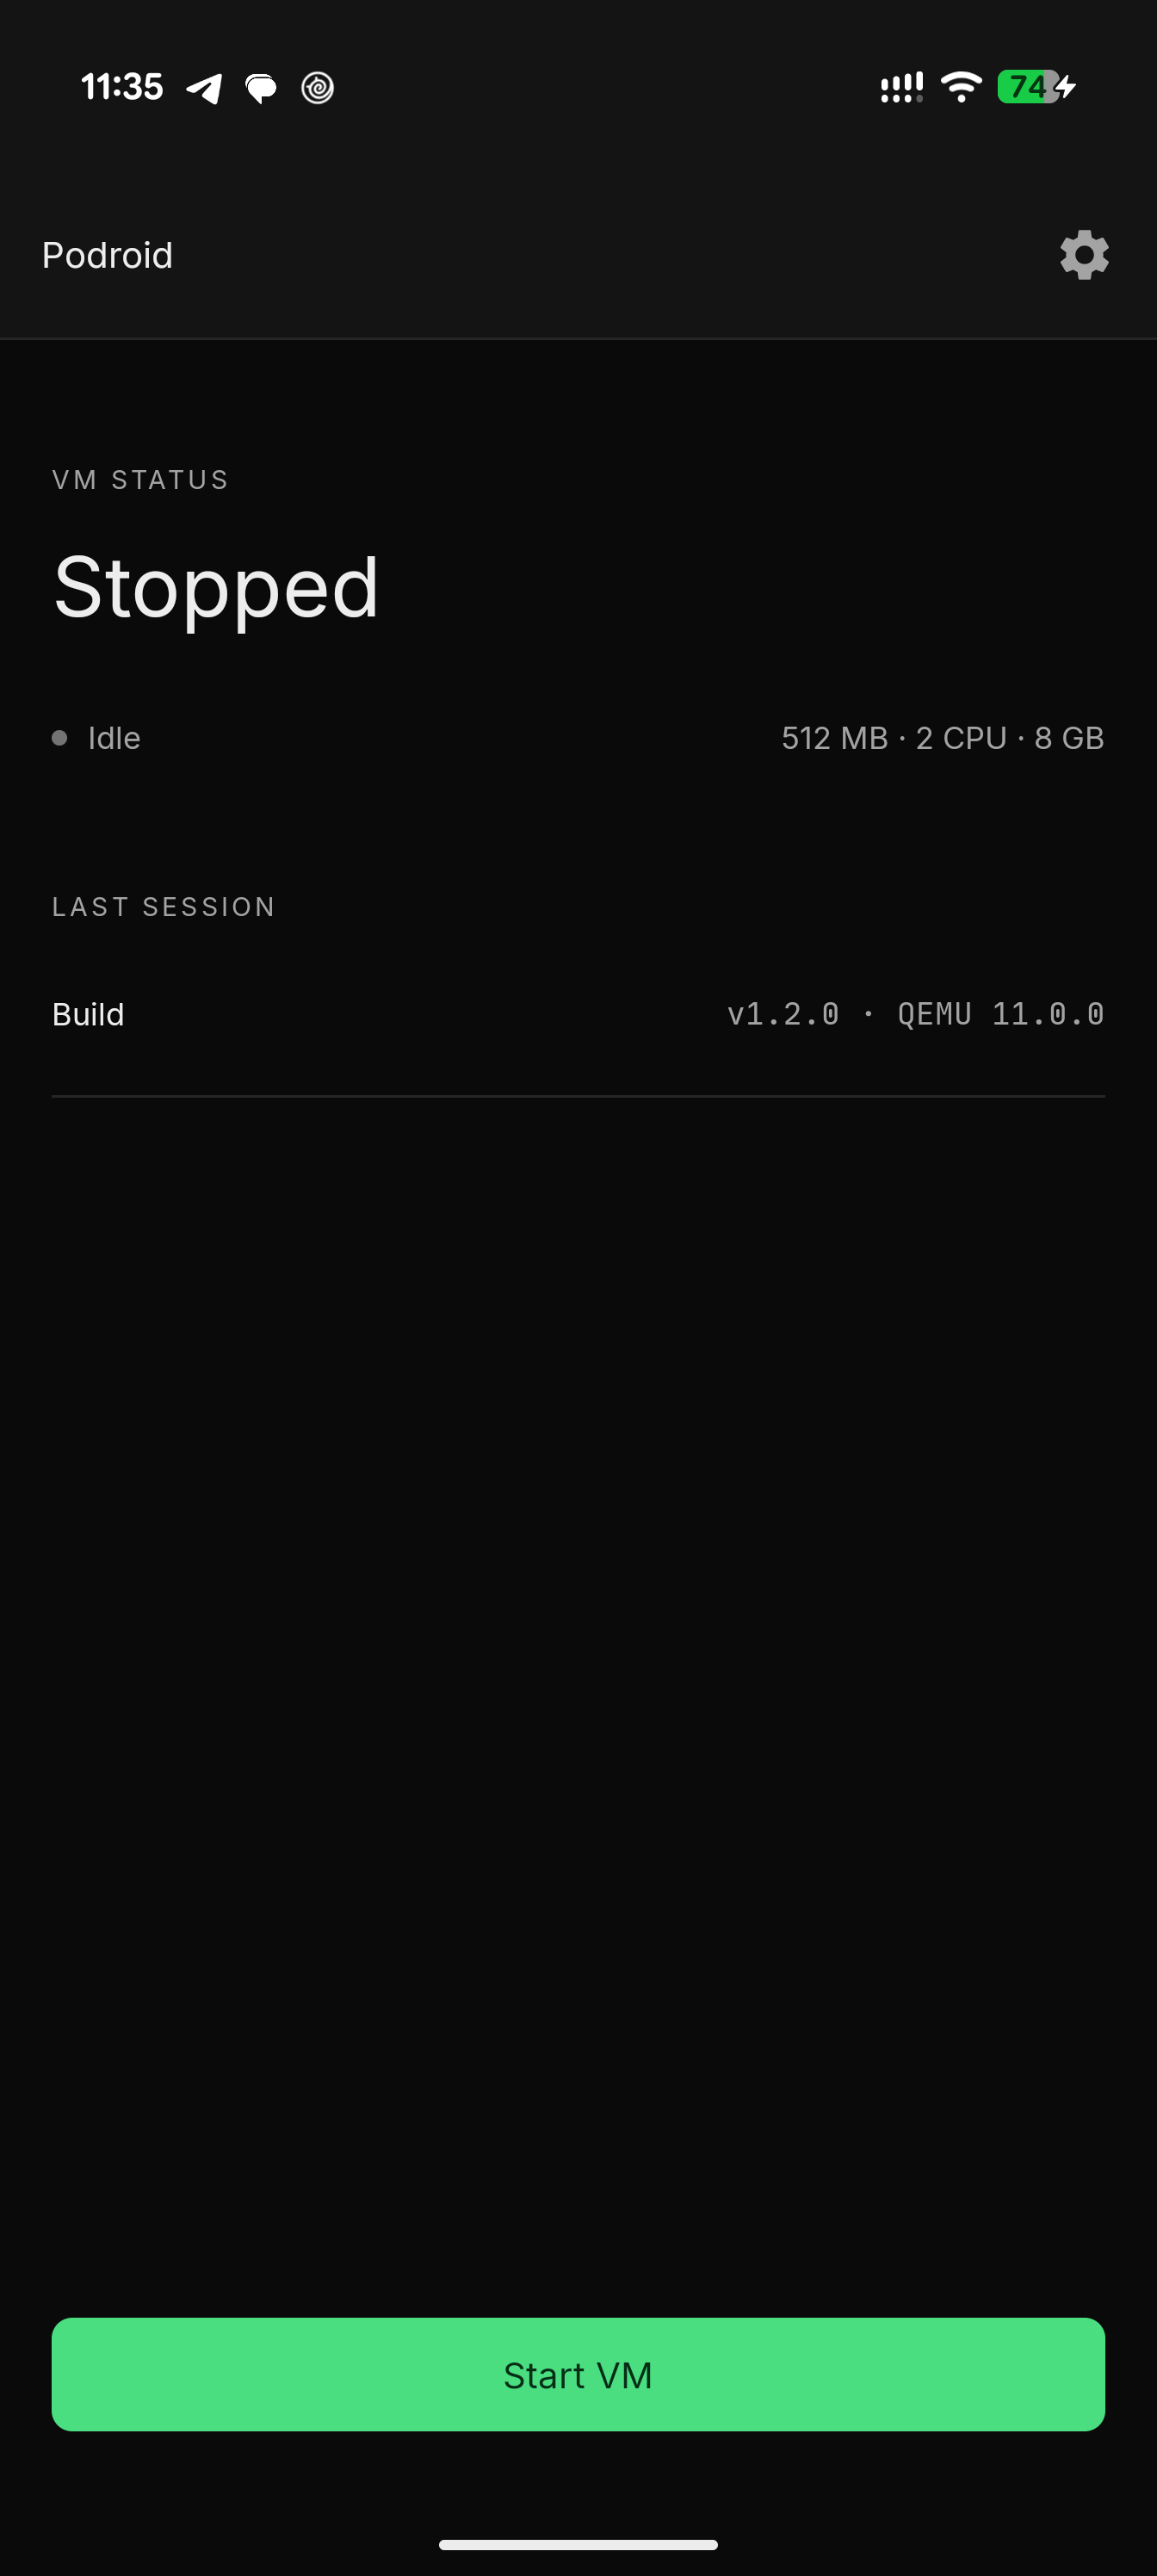 extv/podroid
Une application Android sans privilèges root qui démarre Alpine Linux : exécutez des conteneurs (Podman/Docker/LXC) et des applications de bureau…
 owasp/mas-website
Le site web du Projet de Sécurité des Applications Mobiles de l'OWASP est le hub central pour les standards, guides et ressources de référence de…
 owasp/masvs
L'OWASP MASVS (Mobile Application Security Verification Standard) est la norme industrielle pour la sécurité des applications mobiles.
 mobsf/mobsfscan
mobsfscan est un outil d'analyse statique capable de détecter des motifs de code non sécurisés dans votre code source Android et iOS. Prend en charge…
 sterrasec/apk-medit
outil de recherche et de patch mémoire sur apk débogable sans root et ndk
 pushkarreddyy/radioguard
Sous-service de défense cellulaire Zero-Trust pour Android (détection et routage sécurisé IMSI-Catcher, 2G SMS Blaster et 4G aLTEr)
 pascal-lab/tai-e
Un framework d'analyse statique facile à apprendre et à utiliser pour Java et Android
 droid-ash/finalrun-agent
CLI pilotée par IA pour tester des applications Android et iOS en langage naturel. Génère, exécute et corrige des tests de bout en bout sur…
 stuxctf/slythestx
Outil d'audit de sécurité des applications mobiles axé sur l'automatisation de l'analyse SAST, l'identification des technologies sous-jacentes (React…
 cyb3rmx/qu1cksc0pe
Outil d'analyse de malwares tout-en-un.
 httptoolkit/frida-interception-and-unpinning
Scripts Frida pour réécrire les applications mobiles en cours d'exécution afin de mener directement une attaque MitM sur tout le trafic HTTPS
 lkimuk/reark
An intelligent reverse engineering analysis tool designed for multiple target platforms, currently supporting HarmonyOS (HAP/APP/ABC) and Android…
 sensepost/objection
Kit d'exploration mobile en runtime propulsé par Frida pour évaluer la sécurité des applications iOS et Android. Contourner l'épinglage SSL, extraire…
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
 danieldev23/frida-ssl-bypass
Boîte à outils Frida qui contourne l'épinglage de certificats SSL/TLS sur les applications Android, en hookant Java TrustManager, OkHttp, Conscrypt…