

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/xoreaxlmbdx/die-in-browser
Analyse StatiqueAnalyse de HachageRétro-ingénierieAnalyse de MalwareAnalyse de BinairesAnalyse de Micrologiciel
GitHubxoreaxlmbdx/die-in-browser

die-in-browser

Analyse statique de binaires avec Detect It Easy — 100% dans votre navigateur, aucun téléchargement.

Voir le dépôt
65350il y a 3 moisVérifié par Kitploit
Site web
Partager

die-in-browser

Analyse statique de binaires avec Detect It Easy — 100% dans votre navigateur, sans téléversement.
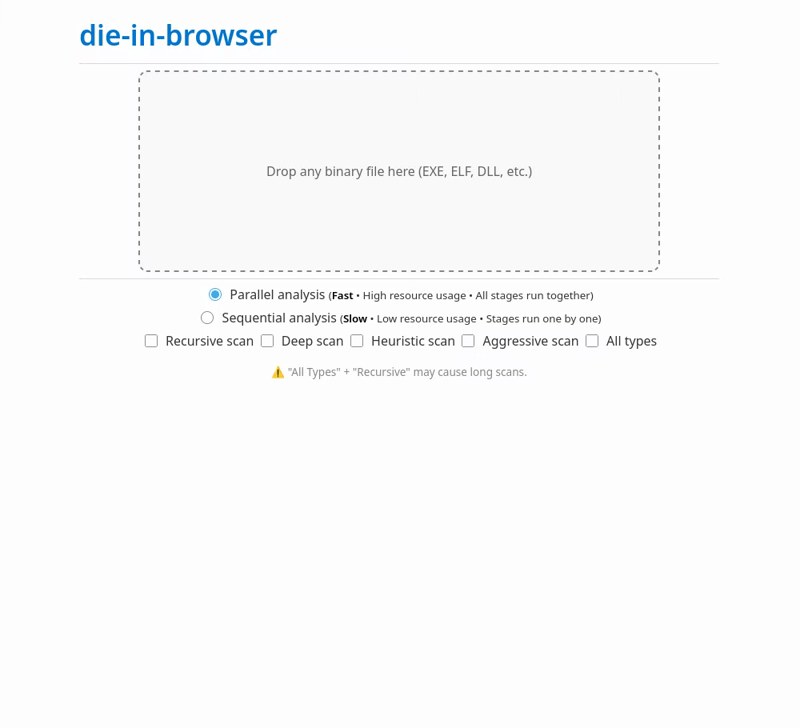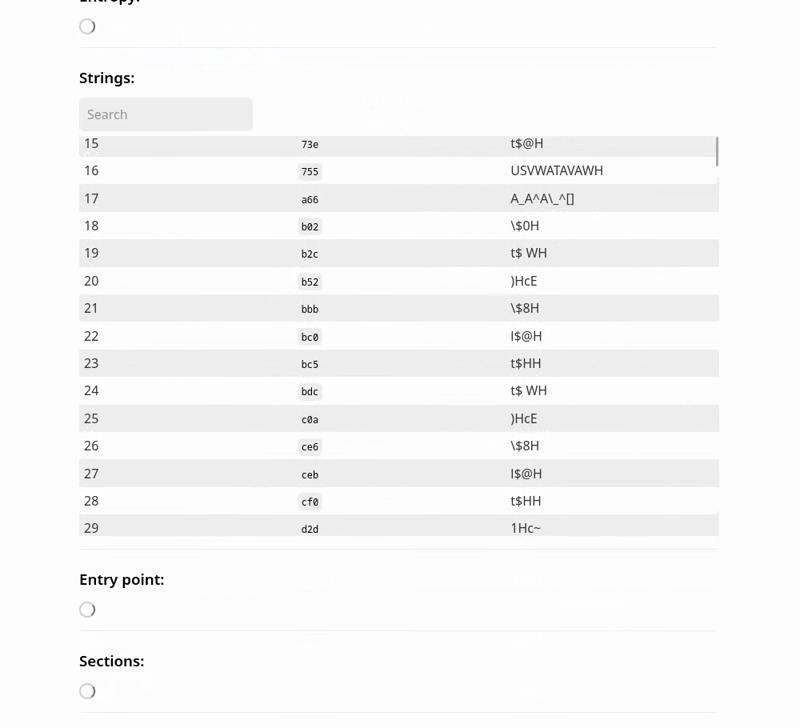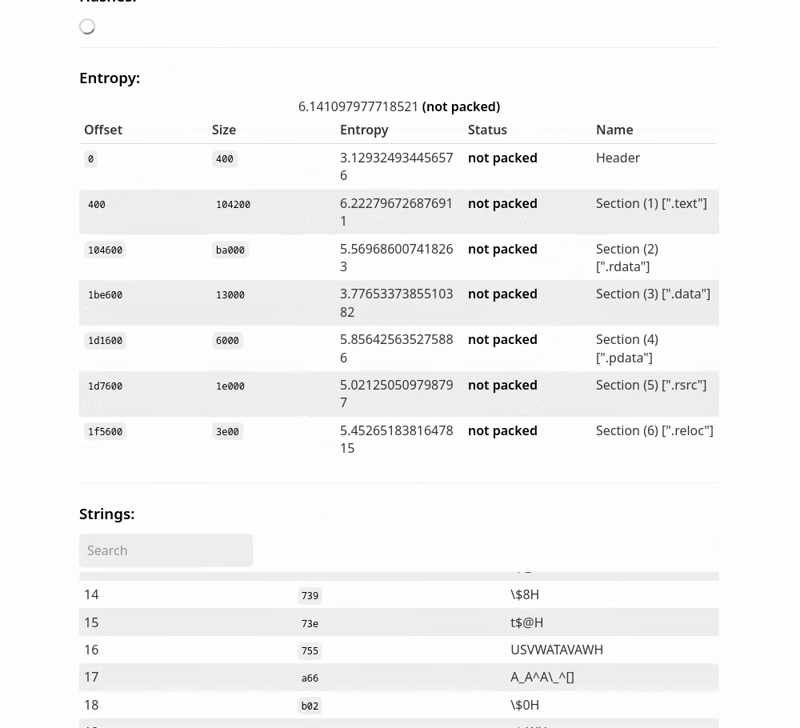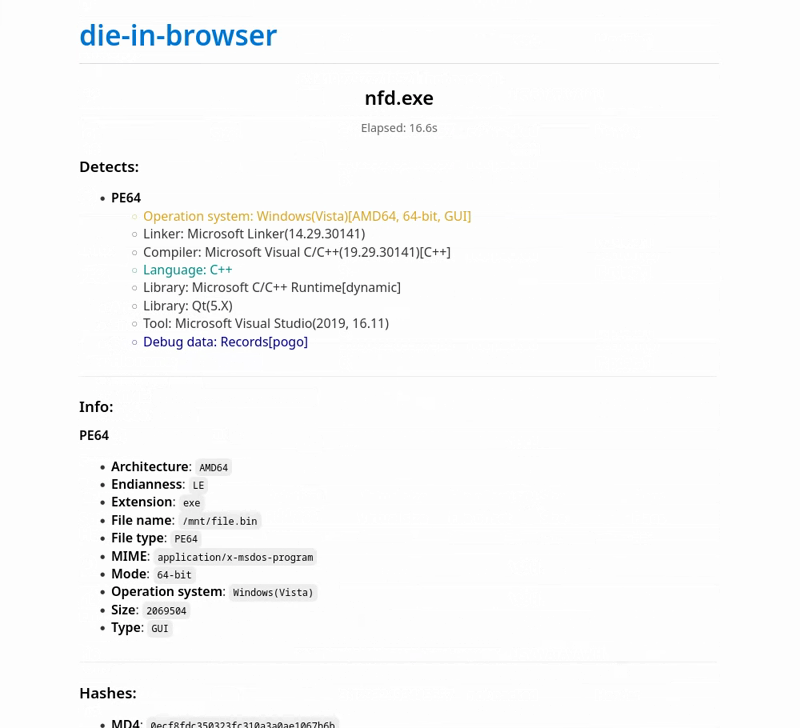
🔍 Qu'est-ce que c'est ?

Ce projet exécute Detect It Easy (DIE) — un puissant analyseur statique de binaires — entièrement dans votre navigateur en utilisant l' émulateur v86.

  • ✅ Aucun téléversement : les binaires sont traités localement.
  • ✅ Analyse complète : toutes les détections, point d'entrée, sections (dans un fichier PE), hachages, entropie, chaînes de caractères.

Construit avec :

  • Buildroot 2025.11 – système Linux minimal pour l'OS invité ;
  • v86 – émulateur x86 en JavaScript/WebAssembly ;
  • Detect It Easy 3.21 (diec) – version console de DIE pour une analyse sans interface ;
  • Docker – pour des constructions reproductibles ;

🚀 Essayez-le maintenant

👉 Démo en direct

📂 Code source – code source de la démo

⚠️ Tout s'exécute dans votre navigateur — le chargement initial inclut un fichier d'état de l'émulateur d'environ 17 Mo. De plus, les gros binaires peuvent prendre plus de temps à analyser.

📦 Utilisation en tant que bibliothèque

Vous pouvez intégrer cet analyseur directement dans votre propre application web.

Option 1 : Utiliser les ressources préconstruites

Téléchargez tout ce dont vous avez besoin depuis la page Releases :

  • v86.wasm, libv86.js
  • seabios.bin
  • État compressé de l'émulateur (v86state.bin.zst)

💡 Le fichier v86state.bin.zst contient un instantané complet du système Linux avec DIE préinstallé et pèse environ 17 Mo.

Option 2 : Construisez-le vous-même

Suivez les instructions dans la section suivante.

Ensuite :

  1. Placez les fichiers dans votre répertoire de projet.
  2. Placez die.js dans le même dossier.

📌 Consultez le dossier library/ pour un exemple d'utilisation et la documentation complète de l'API.

🛠️ Construire à partir des sources

Prérequis : Docker avec BuildKit activé.

git clone https://github.com/xoreaxlmbdx/die-in-browser.git
cd die-in-browser
./build.sh

La sortie de la construction apparaîtra dans ./build/ et comprendra :

  • v86.wasm, libv86.js
  • seabios.bin
  • licenses.tar.gz
  • buildroot-state.bin.zst (instantané compressé de l'émulateur)

🙌 Remerciements

  • Émulateur v86 — copy/v86 ;
  • Detect It Easy — horsicq/Detect-It-Easy ;
  • Configuration Buildroot — humphd/browser-vm ;
  • Buildroot ;

📝 Licence

MIT — libre d'utilisation et de modification.

📄 La construction inclut une archive licenses.tar.gz (générée par Buildroot) qui contient les textes de licence pour tous les composants utilisés dans le système invité.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




