Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
PoC-Deployer-System — Outil rapide pour exploiter CVE-2024-31317 sur Android | Kitploit

Outils/GitHubGitHub/wqry085/poc-deployer-system
Sécurité AndroidEscalade de PrivilègesGénération de PayloadsExploitationPost-ExploitationTests d'IntrusionSécurité MobileOutil d'Accès à Distance
GitHubwqry085/poc-deployer-system

PoC-Deployer-System

Outil rapide pour exploiter CVE-2024-31317 sur Android

Voir le dépôt
741053il y a 9 moisVérifié par Kitploit
Partager

PoC-Deployer-System

License: MIT Android

English | Français

Outil visuel basé sur l'outil d'injection Zygote de CVE-2024-31317, intégrant un terminal distant et le transfert de fichiers.

Binder-CLI - accéder aux services système via binder

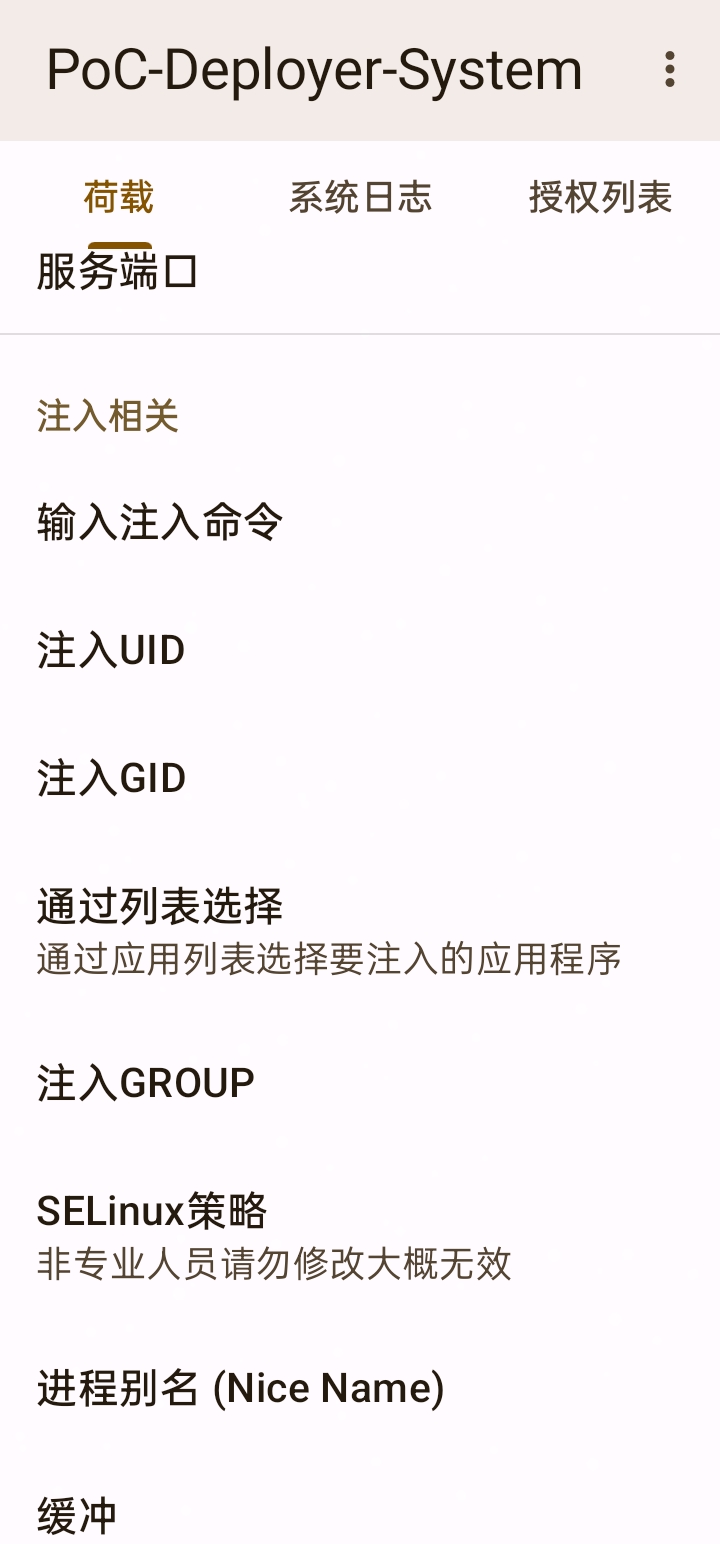
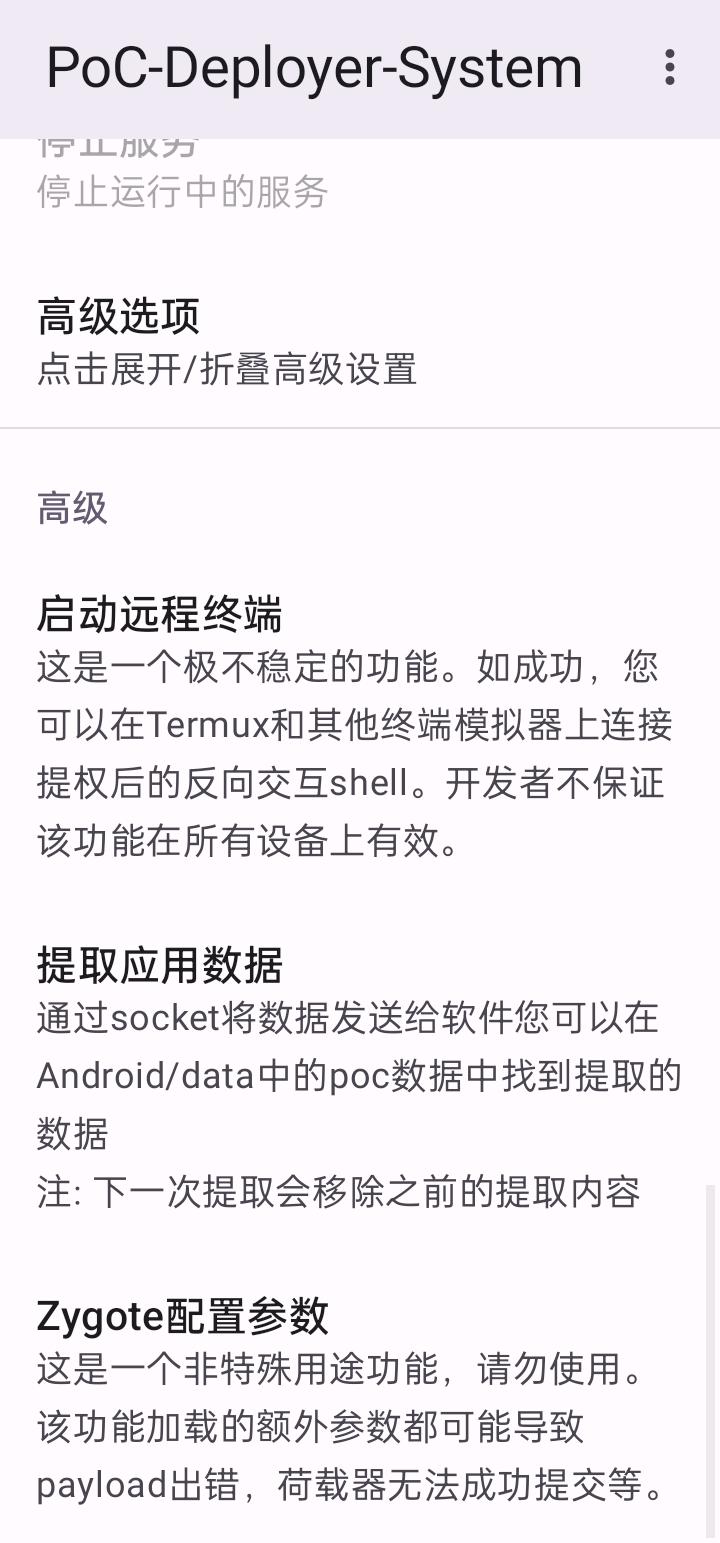
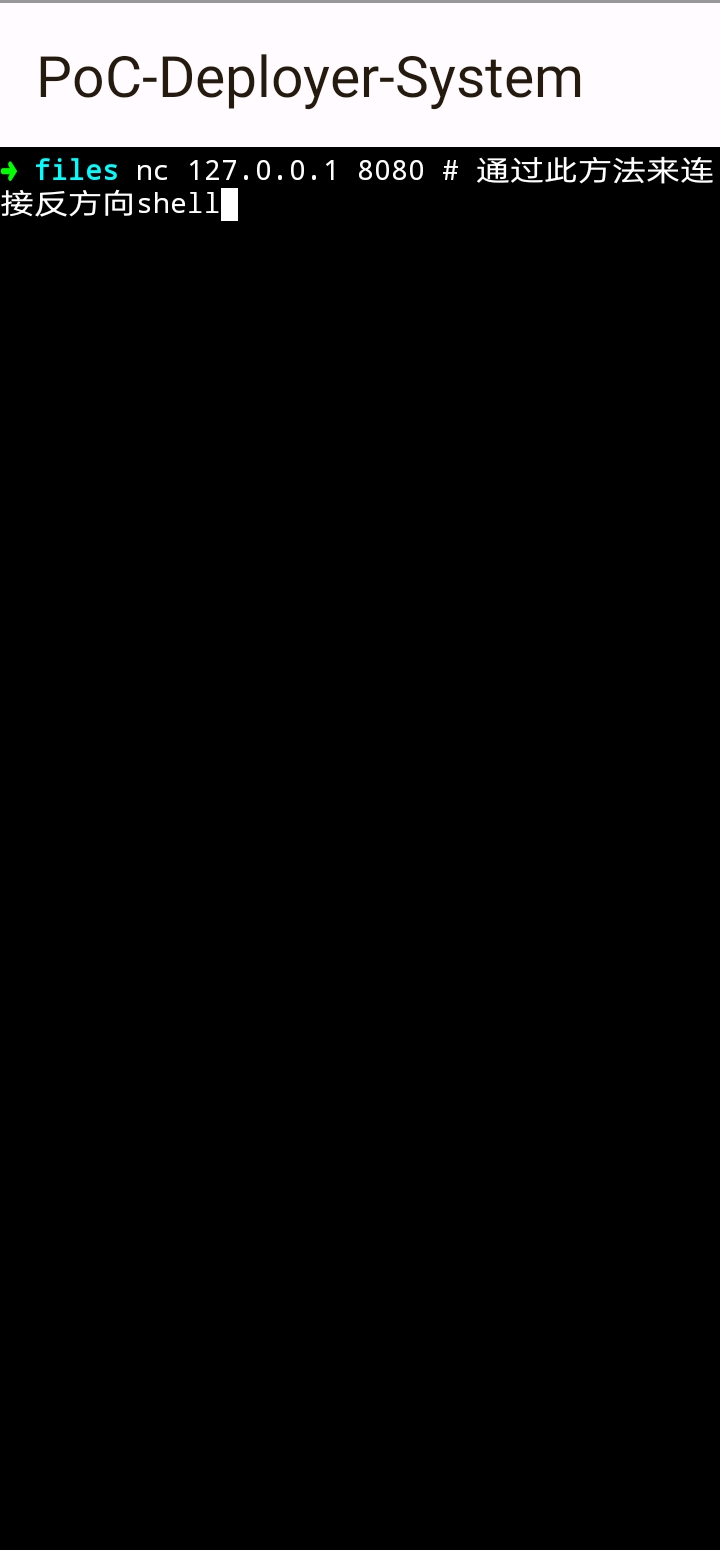
Captures d'écran

Injection UID/GIDFonctions avancéesReverse Shell
InjectionAvancéShell

Démarrage rapide

Prérequis

  • Android 9-13, patch de sécurité antérieur à 2024.6
  • Shizuku activé
  • Sur les appareils spéciaux, désactiver les restrictions du fabricant (MIUI/ColorOS/OriginOS)

Étapes d'utilisation

  1. Installer Shizuku et l'activer
  2. Installer l'application et accorder l'autorisation Shizuku
  3. Configurer les paramètres cibles (UID/GID/contexte SELinux)
  4. Démarrer le terminal distant (reverse shell)
  5. Se connecter au reverse shell :
stty raw -echo; nc 127.0.0.1 8080; stty sane

Fonctionnalités

FonctionnalitéDescription
Injection ZygoteImplémentée via hidden_api_blacklist_exemptions
Terminal distantPTY complet, prend en charge le redimensionnement de la fenêtre
Transfert de données d'applicationVitesse de 50-100 MB/s
Contrôle d'accèsListe blanche d'UID

Description des ports

PortUtilisationAuthentification
8080Reverse shell localListe blanche d'UID locale
8081Interface de contrôleClé MD5
56423Réception de fichiersLocal

Commandes de contrôle 8081

EXEC <cmd>       - 执行命令
STATUS           - 系统状态
POLICY_ADD <uid> - 添加白名单
POLICY_LIST      - 查看白名单
SEND_APP_DIR     - 发送应用目录

Dépannage

# 检查进程
ps -A | grep zYg0te
# 检查端口
netstat -tlnp | grep 56423
# 查看日志
logcat -s FolderReceiver:*

Avis de non-responsabilité

Réservé à la recherche en sécurité ; toute utilisation illégale est interdite. L'utilisateur assume l'entière responsabilité.


Remerciements

https://github.com/Webldix

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →