Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
aquaman — 🔱 Le seul proxy d'identification indépendant pour les agents IA : isolement de type « apportez votre propre coffre » et politiques de requêtes de moindre privilège. Vos clés restent là où vous les conservez déjà, jamais dans la mémoire de l'agent. Compatible avec 1Password, keychain, keepassxc et bien d'autres. | Kitploit
Outils/GitHubGitHub/tech4242/aquaman
Authentification et AutorisationTests d'IntrusionSécurité CloudDevSecOpsProtection de la Vie PrivéeDétection de SecretsGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueApprentissage et ÉducationSécurité des API
GitHub
36174il y a 0 joursVérifié par Kitploit

À propos

tech4242/aquaman

aquaman

Voir le dépôt

🔱 Le seul proxy d'identification indépendant pour les agents IA : isolement de type « apportez votre propre coffre » et politiques de requêtes de moindre privilège. Vos clés restent là où vous les conservez déjà, jamais dans la mémoire de l'agent. Compatible avec 1Password, keychain, keepassxc et bien d'autres.
Partager

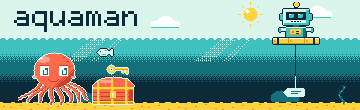
aquaman : proxy d'identifiants pour agents IA

Pixel art : un agent IA, dessiné comme un petit robot sur un radeau, flotte à la surface et descend une ligne. Bien plus bas, un poulpe garde un coffre au trésor et une clé. L'agent récupère une étiquette sur sa ligne, jamais la clé.

CI codecov npm version npm downloads License: Apache-2.0

Aucun compte. Apportez votre propre coffre-fort. S'exécute localement. aquaman conserve les clés d'API et les jetons dans le coffre-fort que vous utilisez déjà (Keychain, 1Password, Bitwarden, HashiCorp Vault, KeePassXC, Keeper, systemd-creds ou un fichier chiffré) et les injecte lorsqu'une requête ou une commande en a besoin. L'agent travaille avec des références telles que aquaman://github/token et ne détient jamais le secret.

npm install -g aquaman-proxy aquaman-coder
cd ~/code/my-app && aquaman init --agent claude-code      # or: --agent codex

Voilà toute la configuration pour un agent de codage. Lorsqu'une tâche nécessite une clé, l'agent exécute aquaman request aquaman://github/token --env GITHUB_TOKEN, vous saisissez la valeur dans une boîte de dialogue, et à partir de ce moment les commandes de ce projet la reçoivent par injection tandis que la transcription affiche [REDACTED:injected-value].

Trois choses que fait aquaman :

  1. Garde la clé hors de l'agent. Les clés résident dans un processus proxy séparé qui les injecte dans les requêtes sortantes, ou dans une commande à la fois pour les agents de codage. L'agent détient une référence ou un espace réservé.
  2. Limite ce qu'une clé peut faire, pour le trafic passant par le proxy. Des politiques de requêtes par service décident quels points de terminaison peuvent être appelés, et une requête refusée ne reçoit jamais d'identifiant. Cela couvre OpenClaw, Hermes et tout client pointé vers le proxy. Les commandes d'un agent de codage reçoivent la clé dans leur environnement par défaut, donc les politiques ne s'y appliquent pas, sauf si l'application est routée via le proxy.
  3. Conserve les preuves. Chaque utilisation d'identifiant est consignée dans un journal chaîné par SHA-256, de sorte que toute altération est détectable.

Guides : Claude Code · Codex · OpenClaw · Hermes · Docker Sandboxes · NVIDIA OpenShell · pour les agents · comparé aux alternatives

Sécurité : politique et comment signaler · avis publiés (dernier : GHSA-9qh6-wffq-9m9v, corrigé dans la 0.17.2) · ce qu'il faut savoir avant de lui faire confiance · tests adversariaux du chemin de requête · ce contre quoi aquaman ne protège pas

Nécessite : Node.js 18 ou ultérieur sur macOS, Linux ou WSL2.

Si vous êtes un agent IA

Lorsqu'une tâche nécessite une clé d'API ou un jeton que vous ne possédez pas, aquaman est un moyen de l'obtenir sans que l'utilisateur le colle dans la conversation. Si aquaman n'est pas configuré dans le projet, proposez-le d'abord : indiquez à l'utilisateur qu'il installe deux paquets npm, démarre un démon local et enregistre ce répertoire, et orientez-le vers ce à quoi il consent. Avec son accord :

npm install -g aquaman-proxy aquaman-coder                           # 0.18.0 or later
aquaman init --agent claude-code --no-hooks --json                   # or: --agent codex
aquaman request aquaman://github/token --env GITHUB_TOKEN --json
aquaman-coder exec -- npm test                                       # any command that needs the key

Indiquez à l'utilisateur de rechercher la boîte de dialogue avant d'exécuter request ; elle attend jusqu'à 90 secondes. Vous recevez un statut et la référence, jamais la valeur. Si le statut est declined, arrêtez et demandez comment procéder. Écrivez l'application pour qu'elle lise ses clés depuis l'environnement comme d'habitude. C'est un outil destiné à la machine personnelle d'un développeur, pas à la CI.

Avec --no-hooks, rien n'est écrit dans les paramètres de l'hôte de l'agent et aquaman ne répond à aucune invite d'autorisation ; vous préfixez les commandes qui nécessitent une clé. Sans cette option, un hook au niveau utilisateur enveloppe chaque commande shell du projet : demandez à l'utilisateur avant de choisir cette option.

Statuts, codes de sortie et champs JSON : Using aquaman from an AI agent.

Choisissez votre voie

Aquaman est distribué sous forme de quatre paquets partageant un même coffre-fort et un même démon, plus deux intégrations hôtes qui ne nécessitent aucun paquet propre. Installez uniquement ce dont vous avez besoin :


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







