Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
EntraGoat — Un environnement Microsoft Entra ID délibérément vulnérable. Apprenez la sécurité des identités grâce à des défis d'attaque réalistes et pratiques. | Kitploit
Outils/GitHubGitHub/semperis/entragoat
Escalade de PrivilègesCTFTests d'IntrusionSécurité CloudGestion des Identités et des Accès (IAM)AuthentificationMauvaise ConfigurationApprentissage et ÉducationRed TeamingLabs et Pratique
GitHub
9749440il y a 6 moisVérifié par Kitploit
Partager
semperis/entragoat

EntraGoat

Un environnement Microsoft Entra ID délibérément vulnérable. Apprenez la sécurité des identités grâce à des défis d'attaque réalistes et pratiques.

Voir le dépôt

EntraGoat - Un environnement Entra ID délibérément vulnérable

EntraGoat est une infrastructure Microsoft Entra ID délibérément vulnérable destinée aux professionnels de la sécurité. Déployez des erreurs de configuration d'identité réelles et des chemins d'élévation de privilèges dans votre propre locataire, puis entraînez-vous à les exploiter dans un format CTF sécurisé en boîte noire.

📖 Documentation  |  📝 Articles de blog


Démarrage rapide

Prérequis

  • Locataire Microsoft Entra ID de test/d'essai avec un administrateur global
  • SDK Microsoft Graph PowerShell

Option A : Interface graphique PowerShell (recommandée, pas de Node.js)

git clone https://github.com/Semperis/EntraGoat && cd EntraGoat
Install-Module Microsoft.Graph -Scope CurrentUser -Force
.\Start-EntraGoat.ps1

Nécessite Windows (WPF). Fonctionne sur PowerShell 5.1+ et 7+.
Zoom : Ctrl+Plus / Ctrl+Moins / Ctrl+0

Option B : Interface Web

git clone https://github.com/Semperis/EntraGoat && cd EntraGoat
Install-Module Microsoft.Graph -Scope CurrentUser -Force
cd frontend && npm install && npm start

Ouvrez http://localhost:3000

Option C : Scripts manuels

cd scenarios
.\EntraGoat-Scenario1-Setup.ps1

Voir docs/getting-started.md pour des instructions d'installation détaillées.


Défis

#NomDifficulté
1Malpropriété et dangereux — Guide du propriétaire pour devenir administrateur globalDébutant
2Graphique-moi la couronne (et le rôle)Débutant
3Naufrage de groupe — Navigué dans les eaux administrateurDébutant
4Je (éligiblement) possède çaIntermédiaire
5Département des escalades - AU prêt pour ça ?Avancé
6CBA (Autorité de contournement de certificat) - Accès root accordéAvancé

Chaque scénario comprend un script d'installation, un script de nettoyage, une procédure de solution et un drapeau caché.


Captures d'écran

Interface graphique PowerShell (recommandée)

Accueil
PS GUI Home
Défi
PS GUI Challenge

Sortie du terminal

InstallationNettoyage
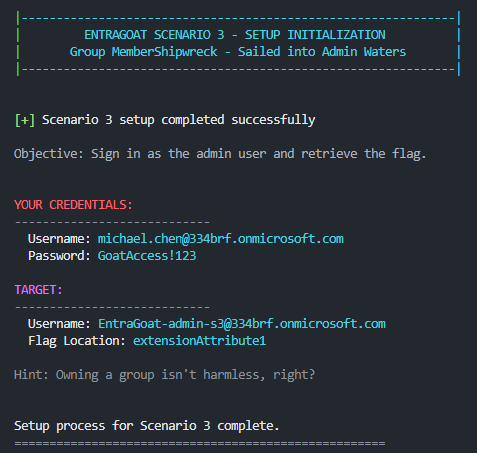
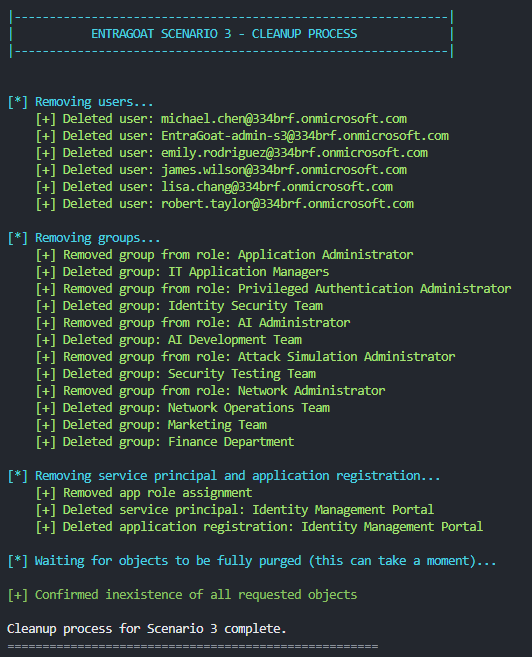
Sortie d'installationSortie de nettoyage

Interface Web (alternative)

Tableau de bordDéfi
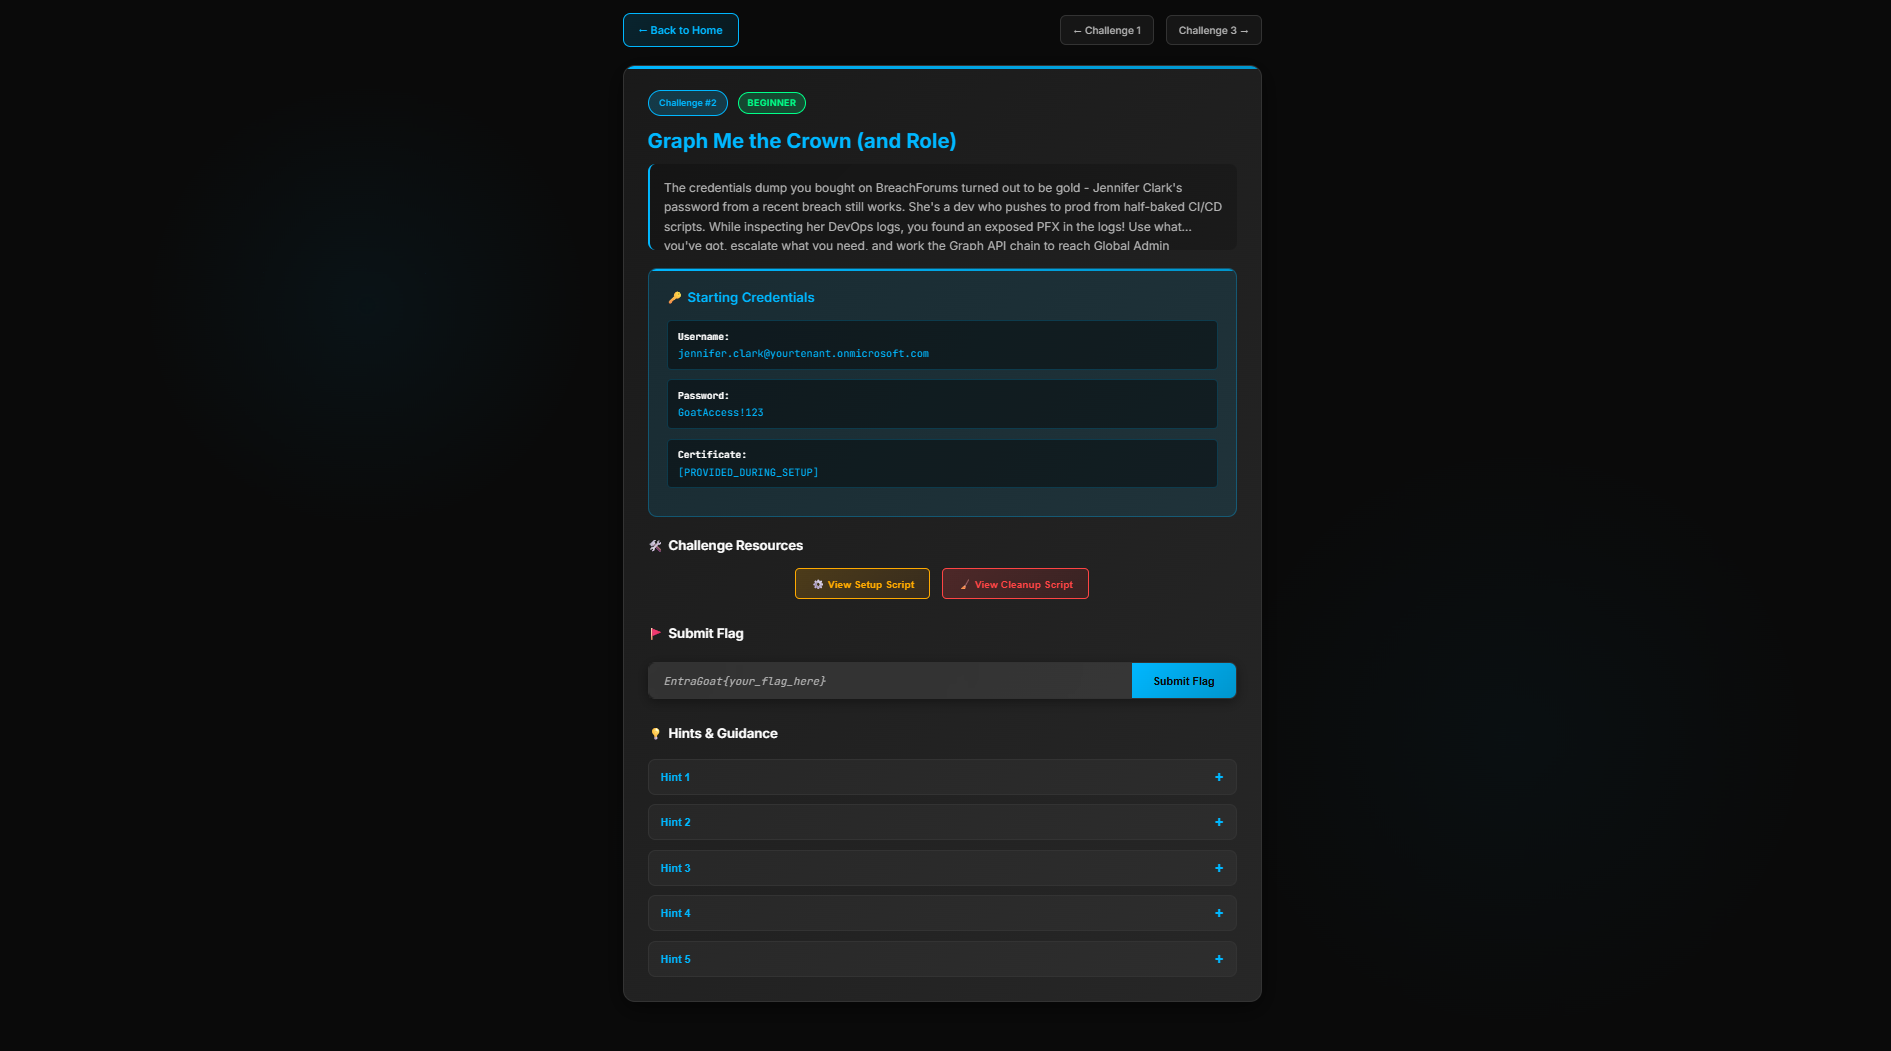
Tableau de bord WebDéfi Web

Présenté à

  • Black Hat USA 2025 — Arsenal
  • DEF CON 33 — Demo Labs
  • BSides Frankfurt 2025
  • SEC-T 0x11
  • Black Hat SecTor 2025 — Arsenal
  • Black Hat Europe 2025 — Arsenal
  • Black Hat Asia 2026 — Arsenal

Ressources

  • Qu'est-ce qu'EntraGoat ?
  • Démarrer avec EntraGoat
  • Scénario 1 : Abus de propriété de principal de service
  • Scénario 2 : Exploitation des autorisations Graph réservées aux applications
  • Scénario 6 : Abus de l'authentification par certificat

⚠️ Avertissement

Pour une utilisation éducative et des tests autorisés uniquement. Utilisez un locataire de test dédié. Consultez LICENSE pour les conditions complètes. Les auteurs déclinent toute responsabilité en cas d'utilisation abusive.


Bonne chasse ! — L'équipe EntraGoat

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →