
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/screetsec/brutesploit
Cassage de Mots de PasseAttaques de Mots de PasseScripting et AutomatisationCTFTests d'IntrusionUtilitaires et FrameworksArchived
GitHubscreetsec/brutesploit

BruteSploit

À propos

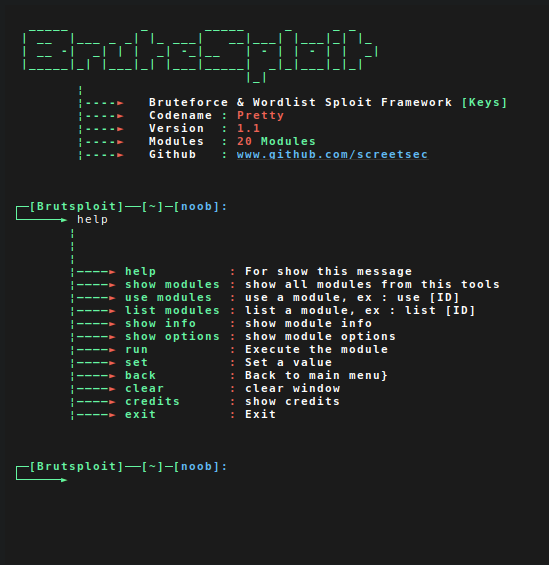
BruteSploit est une collection de méthodes pour la génération automatisée, le bruteforce et la manipulation de listes de mots avec un shell interactif. Elle peut être utilisée lors d'un test de pénétration pour énumérer et peut également être utilisée en CTF pour la manipulation, la combinaison, la transformation et la permutation de certains mots ou fichiers texte :p

Voir le dépôt
77126452il y a 6 ansVérifié par Kitploit
Partager

Brutesploit

Version Version Stage Build

BruteSploit est une collection de méthodes pour générer automatiquement, bruteforcer et manipuler des listes de mots avec un shell interactif. Cela peut être utilisé lors d'un test de pénétration pour énumérer et peut être utilisé en CTF pour la manipulation, la combinaison, la transformation et la permutation de certains mots ou fichiers texte :p j'ai écrit ceci juste pour le fun et pour apprendre comment créer un shell interactif fonctionne
Faire un don

  • Si ce projet vous aide beaucoup pour les tests de pénétration et que vous voulez me soutenir, vous pouvez m'offrir une tasse de café :)
  • Donation

Fonctionnalités & Tutoriel [ Soumettre un nouveau problème ]

  • https://www.youtube.com/watch?v=x51As2OS2z4
  • Chaîne : https://www.youtube.com/screetsec

Regardez dans cette vidéo :

📜 Journal des modifications

Assurez-vous de consulter le [Changelog] et de lire CHANGELOG.md

Pour commencer

  1. git clone https://github.com/Screetsec/Brutesploit.git
  2. cd Brutesploit
  3. chmod +x Brutesploit
  4. sudo ./Brutesploit or sudo su ./Brutesploit

Un système d'exploitation Linux. Nous recommandons :

  • Kali Linux 2 ou Kali 2016.1 rolling
  • Cyborg
  • Parrot
  • BackTrack
  • Backbox

BUG ?

  • Veuillez soumettre un nouveau problème
  • Contactez-moi
  • Salut ? Vous voulez demander quelque chose à propos de tous mes outils ? Vous pouvez me rejoindre sur telegram.me/offscreetsec

Dons

  • Don : Envoyer à bitcoin

  • Adresse Bitcoin : 1NuNTXo7Aato7XguFkvwYnTAFV2immXmjS

:octocat: Crédits

  • Merci à Allah et Screetsec [ Edo -maland- ]
  • Dracos Linux ( www.dracos-linux.org )
  • Backbox Indonesia ( www.backboxindonesia.or.id )
  • Offensive Security pour l'OS génial
  • Kali Linux ( http://www.kali.org/ )
  • http://www.kitploit.com/
  • Grand merci à : http://www.github.com/

Avertissement

Note : les modifications, changements ou altérations de ce code source sont acceptables, cependant, toute publication publique utilisant ce code doit être approuvée par l'auteur de cet outil ( Edo -m- ).


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




