

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
WinDefenderKiller — Windows Defender Killer | Désactivation basée sur le registre + Terminaison de processus BYOVD (C++) | Kitploit
Outils/GitHubGitHub/s12cybersecurity/windefenderkiller
Escalade de PrivilègesExploitationÉvasion IDS/IPSPost-ExploitationRed TeamingAttaque Adversariale
GitHubs12cybersecurity/windefenderkiller

WinDefenderKiller

Windows Defender Killer | Désactivation basée sur le registre + Terminaison de processus BYOVD (C++)

Partager
Voir le dépôt
5497538il y a 7 moisVérifié par Kitploit

WinDefenderKiller

PermanentDisablefromRegistry

Code C++ pour désactiver définitivement Windows Defender via les clés de registre

Compilez et exécutez-le !

Et quand je le redémarre :
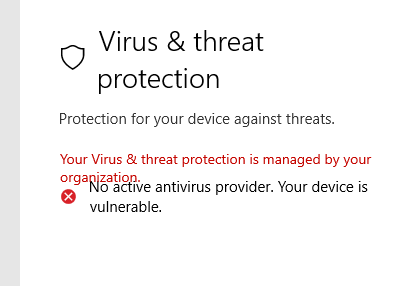
image

BYOVDWindowsDefenderKiller

Ce module implémente une technique BYOVD (apportez votre propre pilote vulnérable) pour désactiver Windows Defender en terminant continuellement ses processus.

Un pilote signé vulnérable est chargé pour obtenir un accès au niveau noyau, permettant au programme de tuer en boucle les services MsMpEng.exe.

Pilote

https://github.com/DeathShotXD/0xKern3lCrush-Foreverday-BYOVD-CVE-2026-0828/blob/main/drivers/0xhashes.md

Registre + BYOVD (CombinedWindowsDefKiller)

Ce dépôt réunit deux techniques distinctes pour illustrer une approche combinée visant à désactiver Windows Defender plus efficacement.

La méthode basée sur le registre applique des modifications de configuration permanentes, mais elle est fortement détectée et bloquée par la plupart des solutions antivirus, y compris Defender lui-même. Pour cette raison, l'exécuter directement est souvent peu fiable.

Pour y remédier, la technique BYOVD peut être utilisée au préalable. En chargeant un pilote vulnérable et en obtenant un accès au niveau noyau, les processus liés à Defender sont continuellement terminés, réduisant ainsi sa capacité à détecter ou bloquer d'autres actions.

Avec Defender dans cet état affaibli, le code basé sur le registre peut alors être exécuté et désactiver définitivement le Defender.

Flux de travail

  • Utilisez BYOVD pour perturber Defender au moment de l'exécution (boucle de terminaison de processus)
  • Exécutez la méthode basée sur le registre sans interférence

⚠️ Avertissement À des fins éducatives et de recherche en sécurité uniquement. À utiliser dans des environnements contrôlés.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    276

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




