
 #3
Frameworks d'analyse RAT, signatures de détection, analyse comportementale et recherche.
Recommandé par Kitploit

 rapid7/metasploit-framework
Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 fortra/impacket
Bibliothèque Python pour la manipulation de protocoles réseau bas niveau, proposant des implémentations SMB, MSRPC, Kerberos et WMI avec des outils…
 jpillora/chisel
Tunnel TCP/UDP rapide sur HTTP avec chiffrement SSH, prenant en charge le forwarding de port inversé, le proxy SOCKS5 et l'authentification client…
 bishopfox/sliver
Cadre d'émulation d'adversaire
 sshuttle/sshuttle
Serveur proxy transparent qui fonctionne comme un VPN du pauvre. Transfère via SSH. Ne nécessite pas de droits administrateur. Fonctionne sous Linux…
 tennc/webshell
Ceci est un projet open source de webshell
 ne0nd0g/merlin
Merlin est un serveur et un agent de commande et de contrôle HTTP/2 de post-exploitation multiplateforme, écrit en golang.
 pennyw0rth/netexec
Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…
 its-a-feature/mythic
Un framework de red team collaboratif et multi-plateforme.
 nicocha30/ligolo-ng
Un outil de tunneling/pivoting avancé, mais simple, qui utilise une interface TUN.
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 adaptix-framework/adaptixc2
AdaptixC2 est une boîte à outils redteam avancée hautement modulaire
 rapid7/metasploit-payloads
Dépôt unifié pour différentes charges utiles du Metasploit Framework
 marten4n6/evilosx
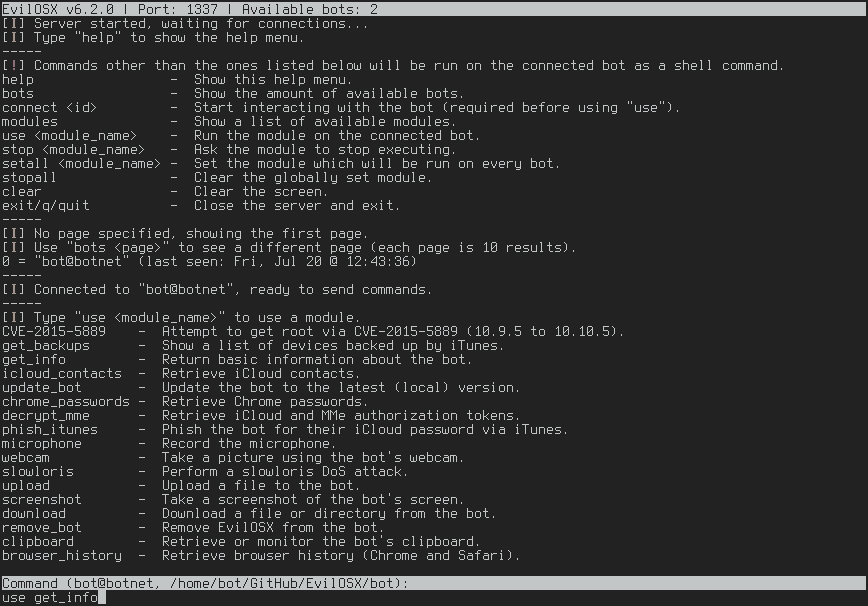
Un RAT malveillant (outil d'administration à distance) pour macOS / OS X.
 nyan-x-cat/asyncrat-c-sharp
Outil d'administration à distance open source pour Windows C# (RAT)
jm33-m0/emp3r0rSelf‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 tiagorlampert/chaos
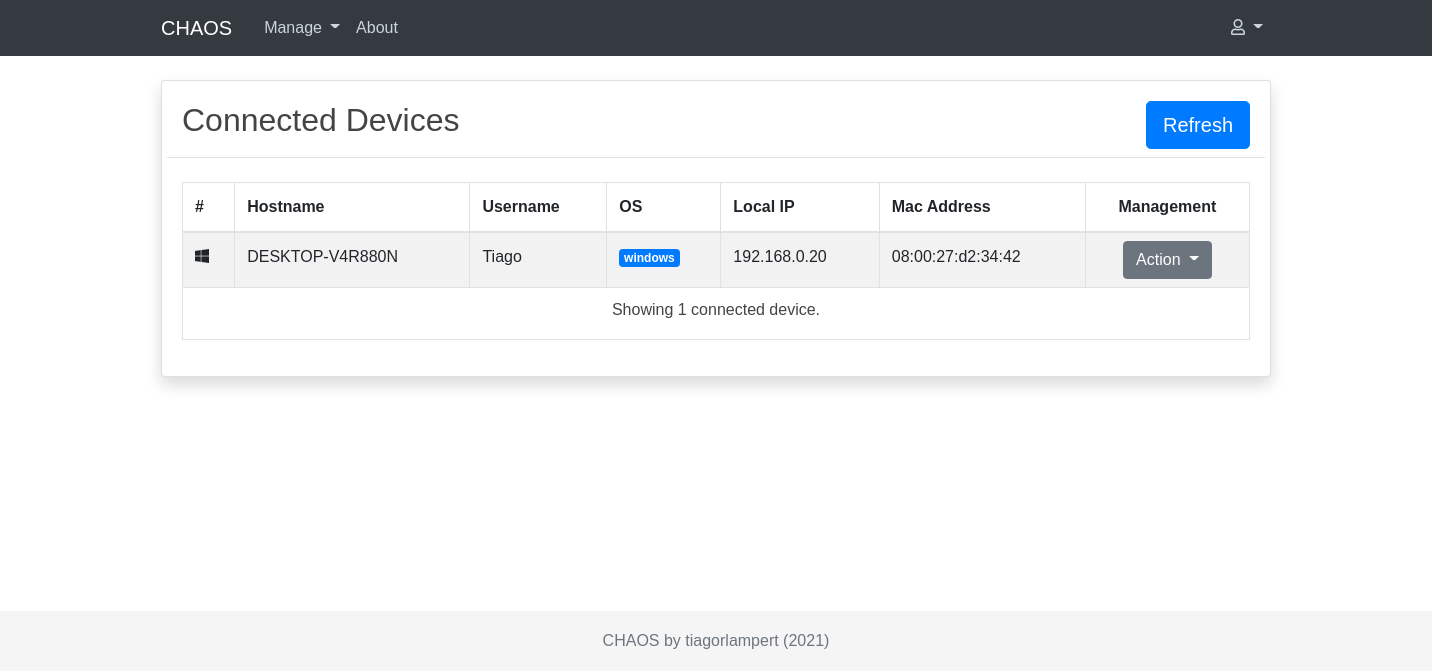
🔥 CHAOS est un outil d'administration à distance gratuit et open-source qui permet de générer des binaires pour contrôler des systèmes…
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
