
 quevatech/challenge_repo
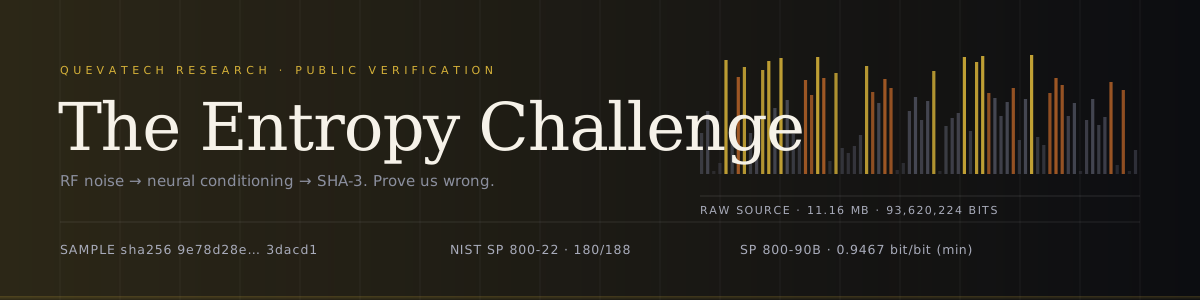
Dépôt de défis structuré offrant des primes pour casser un générateur de nombres aléatoires basé sur un réseau neuronal validé selon les normes NIST SP 800-22 et SP 800-90B.

English · Türkçe
Nous avons construit un générateur de nombres aléatoires qui prend du bruit RF, le fait passer par un étage de conditionnement neuronal propriétaire, puis post-traite le résultat avec SHA-3 / SHAKE-256. Nous affirmons que la sortie est indiscernable d'une source aléatoire idéale — qu'aucun distingueur statistique ou appris ne peut faire mieux que le hasard sur celle-ci.
Nous publions la sortie et les rapports de vérification. Nous ne publions pas le générateur.
La demande tient en une ligne : prouvez-nous le contraire.
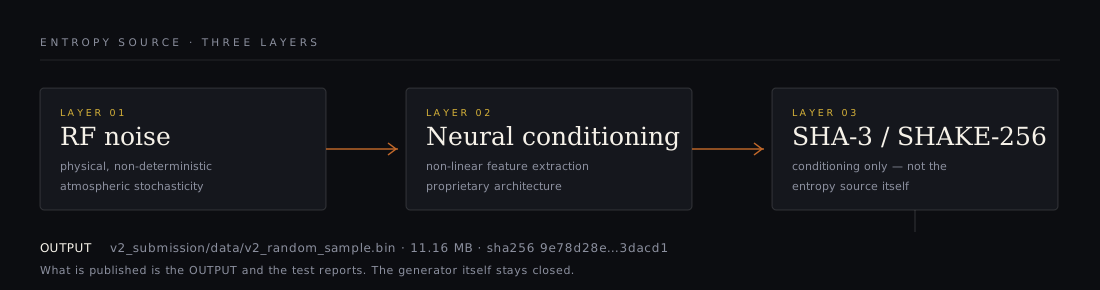
| Couche | Composant | Rôle | Publié |
|---|---|---|---|
| 01 | Bruit RF | Source physique non déterministe (stochasticité atmosphérique) | ✗ |
| 02 | Conditionnement neuronal | Extraction de caractéristiques non linéaires à partir du signal RF brut | ✗ |
| 03 | SHA-3 / SHAKE-256 | Conditionnement cryptographique et blanchiment (style SP 800-90B) | ✗ |
| → | Fichier échantillon | 11,16 Mo de sortie, identique bit à bit à l'exécution certifiée | ✓ |
SHA-3 est ici utilisé strictement comme composant de conditionnement, jamais comme source d'entropie. Le conditionnement ne peut que réduire l'entropie ; il ne peut pas en fabriquer.
| Élément | Valeur |
|---|---|
| Échantillon | v2_submission/data/v2_random_sample.bin |
| Taille | 11 702 528 octets · 93 620 224 bits |
| SHA-256 | 9e78d28edfe7fe1e1a76a3da5eee805c2a472fe43d0abfe873b170a5453dacd1 |
| Certification | TEST_REPORT.md — SP 800-22, SP 800-90B, Dieharder, AIS 31 |
| Pipeline | .github/workflows/nist-tests.yml |
| Métrique | Valeur | Lecture |
|---|---|---|
| NIST SP 800-22 (C STS officiel) | 180 / 188 sous-tests réussis | 95,7 % ; échecs dans le taux attendu d'environ 1 % par test |
| SP 800-90B, évaluation IID | H = 7,9675 bits/octet | hypothèse IID confirmée |
| SP 800-90B, non-IID (conservateur) | min-entropie 7,5739 bits/octet → 0,9467 bit/bit | le chiffre que nous défendrons |
| Attaque par prédiction de Markov | meilleur : 50,06 % | indiscernable d'un tirage à pile ou face |
| Distingueur ML (GBM, RF) | meilleur : 51,25 %, p = 0,36 | aucun avantage significatif |
| Autocorrélation, décalages 1–1000 | 2 décalages significatifs (attendu ~2,7) | aucune périodicité |
Retenez le chiffre conservateur. 0,9996 bit/bit est l'estimation MCV IID ; 0,9467 bit/bit est la borne non-IID dictée par l'estimateur de t-uplets. Un flux conditionné devrait paraître parfait aux tests IID — cela ne prouve que très peu. La borne que nous assumerons est 0,9467 bit/bit.
Pas une affirmation, une commande :
python tools/verify_sample.py
| Vérification | Observé | Seuil |
|---|---|---|
| SHA-256 / taille | correspond au rapport certifié | exact |
| Équilibre des bits | 49,999 % de uns, p monobit = 0,847 | p > 0,01 |
| Uniformité des octets | χ² = 248,39 (ddl 255), p = 0,605 | p > 0,01 |
| Moyenne / écart-type des octets | 127,49 / 73,906 | 127,5 / 73,90 |
| Corrélation sérielle, décalages 1–8 | max |ρ| = 0,00031 | < 0,000877 (3σ) |
| Plus longue séquence identique | 28 bits | ≈ log₂(93,6 M) ≈ 26,5 |
| Blocs de 16 octets en double | 0 sur 731 408 | 0 |
| Borne de compression | 8,0024 bits/octet | > 7,99 |
Les huit seuils sont franchis, et le script se termine avec un code non nul si l'un d'eux cesse de l'être. Il s'agit délibérément du jeu de tests le moins coûteux possible : il est conçu pour être trivial à exécuter, et non pour remplacer la certification.
Trois niveaux, par ordre croissant de ce que prouverait un succès.
| Niveau | Question | Critère d'acceptation | Reconnaissance |
|---|---|---|---|
| 🥇 L1 · Prédicteur | Pouvez-vous prédire le bit N+1 ? | Sur N = 100 000 bits tenus à l'écart : précision ≥ 50,52 % (p bilatéral < 0,001). Un N plus élevé est autorisé ; le seuil découle du test binomial. | Temple de la renommée + certificat |
| 🥈 L2 · Distingueur | Pouvez-vous nous distinguer de os.urandom ? | ≥ 100 000 échantillons par classe, avantage > 0,01 à p < 0,001, évalué sur un flux que vous n'avez jamais vu. | Temple de la renommée, mention nominative |
| 🥉 L3 · Chercheur de motifs | Tous les tests standards sont-ils passés à côté de quelque chose ? | Un biais ou une période qui survit à une correction pour comparaisons multiples à p < 1e-6 et se reproduit sur un second échantillon. | Temple de la renommée, reconnaissance publique |
os.urandom.tools/referee.py exécute votre méthode figée
contre le flux tenu à l'écart et écrit results.json. Une découverte sans ce
fichier n'est pas une découverte.| Date | Chercheur | Niveau | Résultat | Preuve |
|---|---|---|---|---|
| — | votre nom | — | — | — |
pip install -r requirements.txt

# 1. cheapest gate, ~10 s
python tools/verify_sample.py

# 2. NIST SP 800-22 official C implementation (89 streams × 1 Mbit)
git clone --depth=1 https://github.com/arcetri/sts && (cd sts && make legacy)
bash tests/run_sts.sh v2_submission/data/v2_random_sample.bin sts/sts_legacy_fft 89 results/

# 3. NIST SP 800-90B official tools (ea_iid + ea_non_iid)
bash tests/run_ea90b.sh v2_submission/data/v2_random_sample.bin 8 results/






