 pvharmo2/gha-lab-becf103a54
Reproduction autorisée à des fins de recherche en sécurité de CVE-2025-15617 (GHSA-6xqr-4q5g-xc7x) : fuite de GITHUB_TOKEN dans les artefacts de workflow d'intégration Windows de wazuh FIM

Artéfact de recherche automatisé — pas le projet en amont.
Ce dépôt est un laboratoire jetable construit par un harnais automatisé pour un mémoire de maîtrise à l'Université Laval sur la reproduction de vulnérabilités publiées dans les workflows GitHub Actions. Il s'agit d'un instantané verbatim de
wazuh/wazuhau commit688972da589e5d40d2a81bcd738240303a3dc45a(2025-06-10), redistribué sous la licence propre de ce projet, dont le fichier est inclus inchangé dans cet instantané.Le projet en amont n'est pas impliqué, n'est jamais ciblé, et la vulnérabilité étudiée ici est déjà publique. Chaque secret et variable dans ce dépôt est une valeur factice générée aléatoirement — aucun identifiant réel n'est présent. Les références d'actions et les images d'exécuteurs sont épinglées à ce qu'elles résolvaient au 2025-06-10 ; voir
pinning.mddans la sortie du harnais pour chaque modification apportée à l'instantané.Questions ou objections : [email protected]


Wazuh est une plateforme gratuite et open source utilisée pour la prévention, la détection et la réponse aux menaces. Elle est capable de protéger des charges de travail dans des environnements sur site, virtualisés, conteneurisés et basés sur le cloud.
La solution Wazuh se compose d'un agent de sécurité pour points de terminaison, déployé sur les systèmes surveillés, et d'un serveur de gestion, qui collecte et analyse les données rassemblées par les agents. En outre, Wazuh est entièrement intégré à l'Elastic Stack, fournissant un moteur de recherche et un outil de visualisation de données qui permet aux utilisateurs de naviguer dans leurs alertes de sécurité.
Une brève présentation de certains des cas d'utilisation les plus courants de la solution Wazuh.
Détection d'intrusion
Les agents Wazuh analysent les systèmes surveillés à la recherche de logiciels malveillants, de rootkits et d'anomalies suspectes. Ils peuvent détecter des fichiers cachés, des processus masqués ou des écouteurs réseau non enregistrés, ainsi que des incohérences dans les réponses des appels système.
En plus des capacités des agents, le composant serveur utilise une approche basée sur les signatures pour la détection d'intrusions, en utilisant son moteur d'expressions régulières pour analyser les données de journaux collectées et rechercher des indicateurs de compromission.
Analyse des données de journaux
Les agents Wazuh lisent les journaux du système d'exploitation et des applications, et les transmettent en toute sécurité à un gestionnaire central pour une analyse et un stockage basés sur des règles. Lorsqu'aucun agent n'est déployé, le serveur peut également recevoir des données via syslog depuis des périphériques réseau ou des applications.
Les règles Wazuh aident à vous sensibiliser aux erreurs d'application ou de système, aux mauvaises configurations, aux activités malveillantes tentées et/ou réussies, aux violations de politiques et à une variété d'autres problèmes de sécurité et opérationnels.
Surveillance de l'intégrité des fichiers
Wazuh surveille le système de fichiers, identifiant les changements dans le contenu, les permissions, la propriété et les attributs des fichiers que vous devez surveiller. En outre, il identifie nativement les utilisateurs et les applications utilisés pour créer ou modifier des fichiers.
Les capacités de surveillance de l'intégrité des fichiers peuvent être utilisées en combinaison avec le renseignement sur les menaces pour identifier les menaces ou les hôtes compromis. De plus, plusieurs normes de conformité réglementaire, telles que PCI DSS, l'exigent.
Détection de vulnérabilités
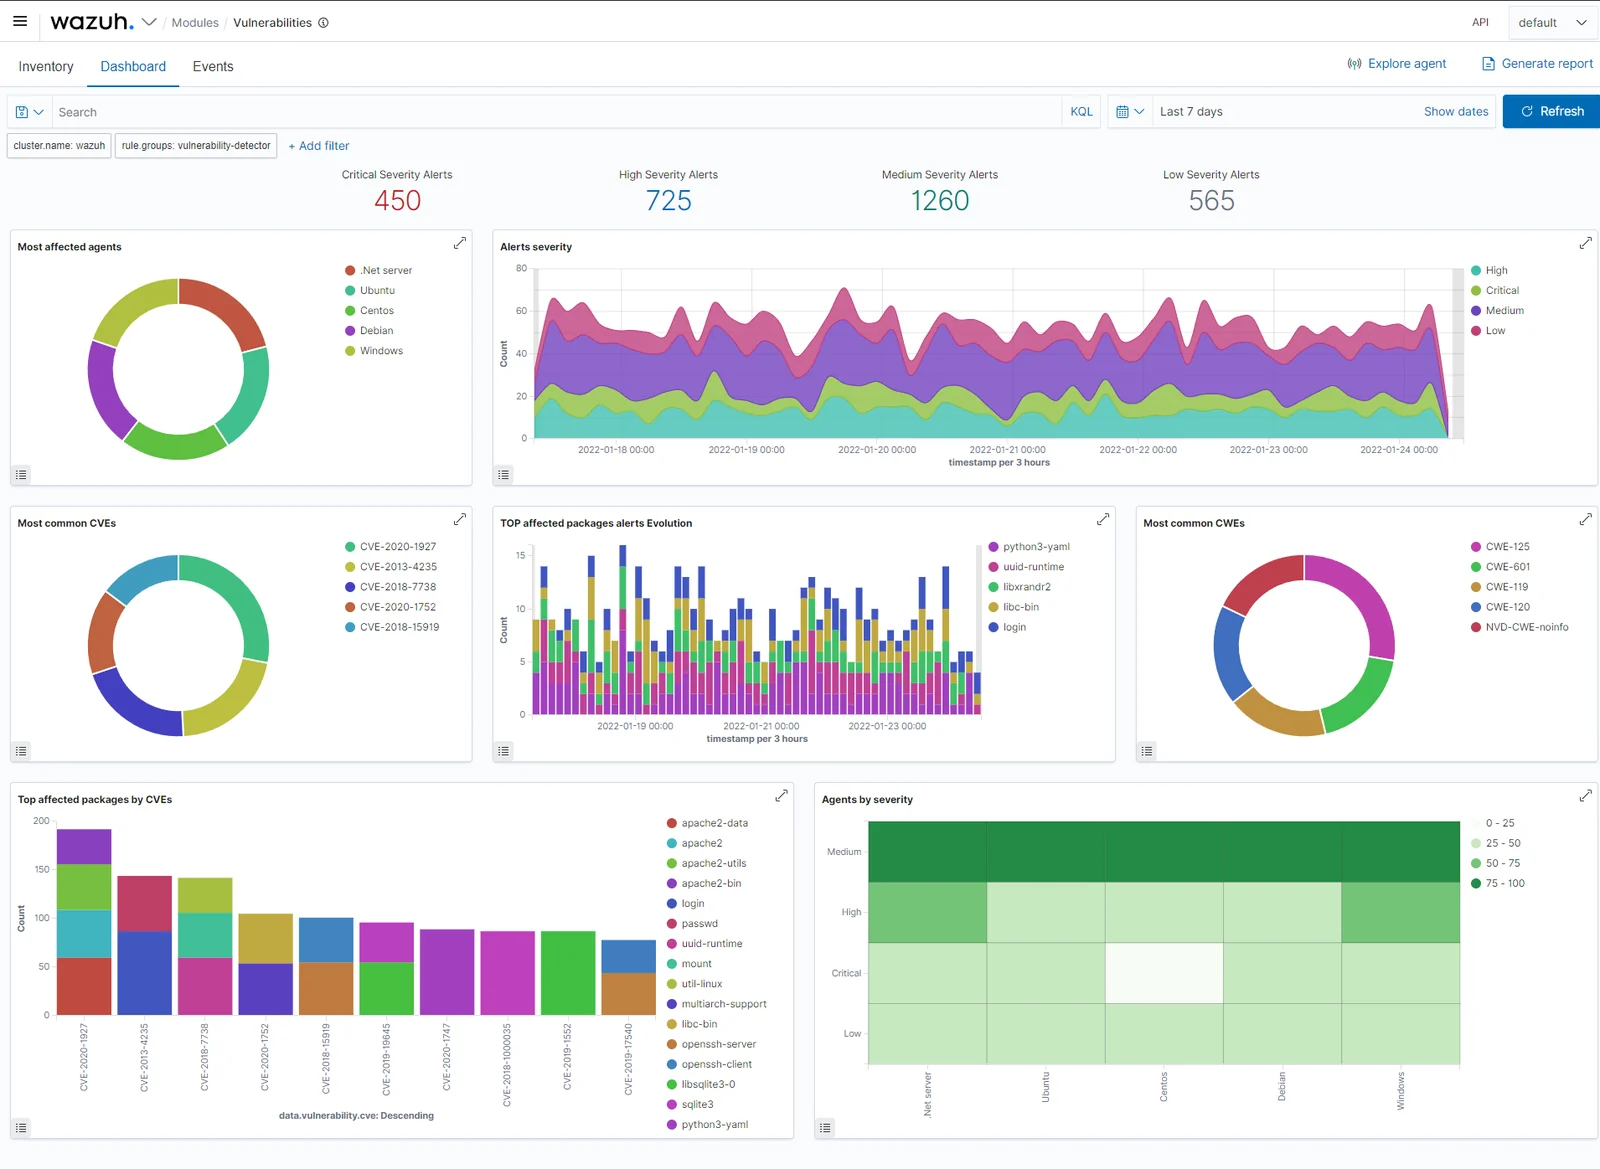
Les agents Wazuh extraient les données d'inventaire logiciel et envoient ces informations au serveur, où elles sont corrélées avec des bases de données CVE (Common Vulnerabilities and Exposures) continuellement mises à jour, afin d'identifier les logiciels vulnérables bien connus.
L'évaluation automatisée des vulnérabilités vous aide à trouver les points faibles de vos actifs critiques et à prendre des mesures correctives avant que les attaquants ne les exploitent pour saboter votre entreprise ou voler des données confidentielles.
Évaluation de la configuration
Wazuh surveille les paramètres de configuration du système et des applications pour garantir leur conformité avec vos politiques de sécurité, normes et/ou guides de durcissement. Les agents effectuent des analyses périodiques pour détecter les applications connues pour être vulnérables, non corrigées ou configurées de manière non sécurisée.
De plus, les vérifications de configuration peuvent être personnalisées, en les adaptant pour s'aligner correctement sur votre organisation. Les alertes incluent des recommandations pour une meilleure configuration, des références et un mappage avec la conformité réglementaire.
Réponse aux incidents
Wazuh fournit des réponses actives prêtes à l'emploi pour effectuer diverses contre-mesures afin de traiter les menaces actives, telles que le blocage de l'accès à un système depuis la source de la menace lorsque certains critères sont remplis.
En outre, Wazuh peut être utilisé pour exécuter à distance des commandes ou des requêtes système, identifier des indicateurs de compromission (IOC) et aider à effectuer d'autres tâches de forensique en direct ou de réponse aux incidents.
Conformité réglementaire
Wazuh fournit certains des contrôles de sécurité nécessaires pour se conformer aux normes et réglementations de l'industrie. Ces fonctionnalités, combinées à son évolutivité et à son support multi-plateforme, aident les organisations à répondre aux exigences techniques de conformité.
Wazuh est largement utilisé par les entreprises de traitement des paiements et les institutions financières pour répondre aux exigences PCI DSS (Payment Card Industry Data Security Standard). Son interface utilisateur web fournit des rapports et des tableaux de bord qui peuvent aider avec cette réglementation et d'autres (par exemple GPG13 ou GDPR).
Sécurité cloud
Wazuh aide à surveiller l'infrastructure cloud au niveau de l'API, en utilisant des modules d'intégration capables d'extraire des données de sécurité de fournisseurs cloud bien connus, tels que Amazon AWS, Azure ou Google Cloud. En outre, Wazuh fournit des règles pour évaluer la configuration de votre environnement cloud, en repérant facilement les faiblesses.
De plus, les agents légers et multi-plateformes de Wazuh sont couramment utilisés pour surveiller les environnements cloud au niveau des instances.
Sécurité des conteneurs
Wazuh fournit une visibilité de sécurité dans vos hôtes et conteneurs Docker, en surveillant leur comportement et en détectant les menaces, vulnérabilités et anomalies. L'agent Wazuh a une intégration native avec le moteur Docker permettant aux utilisateurs de surveiller les images, les volumes, les paramètres réseau et les conteneurs en cours d'exécution.

