

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
PSCF — Cadre OWASP fournissant des capacités de sécurité structurées pour les produits logiciels, dérivé de l'analyse des réglementations et des normes industrielles pour guider la gestion, la mise en œuvre et la conformité sécurisées des produits. | Kitploit
Outils/GitHubGitHub/owasp/pscf
DevSecOpsSécurité de la Chaîne LogistiqueArticles et RechercheApprentissage et ÉducationRessources Organisées
GitHubowasp/pscf

PSCF

Cadre OWASP fournissant des capacités de sécurité structurées pour les produits logiciels, dérivé de l'analyse des réglementations et des normes industrielles pour guider la gestion, la mise en œuvre et la conformité sécurisées des produits.

Voir le dépôt
28442il y a 1 moisVérifié par Kitploit
Partager

OWASP Labs GitHub Release Follow on Twitter OpenSSF Best Practices

Le Product Security Capability Framework (PSCF) de l'OWASP

Il s'agit du framework OWASP permettant d'intégrer des capacités de sécurité dans votre processus de livraison de produits et vos équipes.

Le site principal du PSCF se trouve sur Prods.ec et contient bien plus de détails sur le Framework, ainsi que des vidéos explicatives.

Nous avons créé le Product Security Capability Framework afin d'offrir une manière claire de penser la sécurité des produits logiciels et les activités de livraison qui permettent de construire et de maintenir le bon niveau de sécurité pour vos clients et votre organisation.

Ce framework est conçu pour être la base de :

  • Vos évaluations ponctuelles des capacités de sécurité actuelles
  • La politique de sécurité définissant la manière dont votre organisation travaille pour construire des produits sécurisés
  • Votre programme stratégique de sécurité produit pour l'amélioration continue

Le framework se compose actuellement de six (6) domaines de processus et de trente-six (36) capacités.
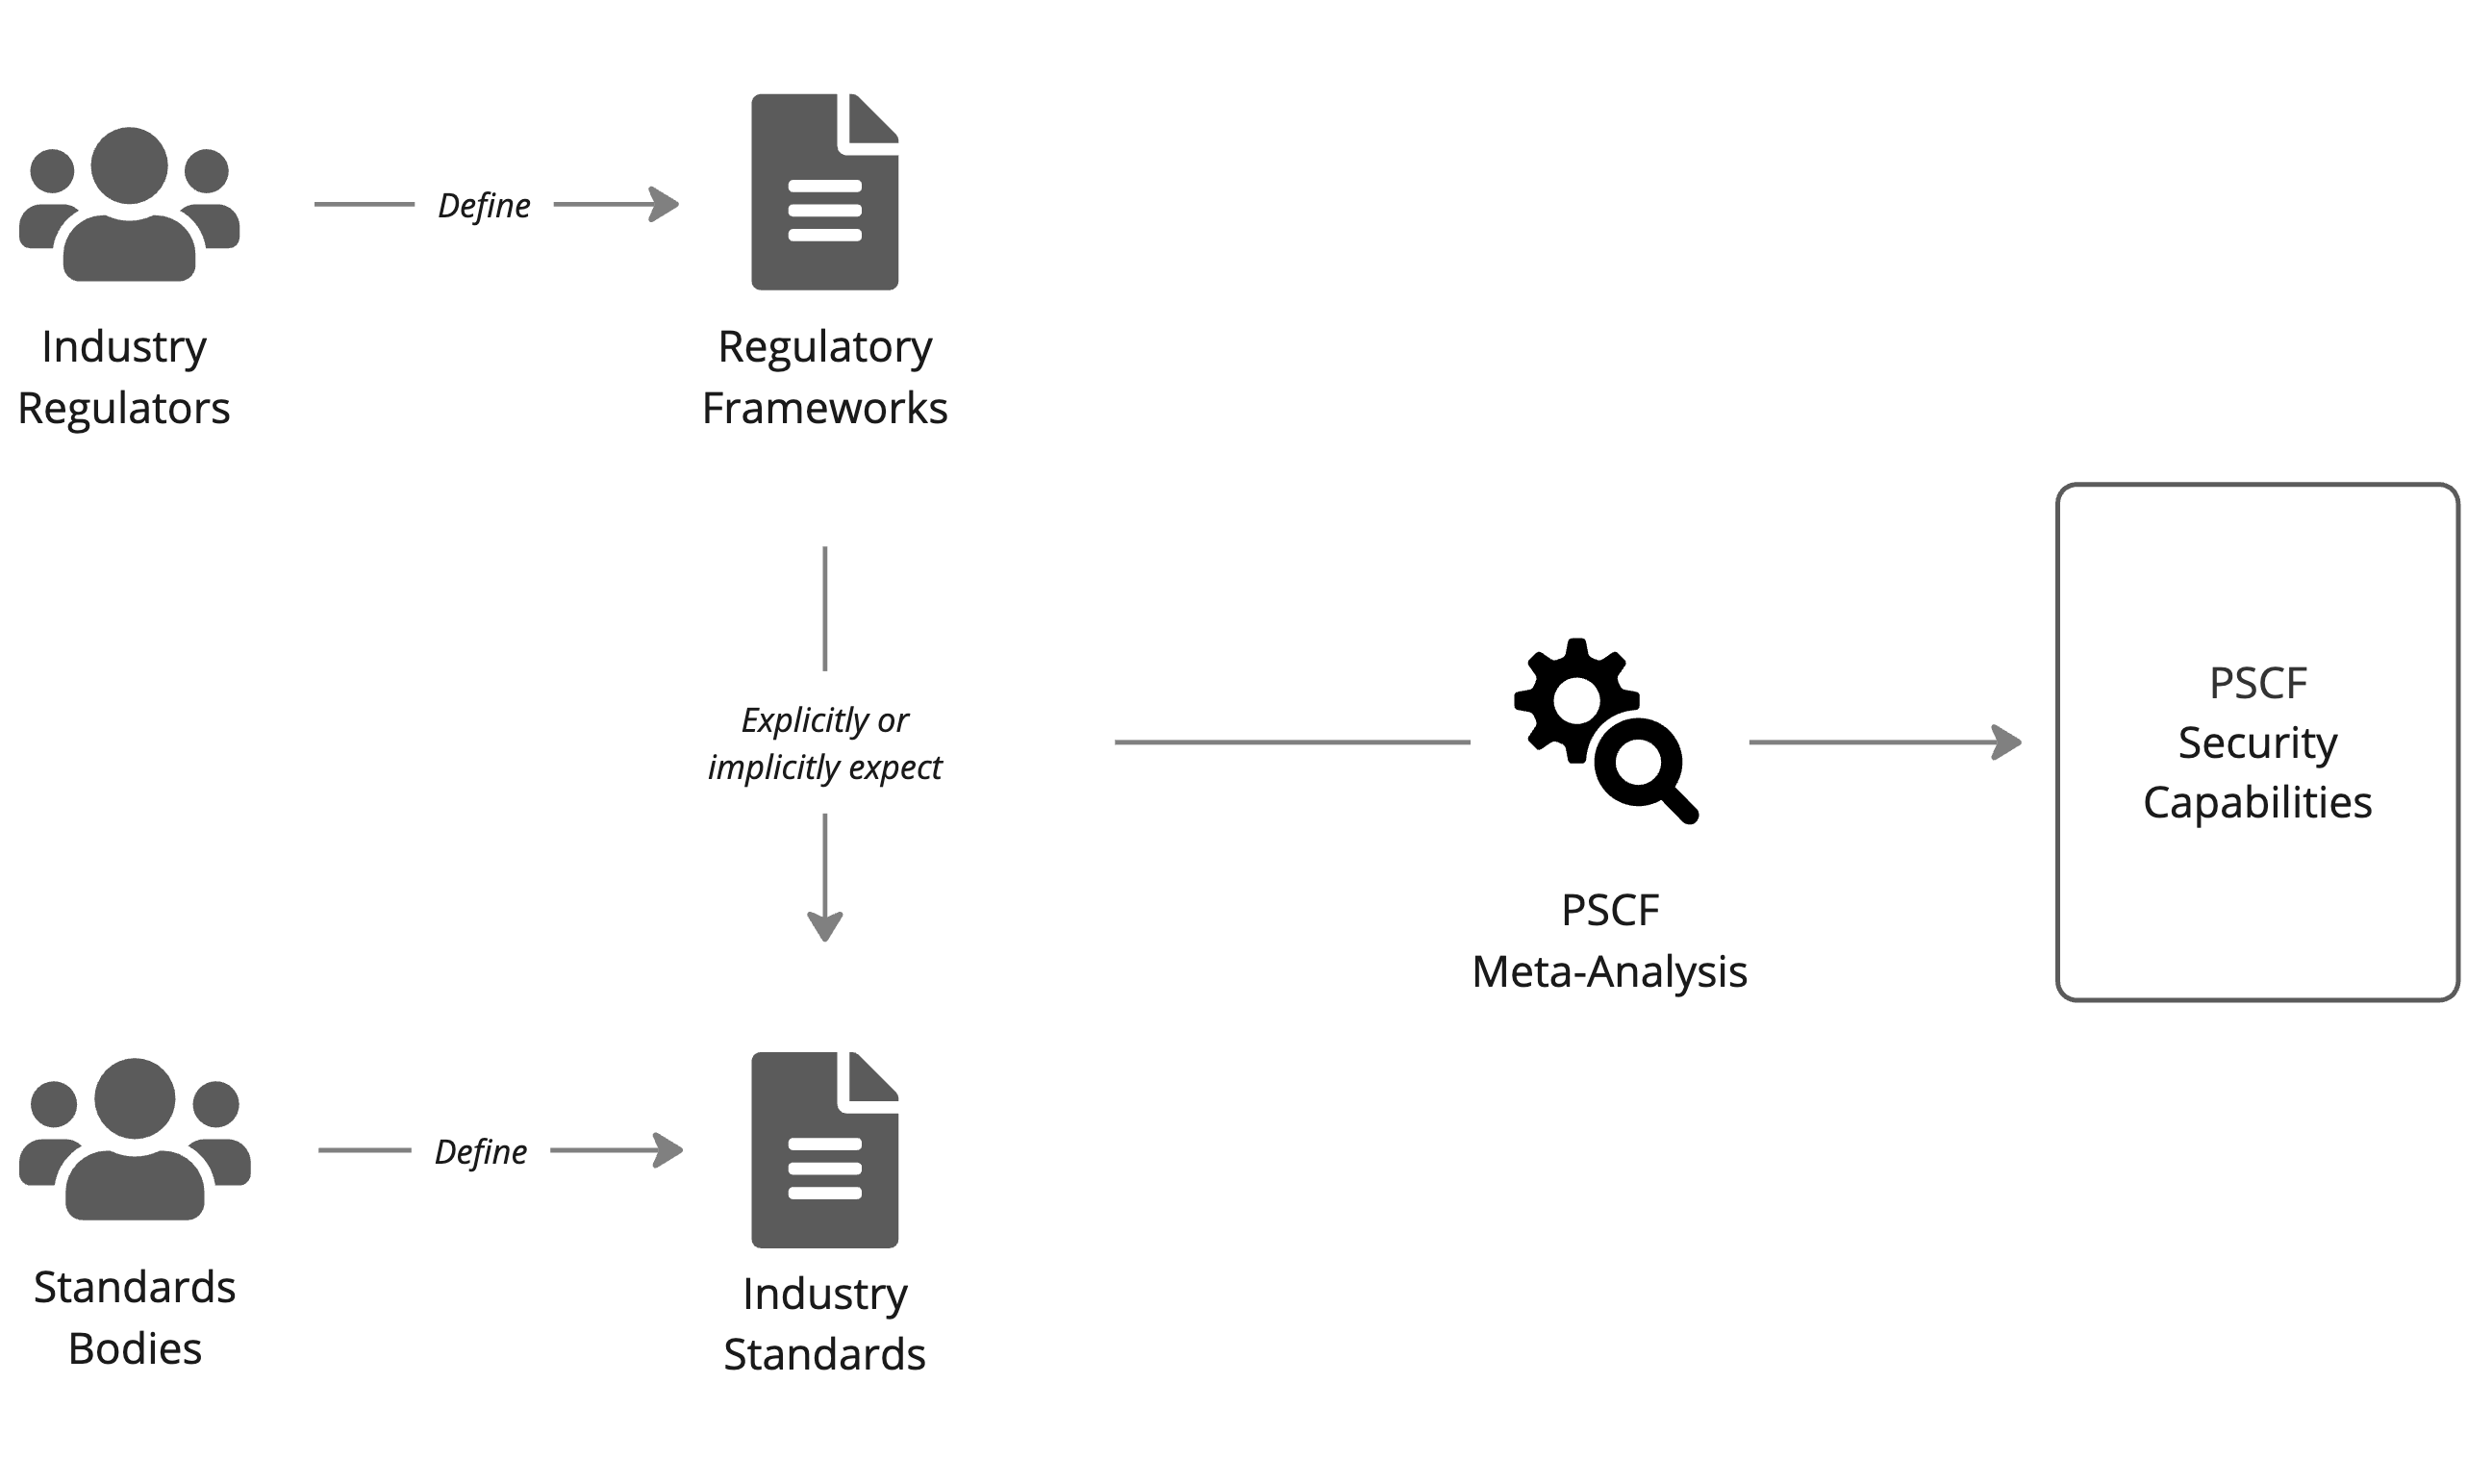

PSCF

La version 1.0 actuelle du framework est disponible ici dans Google Sheets et toute personne peut y commenter et contribuer.

Le Sheet permet à chacun de réaliser une évaluation des capacités de sa propre organisation et d'obtenir un rapport.

Le site complet, texte et multimédia, est disponible sur Prods.ec

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





