[!IMPORTANT]
KubeClarity est déprécié et remplacé par openclarity/openclarity.
Consultez l'annonce de version pour plus d'informations.
Ce projet ne reçoit plus de mises à jour. Nous vous encourageons à migrer.
KubeClarity est un outil de détection et de gestion des Software Bill Of Materials (SBOM) et des vulnérabilités des images conteneur et des systèmes de fichiers. Il scanne à la fois les clusters K8s en cours d'exécution et les pipelines CI/CD pour renforcer la sécurité de la chaîne d'approvisionnement logicielle.
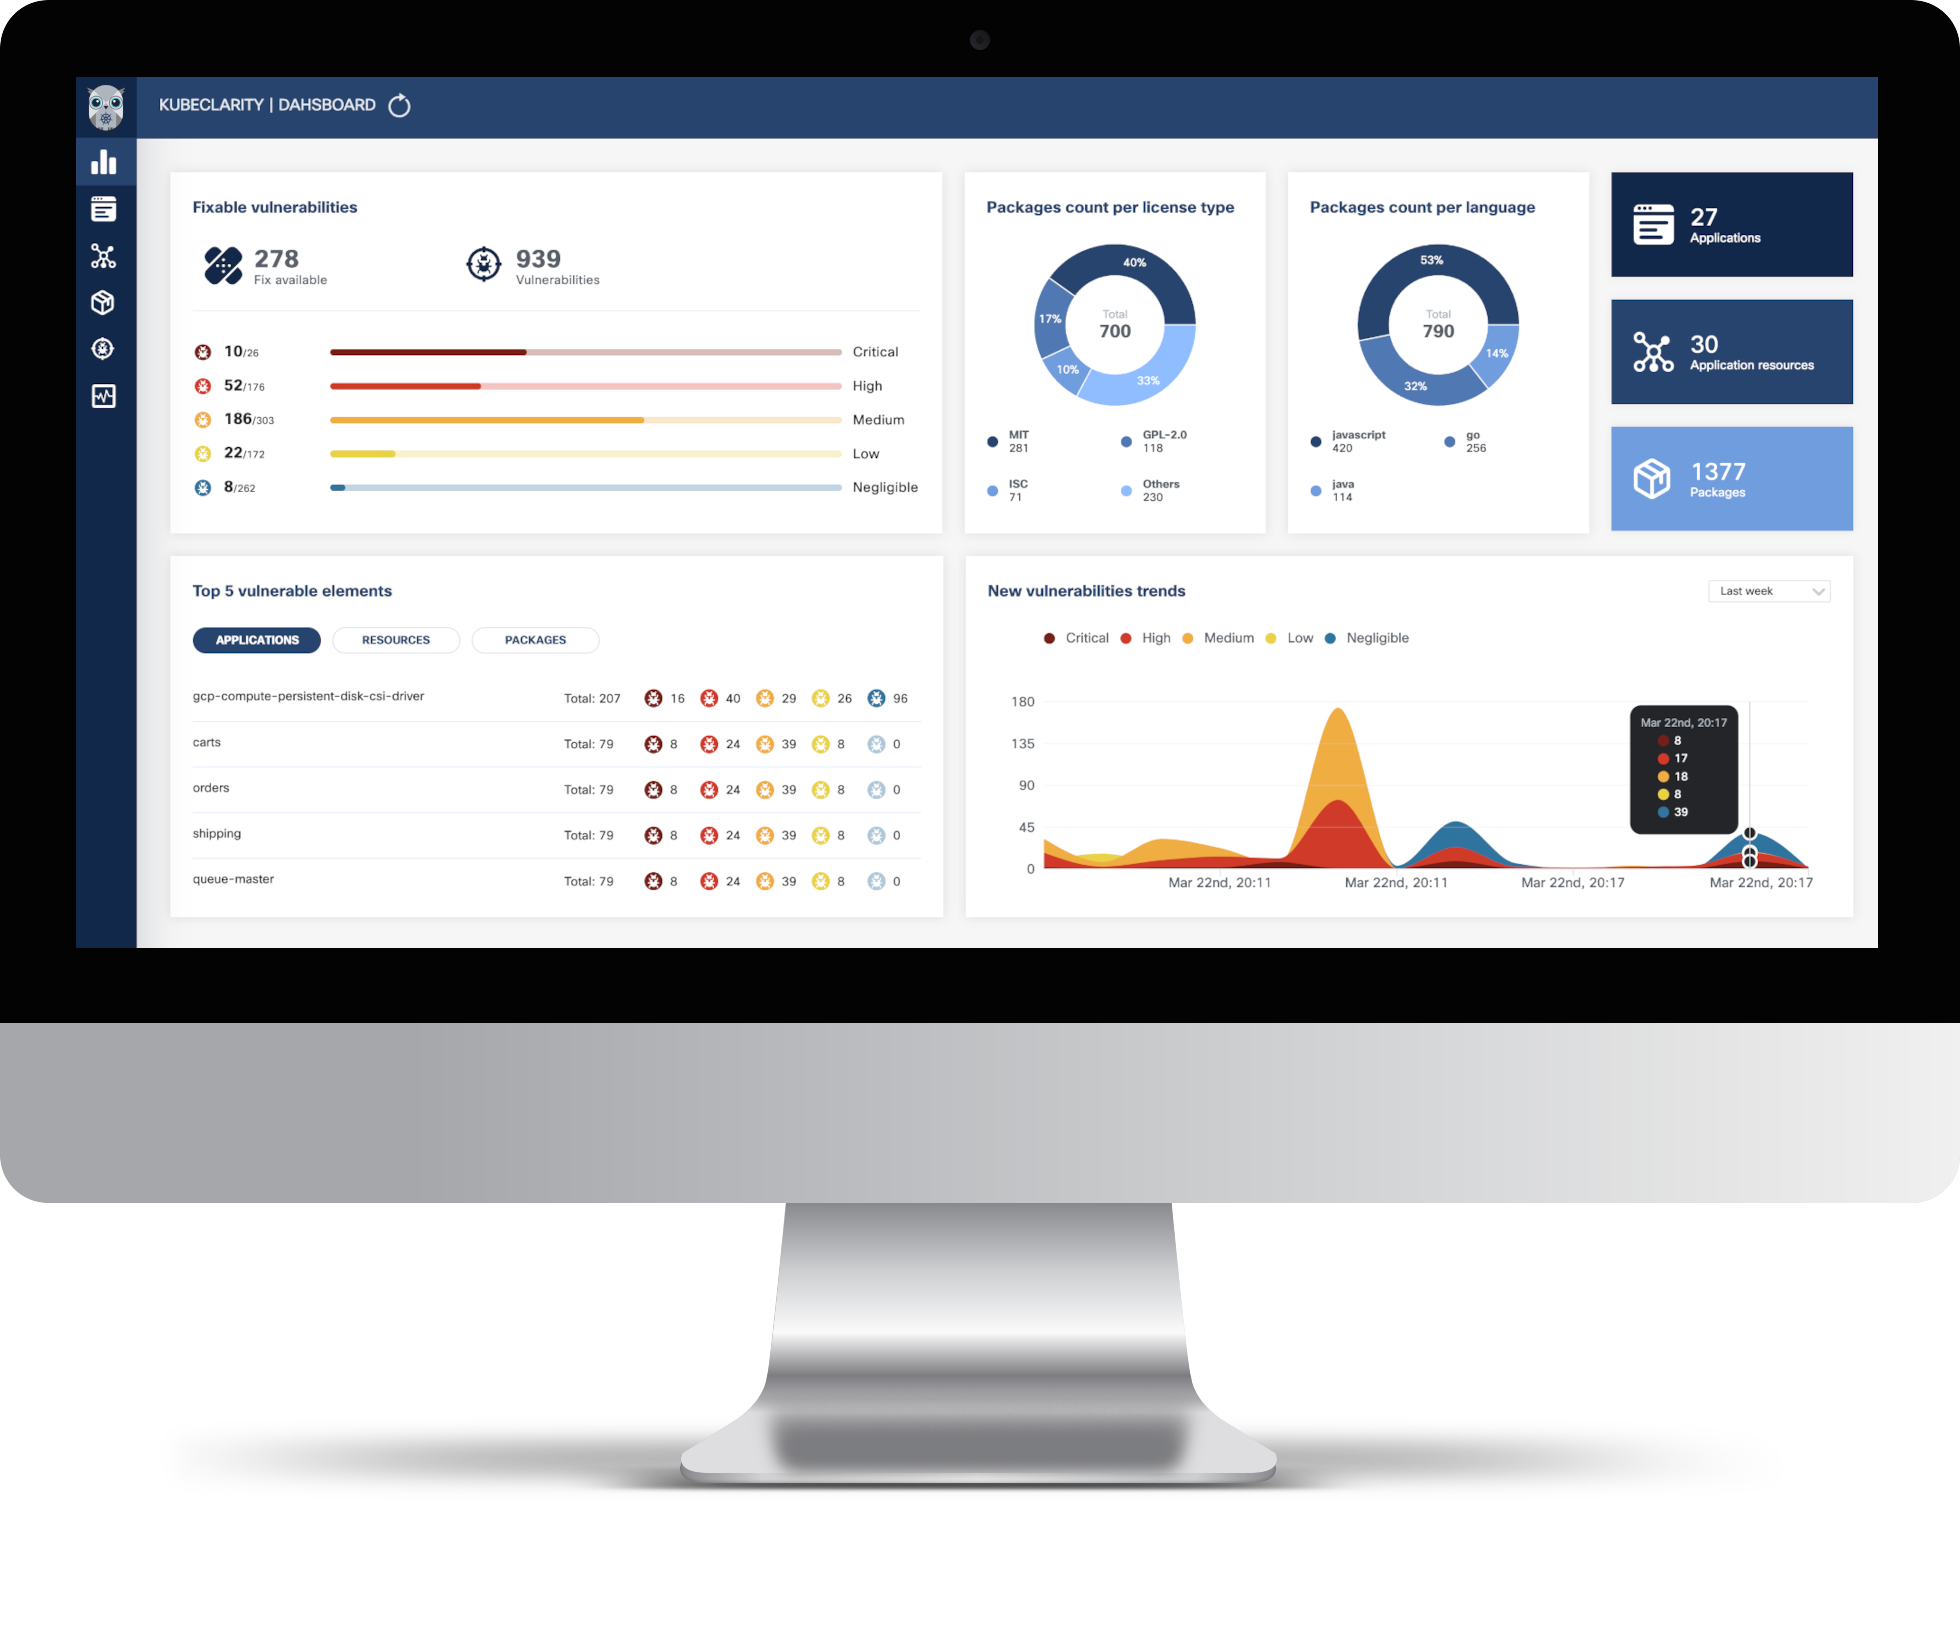
Table of Contents
Why?
SBOM & Vulnerability Detection Challenges
- Une analyse efficace des vulnérabilités nécessite une détection précise du Software Bill Of Materials (SBOM) :
- Différents langages de programmation et gestionnaires de paquets
- Différentes distributions OS
- Les informations de dépendances des paquets sont généralement supprimées lors de la construction
- Quel est le meilleur scanner/analyseur de SBOM ?
- Que devons-nous scanner : dépôts Git, builds, images conteneur ou runtime ?
- Chaque scanner/analyseur a son propre format - comment comparer les résultats ?
- Comment gérer les SBOM et les vulnérabilités découverts ?
- Comment mes applications sont-elles affectées par une vulnérabilité nouvellement découverte ?
Solution
- Diviser l'analyse des vulnérabilités en 2 phases :
- Analyse du contenu pour générer le SBOM
- Analyser le SBOM pour les vulnérabilités
- Créer une infrastructure enfichable pour :
- Exécuter plusieurs analyseurs de contenu en parallèle
- Exécuter plusieurs scanners de vulnérabilités en parallèle
- Scanner et fusionner les résultats entre différentes étapes CI à l'aide de la CLI KubeClarity
- Analyse runtime K8s pour détecter les vulnérabilités découvertes après le déploiement
- Regrouper les ressources scannées (images/répertoires) sous des applications définies pour naviguer dans les dépendances de l'arborescence des objets (applications, ressources, paquets, vulnérabilités)
Features
- Tableau de bord
- Vulnérabilités corrigeables par sévérité
- Top 5 des éléments vulnérables (applications, ressources, paquets)
- Tendances des nouvelles vulnérabilités
- Nombre de paquets par type de licence
- Nombre de paquets par langage de programmation
- Compteurs généraux
- Applications
- Détection automatique des applications dans le runtime K8s
- Créer/éditer/supprimer des applications
- Par application, navigation vers les éléments associés :
- Ressources (images/répertoires)
- Paquets
- Vulnérabilités
- Licences utilisées par les ressources
- Ressources d'application (images/répertoires)
- Par ressource, navigation vers les éléments associés :
- Applications
- Paquets
- Vulnérabilités
- Paquets
- Par paquet, navigation vers les éléments associés :
- Applications
- Liste liable des ressources et des analyseurs SBOM détecteurs
- Vulnérabilités
- Vulnérabilités
- Par vulnérabilité, navigation vers les éléments associés :
- Applications
- Ressources
- Liste des scanners détecteurs
- Analyse runtime K8s
- Analyse à la demande ou planifiée
- Détection automatique des espaces de noms cibles
- Suivi de progression et navigation des résultats par élément affecté (applications, ressources, paquets, vulnérabilités)
- Benchmark CIS Docker
- CLI (CI/CD)
- Génération de SBOM à l'aide de plusieurs analyseurs de contenu intégrés (Syft, cyclonedx-gomod)
- Analyse des vulnérabilités de SBOM/images/répertoires à l'aide de plusieurs scanners intégrés (Grype, Dependency-track)
- Fusion des SBOM et des vulnérabilités entre différentes étapes CI/CD
- Exportation des résultats vers le backend KubeClarity
- API
- L'API pour KubeClarity se trouve ici
Integrated SBOM generators and vulnerability scanners
L'analyseur de contenu KubeClarity s'intègre avec les générateurs de SBOM suivants :
Le scanner de vulnérabilités KubeClarity s'intègre avec les scanners suivants :
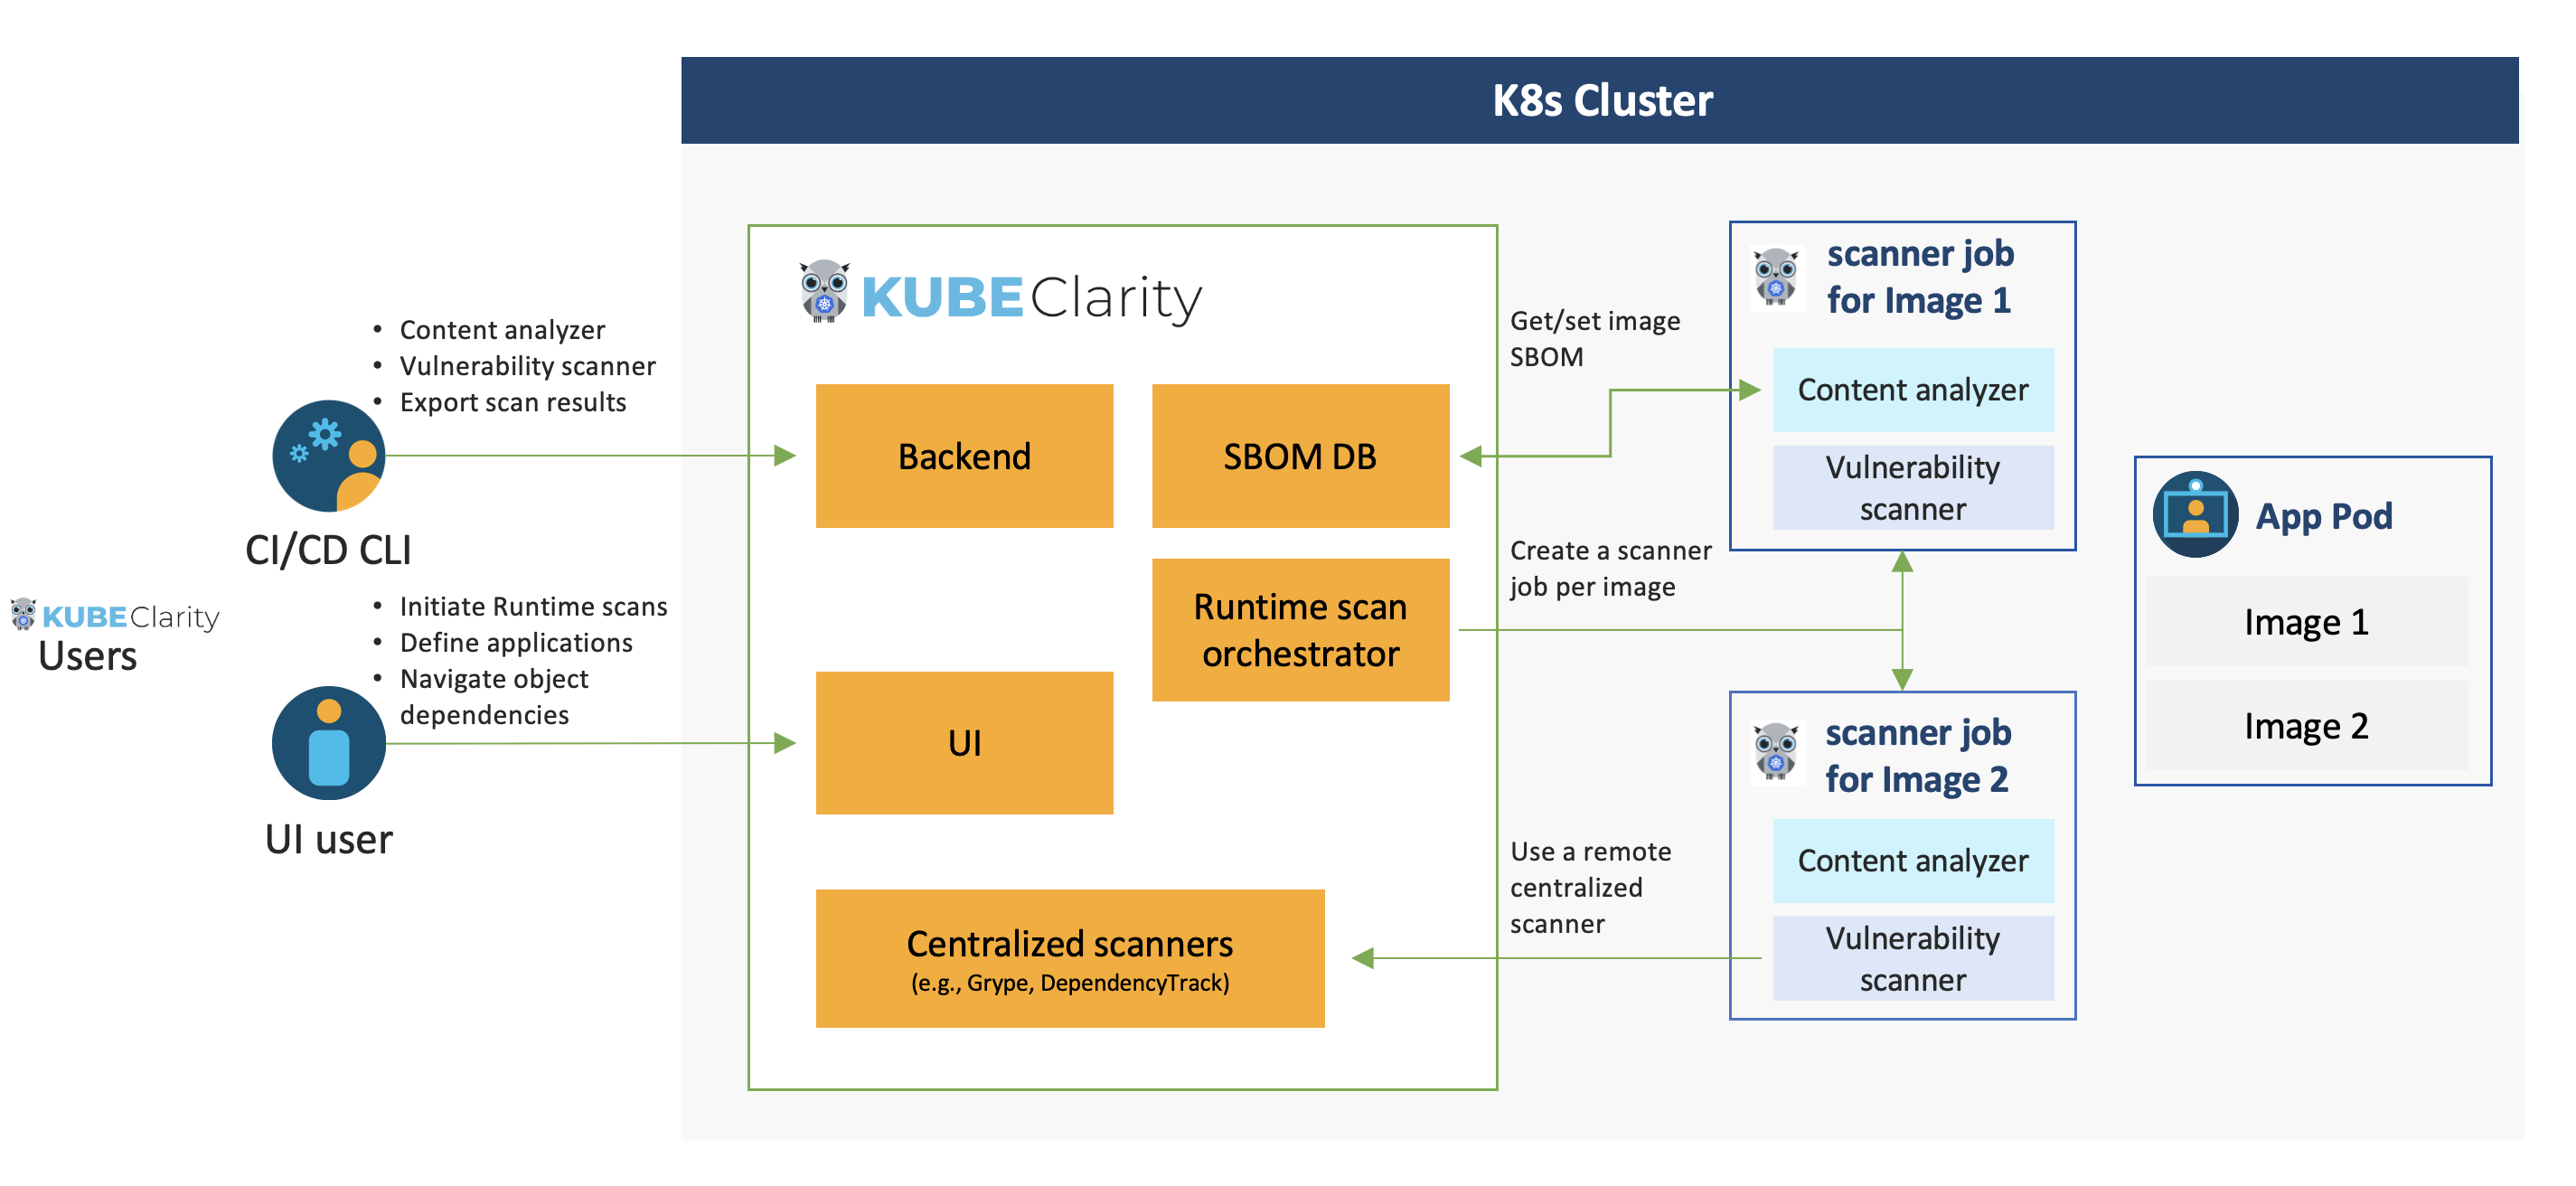
Architecture
Getting Started
KubeClarity Backend
Install using Helm:
-
Add Helm repo ```shell
helm repo add kubeclarity https://openclarity.github.io/kubeclarity
-
Sauvegarder les valeurs par défaut du chart KubeClarity
helm show values kubeclarity/kubeclarity > values.yaml
-
Vérifiez la configuration dans values.yaml et mettez à jour les valeurs nécessaires si
besoin. Pour activer et configurer les générateurs SBOM et les scanners de vulnérabilité pris en charge, veuillez vérifier la configuration "analyzer" et "scanner" sous la section "vulnerability-scanner" dans les valeurs Helm.

 openclarity/kubeclarity

