Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/nimesh895/malware-analysis-follina-cve-2022-30190
Analyse StatiqueAnalyse des VulnérabilitésAnalyse ForensiqueAnalyse de MalwareRenseignement sur les MenacesApprentissage et Éducation
GitHubnimesh895/malware-analysis-follina-cve-2022-30190

Malware-Analysis-Follina-CVE-2022-30190

Analyse statique pas à pas de logiciels malveillants d'un document d'exploitation Follina (CVE-2022-30190), couvrant l'extraction de fichiers, la corrélation VirusTotal, le mappage MITRE ATT&CK et l'identification des indicateurs.

Voir le dépôt
28il y a 10 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Malware-Analysis-Follina-CVE-2022-30190

Analyse statique de malware – Exploitation de Follina (CVE-2022-30190)

Investigation d'un document Microsoft Word malveillant workflow d'attaque
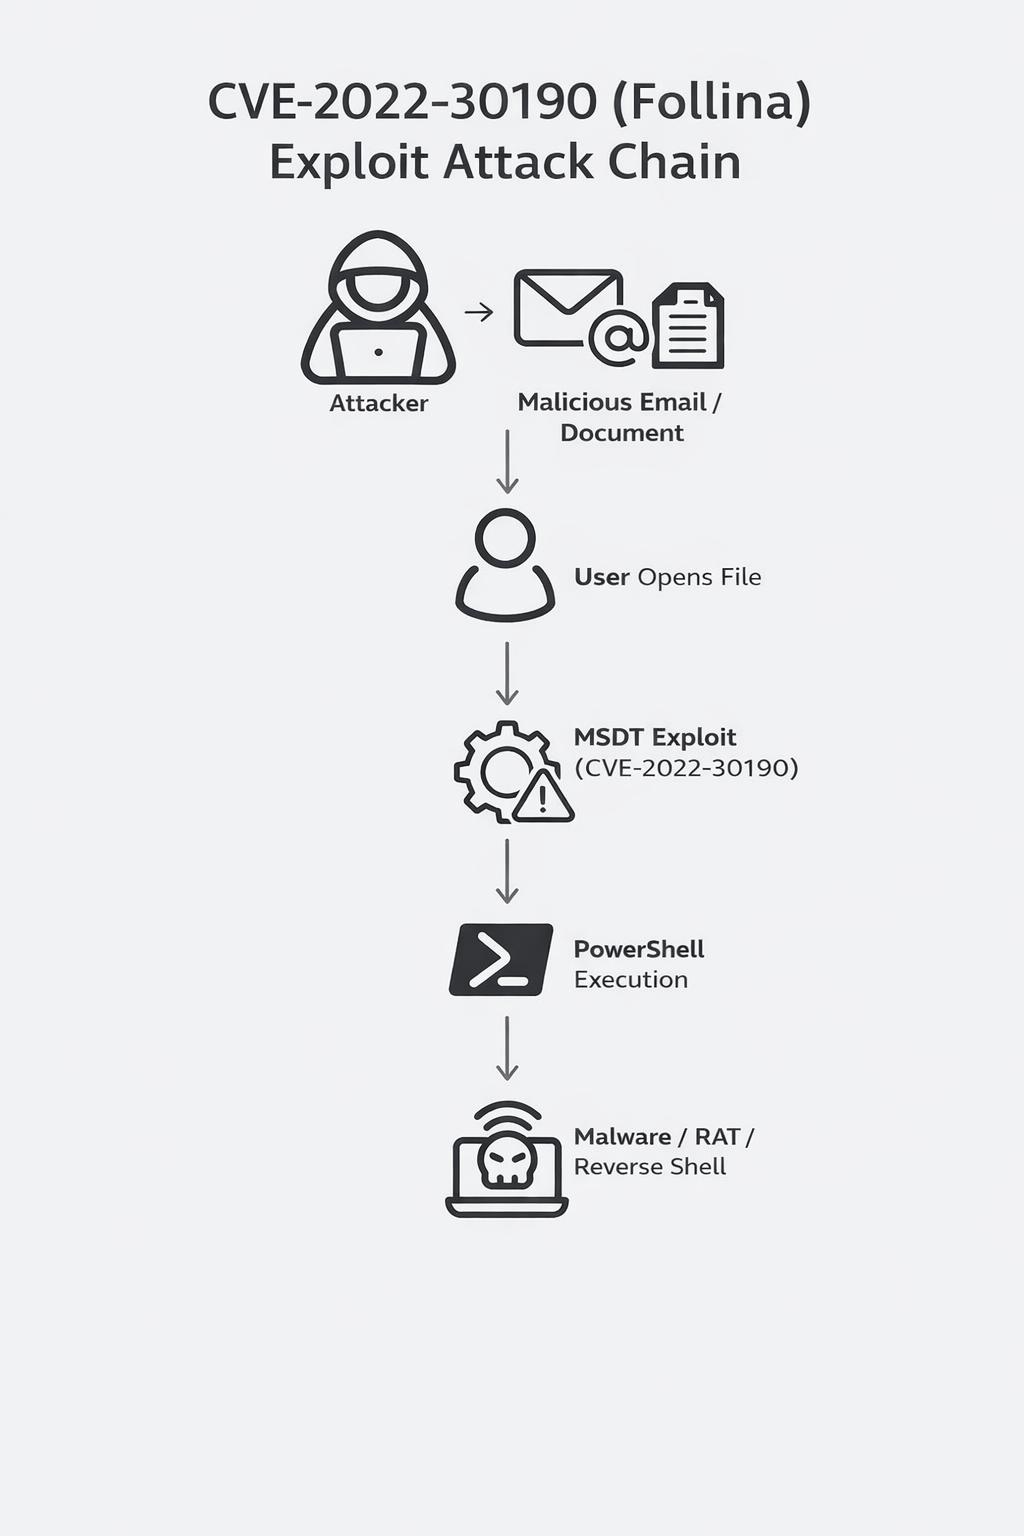
Au cours d'une session pratique d'analyse de malware sur Kali Linux, j'ai rencontré un fichier suspect nommé sample.doc. J'ai décidé d'effectuer une analyse statique structurée pour comprendre sa nature et son comportement sans l'exécuter.

Ce document décrit les étapes exactes que j'ai suivies, les observations que j'ai faites et les conclusions auxquelles j'ai abouti.

Tout le travail a été effectué dans une VM Oracle VirtualBox isolée sous Kali Linux.

Étape 1 – Observation initiale du fichier

J'ai d'abord localisé le fichier dans le dossier Downloads/sample à l'aide du gestionnaire de fichiers.
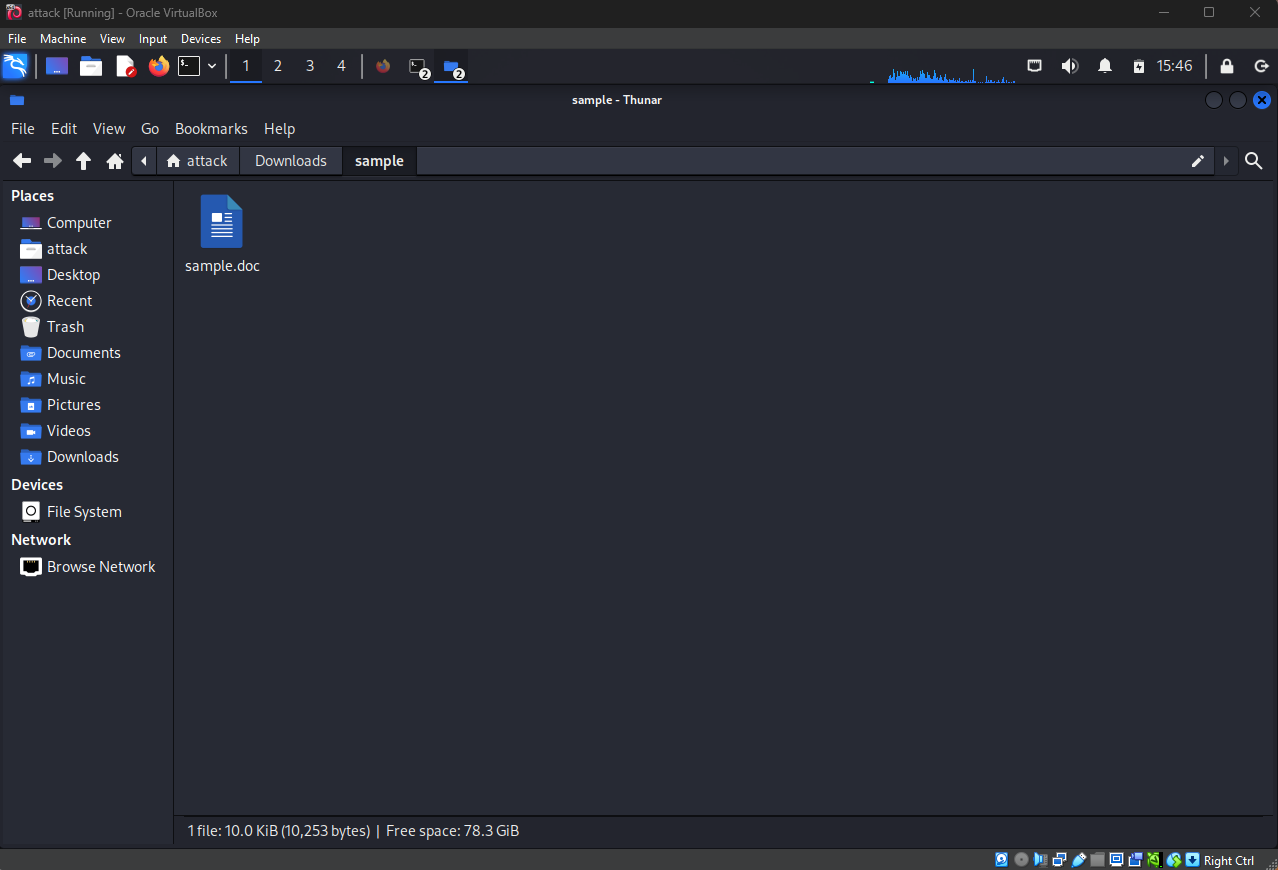
  • Nom du fichier : sample.doc
  • Taille apparente : 10.0 KiB (10 253 octets)
  • L'icône ressemblait à un document Word standard

Fichier échantillon visible dans l'explorateur de fichiers

À ce stade, je soupçonnais déjà qu'il pouvait être malveillant en raison du contexte dans lequel je l'avais obtenu ; je suis donc passé directement à la validation par threat intelligence.

Étape 2 – Soumission à VirusTotal et propriétés de base

J'ai téléversé le fichier sur VirusTotal et j'ai immédiatement consulté la vue d'ensemble :

  • SHA-256 : 4aa240481afbe9fb62e7a6a4a9adbd1faf41f266b5f9feecdeb567aec096784
  • SHA-1 : 06727ffda60359236a8029e0b3e8a0fd11c23313
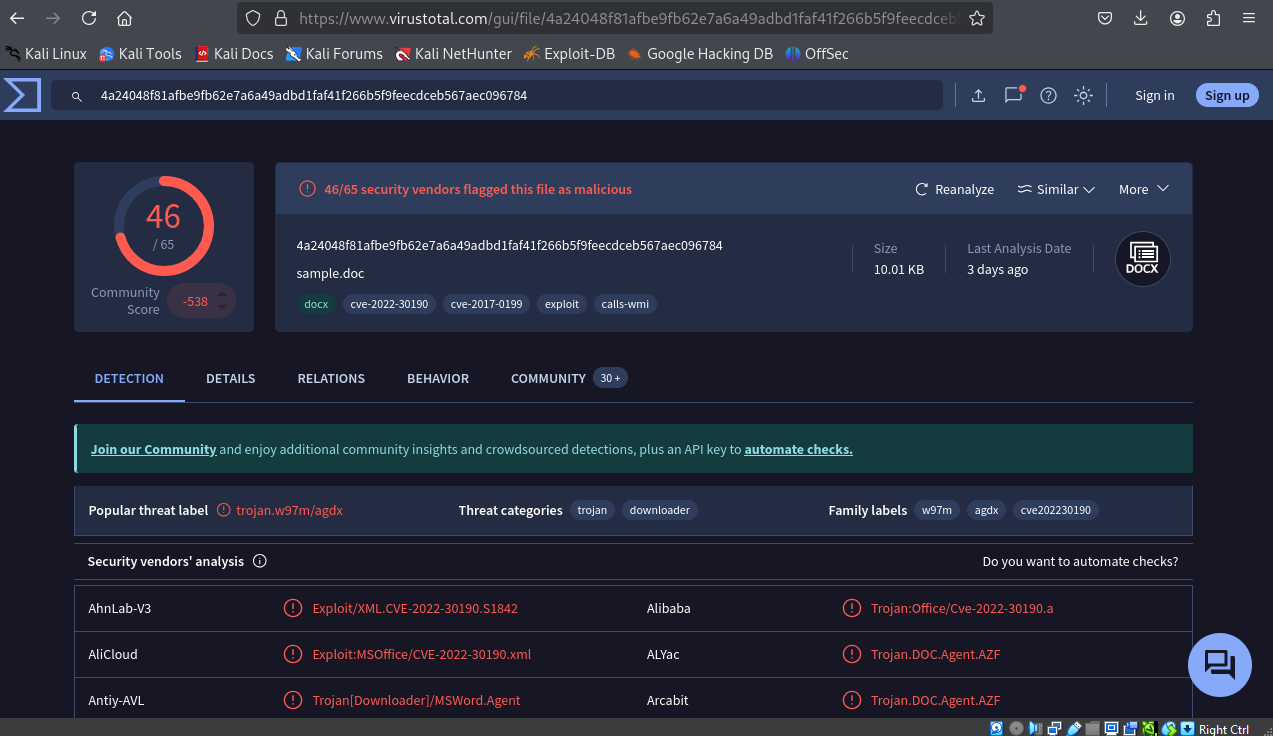
  • Détection : 46 / 65 fournisseurs l'ont signalé comme malveillant
  • Type de fichier signalé : Office Open XML Document (format Microsoft Word 2007+)
  • Score communautaire : très négatif (-538)
  • Tags présents : docx, cve-2022-30190, cve-2017-0199, exploit, calls-wmi

Cela suggérait fortement un document à base d'exploit plutôt qu'un malware à macros classique.
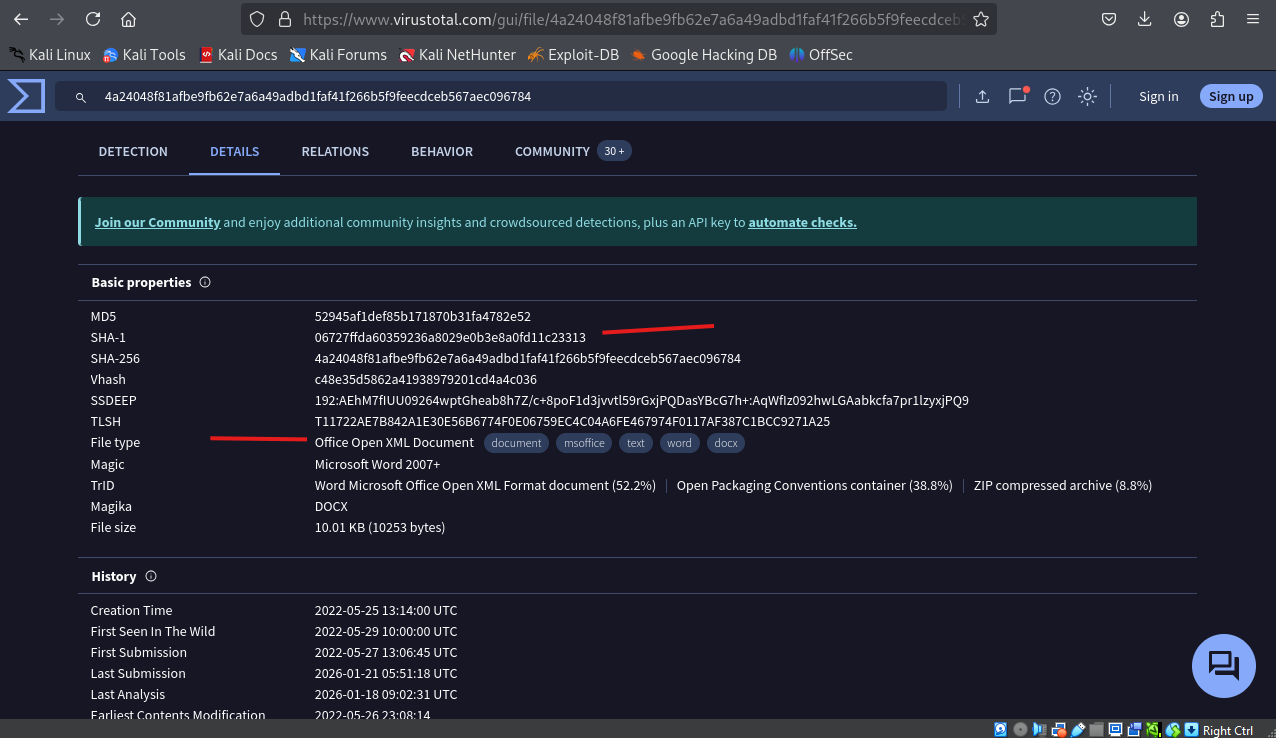
VirusTotal – hash, type de fichier et propriétés de base

VirusTotal – taux de détection et labels populaires

Étape 3 – Examen des techniques MITRE ATT&CK

Dans l'onglet Comportement, j'ai examiné la cartographie MITRE ATT&CK que la communauté / les sandboxes de VirusTotal associaient à cet échantillon.

Les plus pertinentes sous la tactique Exécution :

  • T1559 – Communication inter-processus (clairement visible et développée dans la capture d'écran)
  • Plusieurs occurrences de T1203 – Exploitation pour exécution côté client
  • Également T1059 – Interpréteur de commandes et de scripts (probablement une utilisation de PowerShell)

Cela pointait immédiatement vers une technique abusant des mécanismes inter-processus – très caractéristique de la chaîne d'abus Follina / MSDT.
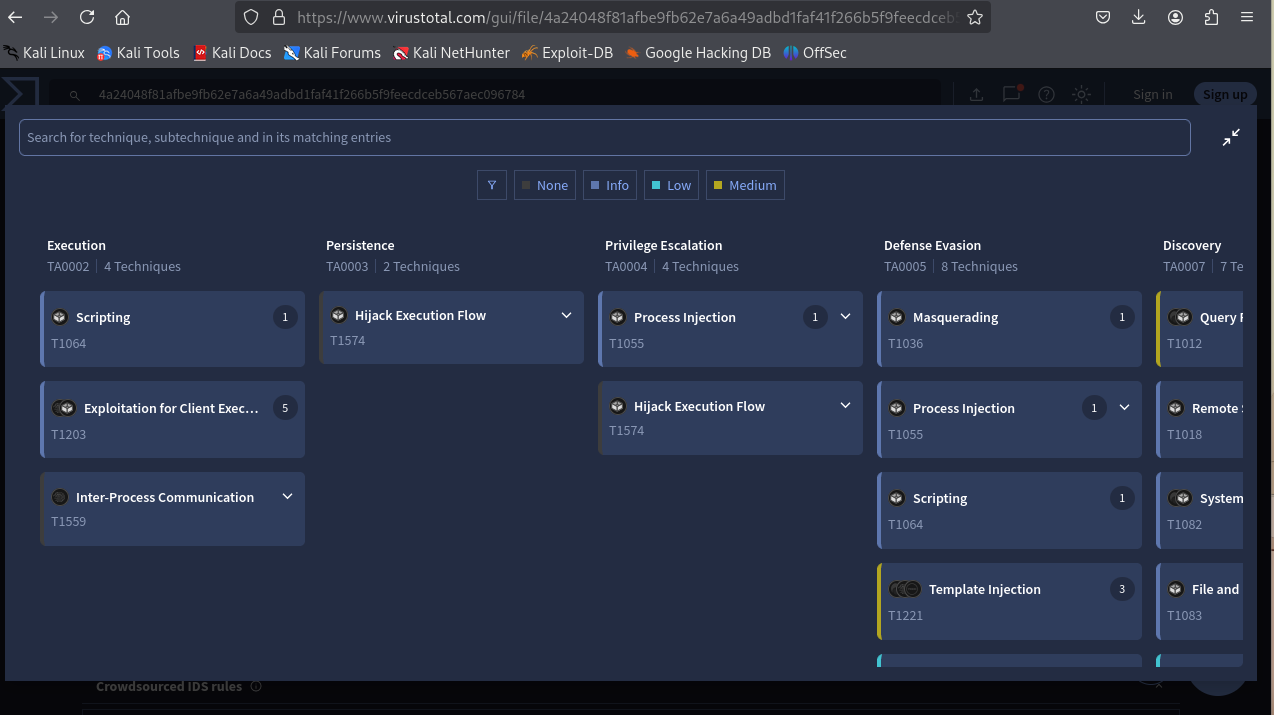
Matrice MITRE ATT&CK VirusTotal – T1559 mise en évidence

Étape 4 – Analyse des URLs contactées et des relations externes

La section Relations → URLs contactées a révélé l'indicateur le plus important :

De multiples récupérations vers des domaines sous xmlformats.com (usurpant des domaines légitimes de schémas XML Microsoft), en particulier des chemins contenant :

  • /office/word/2022/wordprocessingDrawing/RDF842l.html
  • /office/word/2022/wordprocessingDrawing/RDF842l.html (avec différentes casses/variantes)

Ces URLs sont récupérées automatiquement lorsque Microsoft Word traite la relation externe dans le document.

C'est le mécanisme de livraison classique de Follina : une référence HTML externe dans document.xml.rels qui déclenche le gestionnaire de protocole ms-msdt:.
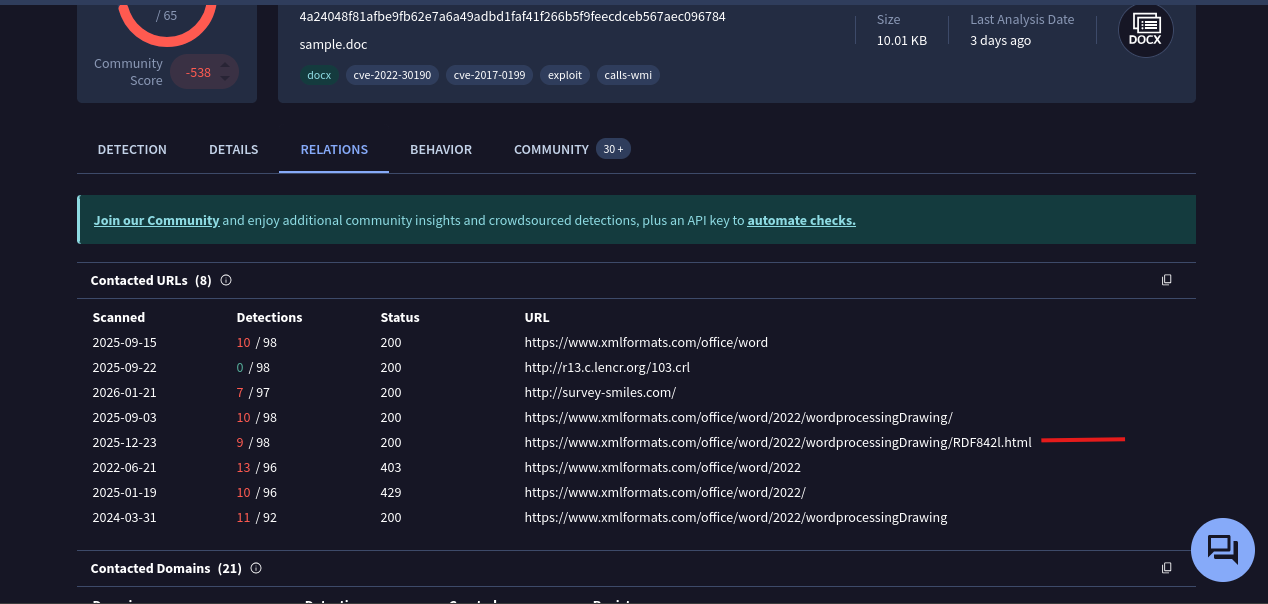
VirusTotal – URLs contactées montrant des domaines xmlformats.com suspects

Étape 5 – Extraction de la structure du document

Sachant que les fichiers Office modernes sont des archives ZIP, j'ai extrait le contenu avec unzip :

unzip sample.doc

Des questions ou des retours ? → Ouvrez une issue ou connectez-vous sur LinkedIn : www.linkedin.com/in/nimesh23

🛡️

Télécharger l’outil