
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-38831 — Preuve de concept (POC) de la vulnérabilité Zero-Day CVE-2023-38831 dans WinRAR | Kitploit

Outils/GitHubGitHub/malvika-thakur/cve-2023-38831
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'Intrusion
GitHubmalvika-thakur/cve-2023-38831

CVE-2023-38831

Preuve de concept (POC) de la vulnérabilité Zero-Day CVE-2023-38831 dans WinRAR

Voir le dépôt
3125il y a 3 ansPas encore vérifié
Partager

CVE-2023-38831 (WinRAR)

RARLabs WinRAR avant 6.23 permet à des attaquants d'exécuter du code arbitraire lorsqu'un utilisateur tente d'afficher un fichier bénin dans une archive ZIP. Le problème se produit car une archive ZIP peut inclure un fichier bénin (comme un fichier .JPG ordinaire) ainsi qu'un dossier portant le même nom que le fichier bénin, et le contenu du dossier (qui peut inclure du contenu exécutable) est traité lors d'une tentative d'accès au seul fichier bénin. Cette faille a été exploitée dans la nature d'avril à août 2023.

Comment utiliser

Utilisation :

- poc.py [-h] scriptPath benignPath zipDirectory fname

Arguments positionnels :

scriptPath    The Filepath of the Malicious script/batch which will be executed
benignPath    The Filepath of the Benign file (recommended in '.jpg', '.png' and '.pdf')
zipDirectory  The Name of the Directory which will be Created and Zipped
fname         The Names of the Folder and File in the Zip (including the file extension)

Options :

-h, --help    show this help message and exit

Preuve de concept (PoC)

  1. Téléchargez et installez la version vulnérable (c.-à-d. WinRAR < 6.23) depuis https://www.win-rar.com/download.html (Un fichier .exe de WinRAR 6.02 se trouve dans ce dossier)
  2. Préparez le fichier bénin/appât (par exemple sample.png) et le script malveillant (par exemple script.bat)
  3. Exécutez python3 poc.py script.bat sample.PNG PoC sample.png pour générer l'exploit en .zip
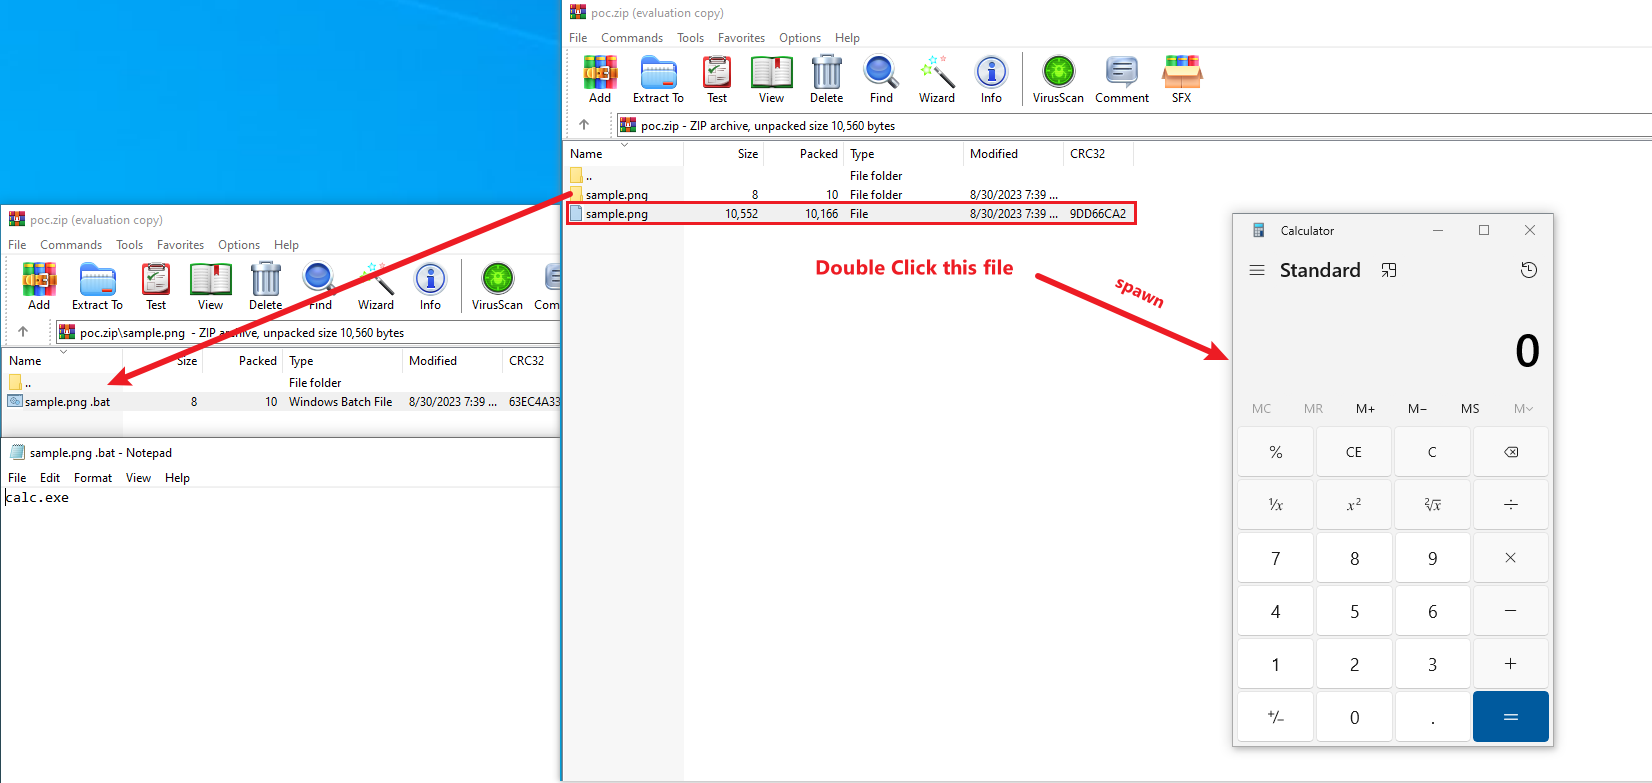
  4. Ouvrez le fichier Zip à l'aide de la version vulnérable de WinRAR installée.
  5. Double-cliquez sur le fichier bénin (c.-à-d. sample.png) comme illustré dans la démo.

Démo

demo

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





