
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-4577 — Scanner et exploit pour la vulnérabilité d'injection d'arguments CGI PHP CVE-2024-4577. Détecte les applications PHP susceptibles et exécute du code arbitraire via des payloads personnalisables pour des tests de sécurité autorisés. | Kitploit
Outils/GitHubGitHub/longhoangth18/cve-2024-4577
Scanners de VulnérabilitésGénération de PayloadsExploitationExploitation d'Applications WebTests d'IntrusionOutil d'Accès à Distance
GitHublonghoangth18/cve-2024-4577

CVE-2024-4577

Scanner et exploit pour la vulnérabilité d'injection d'arguments CGI PHP CVE-2024-4577. Détecte les applications PHP susceptibles et exécute du code arbitraire via des payloads personnalisables pour des tests de sécurité autorisés.

Voir le dépôt
5139il y a 2 ansPas encore vérifié
Partager

🚀 CVE-2024-4577 : Scanneur et Exploit d'injection d'arguments PHP CGI

License: MIT Python 3.6+ CVSS Score

🛡️ Aperçu

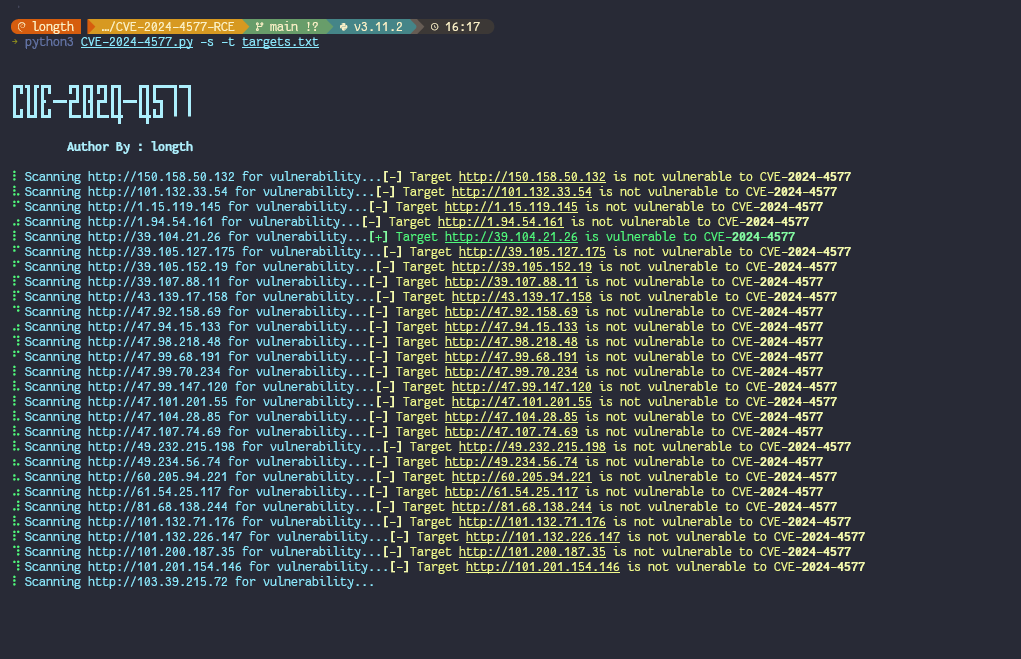
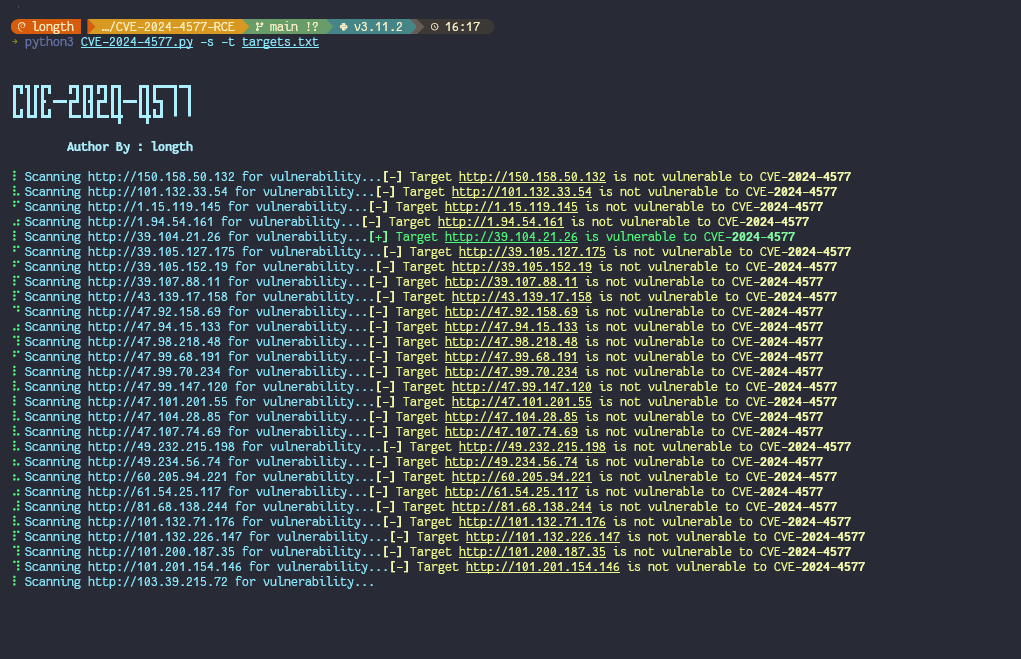
image

CVE-2024-4577 est une vulnérabilité critique affectant les applications PHP qui utilisent l'interface CGI (Common Gateway Interface). Cet outil sert à la fois de scanner et d'exploit, permettant aux professionnels de la cybersécurité de :

  • Détecter les failles d'injection d'arguments PHP CGI
  • Exploiter les vulnérabilités menant à une exécution de code à distance (RCE)
  • Exécuter du code PHP arbitraire sur des systèmes vulnérables

🔑 Fonctionnalités clés

  • 🔍 Détection de vulnérabilités : Processus de scan robuste pour identifier les applications PHP susceptibles
  • 💥 Fonctionnalité d'exploit : Payloads personnalisables pour une exploitation ciblée des vulnérabilités
  • 🔧 Gestion flexible des payloads : Spécifiez des fichiers de payload PHP pour une exécution post-exploitation
  • 👥 Interface conviviale : Options en ligne de commande simples avec une sortie claire et exploitable

📦 Installation

# Clone the repository
git clone https://github.com/your-username/CVE-2024-4577-scanner.git

# Navigate to the project directory
cd CVE-2024-4577-scanner

# Install required dependencies
pip install -r requirements.txt

📖 Utilisation

Assurez-vous d'avoir Python 3 installé sur votre système. Utilisez la structure de commande suivante :

python3 CVE-2024-4577.py [-h] -t TARGET_FILE [-s] [-e] [-p PAYLOAD_FILE]

Arguments :

  • -h, --help : Affiche le message d'aide et quitte
  • -t TARGET_FILE, --target-file TARGET_FILE : Fichier contenant les URL cibles (obligatoire)
  • -s, --scan : Effectuer uniquement le scan de vulnérabilités
  • -e, --exploit : Tenter d'exploiter la vulnérabilité
  • -p PAYLOAD_FILE, --payload-file PAYLOAD_FILE : Fichier de payload PHP pour l'exploitation

Exemple :

python3 CVE-2024-4577.py -t targetsite.txt -e -p rev_shell.php

🔍 Découverte d'hôtes vulnérables

Utilisez des moteurs de recherche puissants pour identifier les hôtes potentiellement vulnérables :

🌐 Requête Shodan

Recherchez les serveurs exécutant PHP versions 8.1, 8.2 et 8.3 :

server: PHP 8.1, server: PHP 8.2, server: PHP 8.3, html:"phpinfo"

🌐 Requête FOFA

protocol="http" && (header="X-Powered-By: PHP/8.1" || header="X-Powered-By: PHP/8.2" || header="X-Powered-By: PHP/8.3")

⚠️ Avertissement

Cet outil est destiné uniquement aux tests de sécurité et à la recherche autorisés. Assurez-vous d'avoir une autorisation explicite avant de scanner ou de tenter d'exploiter des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas le droit de tester.

📞 Support

Si vous rencontrez des problèmes ou avez des questions, veuillez ouvrir un ticket sur le suivi des problèmes GitHub.



Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    322
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →