Analyse de vulnérabilité sshole (CVE-2026-123158) et résolution forensique — Sherlock : SSHole
Rôle : Analyste SOC / DFIR
Plateforme : Hack The Box (Sherlock : SSHole)
Question : Quelle combinaison spécifique de composants au niveau du système d'exploitation et des services réseau (
libc, gestionnaire d'authentification et démon SSH) est strictement nécessaire pour qu'un environnement soit vulnérable à sshole, et pourquoi les systèmes traditionnels basés surglibcavec prise en charge PAM sont-ils exempts de cette faille ?
Pour qu'un environnement soit vulnérable à sshole (CVE-2026-123158), il doit satisfaire strictement à la combinaison suivante de composants au niveau du système d'exploitation et des services réseau :
Bibliothèque standard C (libc) : Le système d'exploitation doit être compilé sur musl libc (caractéristique des distributions légères comme Alpine Linux fréquemment utilisées dans les conteneurs).
Démon SSH : Une version vulnérable d'OpenSSH (sshd) compilée et liée dynamiquement contre musl.
Gestionnaire d'authentification : Le service SSH doit s'exécuter sans prise en charge PAM (Pluggable Authentication Modules, c'est-à-dire UsePAM no ou compilé sans le drapeau --with-pam), déléguant la vérification des identifiants directement à la lecture de /etc/shadow et à la fonction crypt() de musl.
En revanche, les systèmes traditionnels basés sur glibc (Debian, Ubuntu, RHEL) avec prise en charge PAM sont exempts pour deux raisons techniques :
Retour d'erreur dans glibc : Face à des mots de passe invalides ou dépassant les limites autorisées, la fonction crypt() de glibc renvoie NULL ou des chaînes d'échec spécifiques (*0 ou *1), évitant toute correspondance accidentelle avec les caractères d'état stockés dans /etc/shadow.
Isolation via PAM : En déléguant l'authentification à PAM (UsePAM yes), des modules comme pam_unix.so vérifient explicitement si un compte est verrouillé (* ou !) avant d'évaluer les hachages et appliquent des contrôles stricts sur la longueur des chaînes d'entrée.
Question : Expliquez en détail comment interagissent un mot de passe de grande longueur, la gestion du sel cryptographique dans OpenSSH et la gestion des erreurs de la fonction
crypt()dansmuslpour générer un faux positif d'authentification.
L'exploitation se produit en raison d'une faille logique dans la chaîne de validation des identifiants lorsque j'envoie un mot de passe supérieur à 256 caractères vers un compte sans mot de passe attribué ou verrouillé :
Extraction du salt / hachage stocké : En tentant de m'authentifier avec un compte sans mot de passe attribué sur Alpine Linux, sshd consulte /etc/shadow, extrait le marqueur de compte verrouillé (*) et le passe comme paramètre salt à la fonction crypt(password, salt).
Gestion d'erreur dans musl crypt() : L'implémentation de crypt() dans musl libc impose une limite interne de 256 caractères pour le mot de passe en texte clair. À la réception d'une chaîne dépassant ce seuil, musl interrompt le calcul cryptographique et renvoie littéralement la chaîne standardisée "*" comme code d'erreur.
Faux positif dans la comparaison : OpenSSH reçoit le résultat de crypt() ("*") et le compare via strcmp() au hachage stocké à l'origine dans /etc/shadow ("*"). Une correspondance exacte se produisant ("*" == "*"), sshd interprète la validation comme réussie et accorde un accès interactif immédiat sans avoir vérifié aucun mot de passe réel.
Question : Outre l'application du correctif officiel de mise à jour du paquet OpenSSH, mentionnez et instrumentez au moins deux mesures d'atténuation de défense en profondeur au niveau de la configuration qui réduisent drastiquement la surface d'exposition face à ce vecteur d'attaque.
En plus d'appliquer le correctif officiel de mise à jour du paquet OpenSSH, j'ai mis en œuvre les mesures de défense en profondeur suivantes dans /etc/ssh/sshd_config afin de réduire drastiquement la surface d'exposition :
Désactiver complètement l'authentification par mot de passe (PasswordAuthentication no) : En restreignant l'accès exclusivement à l'utilisation de clés cryptographiques asymétriques (PubkeyAuthentication yes), on empêche le démon SSH d'invoquer les routines de lecture de /etc/shadow et la fonction crypt().
PasswordAuthentication no
ChallengeResponseAuthentication no
PubkeyAuthentication yes
Bloquer l'accès direct de root et définir des listes blanches (PermitRootLogin no / AllowUsers) : Étant donné que les comptes système et de service ont généralement le marqueur * dans /etc/shadow, interdire la connexion de root et limiter l'accès uniquement à des utilisateurs explicites empêche l'exploitation de comptes administratifs ou de service.
PermitRootLogin no
AllowUsers adminsvc
Consigne (4. Analyse forensique d'incident) : En simulant le rôle d'analyste SOC/DFIR face à une intrusion dans un environnement conteneurisé basée sur cette vulnérabilité, examinez les artefacts de journalisation fournis dans le laboratoire forensique de type Sherlock (sshole) et ajoutez des images du résultat.
Après avoir téléchargé et extrait les artefacts du laboratoire forensique SSHole sur ma station d'analyse sous Windows, j'ai réalisé une inspection initiale de la structure de répertoires récupérée du conteneur compromis (dev-jumpbox). J'ai identifié les chemins critiques du système de fichiers Linux : etc, home, root et var.
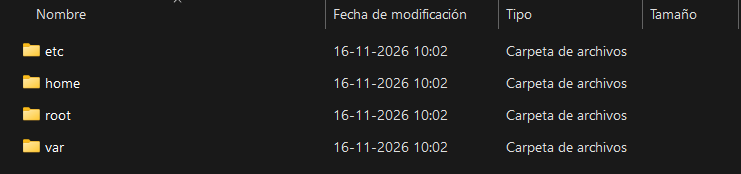
Figure 1 : Structure racine du système de fichiers extrait du conteneur compromis (etc, home, root, var).
musl + comptes bloqués)Pour confirmer que le système respectait les exigences architecturales de CVE-2026-123158, j'ai localisé le fichier /etc/os-release dans le dossier etc et inspecté son contenu. J'ai confirmé que l'environnement correspondait à une distribution Alpine Linux (compilée sur musl libc).
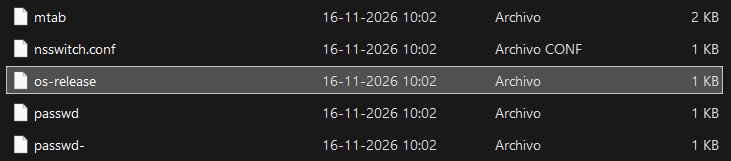
Figure 2 : Emplacement du fichier d'identification du système d'exploitation dans \etc\os-release.
Figure 3 : Contenu de /etc/os-release confirmant la distribution légère basée sur musl libc.
Ensuite, j'ai localisé le fichier /etc/shadow et utilisé PowerShell (Get-Content .\shadow | Select-String ":\*:") pour filtrer les comptes possédant le caractère * dans le champ du mot de passe, corroborant que le compte cible avait le hash configuré avec le marqueur susceptible à la collision.
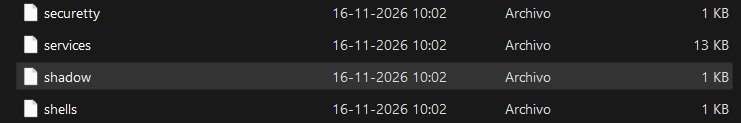
Figure 4 : Localisation du fichier /etc/shadow dans les artefacts extraits.