 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Rétro-ingénierie de Vidar Stealer : des chaînes en mémoire obfusquées à l'injection de processus Chrome, à l'exécution de JS malveillant et au détournement de session actif sur Google et Reddit.

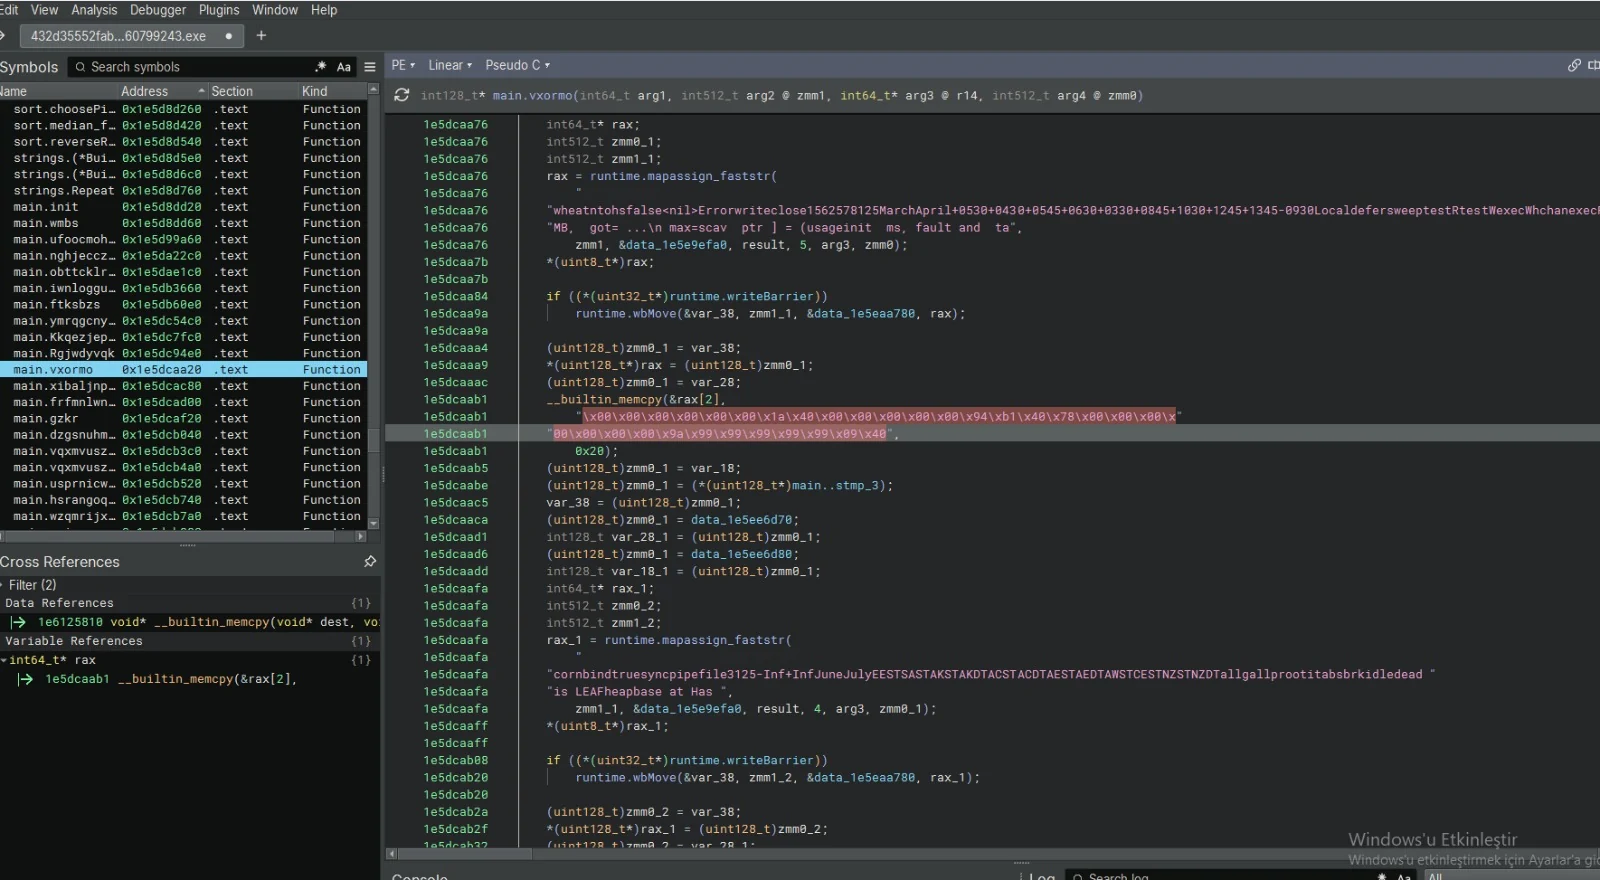
L'échantillon de Vidar Stealer chargé dans Binary Ninja affiche un code fortement obfusqué au sein de la fonction main.vxormo. L'analyse révèle que le malware s'appuie sur le chiffrement de chaînes, des routines XOR personnalisées et l'assemblage en mémoire à l'exécution pour dissimuler son véritable comportement. Les tableaux d'octets chargés de \x00 (x00\x00\x00...) dans la vue pseudo-C indiquent que des fragments de charge utile bruts sont construits directement en mémoire.
Fonctions obfusquées : Des noms générés aléatoirement comme main.vxormo, main.oqvmwusz et main.dzgsnuhm sont utilisés pour masquer les fonctionnalités. Chaînes obfusquées : whatnthotsfalse... et cornbindtrue... sont des chaînes chiffrées qui sont résolues à l'exécution. Routine XOR personnalisée : Le nom même de la fonction vxormo suggère qu'une boucle de déchiffrement XOR personnalisée est active. Construction de charge utile en mémoire : Des tableaux contenant les octets \x00, \x89, \x99, \x48 sont écrits en mémoire à l'aide de _builtin_memcpy. Le pointeur uint8_t)rax montre des fragments bruts de shellcode/charge utile en cours d'assemblage.
Contrer l'analyse statique : L'utilisation de fonctions aux noms aléatoires et de chaînes chiffrées signifie que les antivirus basés sur des signatures statiques échoueront à identifier la charge utile. Exécution en mémoire (sans fichier) : La charge utile \x00 n'est jamais déposée sur le disque ; elle est allouée et exécutée directement en mémoire (RWX), échappant aux scanners de fichiers. Chiffrement XOR personnalisé : Une routine XOR personnalisée empêche l'extraction simple de chaînes ou la correspondance de règles YARA. Dissimulation de données : Les tableaux massifs et illisibles (\x00\x00\x00\x01...) sont probablement des blocs de configuration chiffrés (URL de C2, modules de collecte) qui ne sont déchiffrés qu'en cas de besoin.
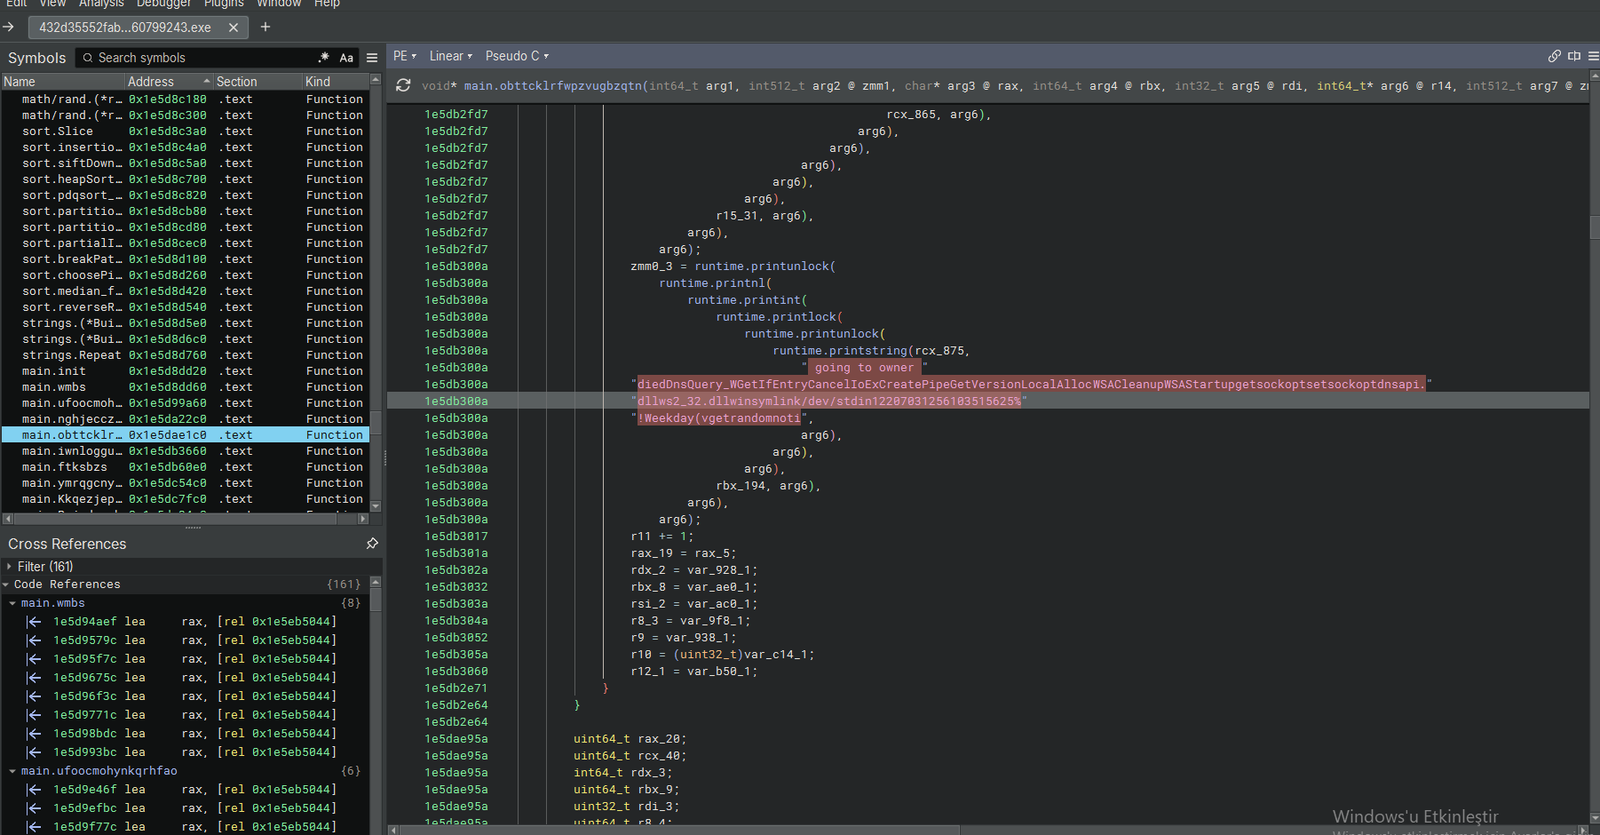
Une seconde vue de l'échantillon de Vidar Stealer dans Binary Ninja révèle une fonction (main.obttcklrlfwpzvugbzqtn) dédiée à la reconnaissance du système et au nettoyage anti-forensique. La fonction traite des chaînes chiffrées et résout des noms d'API pour effacer les traces de son exécution, ciblant spécifiquement les caches DNS, les journaux d'événements et les fichiers Internet temporaires avant de déposer la charge utile finale.
Résolution d'API obfusquée : La chaîne ...DiednsQuery_WGGetIfEntryCancelIoExCreatePipe... est une concaténation chiffrée d'appels WinAPI API de nettoyage identifiées : DnsQuery_W / DnsFlushResolverCache – vide le cache DNS pour masquer les traces de résolution des domaines C2. GetIfEntry – énumère les interfaces réseau (vérification de la présence d'adaptateurs sandbox/virtuels). WinExec – exécute dynamiquement des utilitaires de nettoyage système (par ex., cmd.exe /c del ...). Exécution de syscalls/scripts : Les références à dllws2_32.dll et /dev/stdin (redirection de l'entrée standard) indiquent que le malware se prépare à interagir avec les flux standard ou la pile réseau du système.
Anti-forensique : Vider le cache DNS (DnsFlushResolverCache) et invoquer des routines de nettoyage garantit que les journaux réseau et les artefacts locaux sont détruits, entravant la réponse aux incidents. Évasion de sandbox : L'interrogation des interfaces réseau (GetIfEntry) permet au stealer de détecter des environnements virtualisés (par ex., VMware, VirtualBox) et d'interrompre l'exécution si une sandbox est détectée Usurpation du flux d'exécution : L'utilisation de WinExec pour le nettoyage signifie que le malware n'a pas besoin d'importer statiquement des API de suppression ; il délègue le sale travail au système d'exploitation. Interaction sans fichier : La redirection /dev/stdin et l'utilisation de pipes (CreatePipe) permettent au stealer de transmettre les données volées à un processus injecté ou à un shell de commandes sans toucher au disque.
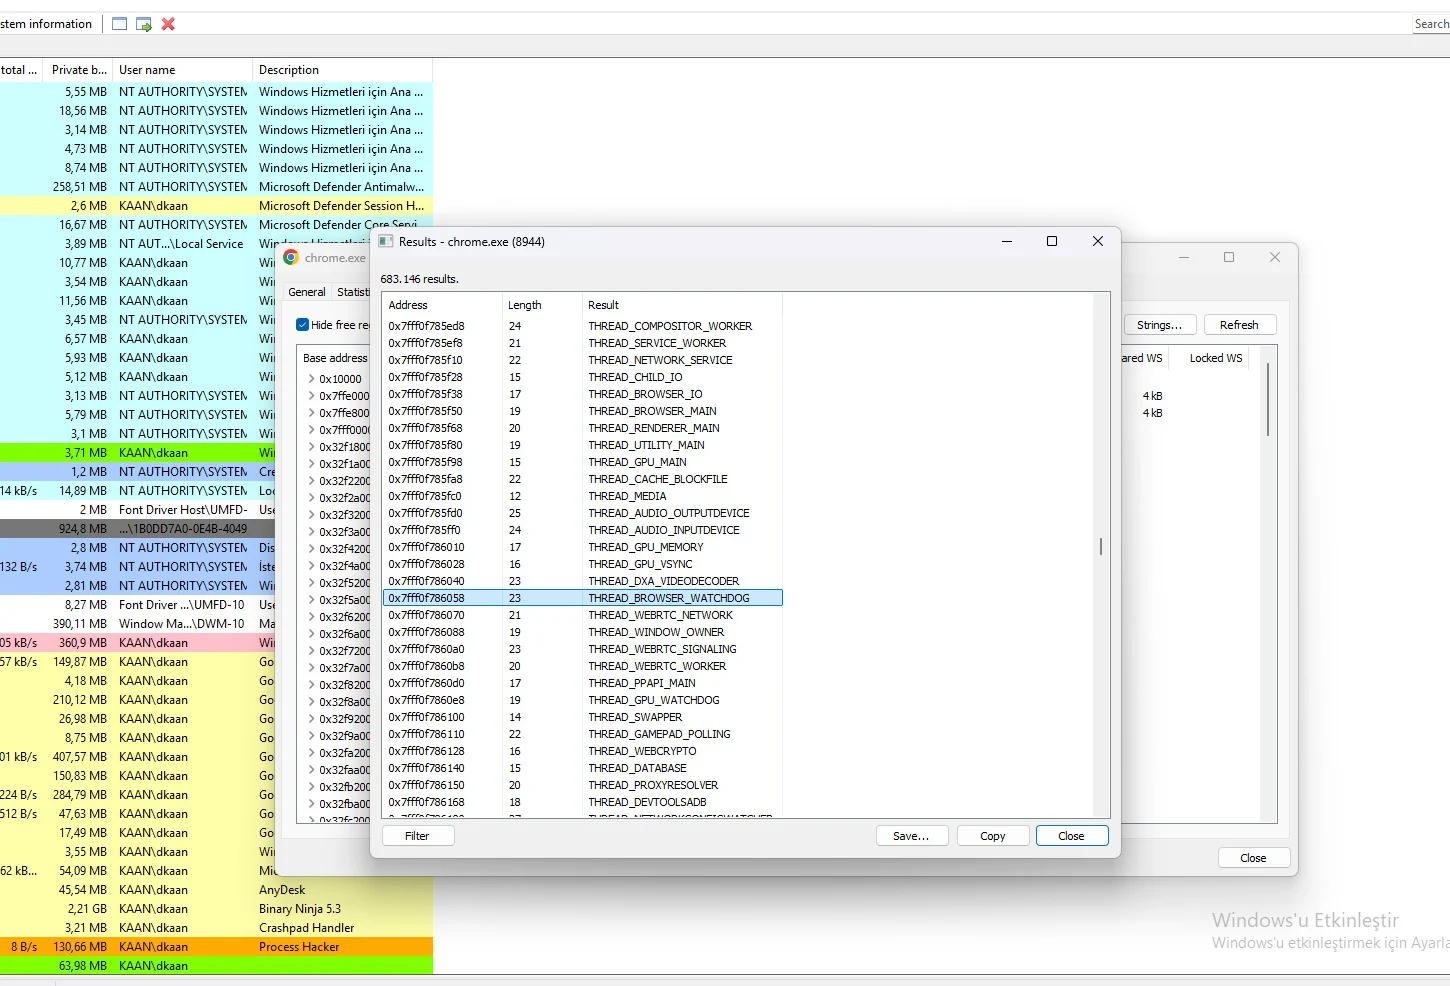
La vue mémoire de Process Hacker du processus chrome.exe (PID 8944) confirme que le Vidar Stealer a injecté sa charge utile directement dans l'espace mémoire du navigateur. L'analyse des chaînes révèle plusieurs blocs d'exécution de threads, un artefact standard du process hollowing ou de l'injection de threads distants. En s'injectant dans Chrome, le stealer opère sous un processus de confiance à haute intégrité pour récolter silencieusement les cookies, les identifiants enregistrés et les jetons de session.
Threads injectés (chaînes mémoire) : THREAD_BROWSER_WATCHDOG / THREAD_GPU_WATCHDOG – watchdogs détournés pour maintenir les threads injectés en vie. THREAD_CACHE_BLOCKFILE – indique une manipulation du cache de Chrome (probablement pour extraire les données de session). THREAD_AUDIO_INPUTDEVICE / THREAD_GAMEPAD_POLLING – threads non essentiels réaffectés pour masquer l'activité malveillante. THREAD_WEBCRYPTO – hautement suspect ; l'API crypto interne de Chrome est utilisée pour déchiffrer les mots de passe et cookies enregistrés. THREAD_PROXYRESOLVER / THREAD_DATABASE – utilisés pour intercepter le trafic réseau et accéder à la base de données d'identifiants locale.
Vol d'identifiants du navigateur : le hooking de THREAD_WEBCRYPTO et THREAD_DATABASE permet à Vidar de contourner le chiffrement de Chrome et de voler les mots de passe et cookies enregistrés. Living off the Land : en s'injectant dans chrome.exe, le malware se fait passer pour du trafic légitime du navigateur, contournant facilement les pare-feu et les règles réseau EDR. Process Hollowing : la présence de threads Chrome standards aux côtés de threads injectés signifie que le malware a probablement vidé un thread légitime ou utilisé CreateRemoteThread. Détournement de session : THREAD_CACHE_BLOCKFILE et l'extraction de cookies permettent à l'attaquant de voler des sessions actives (détournement de session) sans avoir besoin du mot de passe de l'utilisateur. Évasion : les solutions antivirus scannent rarement l'intérieur de l'espace mémoire d'un navigateur signé comme Chrome.
Un examen plus approfondi de l'espace mémoire injecté de chrome.exe (PID 8944) révèle une collection de chaînes ciblant spécifiquement les flux d'authentification Google, les sessions Reddit et l'exécution JavaScript du navigateur. La présence de ces chaînes confirme que le Vidar Stealer injecte du JavaScript malveillant ou hooke les API du navigateur pour intercepter les identifiants de connexion et les jetons de session.

